
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit
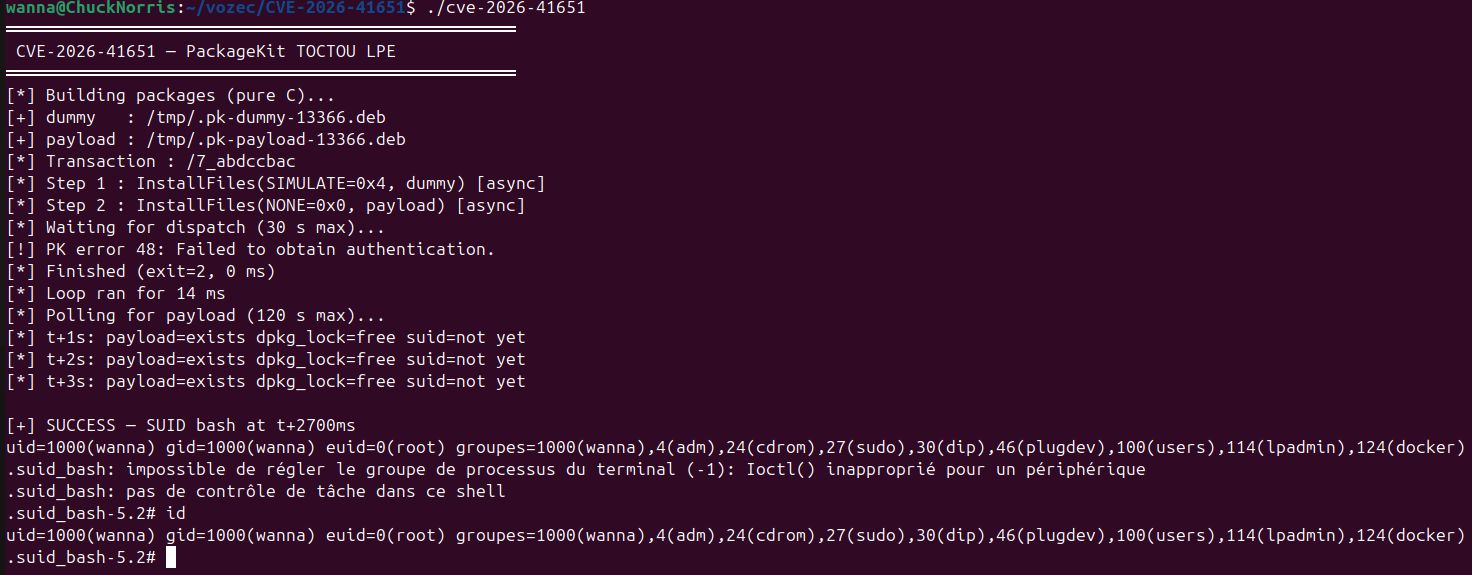
 vozec/cve-2026-41651
Explora uma condição de corrida TOCTOU no manipulador de transações do PackageKit para instalar pacotes arbitrários como root, alcançando escalada…
 tyranid/exploitdotnetdcom
Uma ferramenta para explorar .NET DCOM para EoP e RCE. Está corrigido nas versões mais recentes do .NET.
 sec-consult/msiscan
Ferramenta de varredura para identificar problemas de escalonamento de privilégios locais em instaladores MSI vulneráveis.
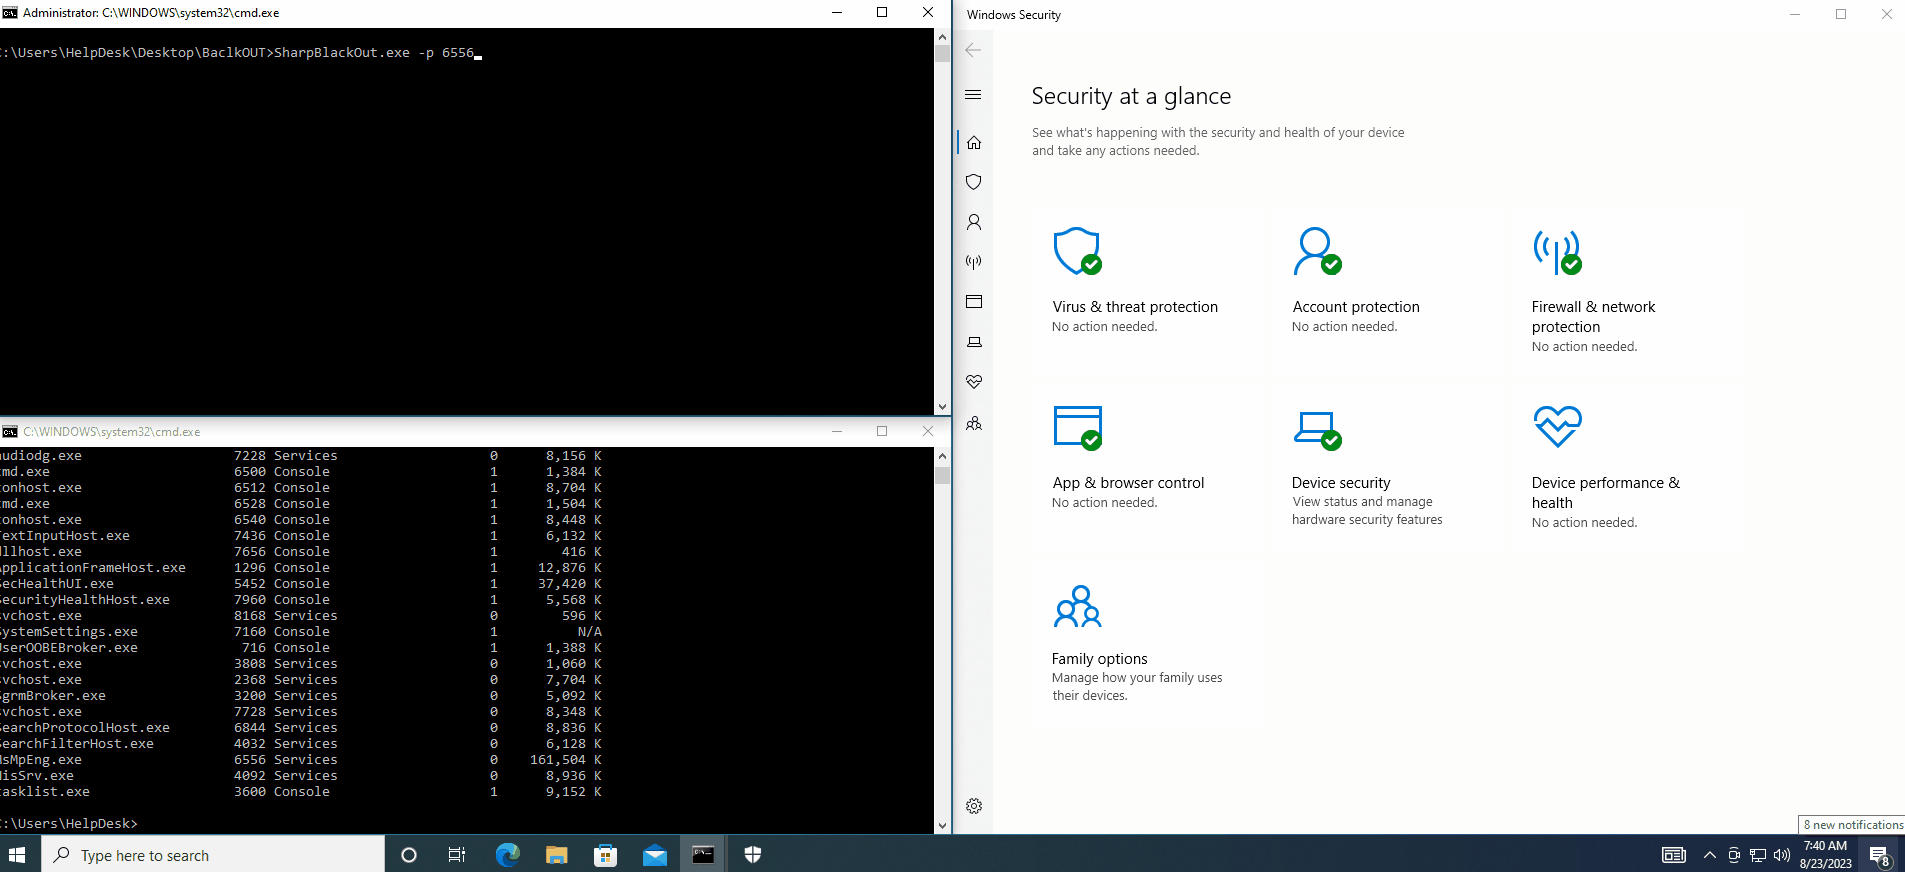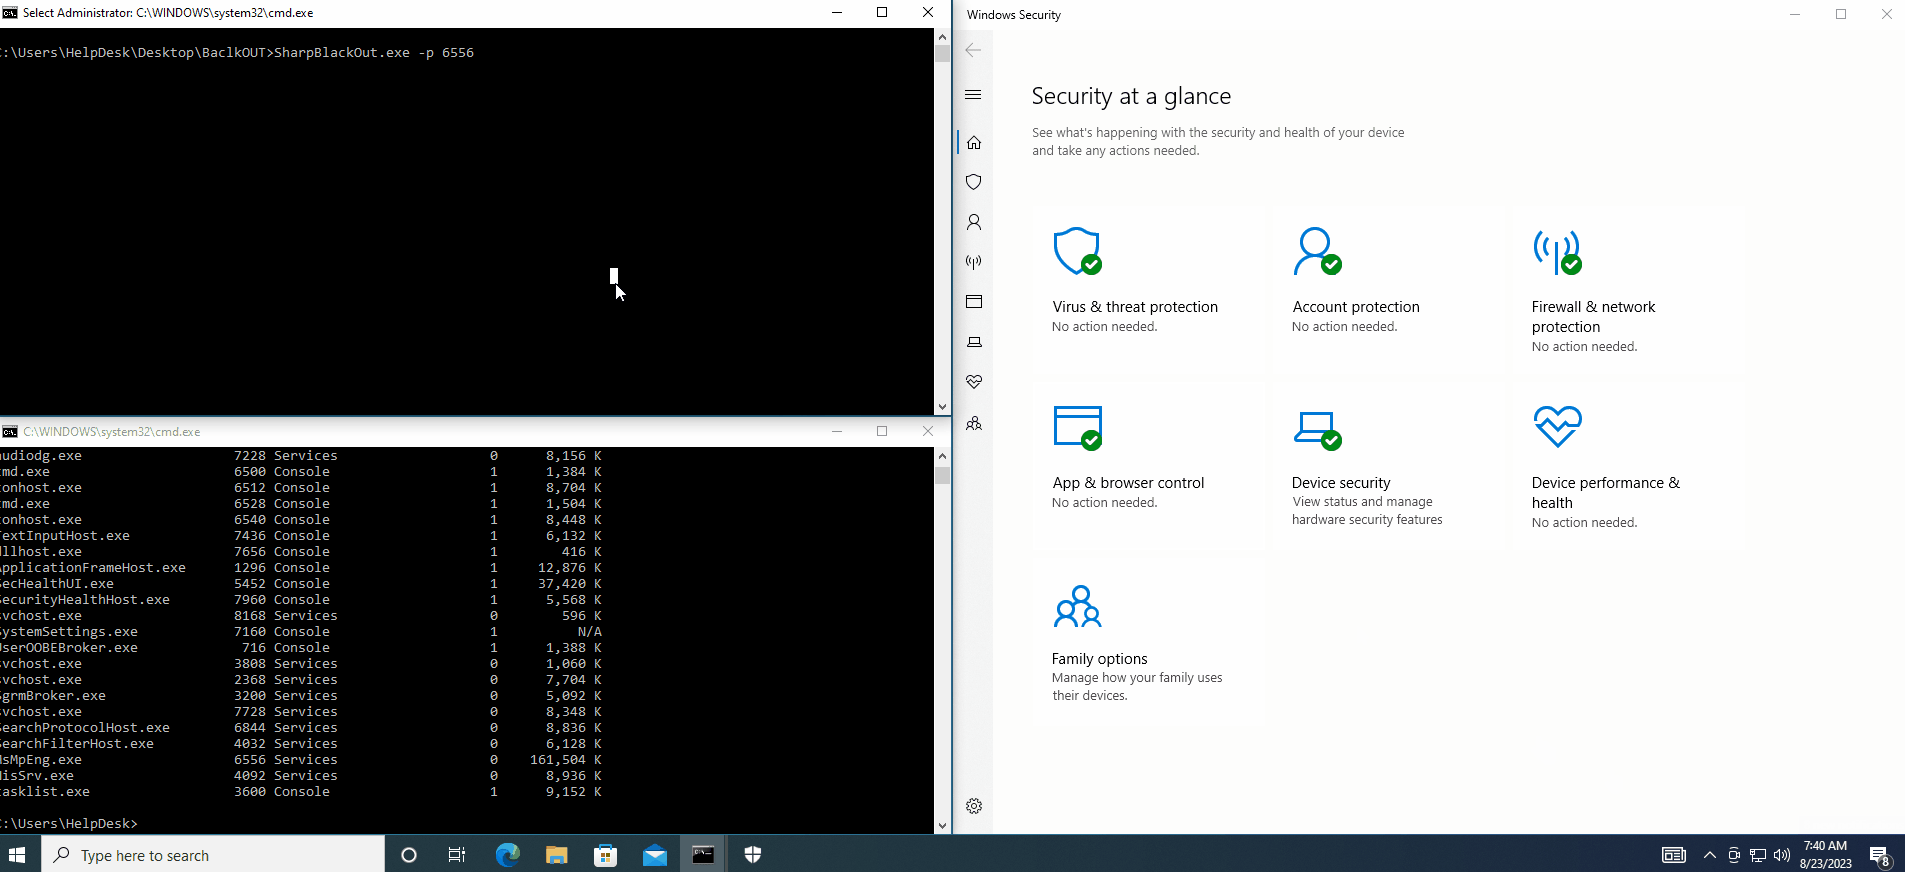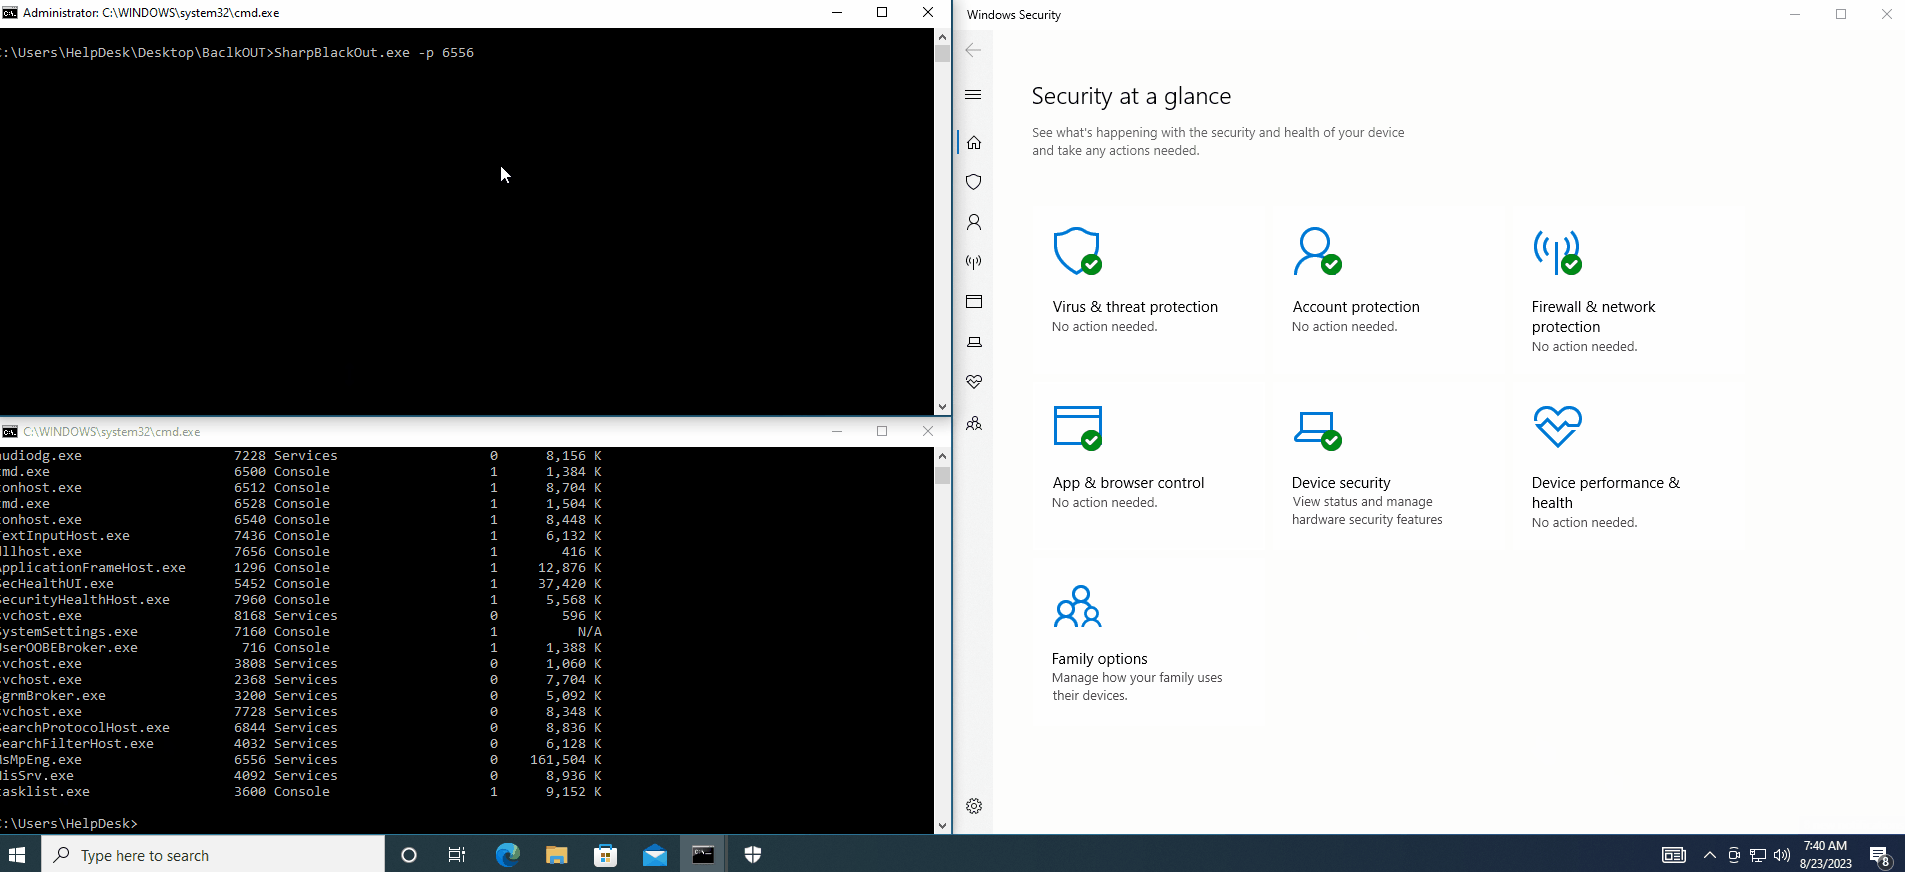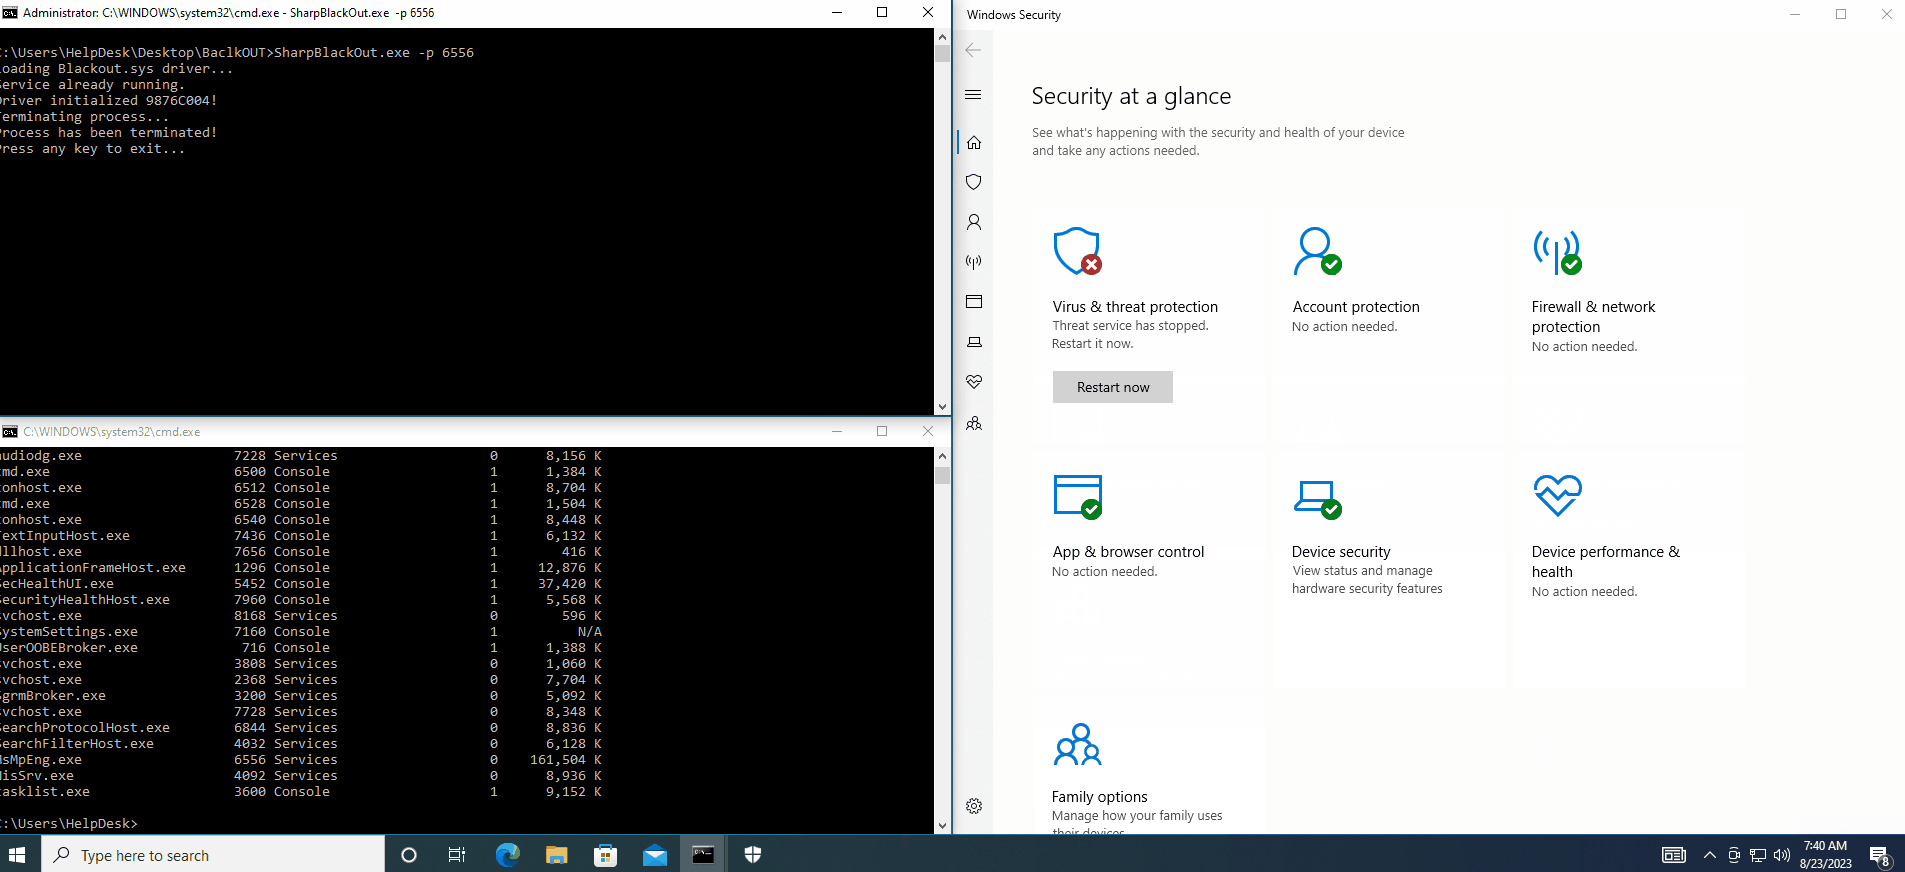 dmcxblue/sharpblackout
Termine AV/EDR aproveitando o ataque BYOVD
 markakd/cve-2021-4154
CVE-2021-4154 exploit
 ricardojoserf/adduser-samr
Crie administradores locais no Windows usando a API SAMR. Em C#, Crystal, Python, Rust, Golang, Nim e Deno (Javascript)
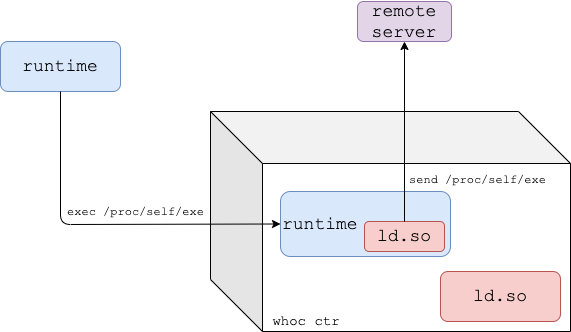 twistlock/whoc
Uma imagem de contêiner que exfiltra o runtime do contêiner subjacente para um servidor remoto.
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE lab — priv-esc + heap UAF + cadeia JOP para system() como uid 999(mysql) em imagem Docker padrão. Encontrado com RAPTOR e…
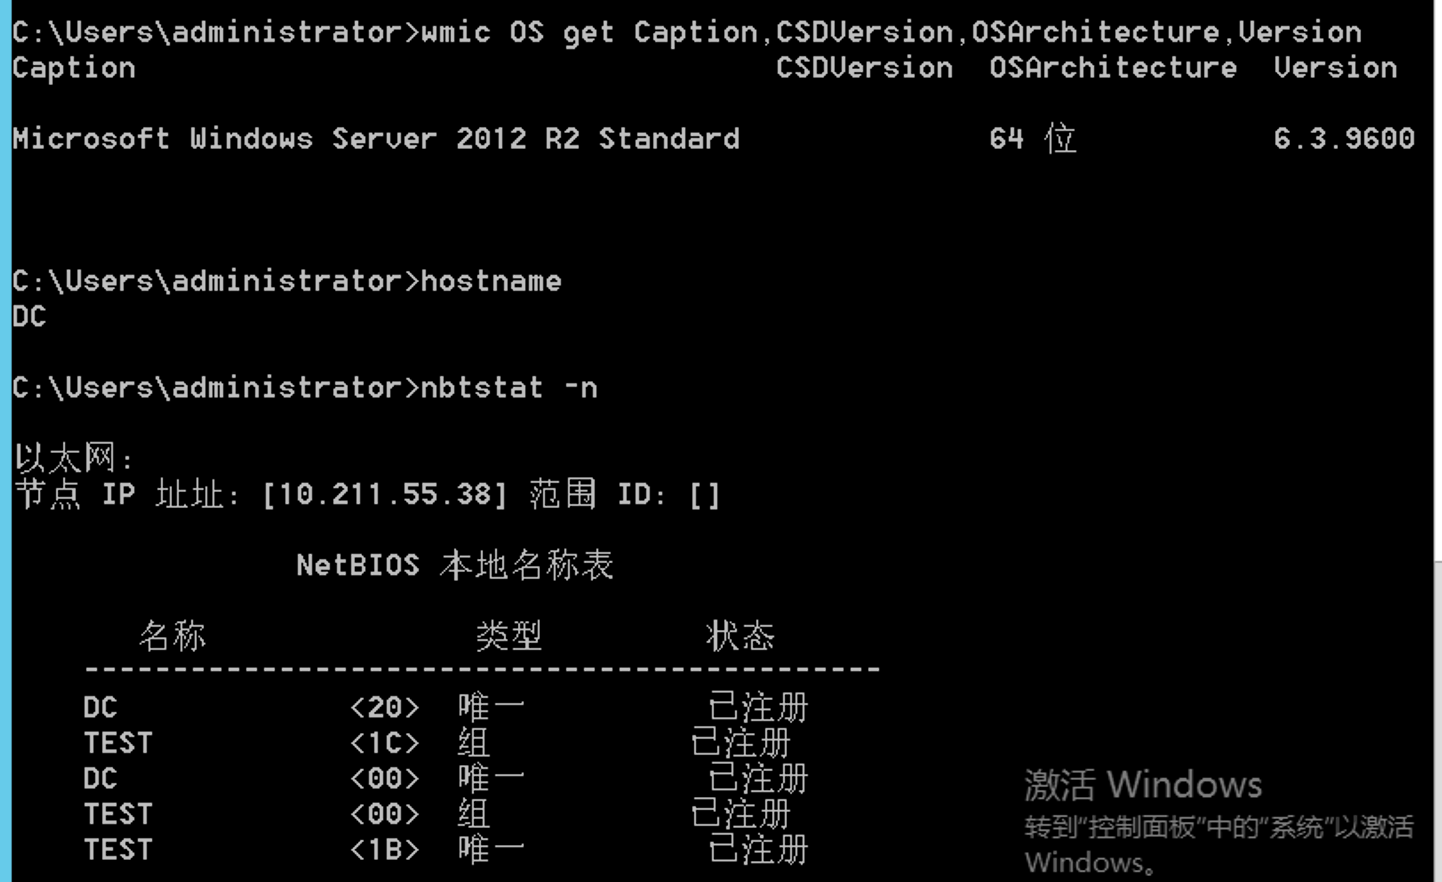 mstxq17/cve-2020-1472
CVE-2020-1472 reprodução, exploração e o seu exp
 h3xduck/umbra
Um rootkit LKM que tem como alvo versões de kernel 4.x e 5.x, abrindo um backdoor que pode gerar um shell reverso para um host remoto, executar…
 stphivos/rat-shell
Trojan de Acesso Remoto para Windows (RAT)
 reedgraff/hingesdk
SDK do aplicativo de namoro Hinge para Python para engenheiros de software solitários e entediados
 alephsecurity/initroot
Motorola Untethered Jailbreak: Explorando CVE-2016-10277 para bypass do Secure Boot e do bloqueio do dispositivo
 0xeb-bp/cve-2020-1054
Implementação em Rust de um exploit de escalonamento de privilégios local para Windows 7 x64 para CVE-2020-1054; compila via Cargo e executa para…
 fortra/cve-2024-6769
Writeup técnico e PoC para CVE-2024-6769, encadeando DLL hijacking com envenenamento de cache de ativação para escalar de integridade média para alta…
 rhinosecuritylabs/iamactionhunter
Um analisador e ferramenta de consulta de declarações de política IAM da AWS.
 quentinhardy/pytmipe
Biblioteca Python e cliente para manipulações de token e impersonações para elevação de privilégios no Windows
 bishopfox/firecat
Firecat é uma ferramenta de teste de penetração que permite criar túneis TCP reversos para fora de uma rede comprometida.








