
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit
 mzhmo/psexec_noinstall
O repositório contém psexec, que ajudará a explorar o pipe esquecido.
 impalabs/cve-2023-27326
Escape de VM para Parallels Desktop <18.1.1
 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) para exploração de kernel usando o driver Ryzen Master da AMD (versão 17).
 wh04m1001/cve-2023-29343
Prova de conceito de exploração para escrita arbitrária de arquivos no Sysmon 14.14, abusando do rastreamento de serviços do Windows para obter…
 sec-consult/aggrokatz
Aggrokatz é uma extensão de plugin agressor para o Cobalt Strike que permite ao pypykatz interagir com os beacons remotamente e possibilita analisar…
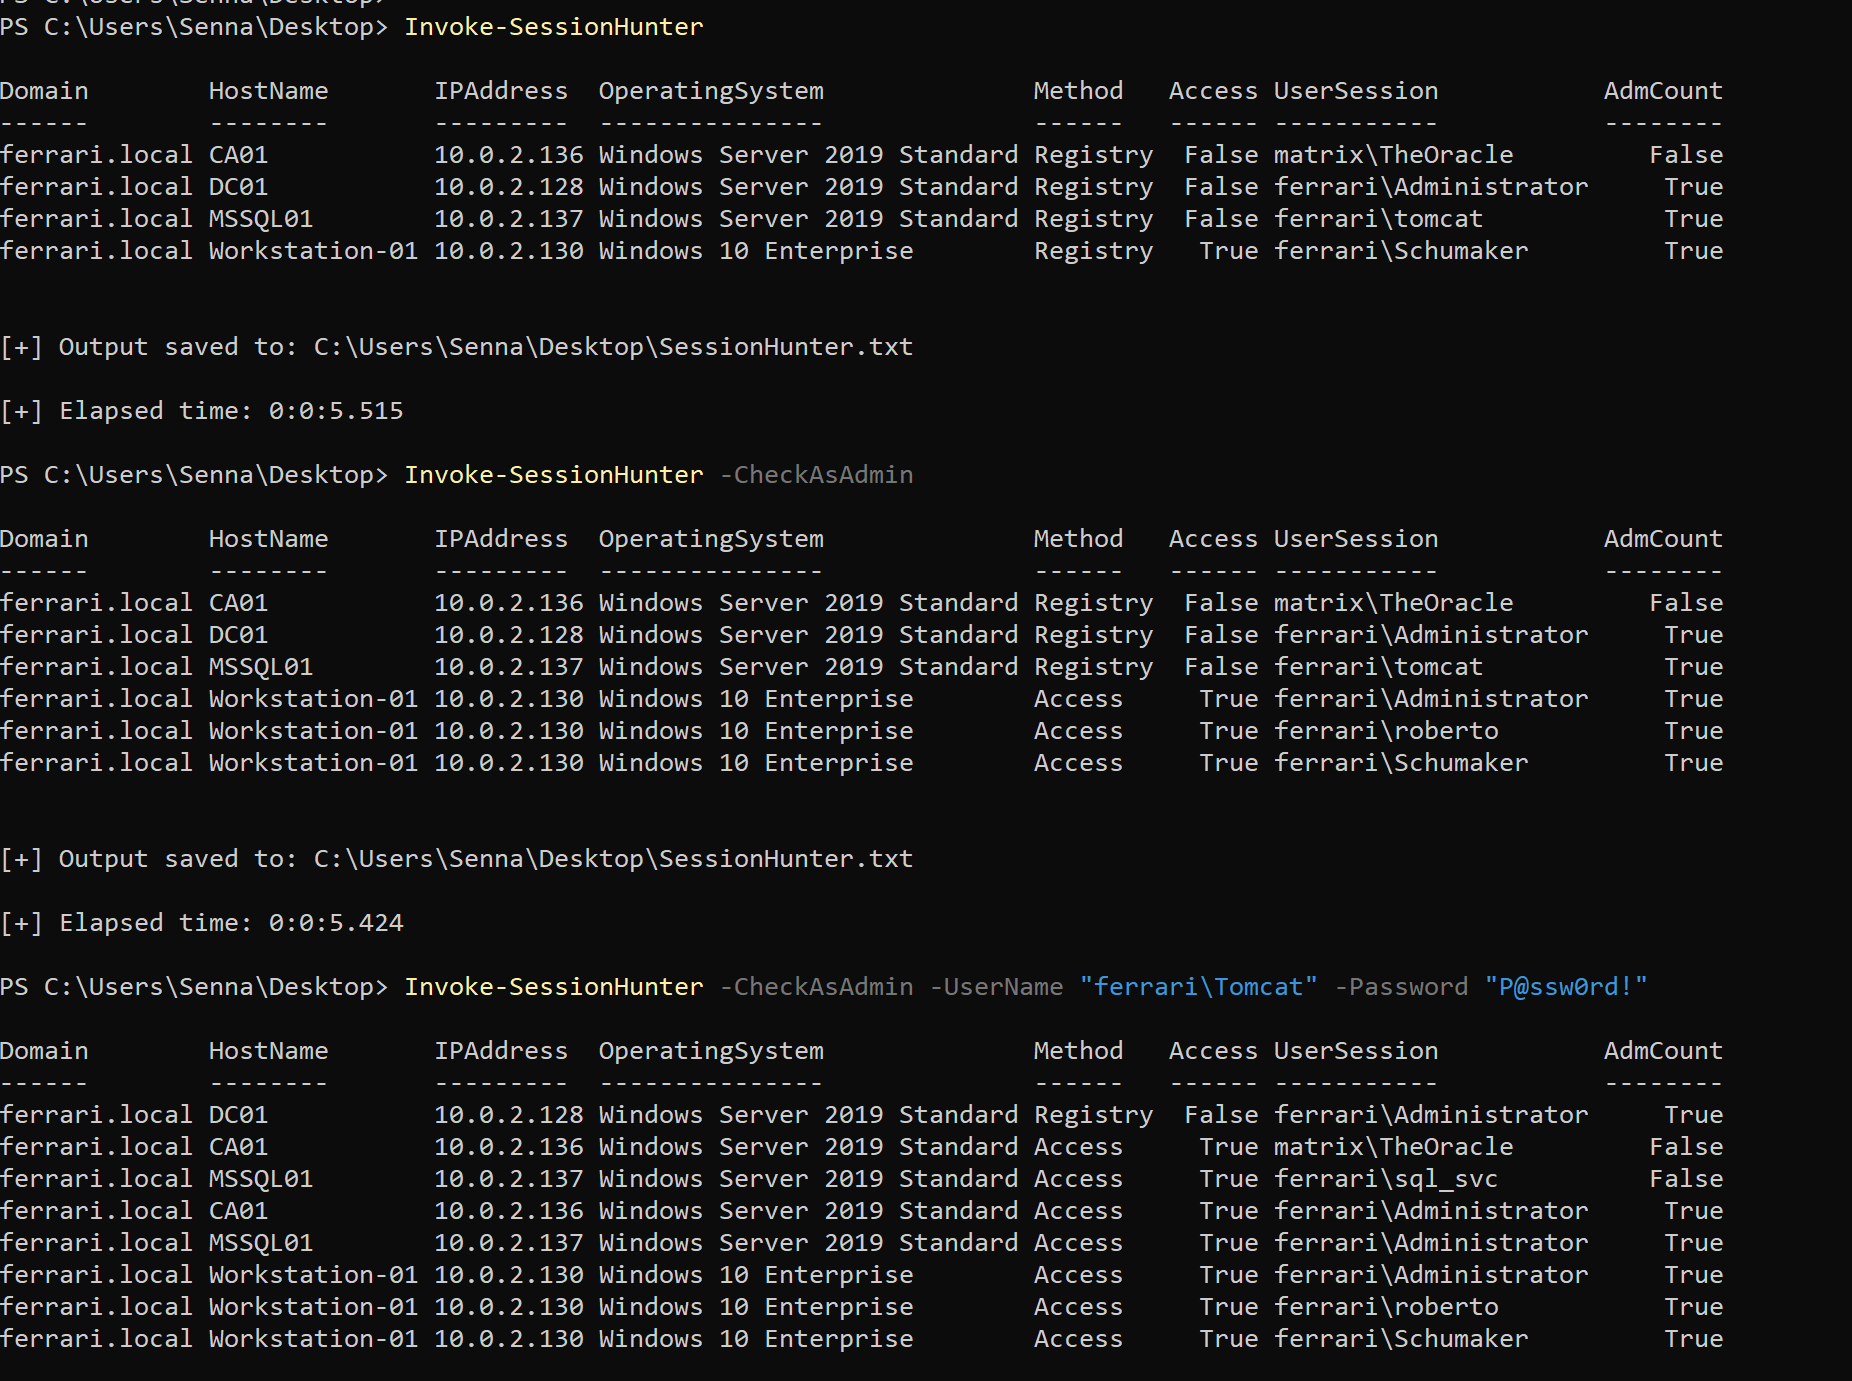 leo4j/invoke-sessionhunter
Recupere e exiba informações sobre sessões de usuário ativas em computadores remotos. Nenhum privilégio de administrador é necessário.
 yolop0wn/echodrv
Exploração de echo_driver.sys
 zerodaylab/powersploit
PowerSploit - Um Framework de Pós-Exploração em PowerShell
 logisek/evilmist
EvilMist é uma coleção de scripts e utilitários projetados para apoiar testes de penetração em nuvem e red teaming. O kit de ferramentas ajuda a…
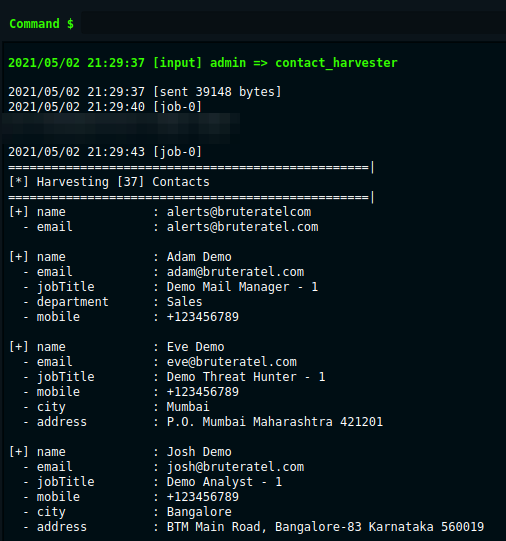 paranoidninja/brc4-bof-artillery
Coleção de BOFs do Brute Ratel C4 para pós-exploração no Windows: acesso à memória de processos, recuperação de hashes NetNTLMv2, coleta de contatos…
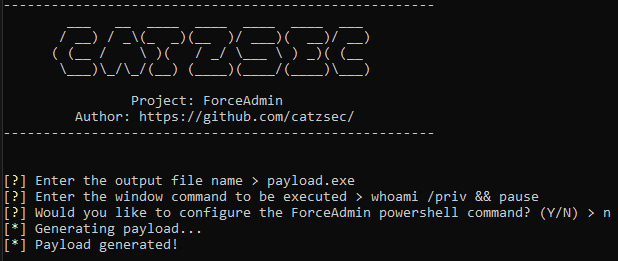 catzsec/forceadmin
⚡ Crie prompts UAC infinitos forçando um usuário a executar como administrador ⚡
 bazad/rootsh
Escalada de privilégio local para OS X 10.10.5 via CVE-2016-1828.
 r3ggi/electroniz3r
Assuma o controle das permissões TCC de aplicativos Electron no macOS
 smokeme/airstrike
Framework C2 Stage0 personalizável com templates de agentes em C e Rust, um backend Flask e um dashboard React para construir e operar seus próprios…
 ghostbyt3/windriver-exp
Este repositório contém PoCs para drivers Windows vulneráveis.
 jimywork/cromos
Cromos é uma ferramenta para baixar extensões legítimas da Chrome Web Store e injetar códigos no segundo plano da aplicação.
 dviros/rat-via-telegram
Ferramenta Remota de Pós-Comprometimento para Windows via Telegram
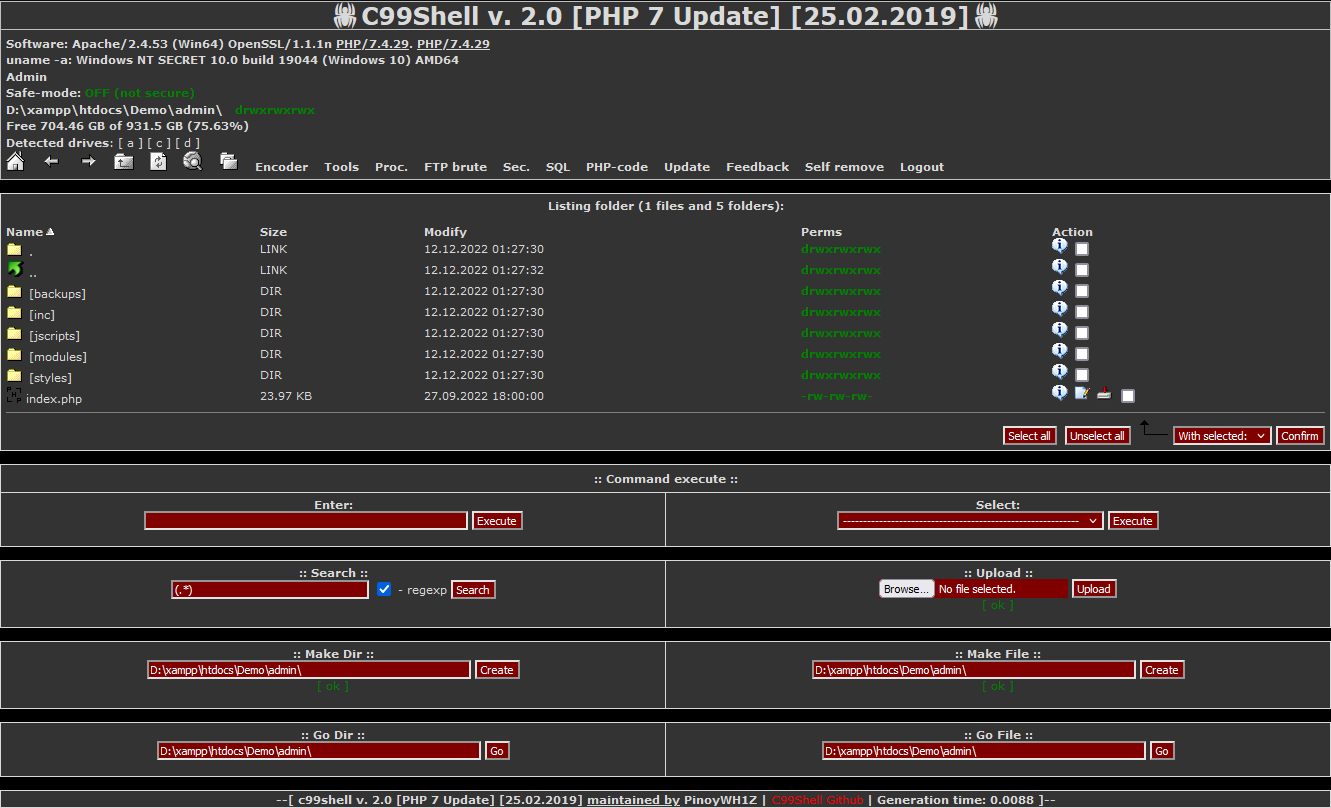 pinoywh1z/c99shell-php7
PHP 7 e atualização safe-build da popular variante C99 do PHP Shell.








