
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit

 cdk-team/cdk
📦 Torne mais fácil os testes de segurança de K8s, Docker e Containerd.
 aydinnyunus/keylogger
Obter entradas de Teclado, Mouse, Captura de Tela, Microfone do Computador Alvo e Enviar para seu E-mail.
 k8gege/ladon
Ladon é um grande scanner de penetração de rede interna, com plugins PowerShell, Cobalt Strike, carregamento em memória e varredura sem arquivos.…
 ly4k/certipy
Ferramenta para enumeração e abuso do Active Directory Certificate Services
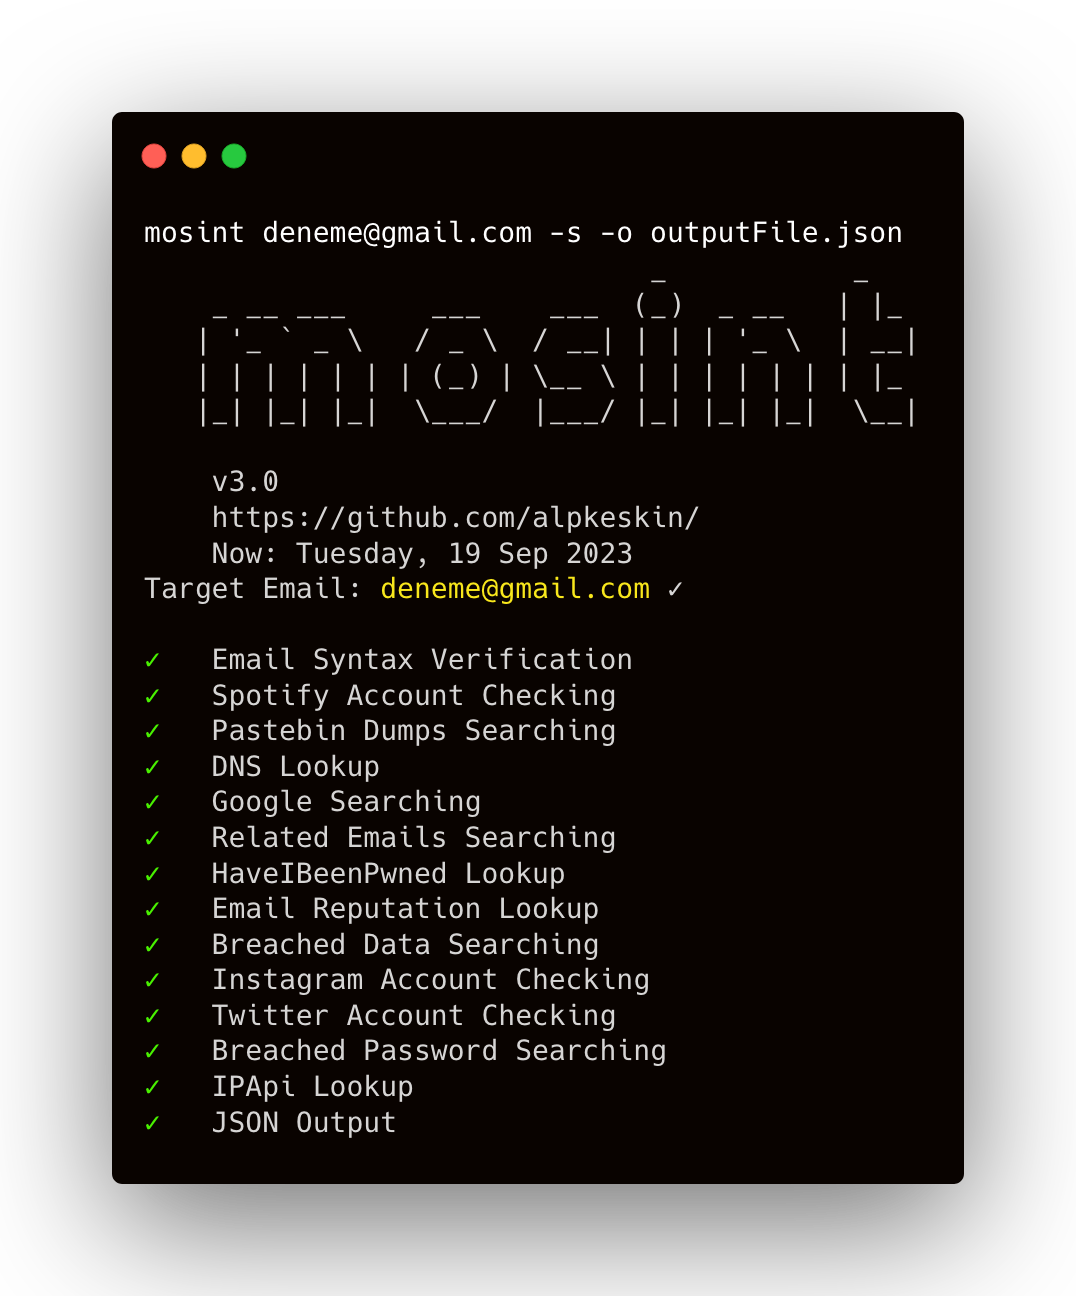 alpkeskin/mosint
Ferramenta automatizada de OSINT de e-mails que verifica e-mails, checa vazamentos de dados e de senhas, encontra e-mails/domínios relacionados,…
 netspi/powerupsql
PowerUpSQL: Um Toolkit PowerShell para Atacar o SQL Server
 netspi/microburst
Uma coleção de scripts para avaliar a segurança do Microsoft Azure.
 byt3bl33d3r/offensivenim
Meus experimentos em armar o Nim (https://nim-lang.org/)
 voorivex/pentest-guide
Guia de testes de penetração baseado no OWASP incluindo casos de teste, recursos e exemplos.
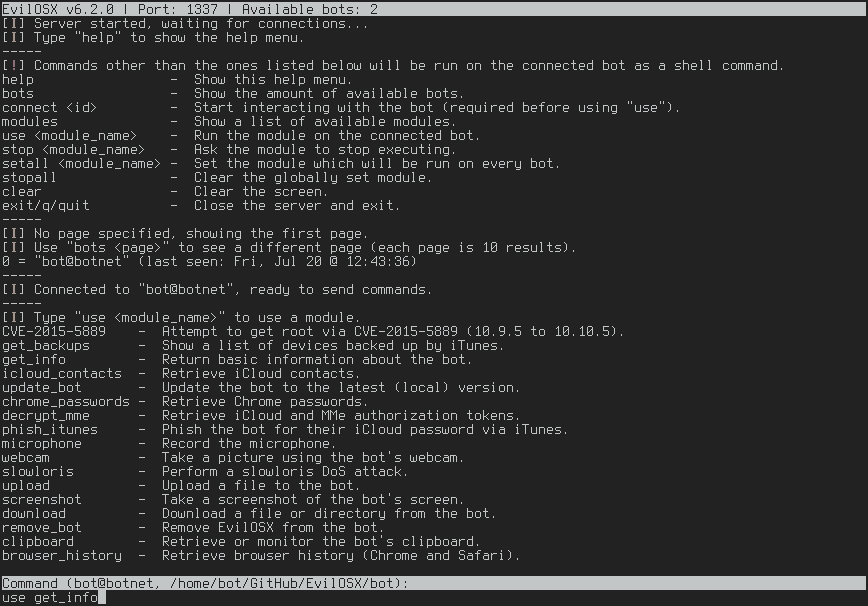 marten4n6/evilosx
Um RAT (Ferramenta de Administração Remota) malicioso para macOS / OS X.
 designativedave/androrat
Ferramenta de Administração Remota para dispositivos Android
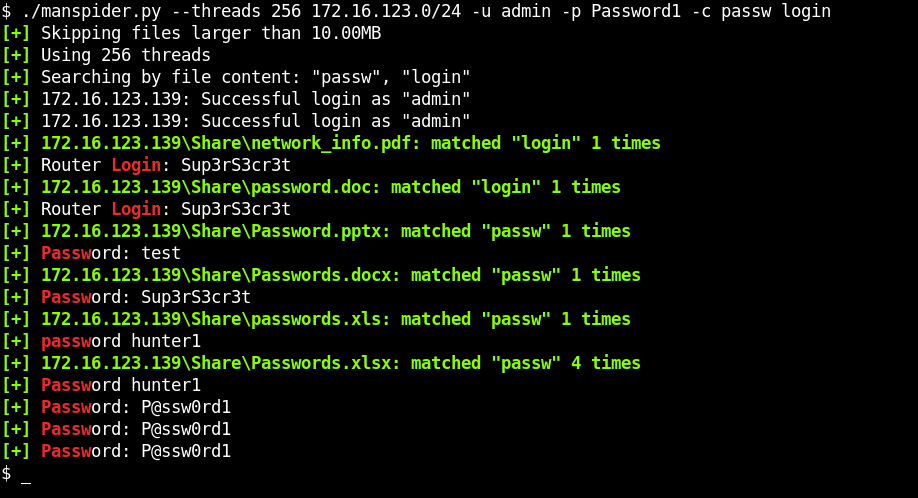 blacklanternsecurity/manspider
Percorra redes inteiras em busca de arquivos interessantes em compartilhamentos SMB. Pesquise nomes de arquivos ou conteúdo - regex suportado!
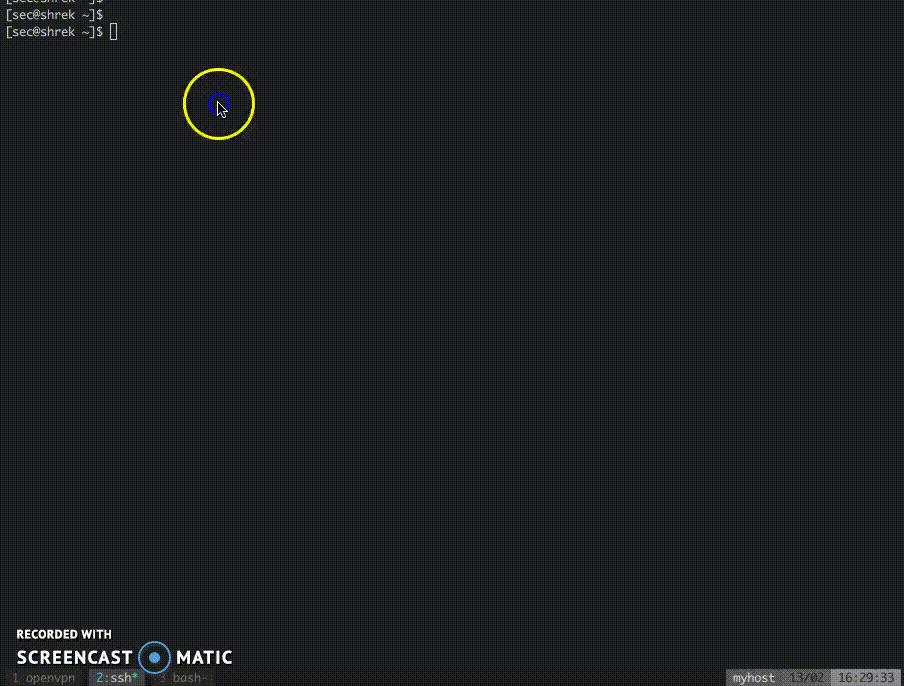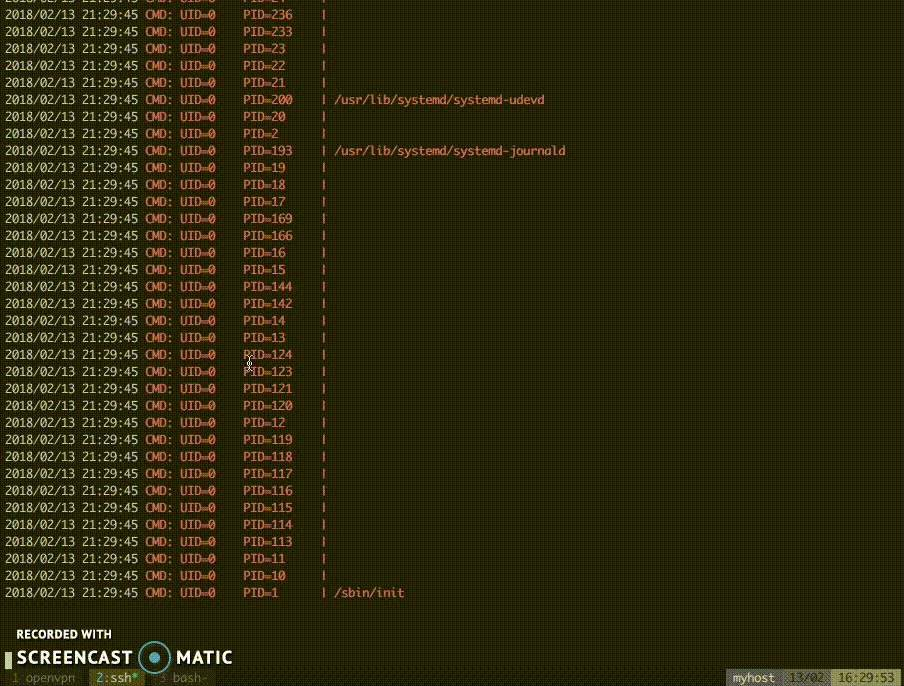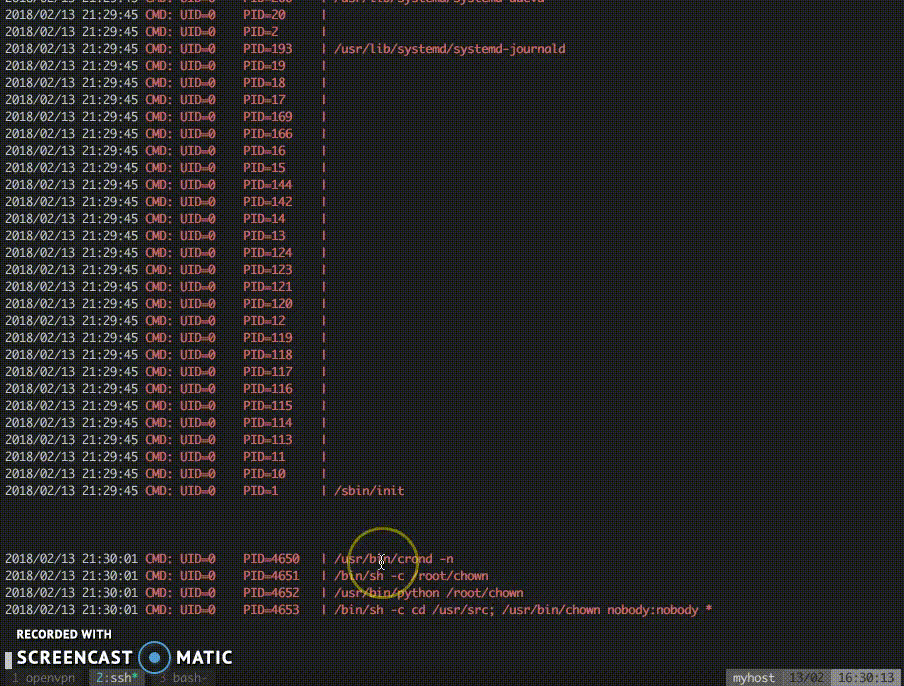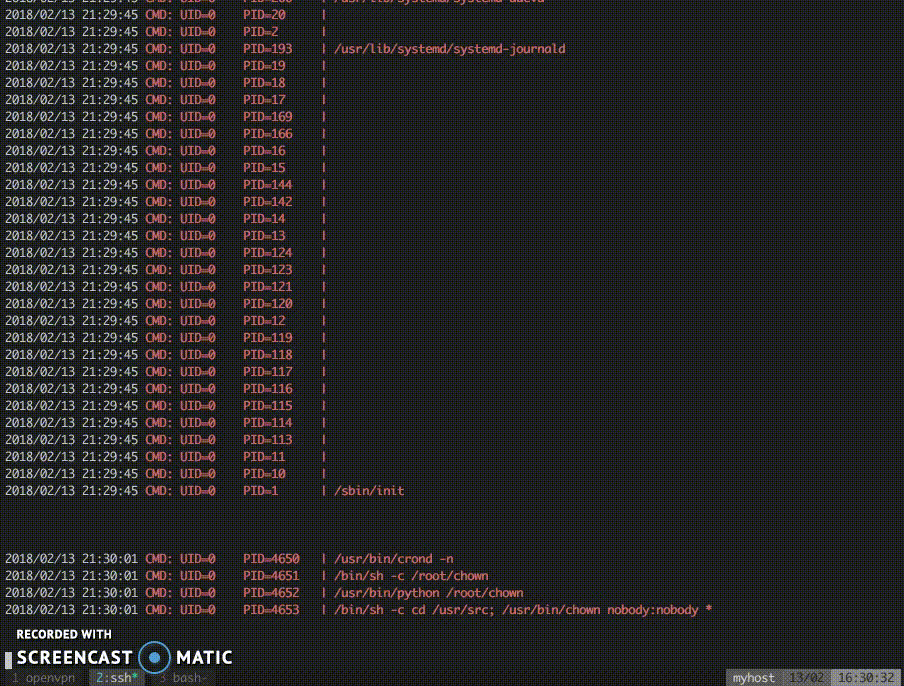 dominicbreuker/pspy
Monitore processos Linux sem permissões de root.
 thewover/donut
Gera shellcode independente de posição para x86, x64 ou AMD64+x86 que carrega assemblies .NET, arquivos PE e outros payloads do Windows a partir da…
 r4j0x00/exploits
Coleção de provas de conceito de exploits direcionadas a vulnerabilidades de LPE no kernel Linux, estouro de heap no sudo e escrita fora dos limites…
 monoxgas/srdi
Implementação em shellcode de injeção reflexiva de DLL. Converta DLLs em shellcode independente de posição.
 byt3bl33d3r/silenttrinity
Um agente de pós-exploração assíncrono e colaborativo, desenvolvido com Python e o DLR do .NET.
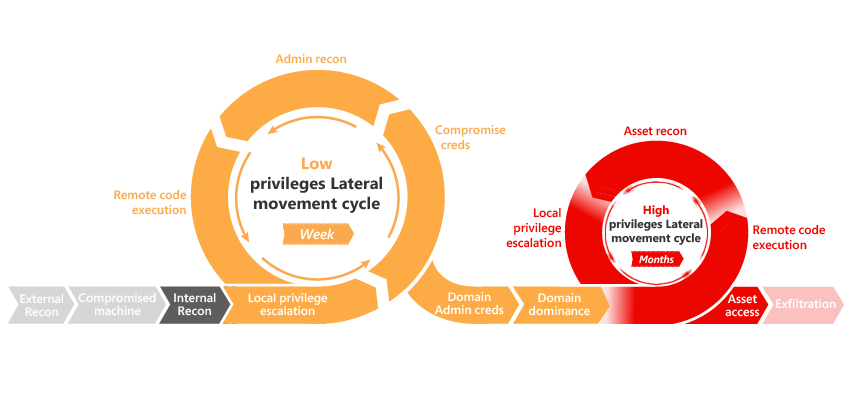 integration-it/active-directory-exploitation-cheat-sheet
Uma folha de dicas que contém métodos comuns de enumeração e ataque para o Active Directory do Windows.







