

Ladon é um grande scanner de penetração de rede interna, com plugins PowerShell, Cobalt Strike, carregamento em memória e varredura sem arquivos. Inclui varredura de portas, identificação de serviços, detecção de ativos de rede, auditoria de senhas, detecção de vulnerabilidades de alto risco, exploração de vulnerabilidades, leitura de senhas e GetShell com um clique, suporta varredura em lote de segmentos A/B/C e varredura entre redes, suporta varredura de listas de URLs, hosts e domínios. Detecção de ativos de rede com 32 protocolos (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) ou métodos para obter rapidamente IPs de hosts ativos na rede alvo, nomes de computador, grupos de trabalho, recursos compartilhados, endereços de placa de rede, versões do sistema operacional, sites, subdomínios, middleware, serviços abertos, roteadores, switches, bancos de dados, impressoras, etc., com muitos módulos de detecção de vulnerabilidades de alto risco MS17010, Zimbra, Exchange



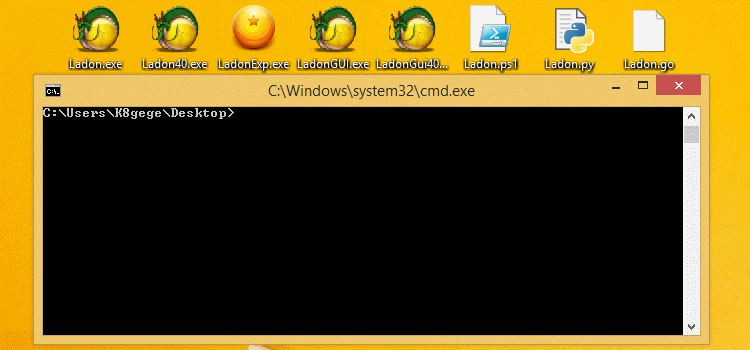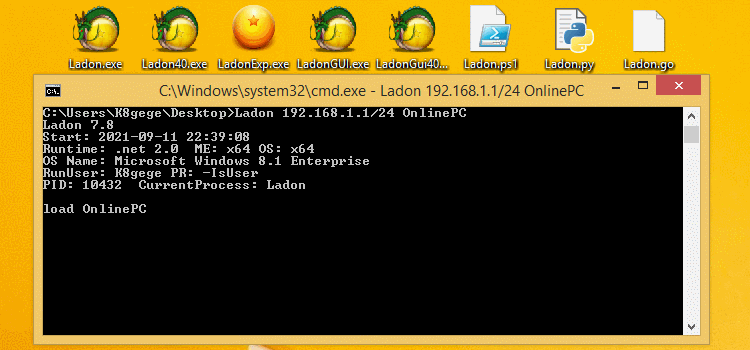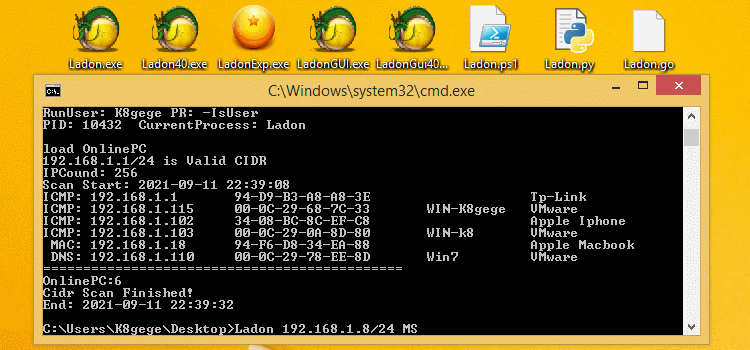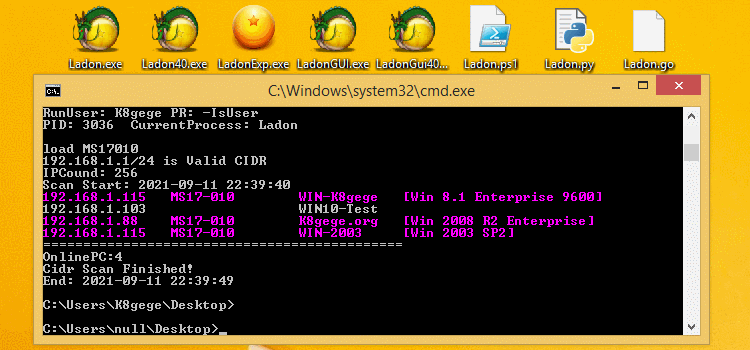
Ladon é um scanner de penetração em rede interna de grande porte, ferramenta de penetração em domínio e movimento lateral, módulo PowerShell, plugin Cobalt Strike, carregamento na memória, scan sem arquivos. Inclui varredura de portas, identificação de serviços, detecção de ativos de rede, auditoria de senhas, detecção de vulnerabilidades de alto risco, exploração de vulnerabilidades, leitura de senhas e GetShell com um clique, suporta varredura em lote de segmentos A/B/C e varredura entre segmentos de rede, suporta varredura de listas de URLs, hosts, domínios, etc. A versão 12.2 possui 262 módulos de função integrados, módulo de detecção de ativos de rede com mais de 30 protocolos (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) e métodos para obter rapidamente IPs de hosts ativos, nomes de computador, grupos de trabalho, recursos compartilhados, endereços de placa de rede, versão do sistema operacional, sites, subdomínios, middleware, serviços abertos, roteadores, switches, bancos de dados, impressoras e outras informações da rede alvo, detecção de vulnerabilidades de alto risco 16+ incluindo Cisco, Zimbra, Exchange, DrayTek, MS17010, SMBGhost, Weblogic, ActiveMQ, Tomcat, série Struts2, Printer, etc., auditoria de senhas 25+ incluindo bancos de dados (Mysql, Oracle, MSSQL), FTP, SSH, VNC, Windows (LDAP, SMB/IPC, NBT, WMI, SmbHash, WmiHash, Winrm), BasicAuth, Tomcat, Weblogic, Rar, etc., execução remota de comandos inclui (smbexec/wmiexe/psexec/atexec/sshexec/webshell), módulo de identificação de impressão digital Web pode identificar 135+ (aplicações Web, middleware, tipos de script, tipos de página), etc., elevação de privilégio local 21+ incluindo SweetPotato\BadPotato\EfsPotato\BypassUAC, plugins POC altamente customizáveis suportam plugins escritos em .NET assembly, DLL (C#/Delphi/VC), PowerShell, etc., suporta chamar qualquer programa externo ou comando em lote através de configuração INI, gerador EXP pode gerar POC/EXP de vulnerabilidade com um clique para expandir rapidamente a capacidade de varredura, Ladon suporta carregamento na memória do plugin Cobalt Strike, scan sem arquivos para movimento lateral rápido na rede interna.
https://github.com/k8gege/Ladon/releases https://k8gege.org/Download
### Uso Simples

Embora o Ladon seja rico em funcionalidades, seu uso é muito simples, qualquer pessoa pode começar facilmente<br>
Apenas um ou dois parâmetros permitem usar 90% das funcionalidades, um módulo equivale a uma nova ferramenta.

### Ambiente de Execução

#### Windows

O Ladon pode ser usado em sistemas Windows com .NET 2.0 ou superior (Win7 e posteriores já possuem .NET nativo)<br>
Como Cmd, PowerShell, Cmd de controle remoto, WebShell, etc., e também carregamento em memória no Cobalt Strike<br>
O Ladon.ps1 é perfeitamente compatível com Win7-Win11/2025 PowerShell, sem verificar versão, carregamento remoto sem arquivo para penetração.

#### LadonGo Multiplataforma suporta Linux, Mac, Arm, MIPS

Todas as plataformas: Linux, MacOS, Windows, roteadores, dispositivos de rede e outros sistemas operacionais<br>
https://github.com/k8gege/LadonGo

### Condições Incomuns

Na prática, nem tudo é tão tranquilo, algumas redes internas ficam muito lentas após encaminhamento ou não é possível encaminhar, sendo necessário enviar a ferramenta para o alvo<br>
Alguns cavalos de Troia podem demorar horas para enviar programas de 2-3 MB ou até não conseguir enviar, quanto mais dezenas de MB em Python<br>
O Ladon é desenvolvido em C#, o tamanho do programa é muito pequeno, cerca de 500 KB, mesmo que o cavalo não seja bom, ainda pode enviar um programa de 500 KB<br>
Se ainda não funcionar, pode carregar remotamente na memória via PowerShell, algo que programas grandes compilados em Python ou Go não conseguem igualar.

### Filosofia

Serviço completo, fornecendo ao usuário uma ferramenta de varredura simples, rica em funcionalidades e altamente flexível.

### Características

Baixo tráfego de varredura<br>
Tamanho pequeno do programa<br>
Funcionalidades ricas e poderosas<br>
Programa simples e fácil de usar<br>
Plugins suportam múltiplas linguagens<br>
Multiplataforma (Win/Kali/Ubuntu) etc.<br>
Suporte a plugins no Cobalt Strike<br>
Suporte a penetração sem arquivo via PowerShell<br>
Gerador de Exp pode gerar PoC com um clique<br>
Múltiplas versões adequadas para vários ambientes.

### Funcionalidades dos Parâmetros do Programa

1  Suporte a varredura de IP específico<br>
2  Suporte a varredura de domínio específico<br>
3  Suporte a varredura de nome de máquina específico<br>
4  Suporte a varredura de segmento C específico (ip/24)<br>
5  Suporte a varredura de segmento B específico (ip/16)<br>
6  Suporte a varredura de segmento A específico (ip/8)<br>
7  Suporte a varredura de URL específica<br>
8  Suporte a varredura em lote de IPs (ip.txt)<br>
9  Suporte a varredura em lote de segmentos C (ip24.txt)<br>
10 Suporte a varredura em lote de segmentos C (ipc.txt)<br>
11 Suporte a varredura em lote de segmentos B (ip16.txt)<br>
12 Suporte a varredura em lote de URLs (url.txt)<br>
13 Suporte a varredura em lote de domínios (domain.txt)<br>
14 Suporte a varredura em lote de nomes de máquina (host.txt)<br>
15 Suporte a varredura em lote de segmentos de país (cidr.txt)<br>
16 Suporte a lista de strings em lote (str.txt)<br>
17 Suporte a lista de contas e senhas de hosts (check.txt)<br>
18 Suporte a lista de usuários e senhas (userpass.txt)<br>
19 Suporte a varredura de segmento C em intervalo específico<br>
20 Suporte a carregamento de DLL personalizada via parâmetro (apenas C#)<br>
21 Suporte a carregamento de EXE personalizado via parâmetro (apenas C#)<br>
22 Suporte a carregamento de arquivo de configuração INI personalizado via parâmetro<br>
23 Suporte a carregamento de PowerShell personalizado via parâmetro<br>
24 Suporte a programas personalizados (comandos do sistema ou programas de terceiros, ou seja, programas ou scripts desenvolvidos em qualquer linguagem)<br>
25 Plugins (suportam múltiplas linguagens: C#/Delphi/Golang/Python/VC/PowerShell)<br>
26 Suporte a Cobalt Strike (varredura da rede interna alvo ou varredura de alvos externos via jump host na linha de comando do beacon)<br>
27 Suporte a varredura de IP no formato CIDR, como 100.64.0.0/10, 192.168.1.1/20, etc.<br>
28 Configuração INI suporta quebra de senha de programas personalizados

### Tutorial Rápido de Uso








