
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit

 sektioneins/suidguard
SUIDGuard - uma Extensão de Kernel TrustedBSD que adiciona mitigações para proteger um pouco mais os processos SUID/SGID
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge e Opera - vulnerabilidade reportada por Maciej Pulikowski - Vazamento de variáveis de ambiente do…
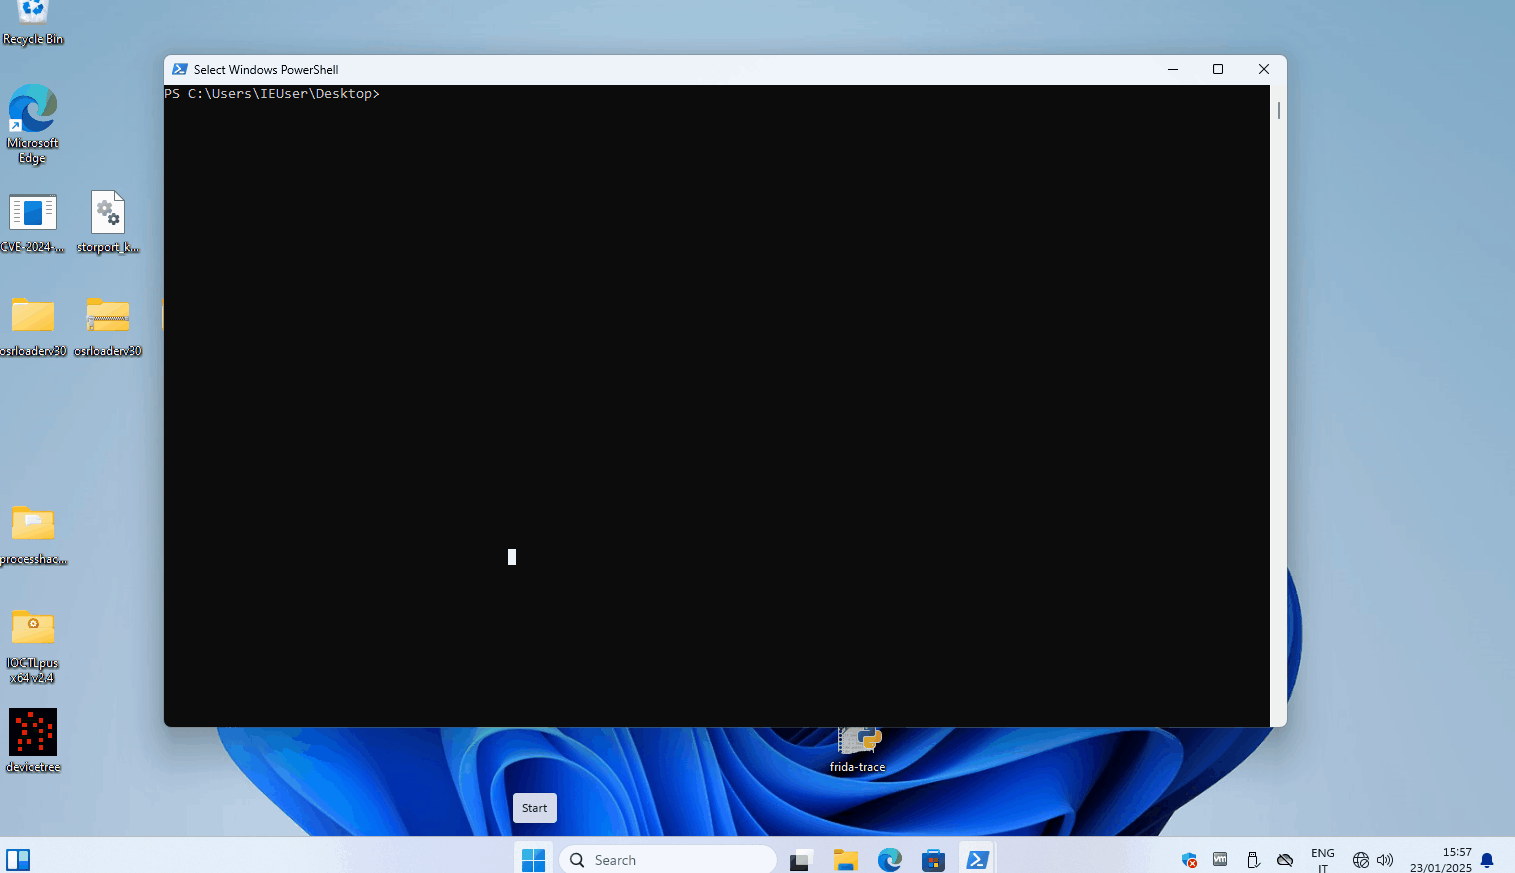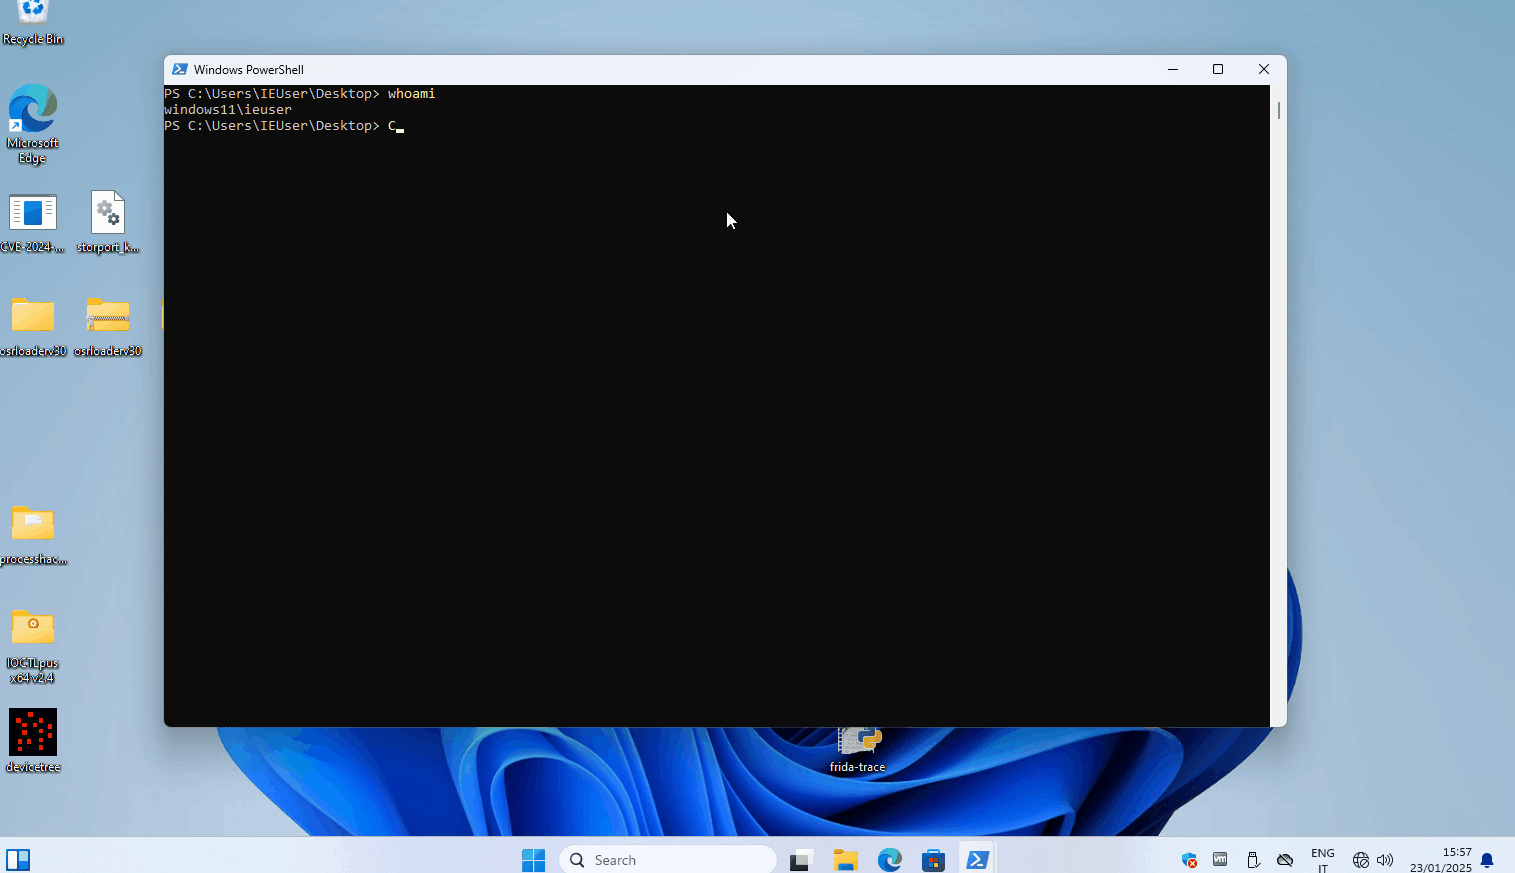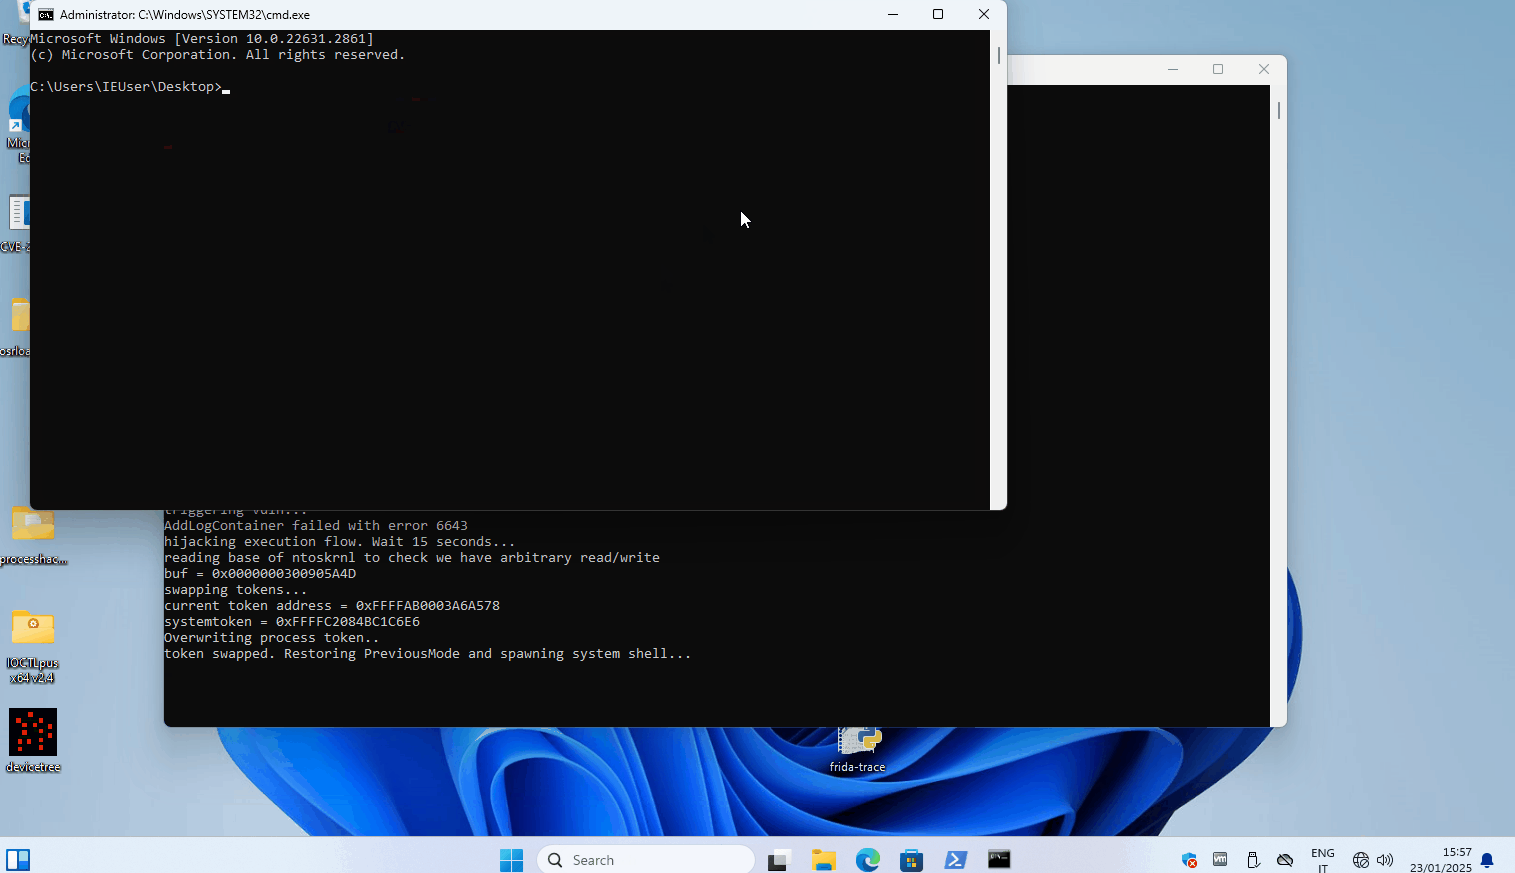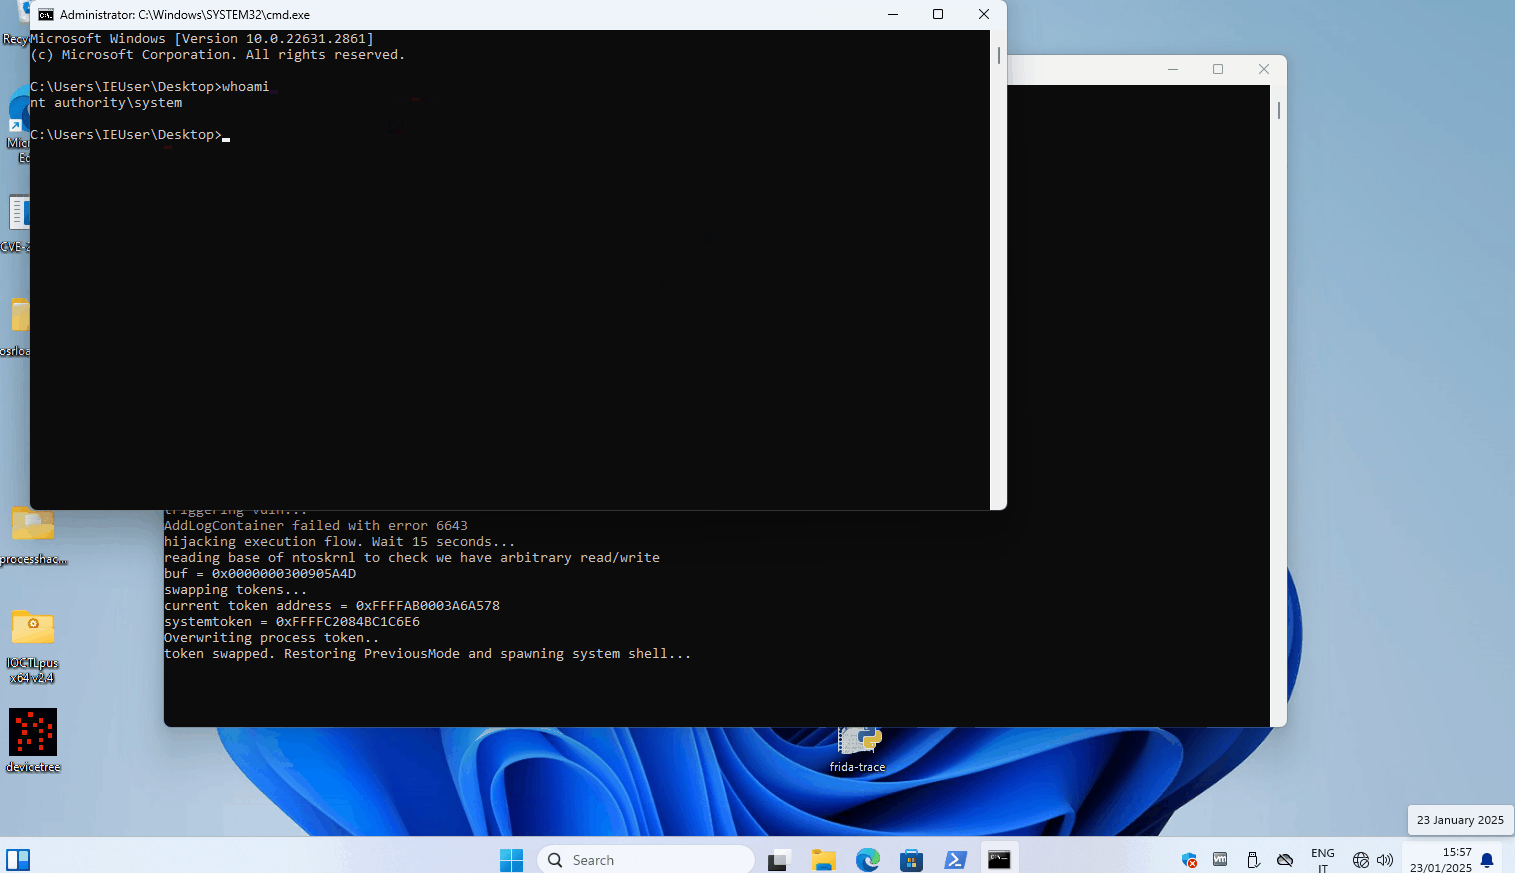 mrale98/cve-2024-49138-poc
Exploit de PoC para CVE-2024-49138
 wkl-sec/dcomhijack
Movimento Lateral Usando DCOM e Sequestro de DLL
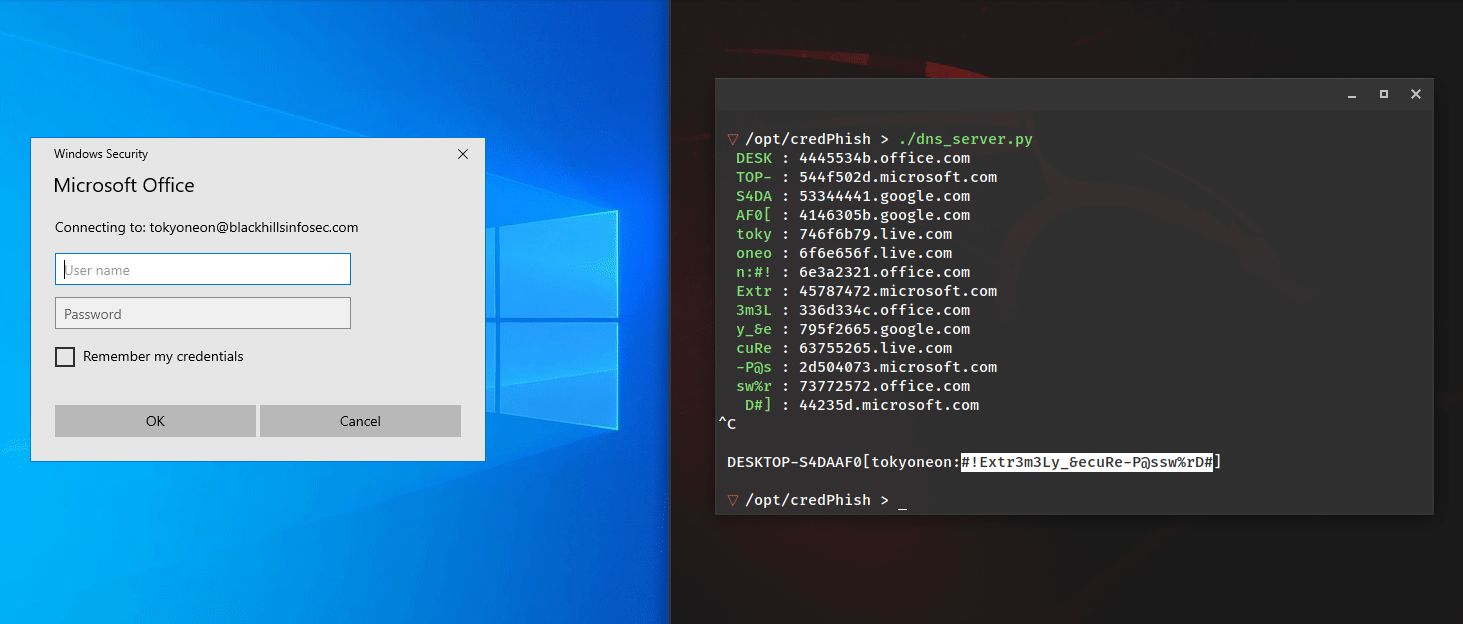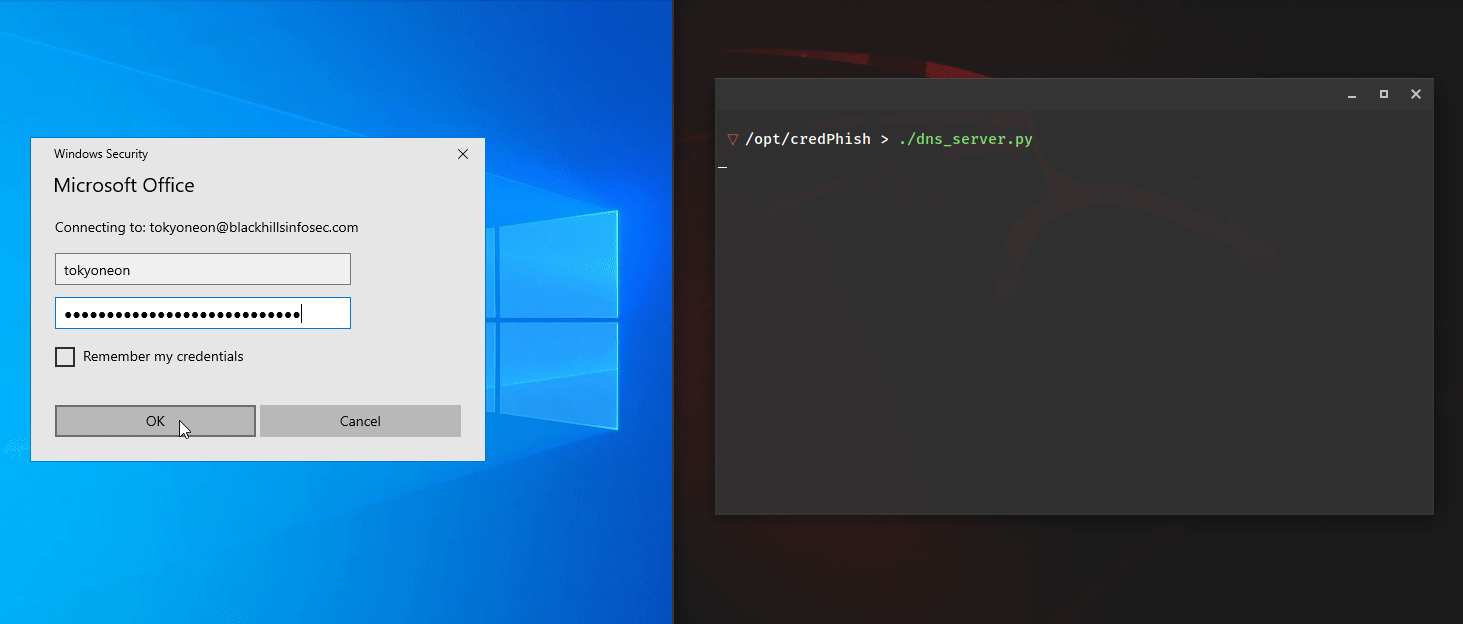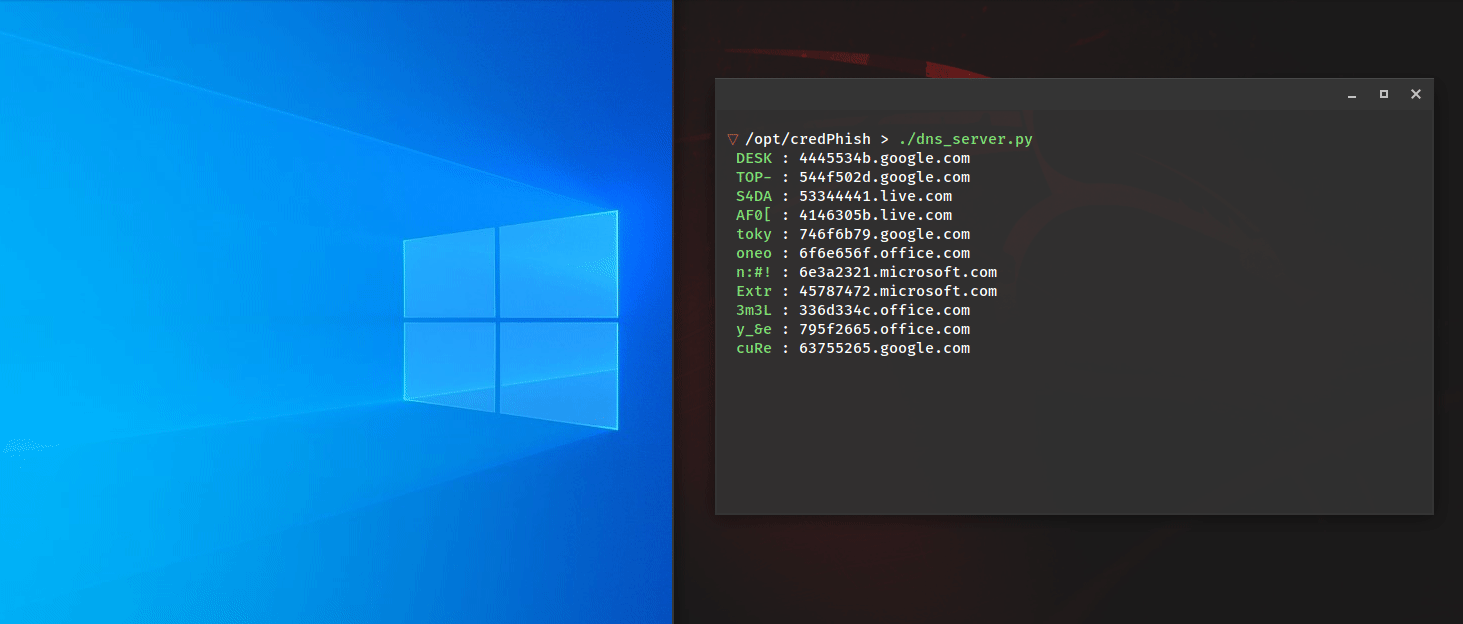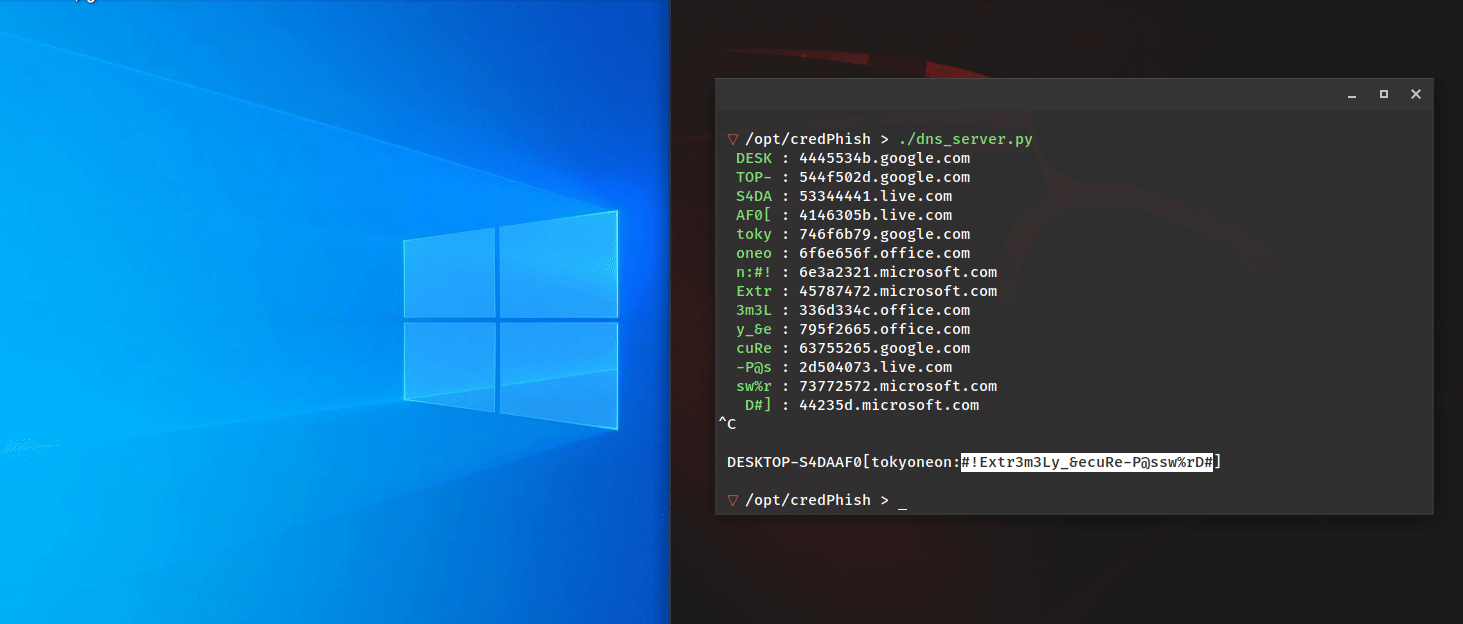 tokyoneon/credphish
Script PowerShell que invoca prompts legítimos de credenciais e exfiltra senhas capturadas via DNS usando CredentialPicker e Resolve-DnsName.
 reveng007/sharpgmailc2
Nosso Gmail Amigável atuará como Servidor e o implante exfiltrará dados via smtp e lerá comandos do C2 (Gmail) via protocolo imap
 potmdehex/multicast_bytecopy
# Exploit de leitura/escrita no kernel para iOS 15.0 - 15.1.1
 wh04m1001/cve-2025-48799
Prova de conceito de exploit para CVE-2025-48799, uma escalada de privilégio no serviço Windows Update por meio de exclusão arbitrária de pastas com…
 gosecure/dllpasswordfilterimplant
Implante de Filtro de Senha DLL com Capacidades de Exfiltração
 a-d-team/sharpmemshell
Payloads de webshell em memória (memshell) em .NET implementados via HttpListener e VirtualPath, compatíveis com o framework de pós-exploração…
 jas502n/cve-2018-17182
Exploit de escalada de privilégios por use-after-free (UAF) no kernel Linux para CVE-2018-17182, fornecendo acesso a shell root em kernels afetados…
 sud0woodo/dcomrade
Script do Powershell para enumerar aplicações DCOM vulneráveis
 orange-cyberdefense/p3-loader
P³-Shellcode Loader é um loader que implementa uma técnica de injeção de código que utiliza a estrutura Process Parameters como local de execução e…
 rogue-kdc/cve-2019-0841
Código PoC para a vulnerabilidade de escalonamento de privilégios CVE-2019-0841
 scorpioneslabs/dvs
D(COM) V(ulnerabilidade) S(canner) também conhecido como Canivete Suíço Traiçoeiro - Movimento lateral usando objetos DCOM
 skelsec/evilrdp
Cliente RDP com controle estendido para manipulação automatizada de mouse, teclado e área de transferência, transferência de arquivos, proxy SOCKS e…
 p0dalirius/extractbitlockerkeys
Um script de administração de sistemas ou pós-exploração para extrair automaticamente as chaves de recuperação do bitlocker de um domínio.
 zxsecurity/steamer
Para importar, pesquisar e gerenciar dados públicos de violação de senhas








