

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ExtractBitlockerKeys — Um script de administração de sistemas ou pós-exploração para extrair automaticamente as chaves de recuperação do bitlocker de um domínio. | Kitploit
Ferramentas/GitHubGitHub/p0dalirius/extractbitlockerkeys
Ferramentas de Criptografia/DescriptografiaExfiltração de DadosColeta de InformaçõesPós-Exploração
GitHubp0dalirius/extractbitlockerkeys

ExtractBitlockerKeys

Um script de administração de sistemas ou pós-exploração para extrair automaticamente as chaves de recuperação do bitlocker de um domínio.

Ver Repositório
Compartilhar
Site
4025975há 10 mesesRevisado pelo Kitploit

Um script de administração de sistema ou pós-exploração para extrair automaticamente as chaves de recuperação do BitLocker de um domínio.
GitHub release (latest by date) YouTube Channel Subscribers

Funcionalidades

  • Obtém automaticamente a lista de todos os computadores do LDAP do controlador de domínio.
  • Conexões multithread para extrair chaves do BitLocker do LDAP.
  • Itera nas páginas de resultados do LDAP para obter todos os computadores do domínio, independentemente do tamanho.

[!WARNING] Por favor, não armazene este backup em um compartilhamento SMB online do domínio. Prefira imprimi-lo e armazená-lo fisicamente em um cofre trancado.

  • Exporta resultados em JSON com Nome FQDN do Computador, Domínio, Chave de Recuperação, GUID do Volume, Criado Em e Unidades Organizacionais.
  • Exporta resultados em XLSX com Nome FQDN do Computador, Domínio, Chave de Recuperação, GUID do Volume, Criado Em e Unidades Organizacionais.
  • Exporta resultados em SQLITE3 com Nome FQDN do Computador, Domínio, Chave de Recuperação, GUID do Volume, Criado Em e Unidades Organizacionais.

Demonstração do Linux em Python

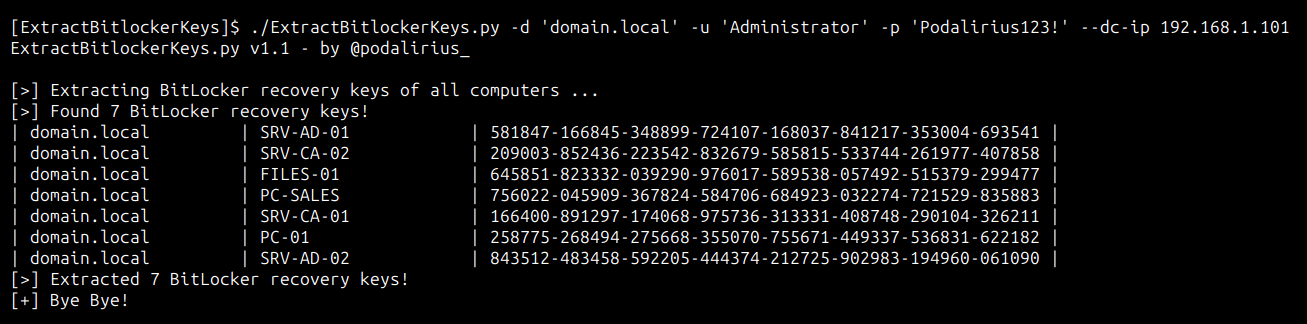
Para extrair chaves de recuperação do BitLocker de todos os computadores do domínio domain.local, você pode usar este comando:

./ExtractBitlockerKeys.py -d 'domain.local' -u 'Administrator' -p 'Podalirius123!' --dc-ip 192.168.1.101

Você obterá a seguinte saída:

Demonstração do Windows em PowerShell

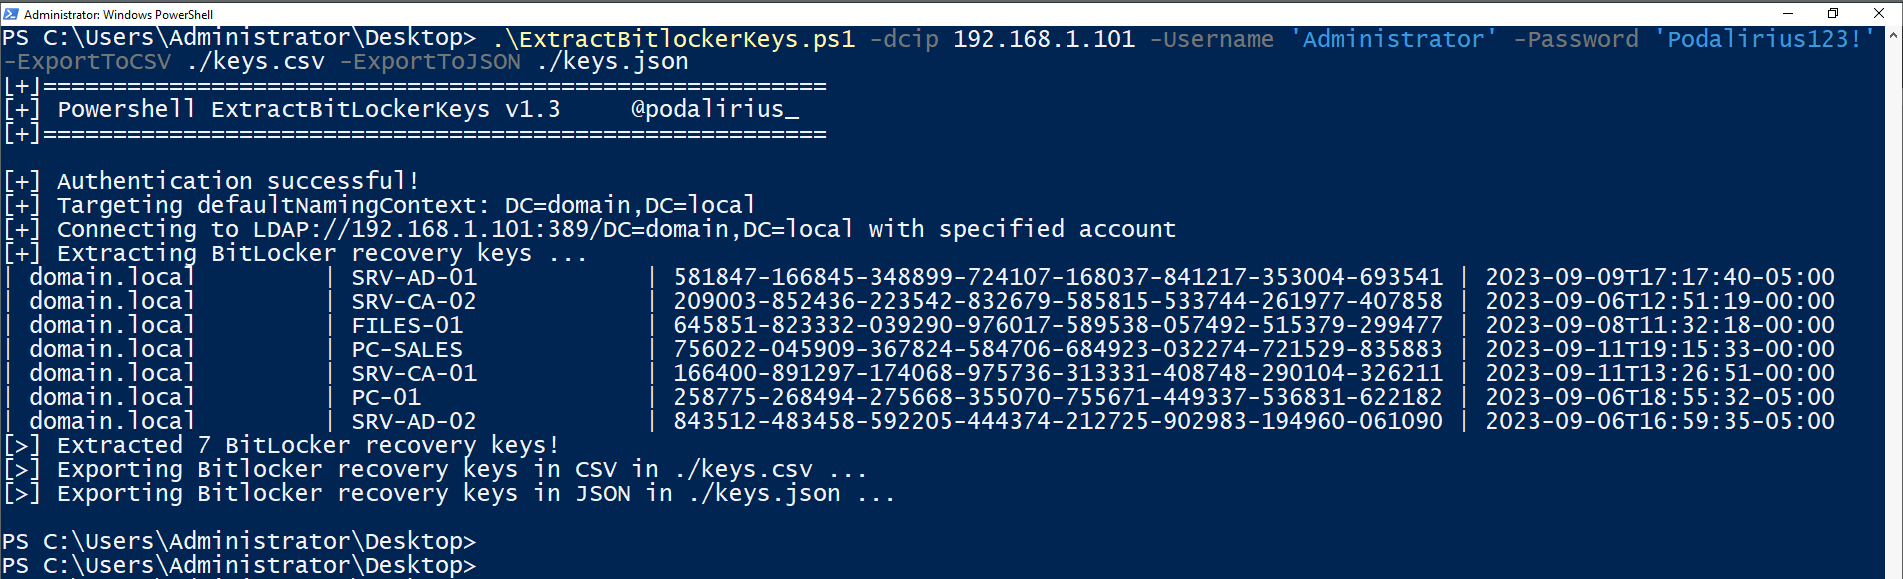
Para extrair chaves de recuperação do BitLocker de todos os computadores do domínio domain.local, você pode usar este comando:

.\ExtractBitlockerKeys.ps1 -dcip 192.168.1.101 -ExportToCSV ./keys.csv -ExportToJSON ./keys.json

Você obterá a seguinte saída:

Uso

$ ./ExtractBitlockerKeys.py -h
ExtractBitlockerKeys.py v1.1 - by Remi GASCOU (Podalirius)

usage: ExtractBitlockerKeys.py [-h] [-v] [-q] [-t THREADS] [--export-xlsx EXPORT_XLSX] [--export-json EXPORT_JSON] [--export-sqlite EXPORT_SQLITE] --dc-ip ip address [-d DOMAIN] [-u USER]
                               [--no-pass | -p PASSWORD | -H [LMHASH:]NTHASH | --aes-key hex key] [-k]

options:
  -h, --help            show this help message and exit
  -v, --verbose         Verbose mode. (default: False)
  -q, --quiet           Show no information at all.
  -t THREADS, --threads THREADS
                        Number of threads (default: 4).

Output files:
  --export-xlsx EXPORT_XLSX
                        Output XLSX file to store the results in.
  --export-json EXPORT_JSON
                        Output JSON file to store the results in.
  --export-sqlite EXPORT_SQLITE
                        Output SQLITE3 file to store the results in.

Authentication & connection:
  --dc-ip ip address    IP Address of the domain controller or KDC (Key Distribution Center) for Kerberos. If omitted it will use the domain part (FQDN) specified in the identity parameter
  -d DOMAIN, --domain DOMAIN
                        (FQDN) domain to authenticate to
  -u USER, --user USER  user to authenticate with

Credentials:
  --no-pass             Don't ask for password (useful for -k)
  -p PASSWORD, --password PASSWORD
                        Password to authenticate with
  -H [LMHASH:]NTHASH, --hashes [LMHASH:]NTHASH
                        NT/LM hashes, format is LMhash:NThash
  --aes-key hex key     AES key to use for Kerberos Authentication (128 or 256 bits)
  -k, --kerberos        Use Kerberos authentication. Grabs credentials from .ccache file (KRB5CCNAME) based on target parameters. If valid credentials cannot be found, it will use the ones specified in the command line.

Contribuindo

Pull requests são bem-vindos. Sinta-se à vontade para abrir uma issue se quiser adicionar outras funcionalidades.


Referências

  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-keypackage
  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-recoveryguid
  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-recoverypassword
  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-volumeguid
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





