
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit

 ne0nd0g/merlin
Merlin é um servidor e agente multiplataforma de Comando e Controle HTTP/2 de pós-exploração escrito em golang.
 specterops/bloodhound-legacy
Seis Graus de Administrador de Domínio
 secwiki/linux-kernel-exploits
linux-kernel-exploits Coleção de vulnerabilidades de escalada de privilégio para plataforma Linux
 mantvydasb/redteaming-tactics-and-techniques
Anotações abrangentes de red teaming cobrindo técnicas de segurança ofensiva, incluindo injeção de código, evasão de defesa, movimento lateral e…
pennyw0rth/netexecFramework pós-exploração para teste automatizado de autenticação em rede, coleta de credenciais e movimento lateral em ambientes Windows/AD com…
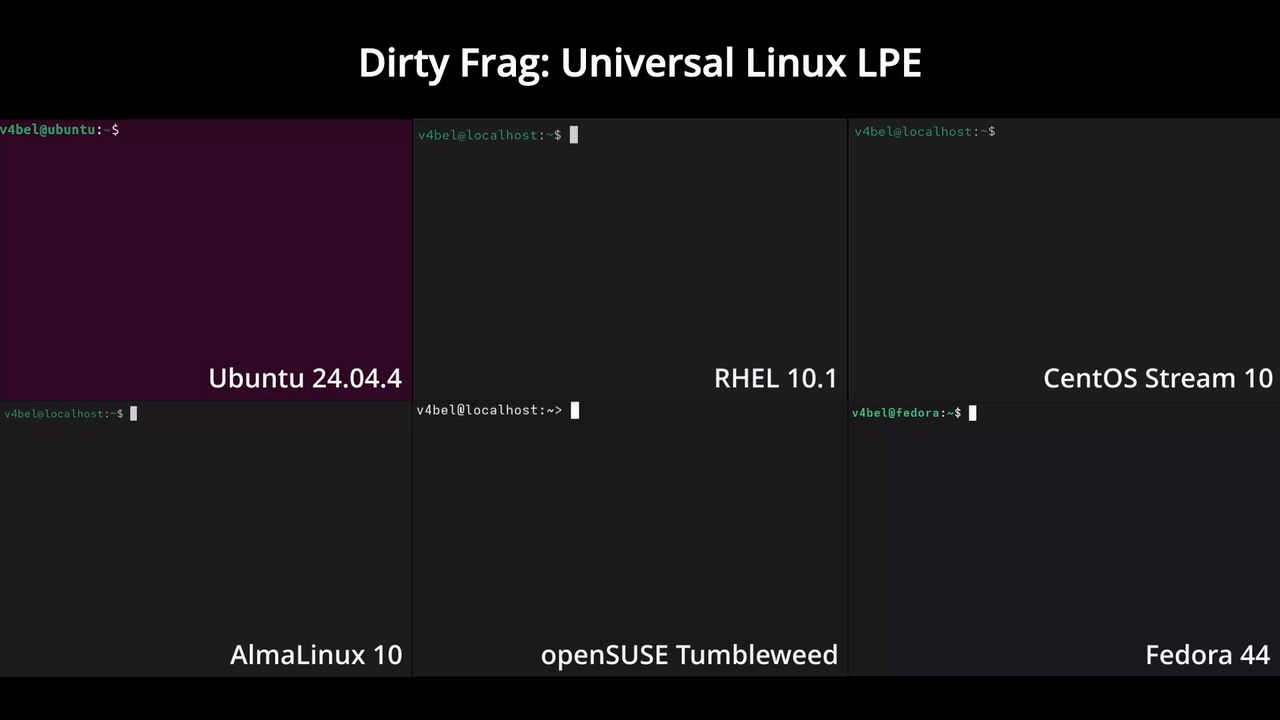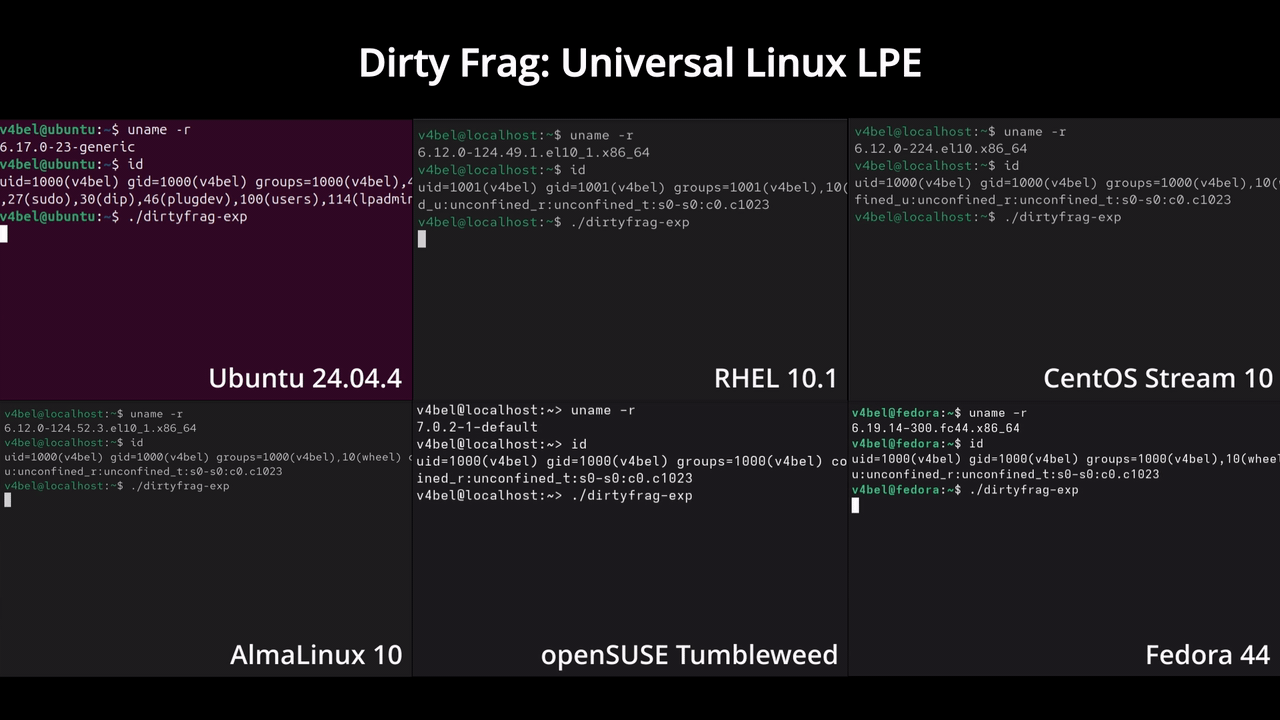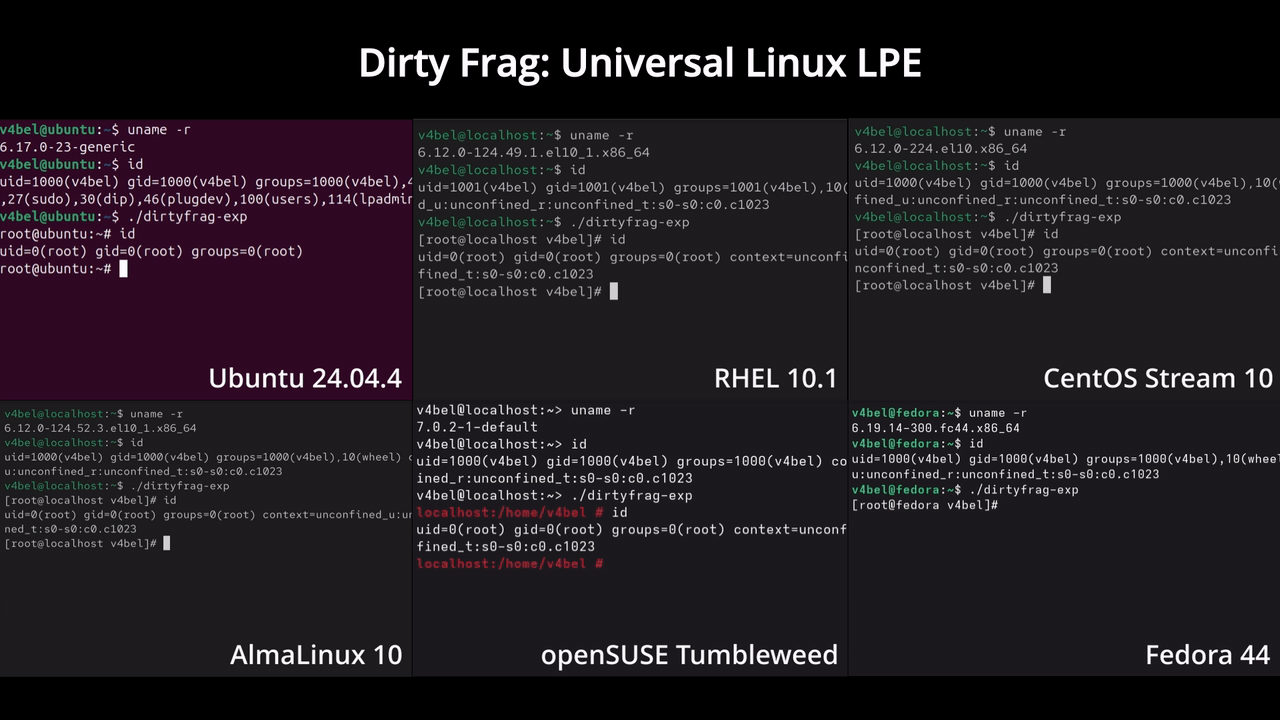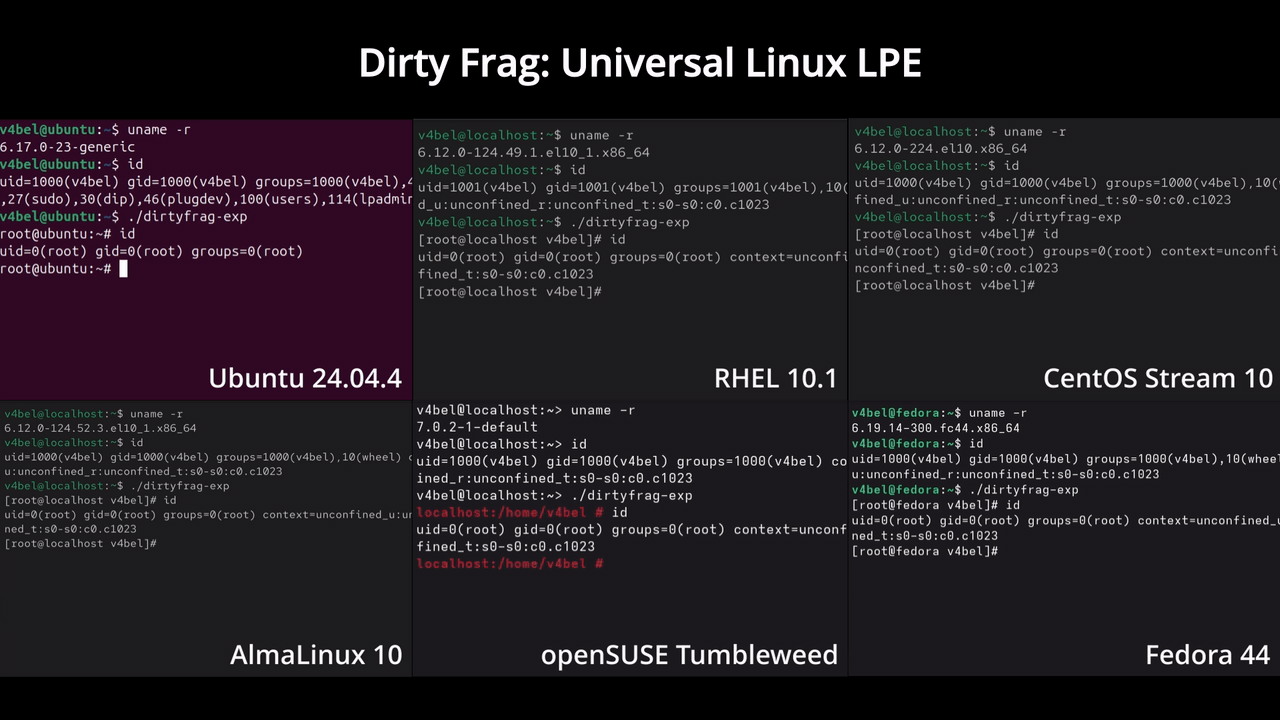 v4bel/dirtyfrag
Exploit de escalonamento de privilégios no kernel Linux que encadeia duas vulnerabilidades de escrita no page-cache (CVE-2026-43284, CVE-2026-43500)…
 alessandroz/lazagne
Ferramenta de recuperação de credenciais multiplataforma que extrai senhas armazenadas de navegadores, clientes de e-mail, bancos de dados,…
 samratashok/nishang
Nishang - PowerShell ofensivo para red team, testes de penetração e segurança ofensiva.
 meshcore-dev/meshcore
Um novo protocolo de malha de roteamento híbrido e leve para rádios de pacote.
 x0rz/eqgrp
Conteúdo descriptografado de eqgrp-auction-file.tar.xz
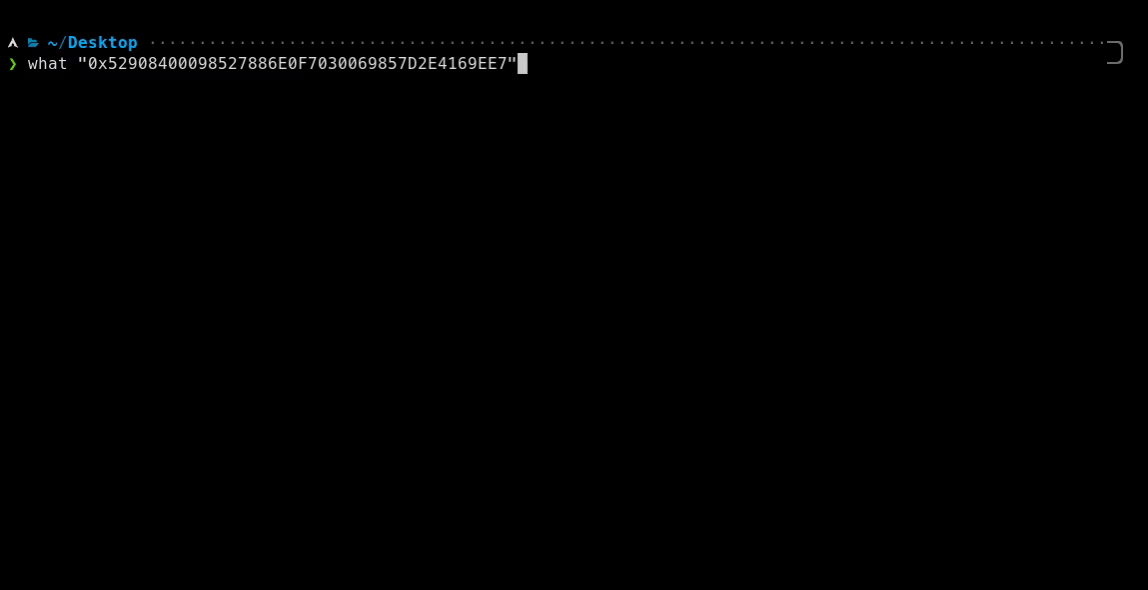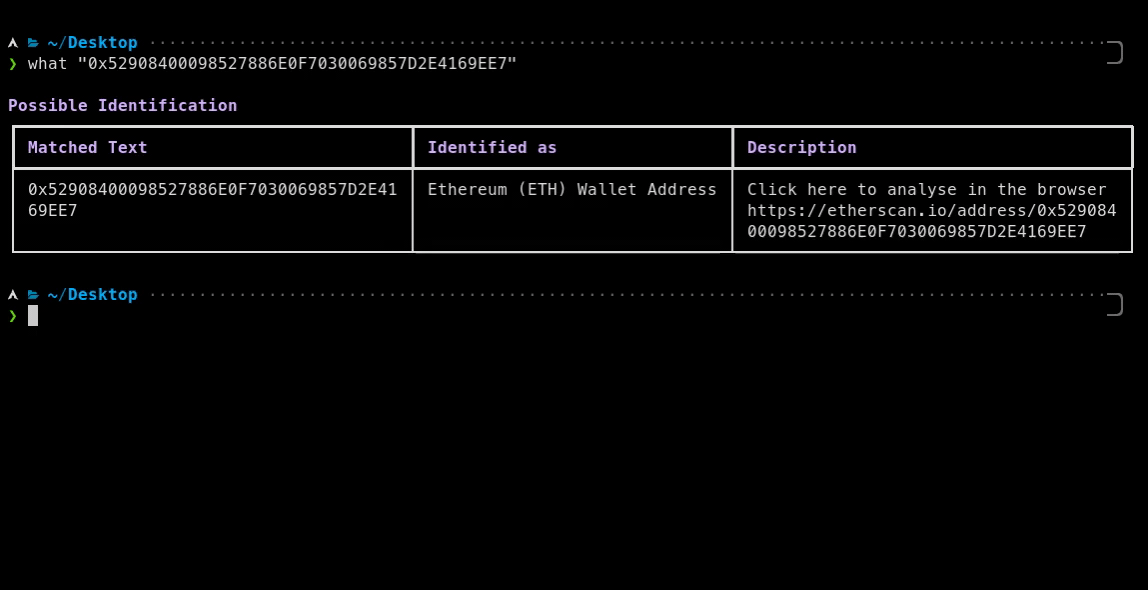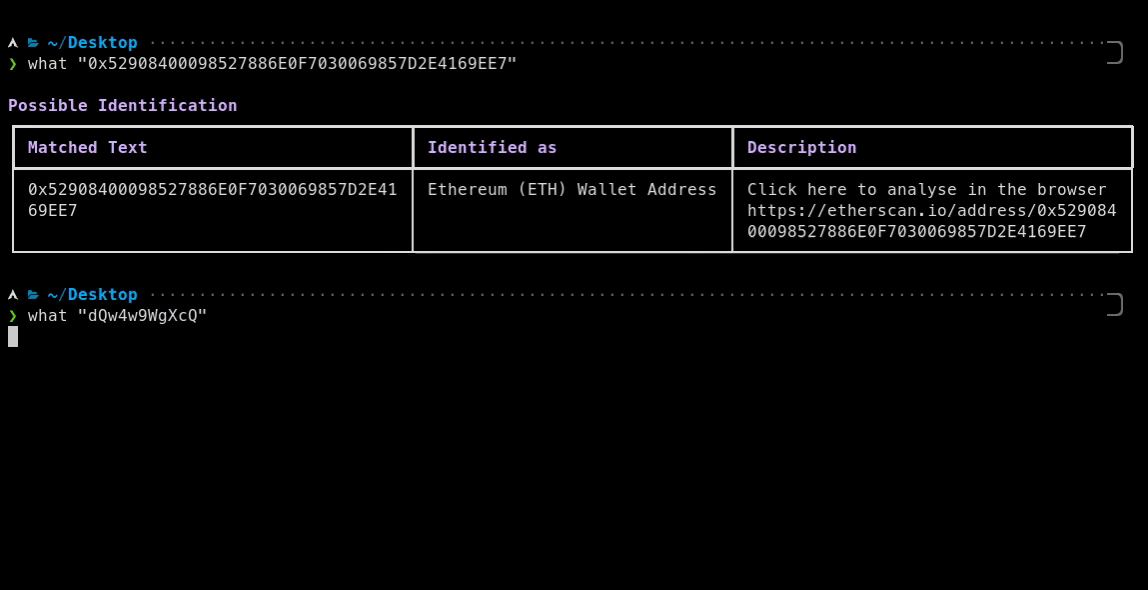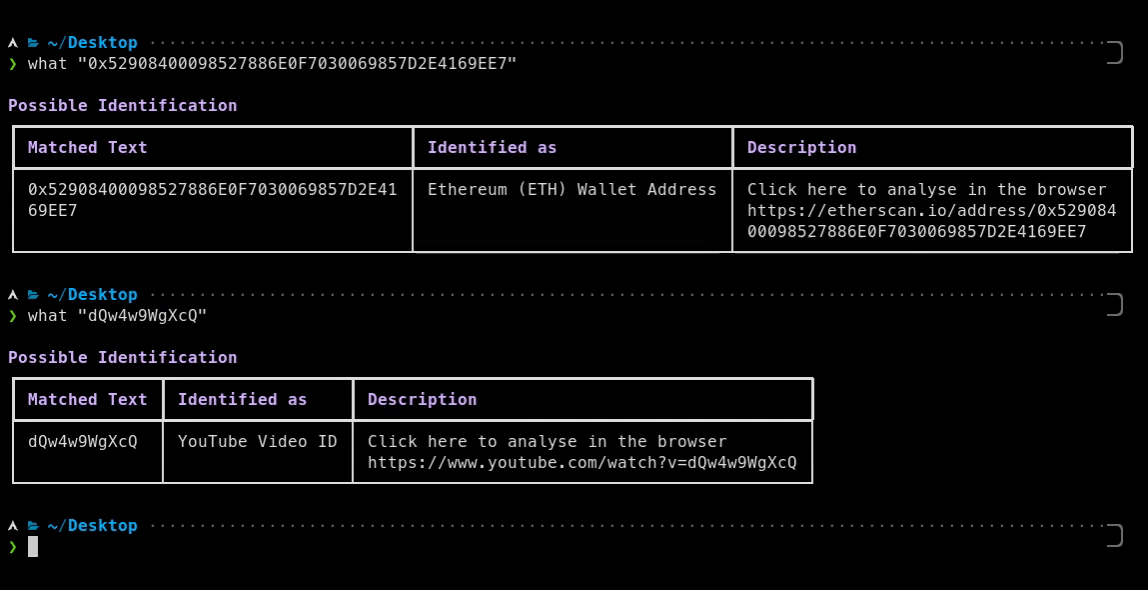 bee-san/pywhat
🐸 Identifique qualquer coisa. pyWhat permite identificar facilmente e-mails, endereços IP e mais. Alimente-o com um arquivo .pcap ou algum texto e…
 flangvik/sharpcollection
Compilações noturnas de ferramentas ofensivas comuns em C#, recém-saídas de seus respectivos ramos master, compiladas e lançadas de forma CDI usando…
 its-a-feature/mythic
Um framework colaborativo e multiplataforma para red teaming.
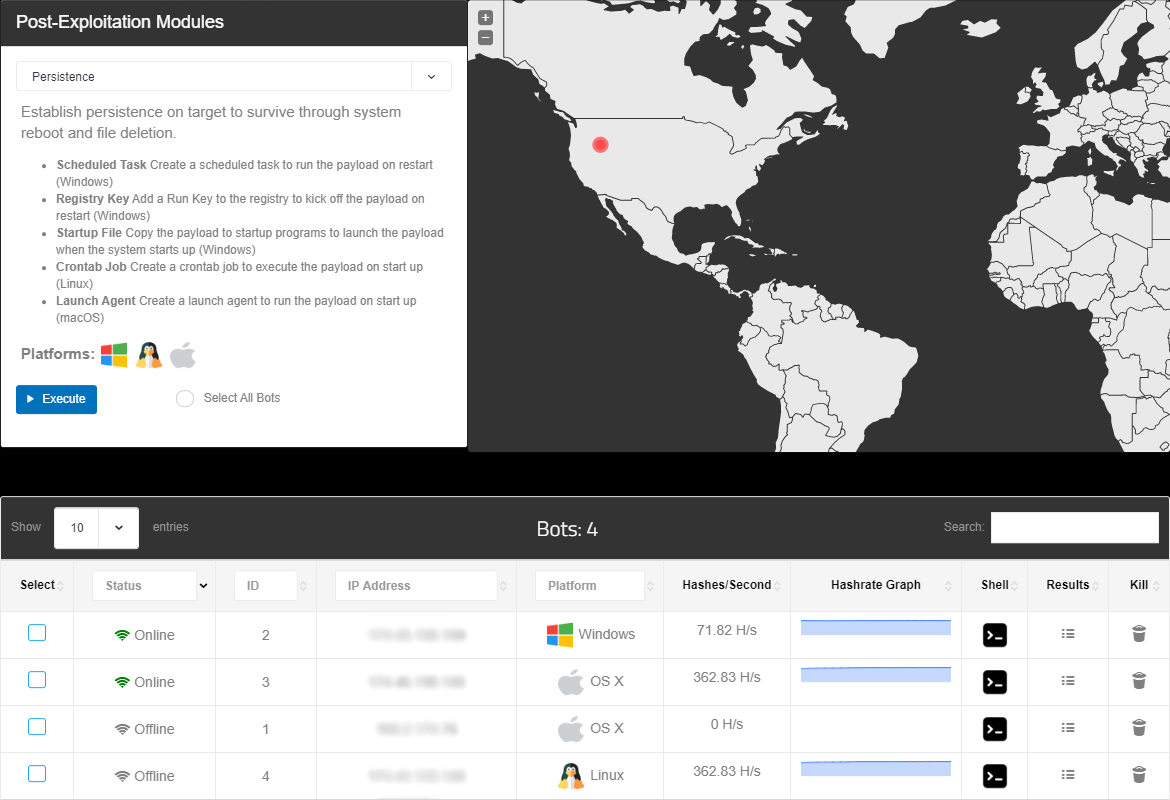 malwaredllc/byob
Um framework de pós-exploração de código aberto para estudantes, pesquisadores e desenvolvedores.
 hfiref0x/uacme
Derrotando o Controle de Conta de Usuário do Windows
 gtworek/psbits
Coisas (relativamente) simples que permitem que você vá um pouco mais fundo do que o normal.
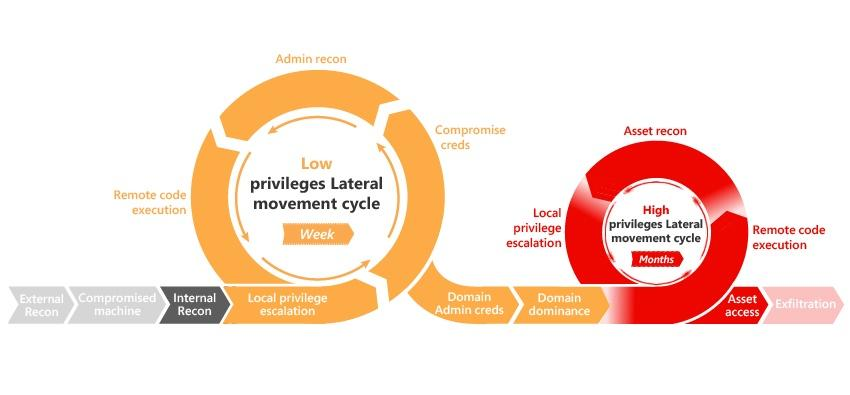 infosecn1nja/ad-attack-defense
Ataque e defesa do Active Directory usando atividades modernas de tradecraft adversarial de pós-exploração
 jonaslejon/malicious-pdf
Gere arquivos PDF maliciosos para testes de penetração, bug bounty e red teaming. Testa SSRF, XSS, XXE, roubo de credenciais NTLM e exfiltração de…







