
 malwaredllc/byob
Um framework de pós-exploração de código aberto para estudantes, pesquisadores e desenvolvedores.




Perguntas? Consulte a documentação ou entre no nosso servidor de suporte no Discord
Aviso: Este projeto deve ser usado apenas para fins autorizados de teste ou educacionais.
BYOB é um framework de pós-exploração open-source para estudantes, pesquisadores e desenvolvedores. Inclui recursos como:
É projetado para permitir que estudantes e desenvolvedores implementem facilmente seu próprio código e adicionem novas funcionalidades interessantes sem ter que escrever um servidor C2 ou uma ferramenta de administração remota do zero.
Este projeto tem 2 partes principais: a aplicação original baseada em console (/byob) e a interface gráfica web (/web-gui).
Um painel de controle para seu servidor C2 com uma interface de apontar e clicar para executar módulos de pós-exploração. O painel inclui um mapa interativo das máquinas cliente e um dashboard que permite uma administração eficiente e intuitiva das máquinas cliente.
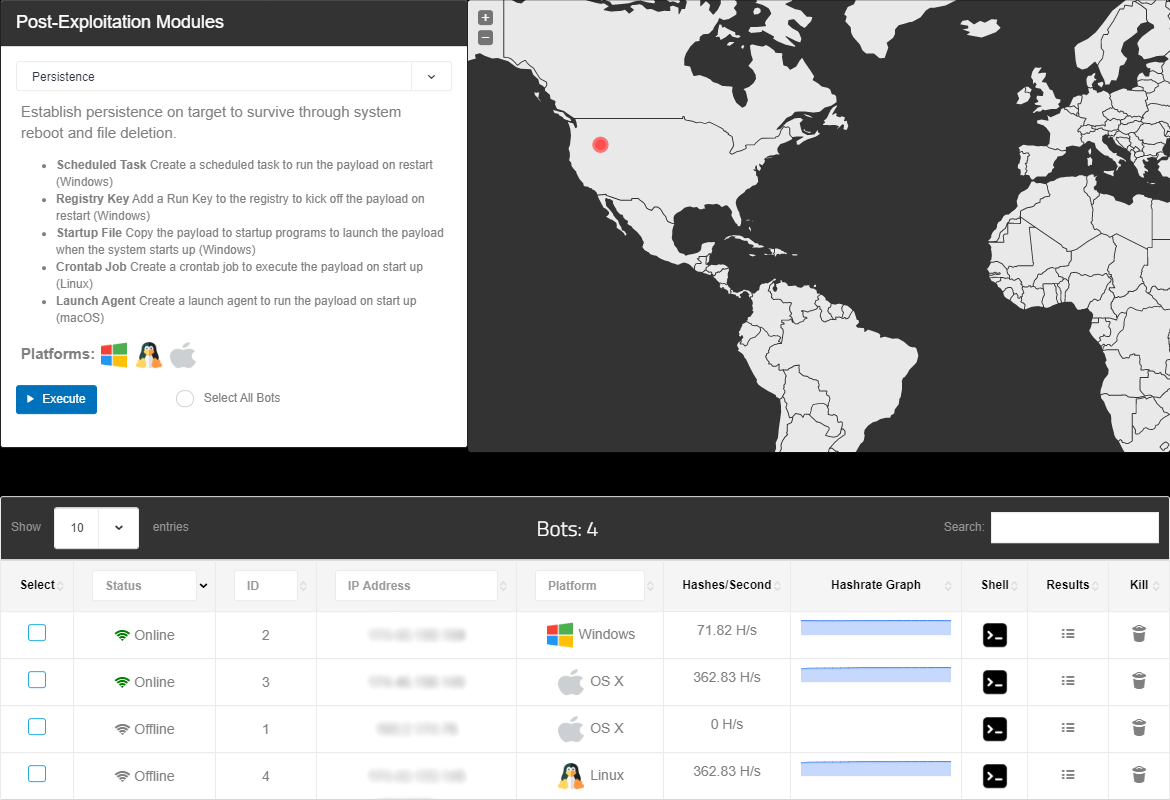
O gerador de payloads usa magia negra envolvendo contêineres Docker e servidores Wine para compilar payloads executáveis para qualquer plataforma/arquitetura que você selecionar. Esses payloads geram shells reversas TCP com comunicação pela rede criptografada via AES-256 após gerar uma chave simétrica segura usando o Diffie-Hellman IKE.
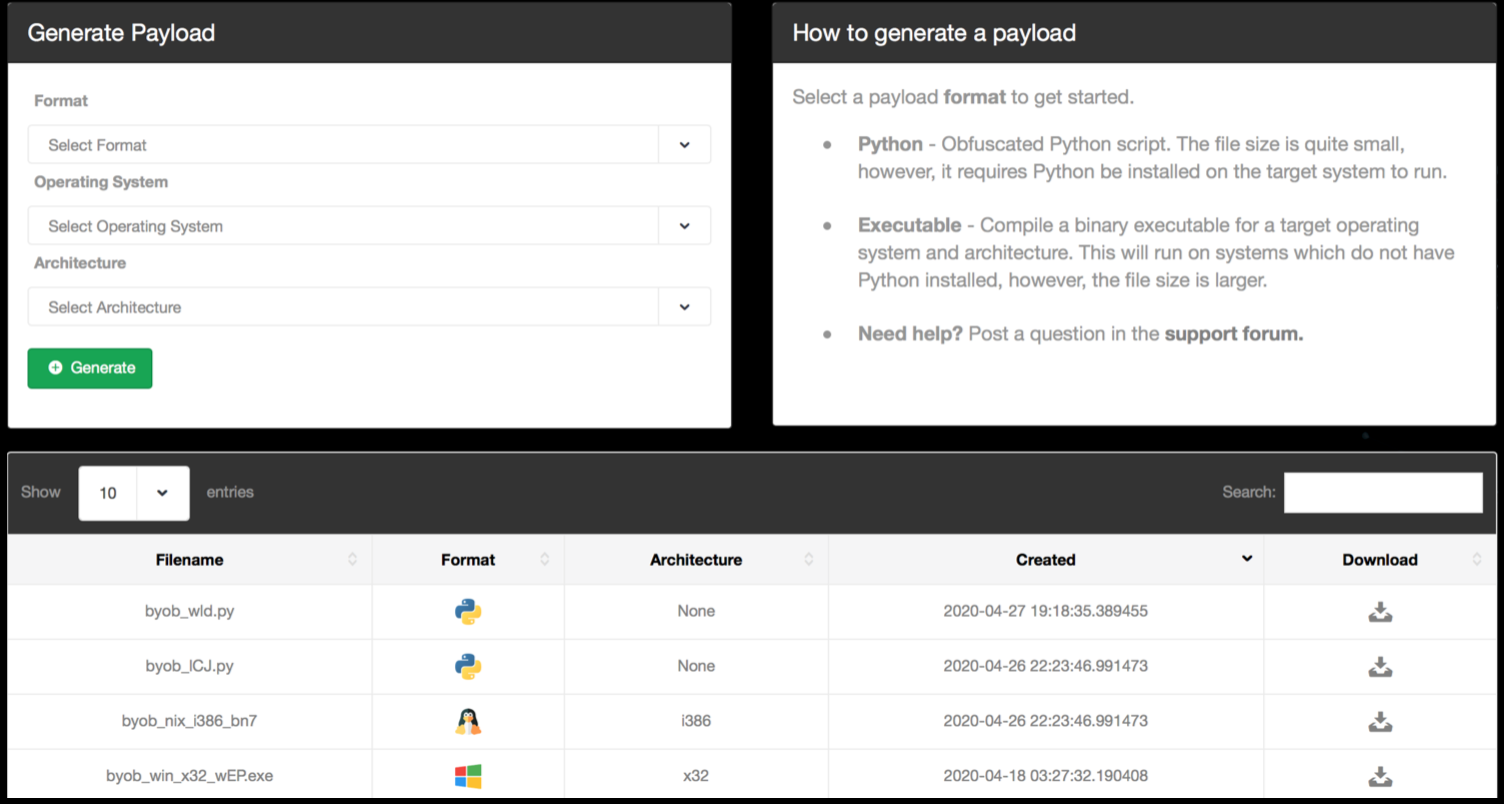
O aplicativo web inclui um emulador de terminal no navegador para que você ainda tenha acesso direto ao shell mesmo usando a interface web.

Gere clientes totalmente indetectáveis com payloads em estágios, importações remotas e módulos de pós-exploração ilimitados
./byob/modules/ torna-se automaticamente importável remotamente e diretamente utilizável por cada cliente enquanto seu servidor de comando e controle estiver em execução./byob/modules/ para tornar a escrita dos seus próprios módulos um processo direto e sem complicações
Módulos de pós-exploração que são importáveis remotamente pelos clientes
byob.modules.persistence): estabeleça persistência na máquina host usando 5 métodos diferentesbyob.modules.packetsniffer): execute um sniffer de pacotes na rede do host e carregue o arquivo .pcapbyob.modules.escalate): tente contornar o UAC para obter privilégios de administrador não autorizadosbyob.modules.portscanner): escaneie a rede local em busca de outros dispositivos online e portas abertasbyob.modules.keylogger): registra as teclas digitadas pelo usuário e o nome da janela em focobyob.modules.screenshot): tire uma captura de tela da área de trabalho do usuário atualbyob.modules.outlook): leia/pesquise/carregue e-mails do cliente Outlook localbyob.modules.process): liste/pesquise/mate/monitore os processos em execução no hostbyob.modules.icloud): verifique se há uma conta iCloud logada no macOS
Servidor de comando e controle com banco de dados persistente e console
