

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
AD-Attack-Defense — Ataque e defesa do Active Directory usando atividades modernas de tradecraft adversarial de pós-exploração | Kitploit
Ferramentas/GitHubGitHub/infosecn1nja/ad-attack-defense
Ferramentas DefensivasEscalada de PrivilégiosReconhecimentoMecanismos de PersistênciaMovimento LateralPós-ExploraçãoTestes de PenetraçãoAprendizado e EducaçãoRed TeamingRecursos CuradosTop em Recursos Curados nº20
4.8k1.1k45há 1 anoRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
GitHubinfosecn1nja/ad-attack-defense

AD-Attack-Defense

Ataque e defesa do Active Directory usando atividades modernas de tradecraft adversarial de pós-exploração
Ver Repositório
Compartilhar

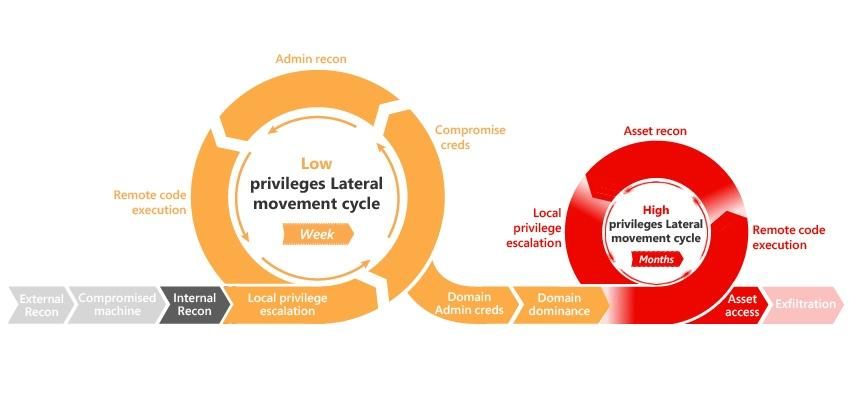
Ataque e Defesa da Cadeia de Extermínio do Active Directory

image

Resumo

Este documento foi projetado para ser um recurso útil e informativo para aqueles que buscam entender as táticas, técnicas e procedimentos (TTPs) específicos que os atacantes estão usando para comprometer o Active Directory, além de orientações para mitigação, detecção e prevenção. E entender o Ataque da Cadeia de Extermínio do Active Directory e a Atividade de Táticas Adversárias Modernas de Pós-Exploração.

Índice

  • Descoberta
  • Escalação de Privilégios
  • Evasão de Defesa
  • Despejo de Credenciais
  • Movimentação Lateral
  • Persistência
  • Defesa e Detecção

Descoberta

Varredura SPN

  • Varredura SPN – Descoberta de Serviços sem Varredura de Portas de Rede
  • Active Directory: Script PowerShell para listar todos os SPNs usados
  • Descobrindo Contas de Serviço Sem Usar Privilégios

Mineração de Dados

  • Uma Visão Geral de Caça a Dados
  • Empurre, Empurre Muito Bem
  • Encontrando Dados Sensíveis em Servidores SQL do Domínio usando PowerUpSQL
  • Descoberta de Dados Sensíveis em Email com MailSniper
  • Pesquisando Arquivos Sensíveis Remotamente
  • Eu Caço Administradores de Sistema - harmj0y

Caça a Usuários

  • Contas Administrativas Ocultas: BloodHound ao Resgate
  • Reconhecimento do Active Directory Sem Direitos de Admin
  • Coletando Dados do AD com o Módulo PowerShell do Active Directory
  • Usando o módulo ActiveDirectory para Enumeração de Domínio a partir do Modo de Linguagem Restrita do PowerShell
  • Funções de Reconhecimento do Active Directory do PowerUpSQL
  • Admin Local Derivativo
  • Pesquisa Automatizada de Administrador Derivativo
  • Despejando Informações do Domínio do Active Directory – com PowerUpSQL!
  • Enumeração de Grupos Locais
  • Mapeamento de Ataques com Bloodhound
  • Consciência Situacional
  • Comandos para Comprometimento de Rede de Domínio
  • Guia de Escopo de Grupos para Pentesters

LAPS

  • Segurança do Microsoft LAPS e Reconhecimento de Configuração do LAPS no Active Directory
  • Executando LAPS com PowerView
  • RastaMouse LAPS Parte 1 e 2

AppLocker

  • Enumerando Configuração do AppLocker

Serviços de Federação do Active Directory

  • 118 Atacando Endpoints do ADFS com PowerShell Karl Fosaaen
  • Usando PowerShell para Identificar Domínios Federados
  • LyncSniper: Uma ferramenta para teste de penetração em implantações do Skype for Business e Lync
  • Troopers 19 - Eu Sou o AD FS e Você Também Pode

Escalação de Privilégios

BadSuccessor

  • BadSuccessor: Abusando do dMSA para Escalar Privilégios no Active Directory
  • Operacionalizando o BadSuccessor: Abusando do dMSA para Escalação de Privilégios de Domínio

Spoofing de sAMAccountName

  • spoofing de sAMAccountName
  • Armamento de CVE-2021-42287/CVE-2021-42278

Abusando dos Serviços de Certificado do Active Directory

  • Certificado Pré-Usado
  • Escalação de Domínio AD CS

PetitPotam

  • PetitPotam
  • De Estranho a DA // Usando PetitPotam para retransmitir NTLM para Administrador de Domínio

Zerologon

  • Cobalt Strike ZeroLogon-BOF
  • Prova de Conceito CVE-2020-1472
  • Zerologon: torne-se administrador de domínio instantaneamente subvertendo a criptografia do Netlogon (CVE-2020-1472)

Senhas no SYSVOL e Preferências de Política de Grupo

  • Encontrando Senhas no SYSVOL e Explorando Preferências de Política de Grupo
  • Teste de Penetração no Mundo Real: Pwnage de Política de Grupo

Vulnerabilidade do Kerberos MS14-068

  • MS14-068: Vulnerabilidade no Kerberos (Active Directory) Poderia Permitir Elevação de Privilégio
  • Investigando o MS14-068, Exploração e Defesa
  • Do MS14-068 ao Comprometimento Total – Passo a Passo

DNSAdmins

  • Abusando do privilégio DNSAdmins para escalação no Active Directory
  • De DNSAdmins a Admin de Domínio, Quando DNSAdmins é Mais do Que Apenas Administração de DNS

Delegação Kerberos

  • Construindo Ataques Kerberos com Primitivas de Delegação
  • Sem Shells Necessários - um Passo a Passo sobre o Uso de Impacket e Kerberos para Delegar Seu Caminho até DA
  • CVE-2020-17049: Ataque Bronze Bit no Kerberos – Visão Geral
Baixar ferramenta