#1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit

 atlasvector/kestra-cve-2026-53576
Reprodução ponta a ponta e detecção em múltiplas camadas da CVE-2026-53576, a RCE não autenticada no Kestra — levada além do PoC básico para mostrar…
 shadowforge-cyber/cve-2026-65660-poc
Exploit de Injeção de Código em Diretiva de Registro Maliciosa
 weedhashpeddler/rc4decryption
Abusa da LOLBin tlscsp.dll assinada pela Microsoft para executar criptografia/descriptografia RC4 via LsCsp_EncryptHwid, aplicando patch na chave…
 racoten/reflectivepluginloader
Um mapeador PE minimalista que carrega DLLs diretamente da memória e chama uma interface de plugin limpa, sem necessidade de LoadLibrary.
 0x574r/darkcloak
Ferramenta de ocultação de identidade de processos Linux que falsifica comm, argv, cmdline, environ, caminho do exe e VMAs por meio de um pipeline…
 prox0959/omnitriage
Mecanismo de triagem de forense digital e resposta a incidentes (DFIR) em tempo real para Windows, sem dependências e em menos de um segundo, para…
 asmitdesai/ubuntils
CLI/TUI em Python para triagem forense de sistemas Ubuntu — detecta e corrige mecanismos de persistência com coleta de artefatos, correlação de linha…
 gianlucaborello/libprocesshider
Biblioteca compartilhada LD_PRELOAD que oculta um processo Linux de ferramentas como ps e lsof, interceptando readdir e chamadas ao sistema de…
 powershellmafia/powersploit
PowerSploit - Um Framework de Pós-Exploração PowerShell
 empireproject/empire
Empire é um agente de pós-exploração em PowerShell e Python.
 es3n1n/no-defender
Uma maneira um pouco mais divertida de desativar o Windows Defender + firewall. (através da API WSC)
 mandiant/sharpersist
Kit de ferramentas em C# para estabelecer e gerenciar persistência no Windows por meio de chaves de registro, tarefas agendadas, serviços, pastas de…
 d4vinci/dr0p1t-framework
Um framework que cria um dropper stealth avançado que contorna a maioria dos AVs e tem muitos truques.
 oddcod3/phantom-evasion
Ferramenta de evasão de antivírus em Python
 zerx0r/kage
Kage é uma Interface Gráfica de Usuário para Metasploit Meterpreter e Session Handler
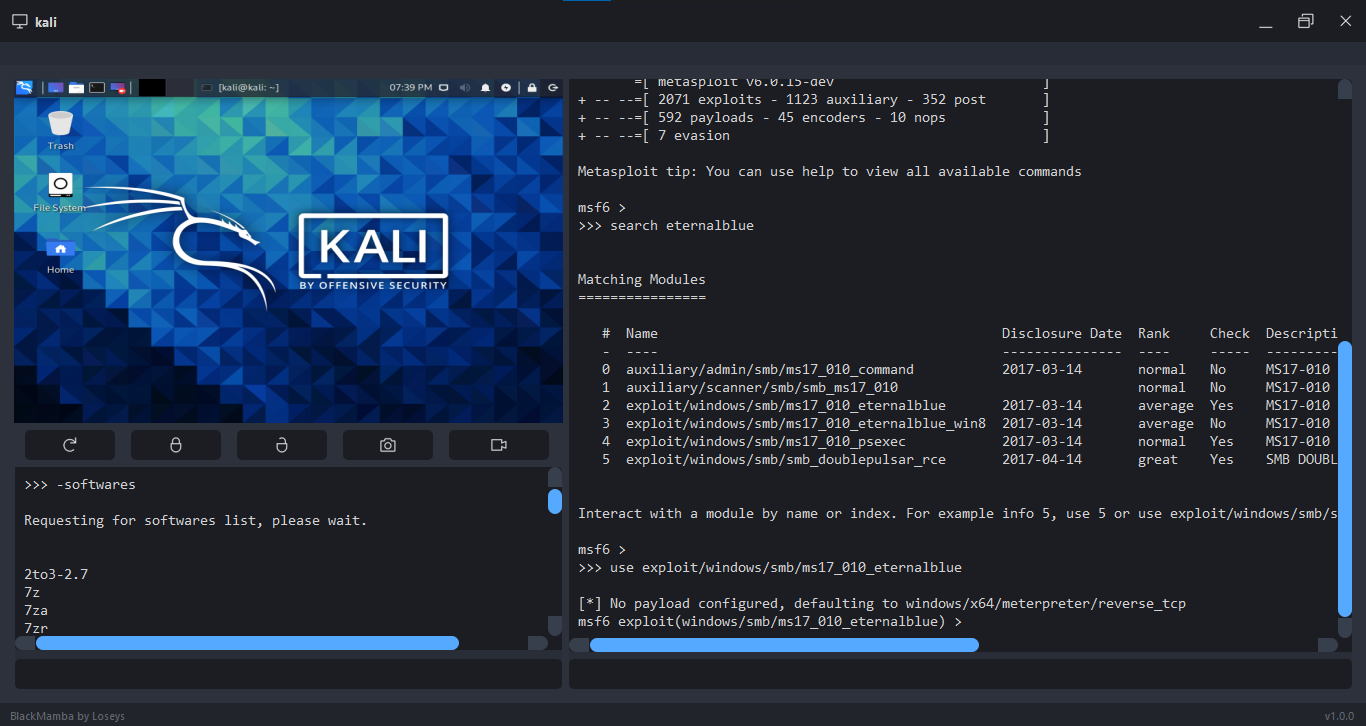 loseys/blackmamba
Framework de C2/pós-exploração