
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
 redsiege/persistassist
Framework de persistência totalmente modular
 r00t-3xp10it/redpill
Auxiliar reverse TCP shells em tarefas de pós-exploração
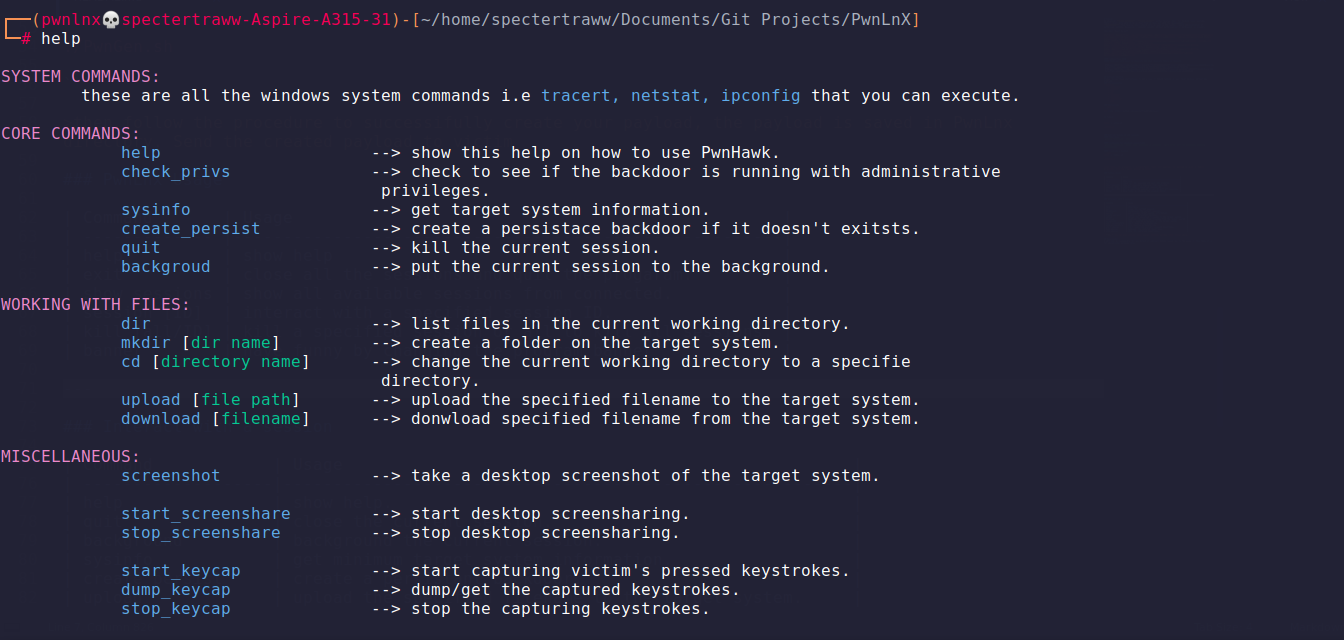 thatstraw/pwnlnx
Shell reverso Python multi-threaded com geração de payload, gerenciamento de sessões, keylogging, compartilhamento de tela e persistência para testes…
 enzolovesbacon/inficere
Rootkit para Mac OS X - para fins de aprendizado
 igh0st/gh0st3.6_src
Código-fonte de Trojan de Acesso Remoto (RAT) para aprender comunicação C2, entrega de payload e técnicas de pós-exploração em ambientes Windows.
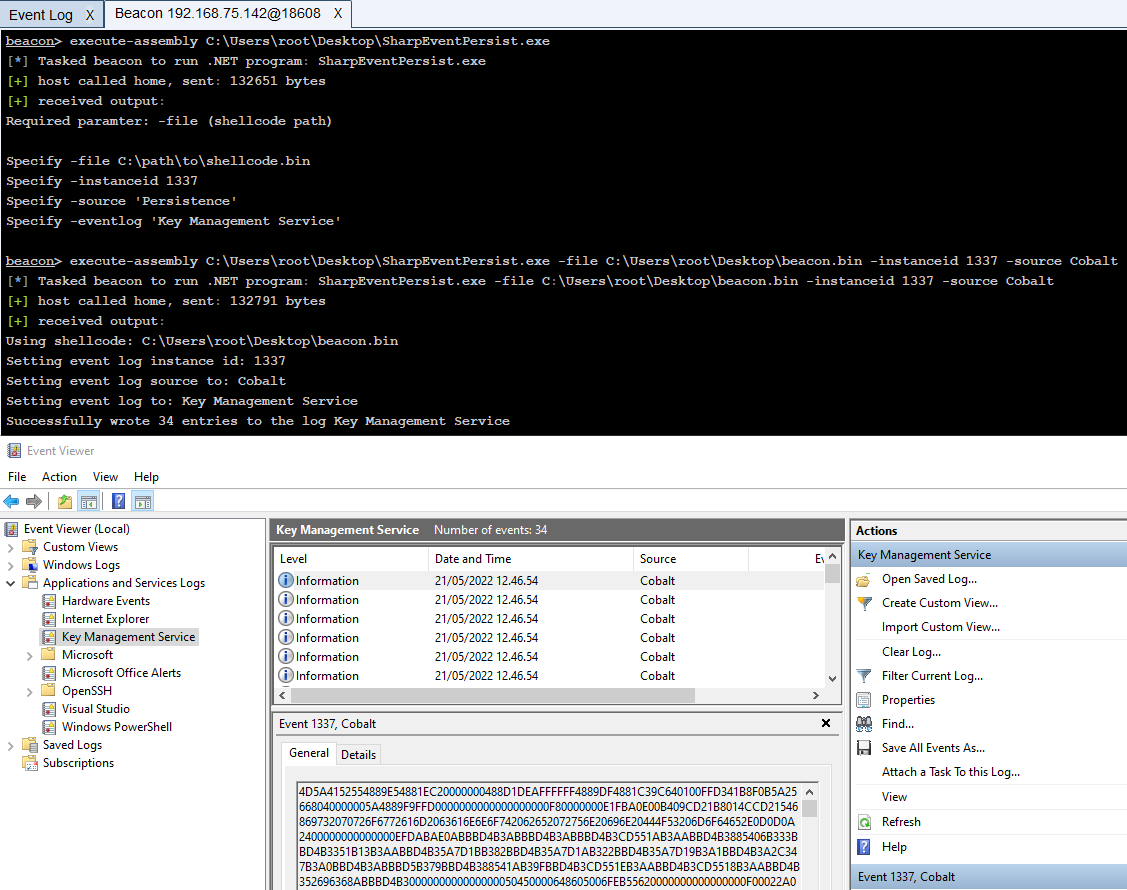 improsec/sharpeventpersist
Persistência através da escrita/leitura de shellcode do Event Log
 s3cur3th1ssh1t/nimsyscallpacker
Empacota assemblies C#, arquivos PE ou shellcode em binários Nim criptografados com recursos avançados de evasão, incluindo bypass de AMSI/ETW,…
 frenchcisco/ratel
RAT-el é uma ferramenta de teste de penetração de código aberto que permite que você assuma o controle de uma máquina Windows. Funciona no modelo…
 thesecretclub/sandboxbootkit
Bootkit para Windows Sandbox para desativar DSE/PatchGuard.
 hackerhouse-opensource/backdoors
Ferramentas para manter acesso a sistemas e demonstrações de prova de conceito.
 logangoins/cable
.NET toolkit de pós-exploração para reconhecimento e exploração do Active Directory
 00xglitch/bella
Bella é uma ferramenta de mineração de dados pós-exploração e administração remota para macOS, escrita em Python puro. 🍎💻
 captmag/maldev
Criação de múltiplas ferramentas de malware consistindo em evasão, enumeração e exploração
 twosevenonet/edrchoker
Uma ferramenta usa a Política de QoS (Pacer.sys) para limitar a conexão dos agentes de Endpoint Detection and Response (EDR) ao servidor.
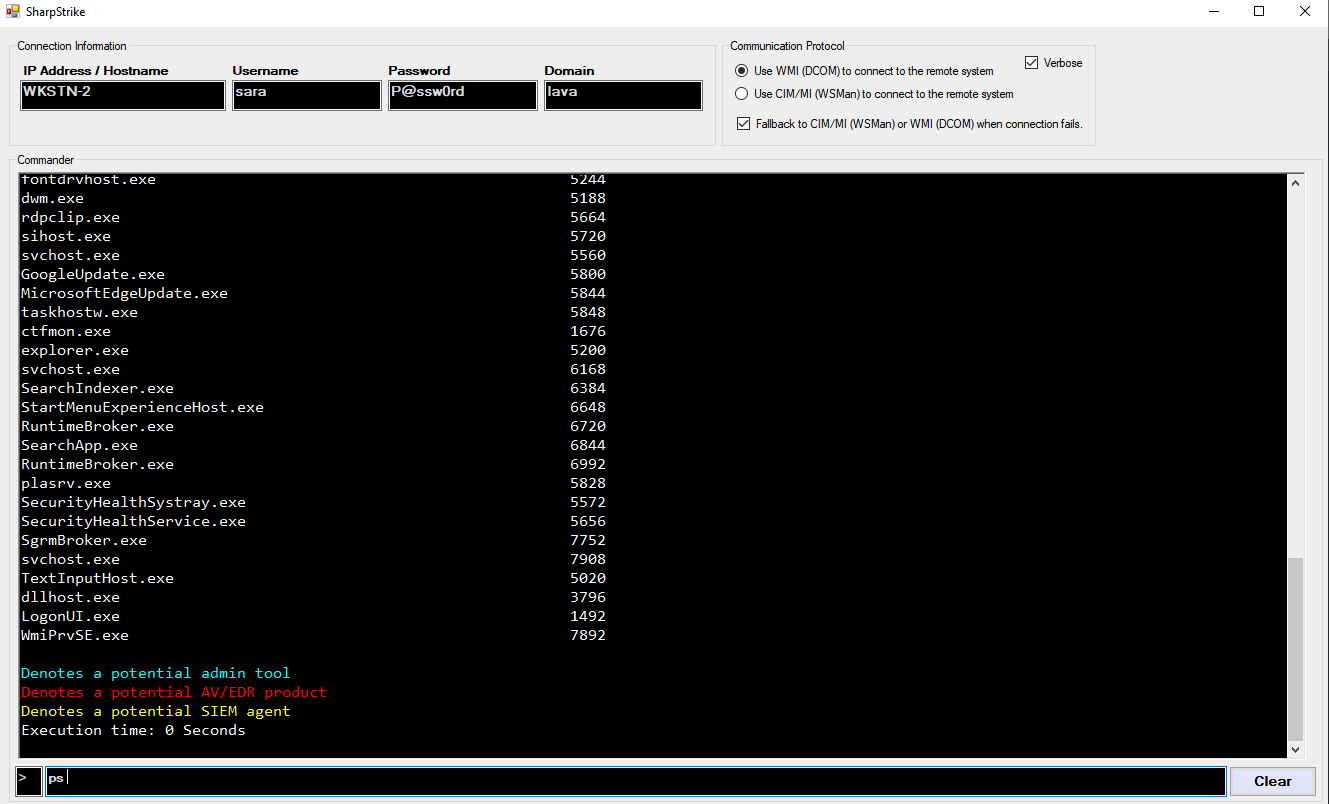 iomoath/sharpstrike
Uma ferramenta de pós-exploração escrita em C# usa CIM ou WMI para consultar sistemas remotos.
 jfmaes/trustjack
Mais uma PoC para https://www.wietzebeukema.nl/blog/hijacking-dlls-in-windows
 h4wkst3r/adokit
Kit de ataque modular que explora a API REST do Azure DevOps para reconhecimento, escalonamento de privilégios e persistência usando cookies ou PATs…
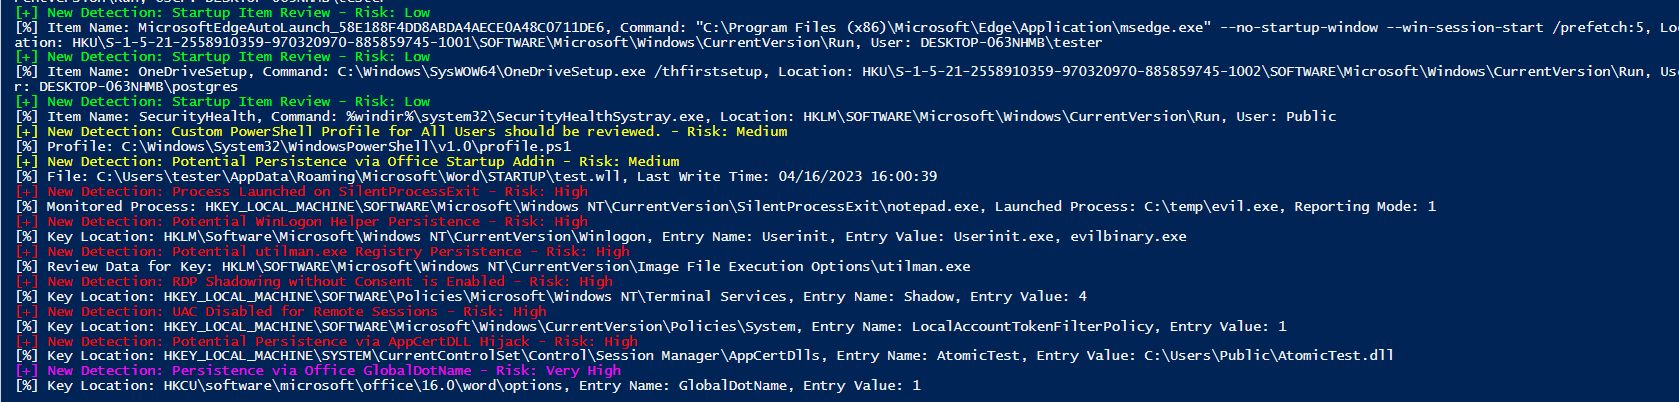 joeavanzato/trawler
Script PowerShell que ajuda os respondedores de incidentes a descobrir potenciais mecanismos de persistência de adversários.








