
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
 teycir/skillsguard
Scanner de segurança estático para pacotes de skills de agentes de IA. Detecta arquivos SKILL.md maliciosos e scripts empacotados antes que eles…
 f4r3sx0/ios-bluetooth-ethernet-exploit
Vulnerabilidade de PAN Bluetooth do iOS que abre a porta USB 62078 e exibe o ícone de Ethernet sem qualquer adaptador (€0). A Apple vende um…
 rootup/git-clean-filter
Esta é uma prova de conceito para abusar do filtro clean do git contra IDEs e Sublime.
 0x574r/darkcloak
Ferramenta de ocultação de identidade de processos Linux que falsifica comm, argv, cmdline, environ, caminho do exe e VMAs por meio de um pipeline…
 czabatta/thm-tempest
TryHackMe SOC Nível 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, contas backdoor
 johnswiftc/rustdllproxy
Generate Proxy DLLs em Rust

 nu11secur1ty/0
Exploit para uma condição de corrida no Windows Defender que eleva privilégios para SYSTEM via use-after-free, causa falha no MsMpEng.exe, gera uma…
 mantvydasb/redteaming-tactics-and-techniques
Anotações abrangentes de red teaming cobrindo técnicas de segurança ofensiva, incluindo injeção de código, evasão de defesa, movimento lateral e…
 owasp/owasp-cstg
Guia de testes de segurança em nuvem neutro em relação a fornecedores, com fases estruturadas para enumeração, escalonamento de privilégios,…
 twosevenonet/edrchoker
Uma ferramenta usa a Política de QoS (Pacer.sys) para limitar a conexão dos agentes de Endpoint Detection and Response (EDR) ao servidor.
 licitrasimone/crystalsliver
Kit de evasão Crystal Palace para Sliver
 olezhaku/react2shell-toolkit
Kit de ferramentas para CVE-2025-55182, também conhecido como React2Shell.
 layer-6/cve-2026-5027-langflow
Multi-CVE exploit tool para execução remota de código pré-autenticação em Ivanti Sentry e FortiSandbox. Inclui shell interativo, implantação de…
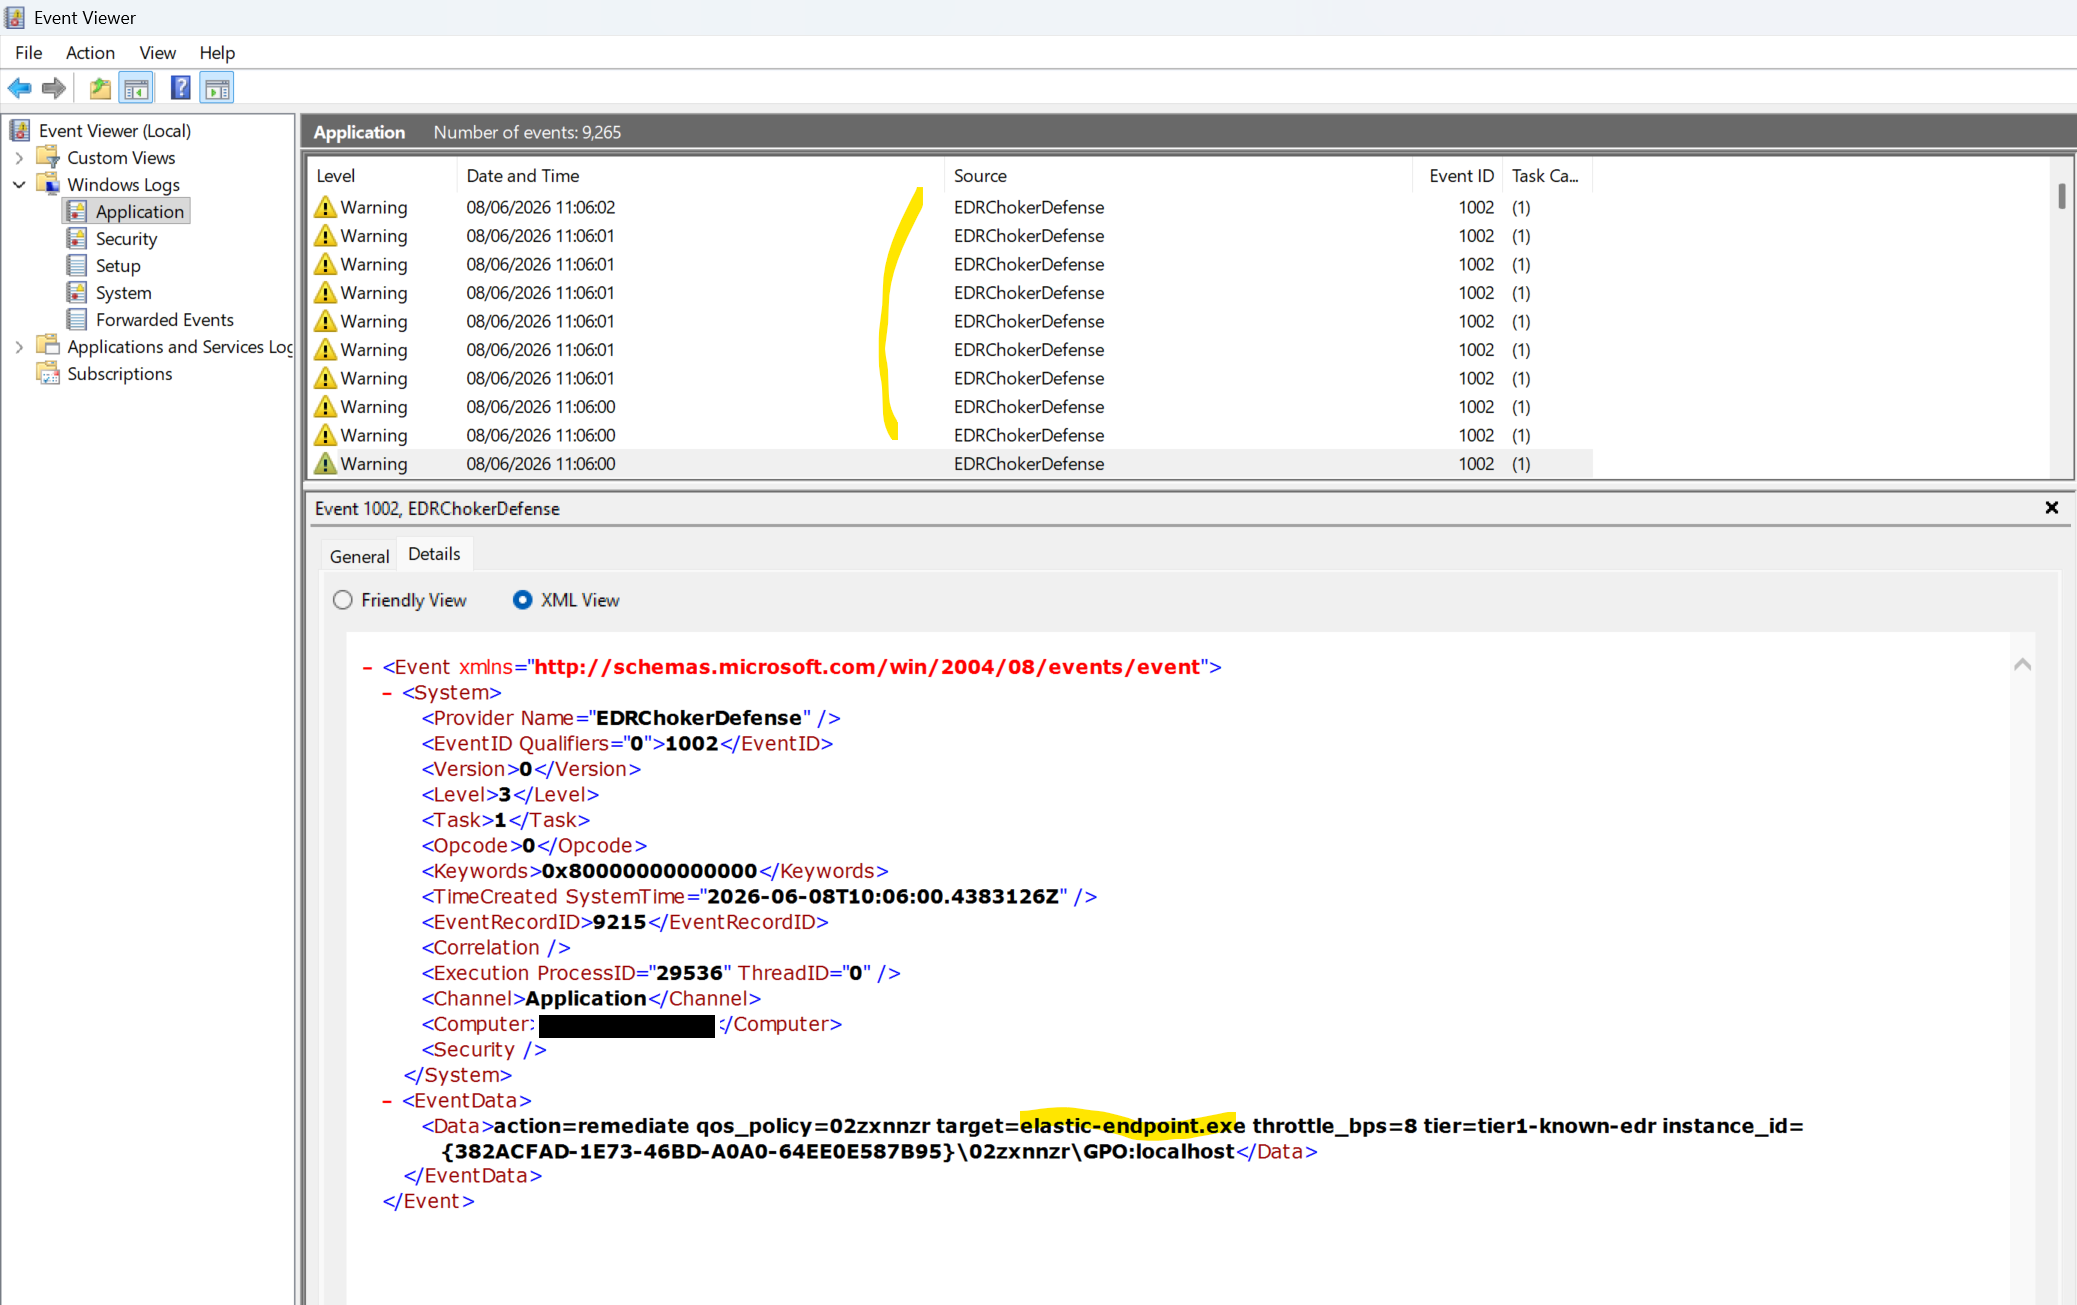 sbousseaden/edrunchoker
EDRUnChoker - defesa WMI sem arquivos que remove as políticas de limitação de QoS do EDRChoker
 dragon56yt/revshell
Um repositório educacional abrangente demonstrando a evolução de um implante de shell reverso do Windows, desde uma simples prova de conceito (v1.0)…
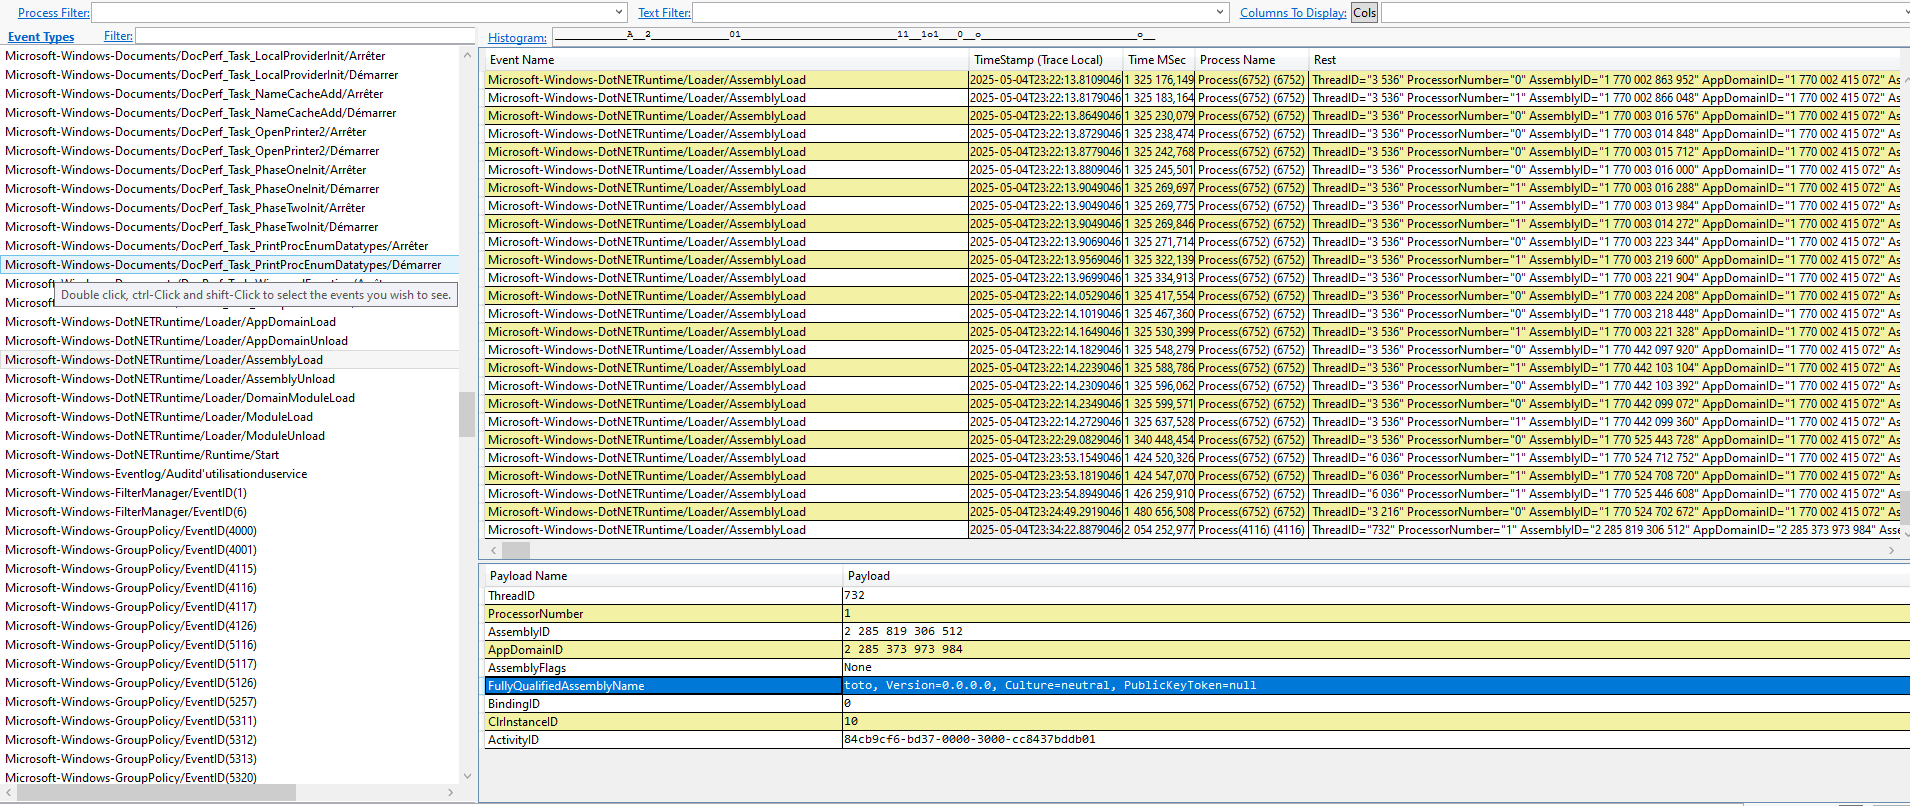 synacktiv/metamorph
Um utilitário de linha de comando para Windows escrito em C que cria e configura sessões AutoLogger persistentes do Event Tracing for Windows (ETW).
 analyticeth/tesla-security-research
Pesquisa de vulnerabilidades em sistemas de infoentretenimento Tesla Model 3/Y. 6 vulnerabilidades, 4 CVEs (CVE-2022-42005 a CVE-2022-42008). Shell…
 jenderal92/shadow-vault
Shadow Vault – Adiciona utilizadores shadow com hash SHA-512, correspondência automática de envelhecimento e múltiplos fallbacks de escrita.








