
 sbousseaden/edrunchoker
EDRUnChoker - defesa WMI sem arquivos que remove as políticas de limitação de QoS do EDRChoker

Remediação WMI sem arquivo para o EDRChoker que combate o abuso de QoS (pacer.sys) que limita a largura de banda da rede dos agentes EDR a quase zero.
Regista uma subscrição permanente em root\subscription (sem ficheiros em disco). Um temporizador de 5 segundos executa VBScript embutido que enumera as políticas de QoS com WbemContext PolicyStore no ActiveStore e GPO:localhost — o WMI ExecQuery simples não deteta políticas do ActiveStore criadas por New-NetQosPolicy / EDRChoker — e remove limitações maliciosas de caminho de aplicações que visam produtos de segurança conhecidos ou taxas agressivas (≤ 1 Mbps).
| Script | Propósito |
|---|---|
Install-EdrChokerWmiDefense.ps1 | Implementar subscrição (elevado) |
Uninstall-EdrChokerWmiDefense.ps1 | Remover subscrição |
Get-EdrChokerDefenseStatus.ps1 | Verificar subscrição e contagem de políticas |
.\Install-EdrChokerWmiDefense.ps1
.\Get-EdrChokerDefenseStatus.ps1
Cada limpeza bem-sucedida escreve um Aviso no registo Aplicação sob a origem EDRChokerDefense. Um evento é emitido por política removida, útil como evidência de remediação e para correlacionar com atividade do EDRChoker no anfitrião.
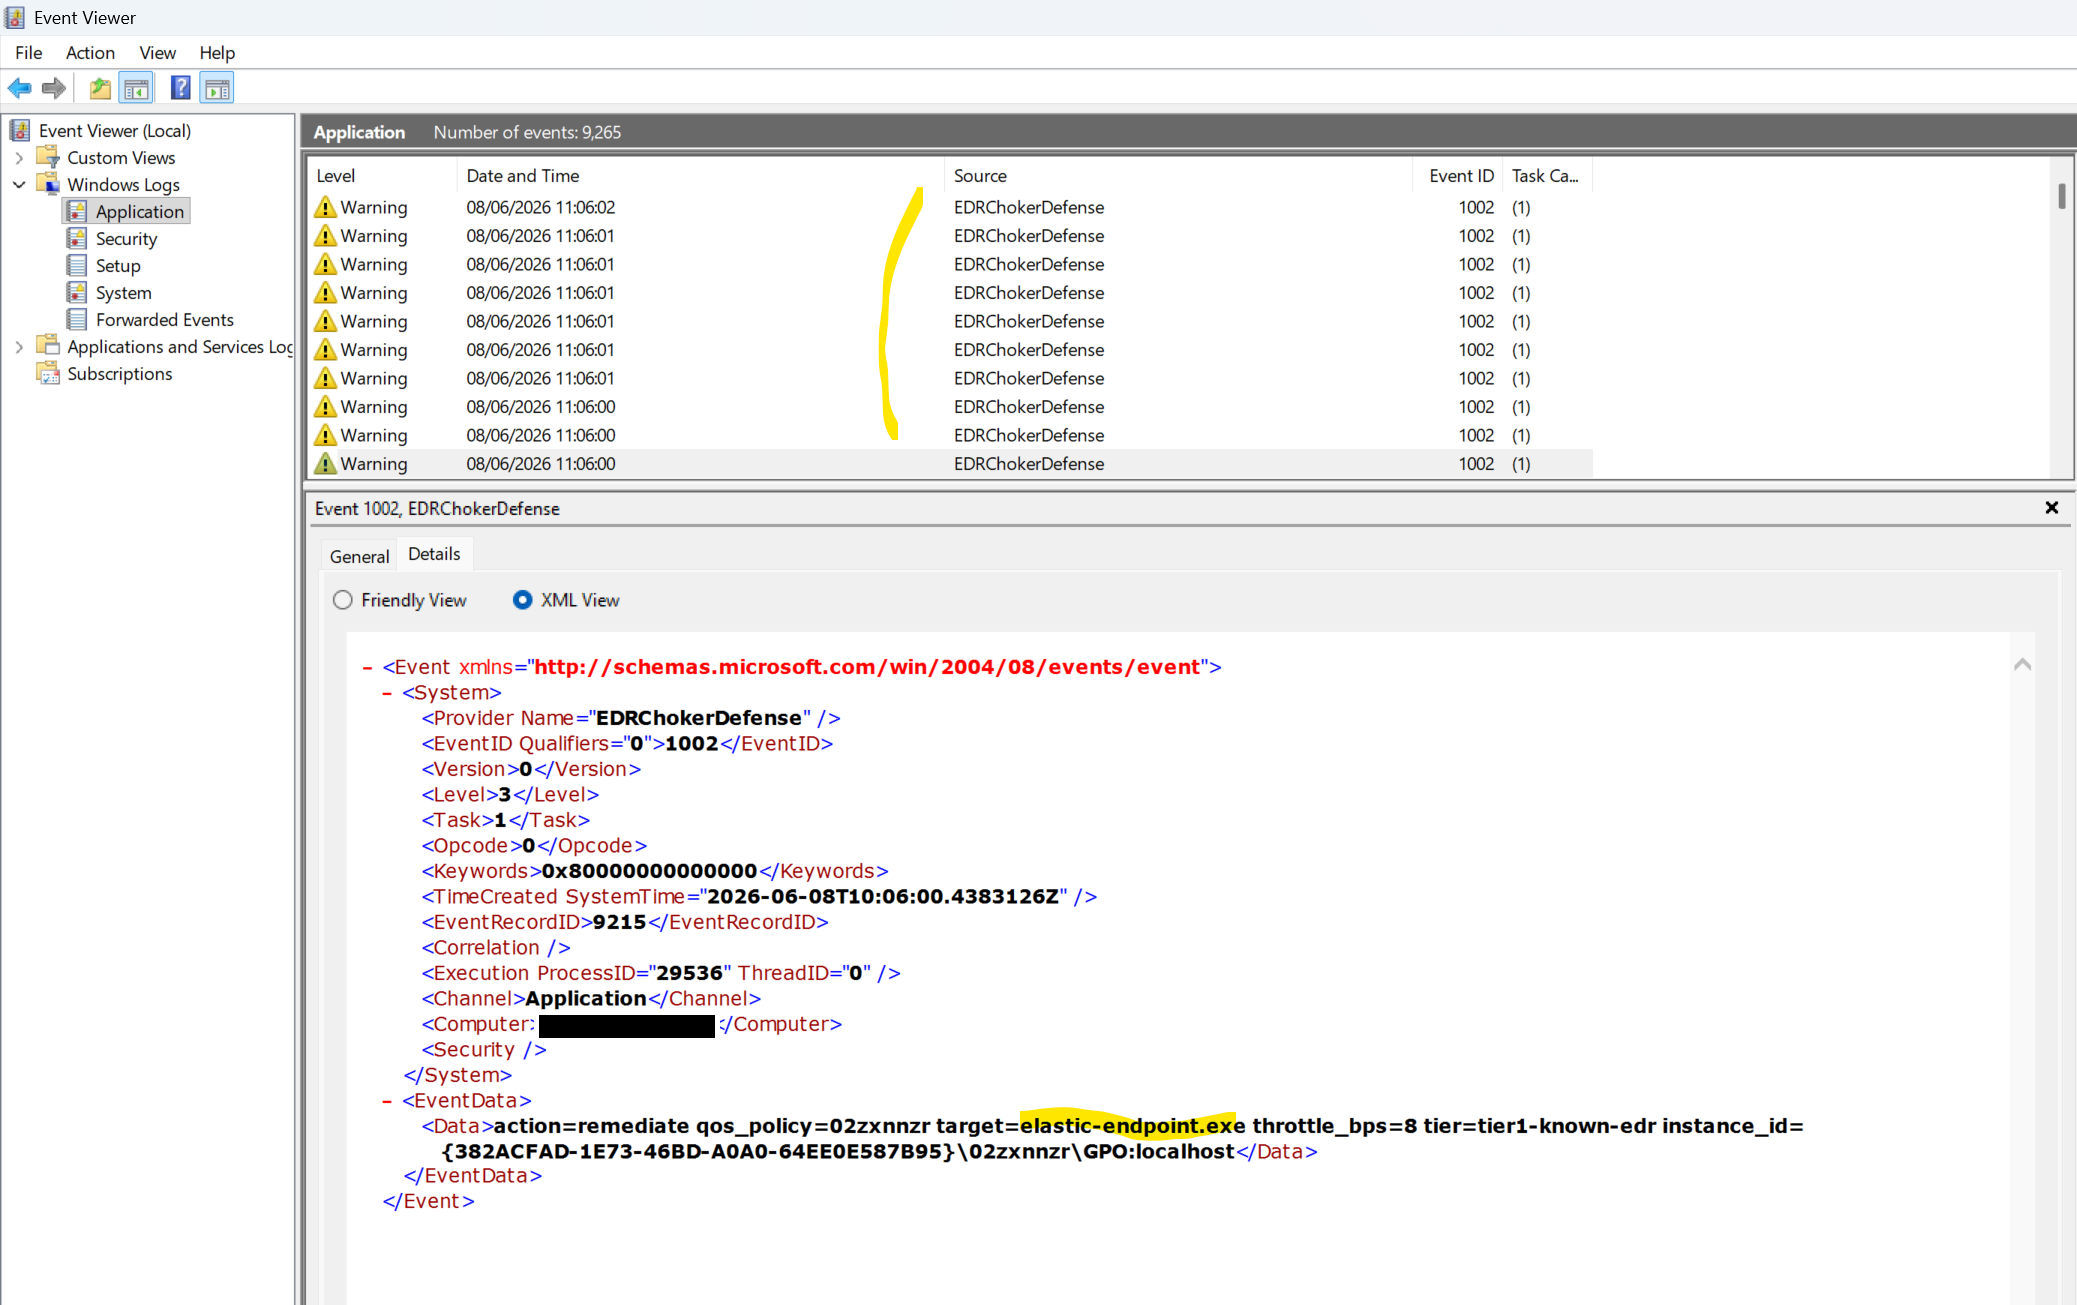

| ID do Evento | Significado |
|---|---|
| 1000 | Subscrição instalada |
| 1001 | Subscrição removida |
| 1002 | Política de QoS maliciosa removida |
| 1003 | Remediação falhou |
Exemplo 1002: action=remediate qos_policy=02zxnnzr target=elastic-endpoint.exe throttle_bps=8 tier=tier1-known-edr store=ActiveStore
Get-WinEvent -FilterHashtable @{ LogName='Application'; ProviderName='EDRChokerDefense' } -MaxEvents 50
Encaminhe ProviderName="EDRChokerDefense" via WEF, Splunk UF, Elastic Agent, etc.
Os atacantes podem eliminar ou modificar os objetos WMI em root\subscription para desativar a defesa. Crie uma base de referência da subscrição após a instalação e alerte sobre alterações.
Sysmon (recomendado): ative e monitore:
| Sysmon ID | O que monitorizar |
|---|---|
| 19 | WmiEventFilter criado/modificado/eliminado |
| 20 | WmiEventConsumer criado/modificado/eliminado |
| 21 | Alterações na vinculação WmiEventFilter ↔ consumidor |
Alerta sobre qualquer atividade envolvendo EDRChokerDefense_QoSFilter, EDRChokerDefense_QoSConsumer ou EDRChokerDefense_Timer, e sobre novas instâncias de ActiveScriptEventConsumer / CommandLineEventConsumer fora da sua janela de alterações.
Validação periódica (GPO/script): Get-WmiObject -Namespace root\subscription -Class __EventFilter | Where-Object Name -like 'EDRChokerDefense*'






