
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
 g0d150ne/wp2shell
Framework modular de exploração pré-auth do WordPress que encadeia injeção de SQL e bypass de autenticação para fornecer execução remota de código,…
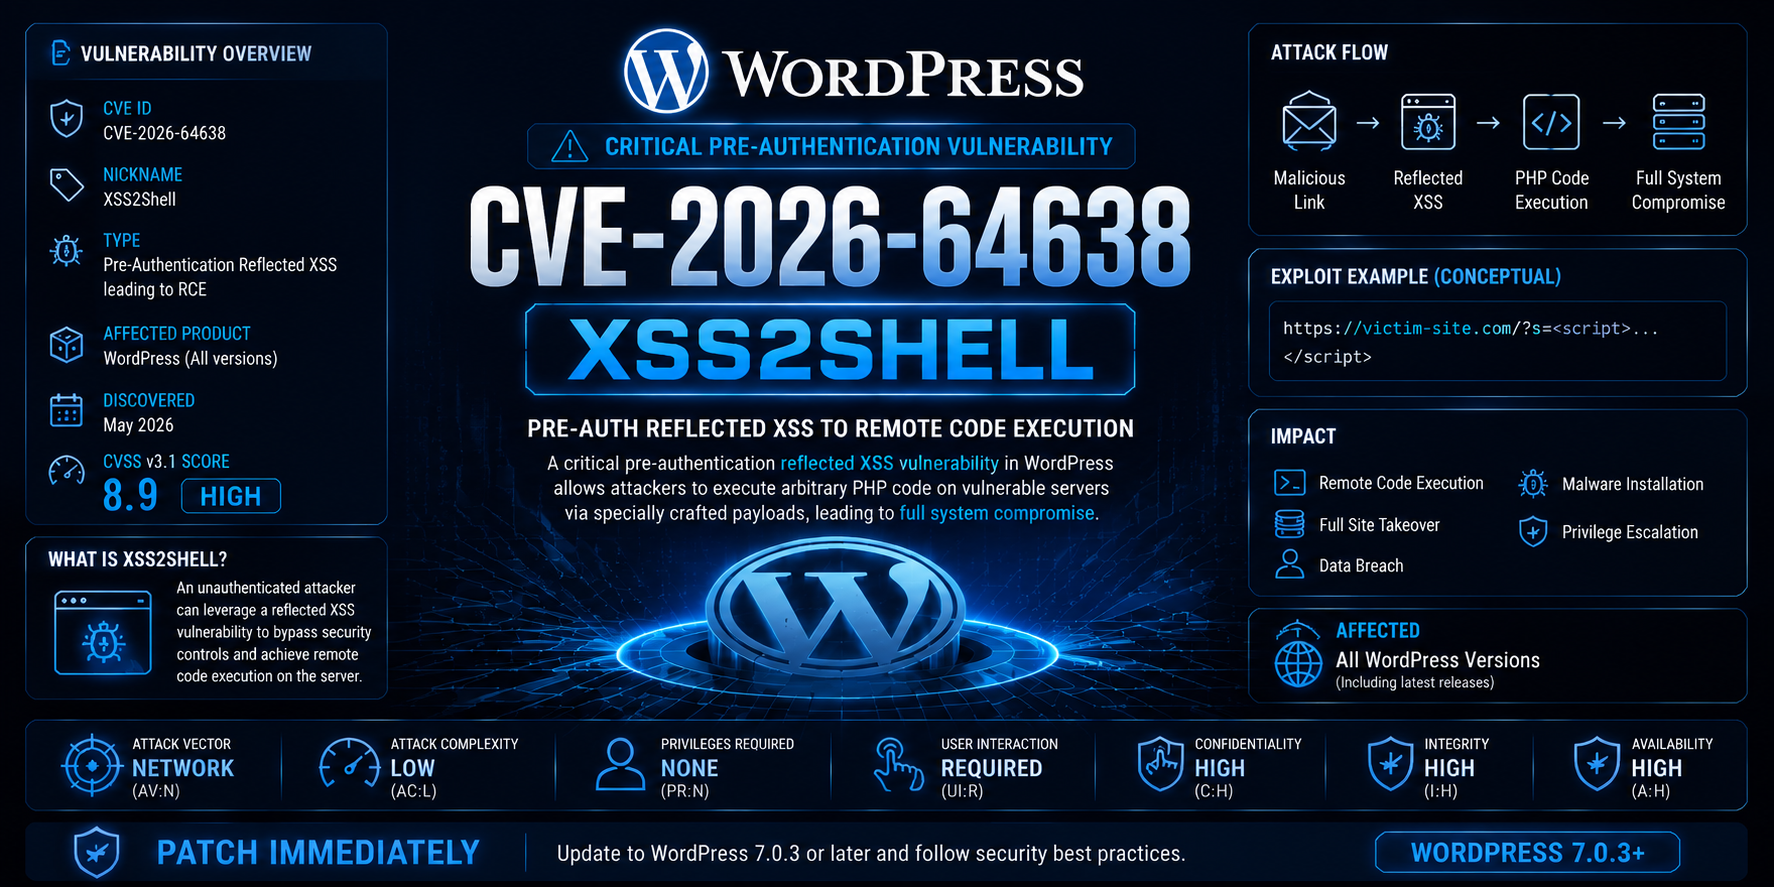 tc4dy/cve-2026-64638-poc-exploit
🛡️ CVE-2026-64638 - Suíte de Avaliação de Segurança para WordPress (CVSS 8.9) | Kit de pentest para WordPress 4.7.0-7.0.2. Inclui avaliação de…
 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Análise de engenharia reversa do Agent Tesla, um info-stealer baseado em .NET que usa injeção de APC, manipulação de tokens e persistência no…
 securest8/npm-incident-response
Scanner para o ataque à cadeia de suprimentos keyv/cacheable: detecta pacotes npm comprometidos, verifica hashes de payload e encontra implantes de…
 creamyg31337/ncentral-compromise-ioc-triage
Read-only N-able N-central CVE-2026-18556/CVE-2026-18577 post-exploitation IoC hunter for Windows endpoints
 0xdak/cve-2026-52680_exploit
Exploit para path traversal no Apache Kyuubi (CVE-2026-52680) que possibilita escrita arbitrária de arquivos sem autenticação e execução de código…
 agentshield-ai/sigma-ai
Regras de detecção Sigma para monitoramento de segurança de agentes de IA
 h4wkst3r/adokit
Kit de ataque modular que explora a API REST do Azure DevOps para reconhecimento, escalonamento de privilégios e persistência usando cookies ou PATs…
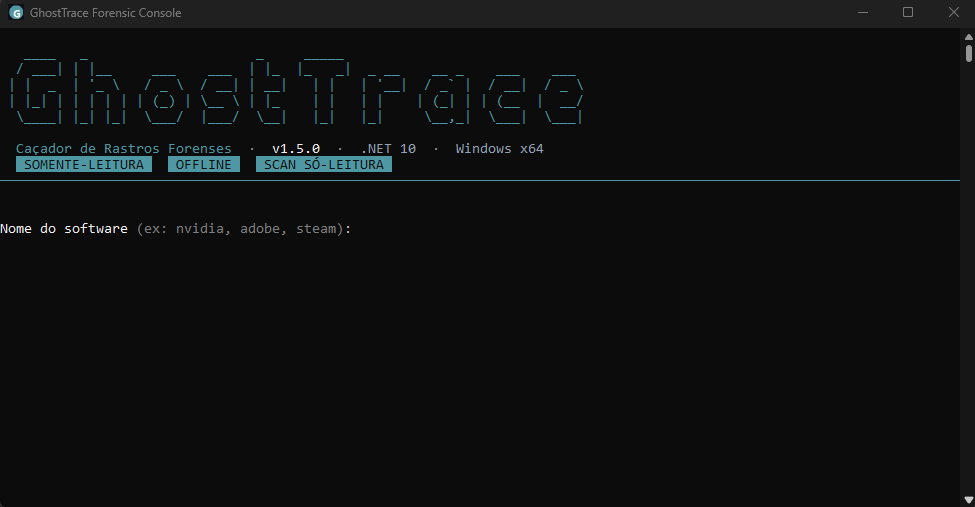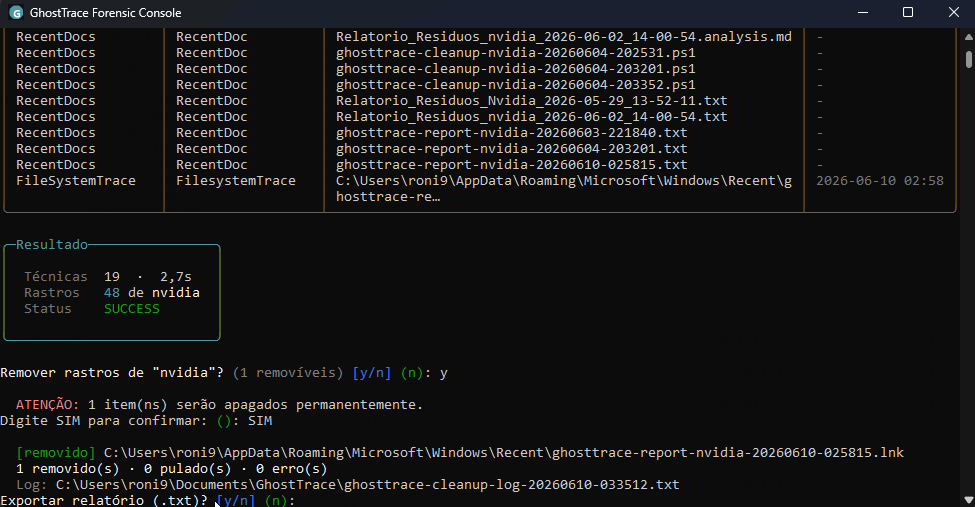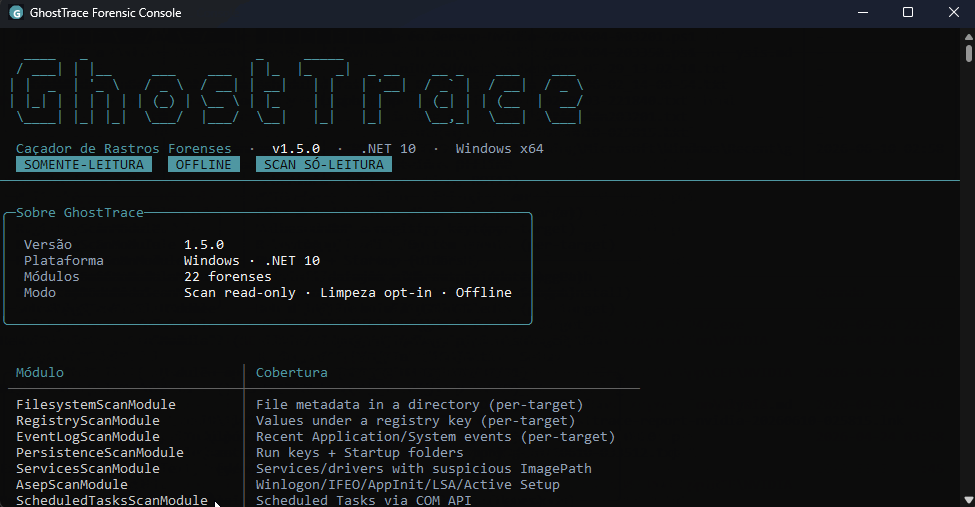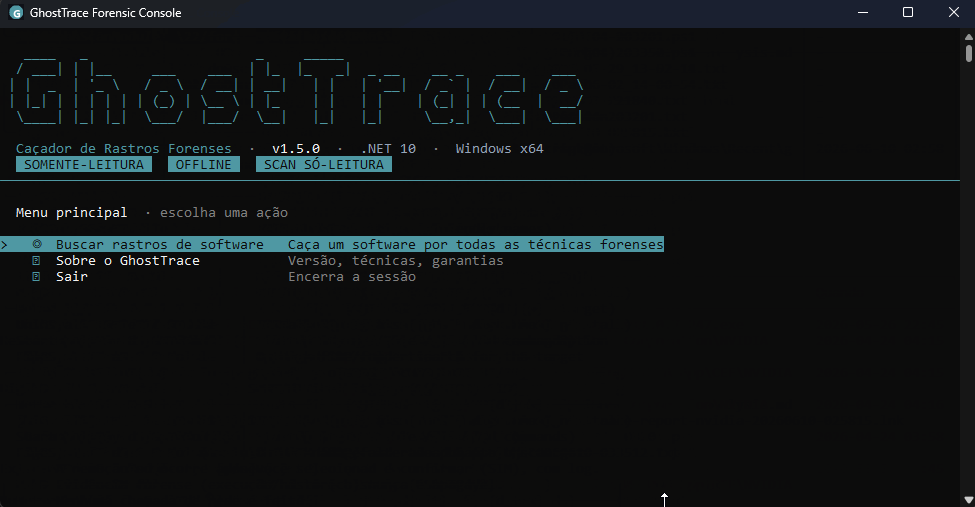 devzinh/ghosttrace
Scanner forense Windows somente leitura para rastros de software — persistência, artefatos de execução (Prefetch, Shimcache, BAM), atividade do…
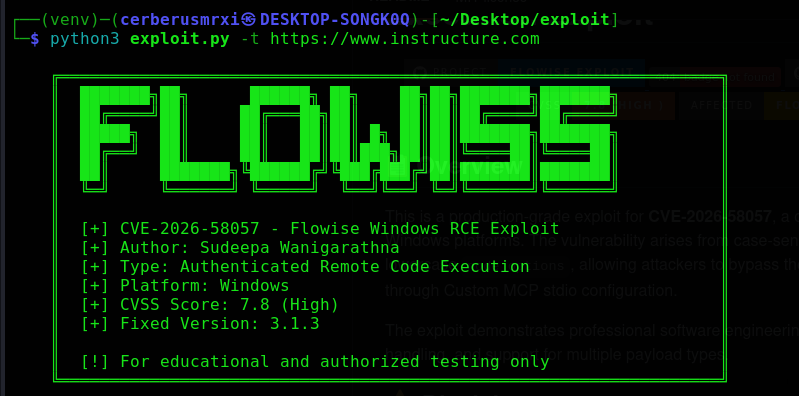 cerberusmrxi/flowise-cve-2026-58057-exploit
Exploit de RCE no Windows da Flowise para a CVE-2026-58057. Contorna a validação de variáveis de ambiente através de uma falha de sensibilidade a…
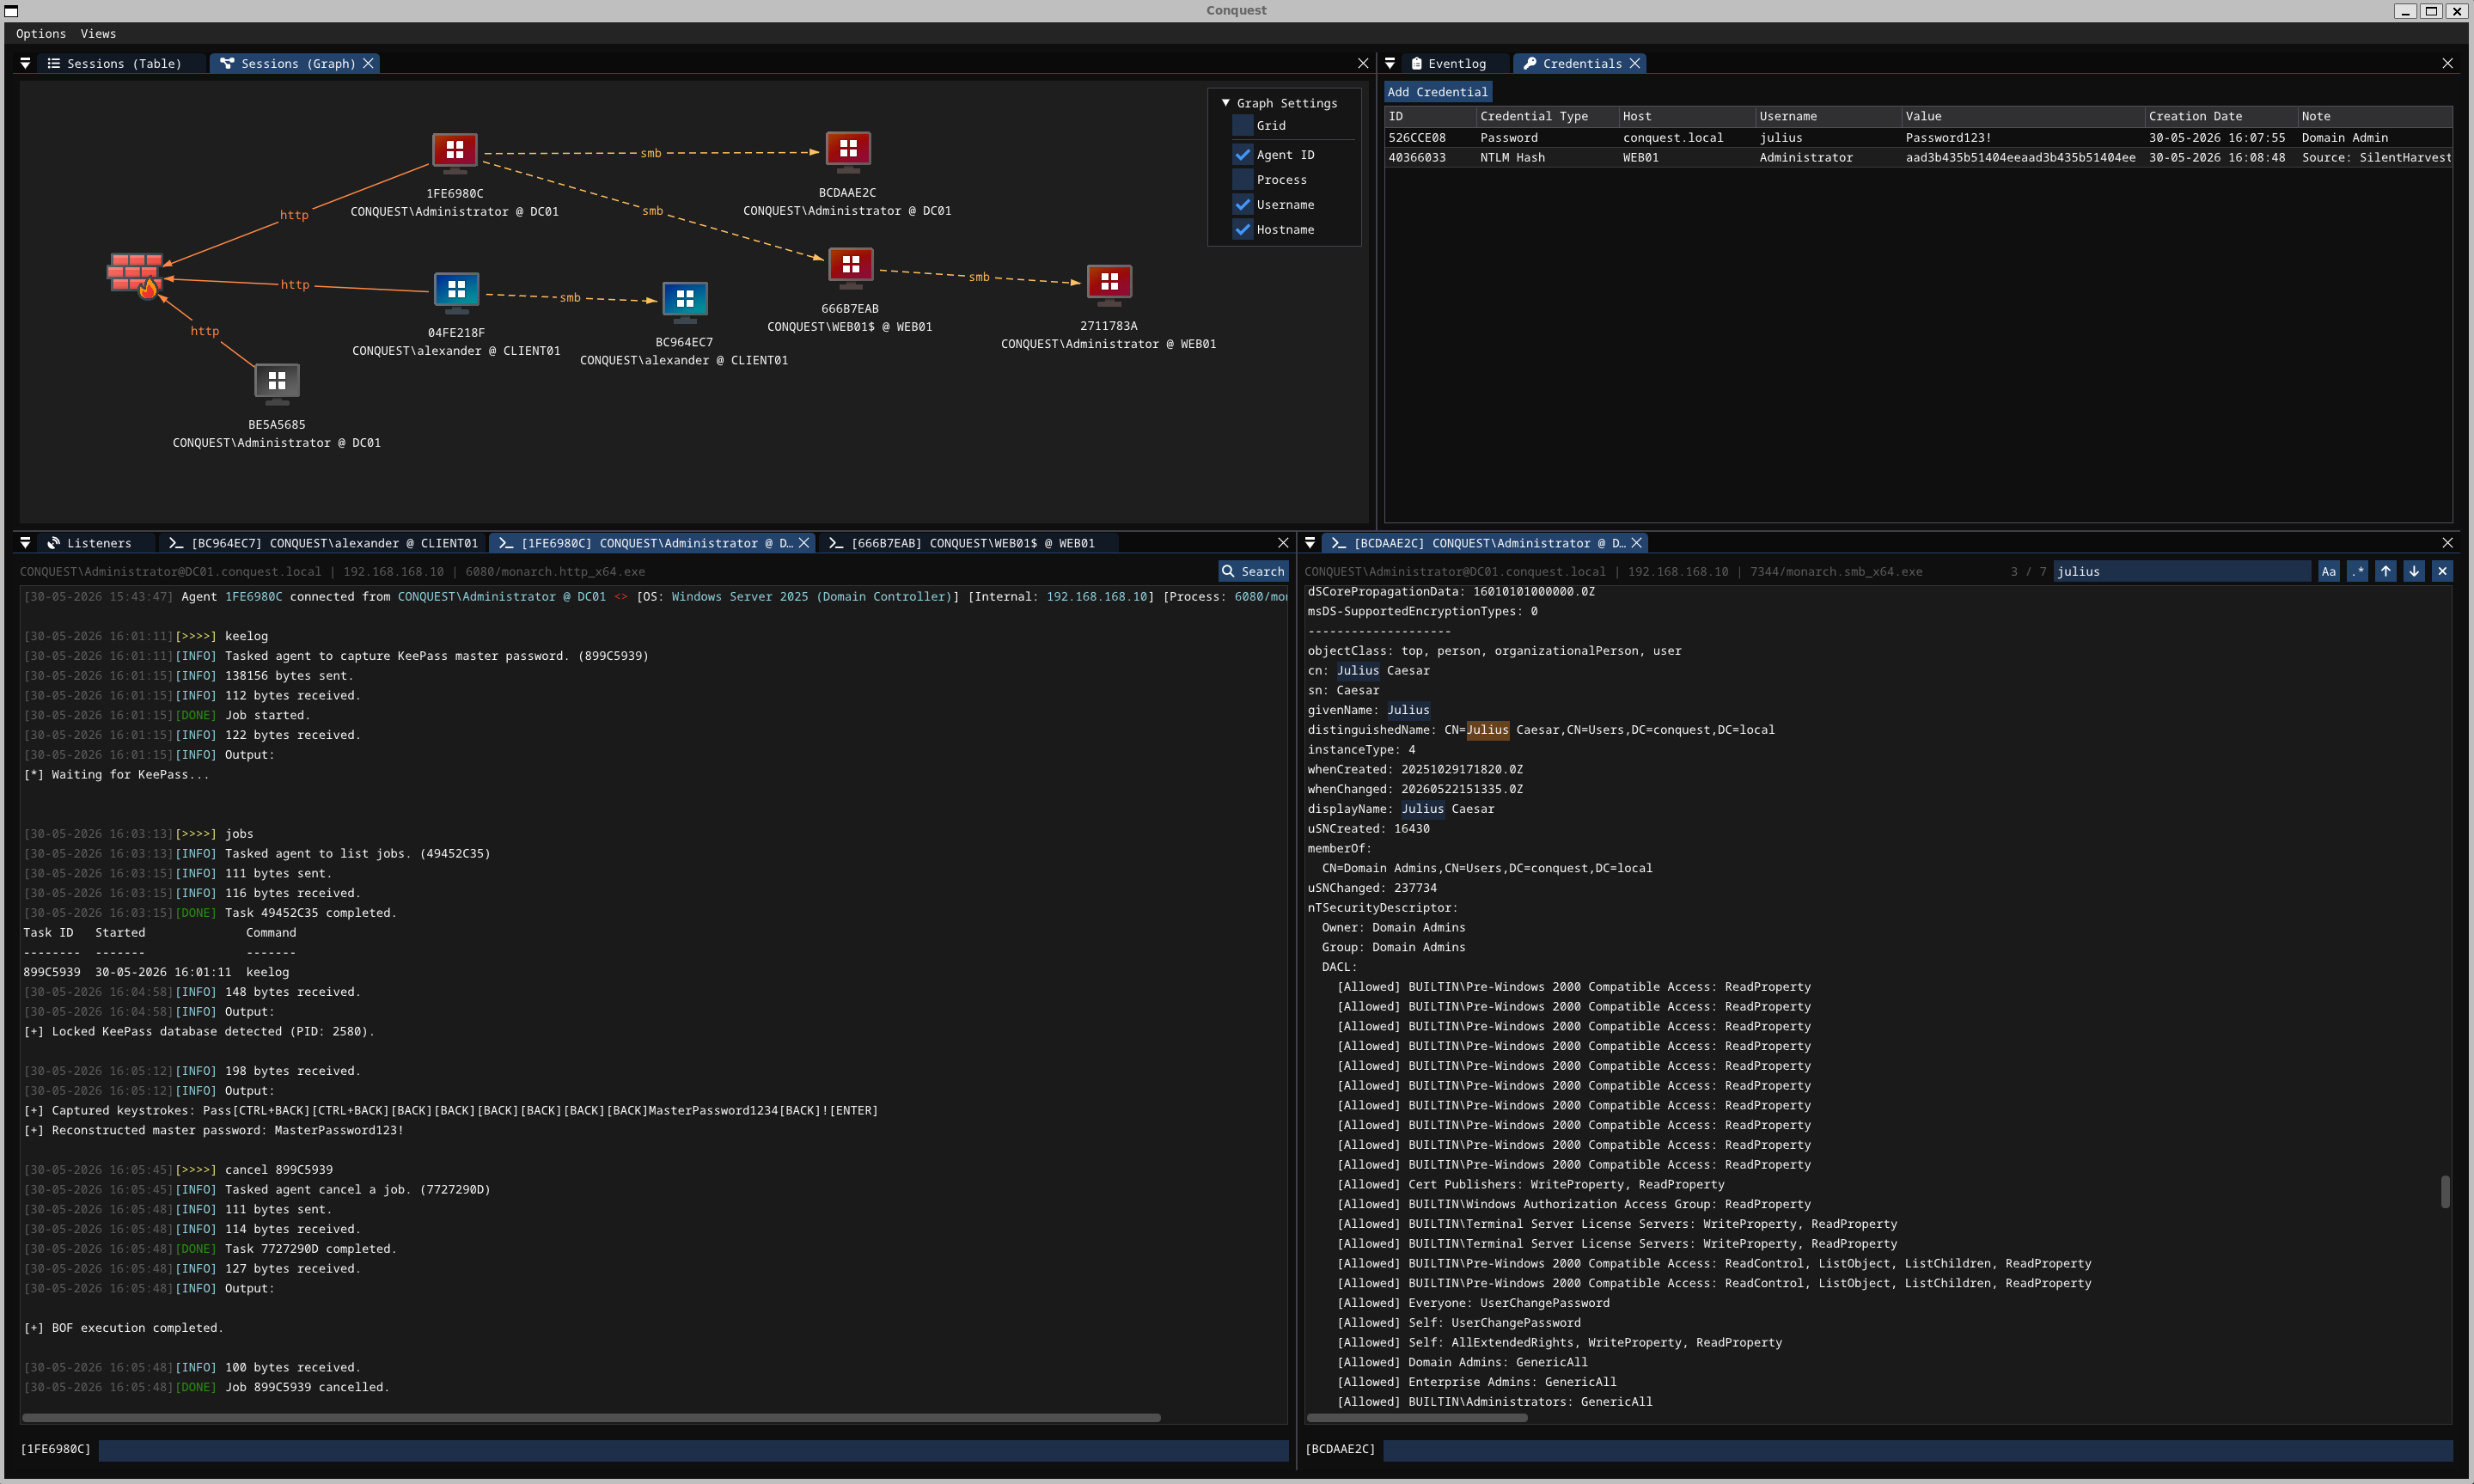 jakobfriedl/conquest
Conquest é um framework de comando e controle/pós-exploração rico em recursos e maleável, desenvolvido em Nim.
 tc4dy/cve-2026-6875-poc-exploit
CVE-2026-6875 Framework RCE Pré-Auth do ServiceNow 🔥 Injeção de JS → Escape de Sandbox → RCE → Root. Recursos: --detect, --exec, shell…
 raj3shp/persisthunt
Linux Persistence Detection, Hunting and Artifact Collection script
 yo-yo-yo-jbo/macos_sandbox
Post de blog explorando o App Sandbox do macOS, entitlements via codesign e técnicas de escape de sandbox usando launchd, LaunchAgents e atributos de…
 yo-yo-yo-jbo/macos_app_structure
Mergulho educacional aprofundado em app bundles do macOS, arquivos plist e comportamento do processo launchd, com notas de segurança ofensiva sobre…
 cerberusmrxi/langflow-cve-2026-33017-exploit
Ferramenta de exploração da CVE-2026-33017 para Langflow <1.9.0. Recursos: reverse shells, execução de comandos, operações de arquivos, persistência…
 go-lanz/persistnux
Ferramenta de detecção de persistência em Linux baseada em Bash para investigações DFIR. Escaneia mais de 15 mecanismos de persistência (systemd,…
 mboatella25/metasploitable-pentest-lab
Pentest completo sobre Metasploitable: recon com nmap, exploração com Metasploit (CVE-2007-2447), extração e cracking de credenciais, persistência SSH








