
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
 malwares/remote-access-trojan
Trojan de Acesso Remoto para Windows
 mwsrc/plasmarat
Trojan de Acesso Remoto (RAT), Minerador, DDoS
 mwsrc/betterrat
Trojan de Acesso Remoto Melhorado
 mwsrc/betterandrorat
Trojan de Acesso Remoto para Android
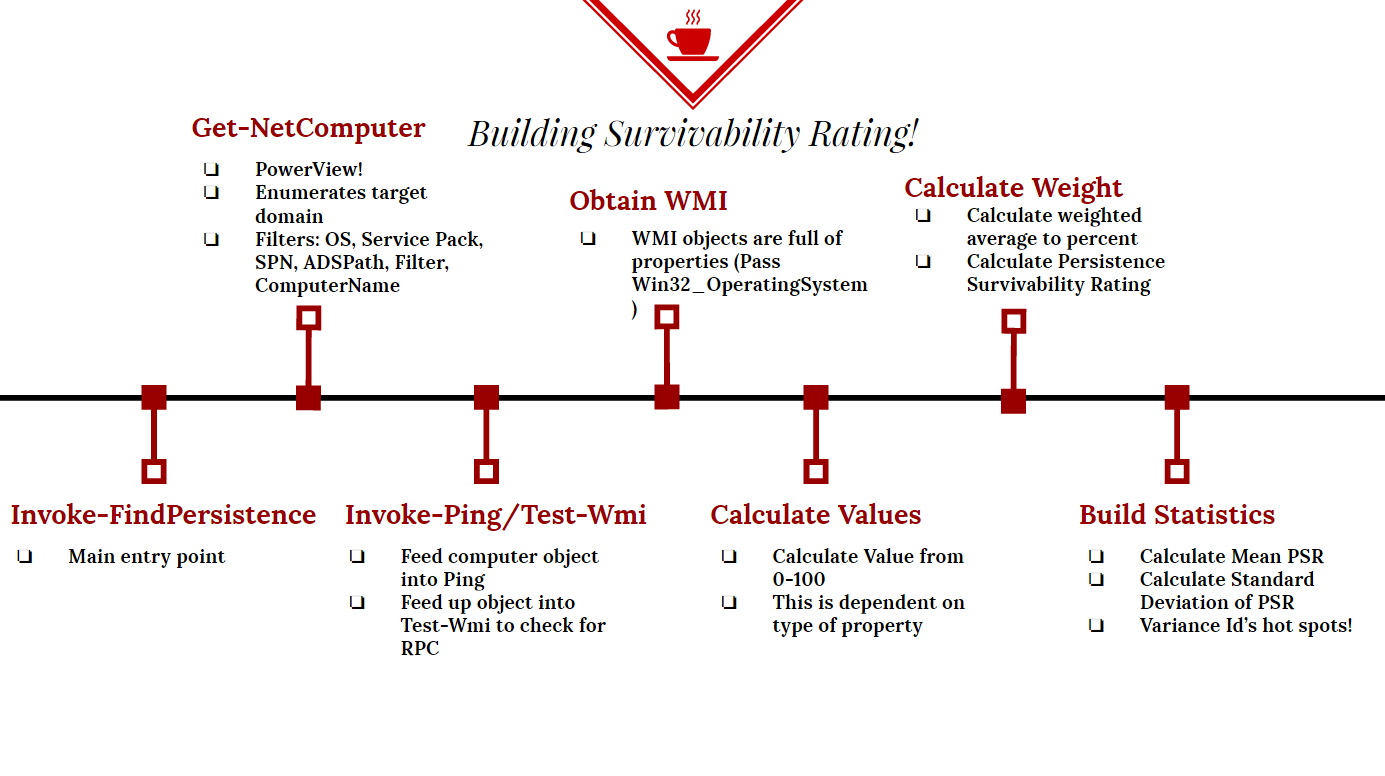 killswitch-gui/persistence-survivability
Powershell Persistence Locator
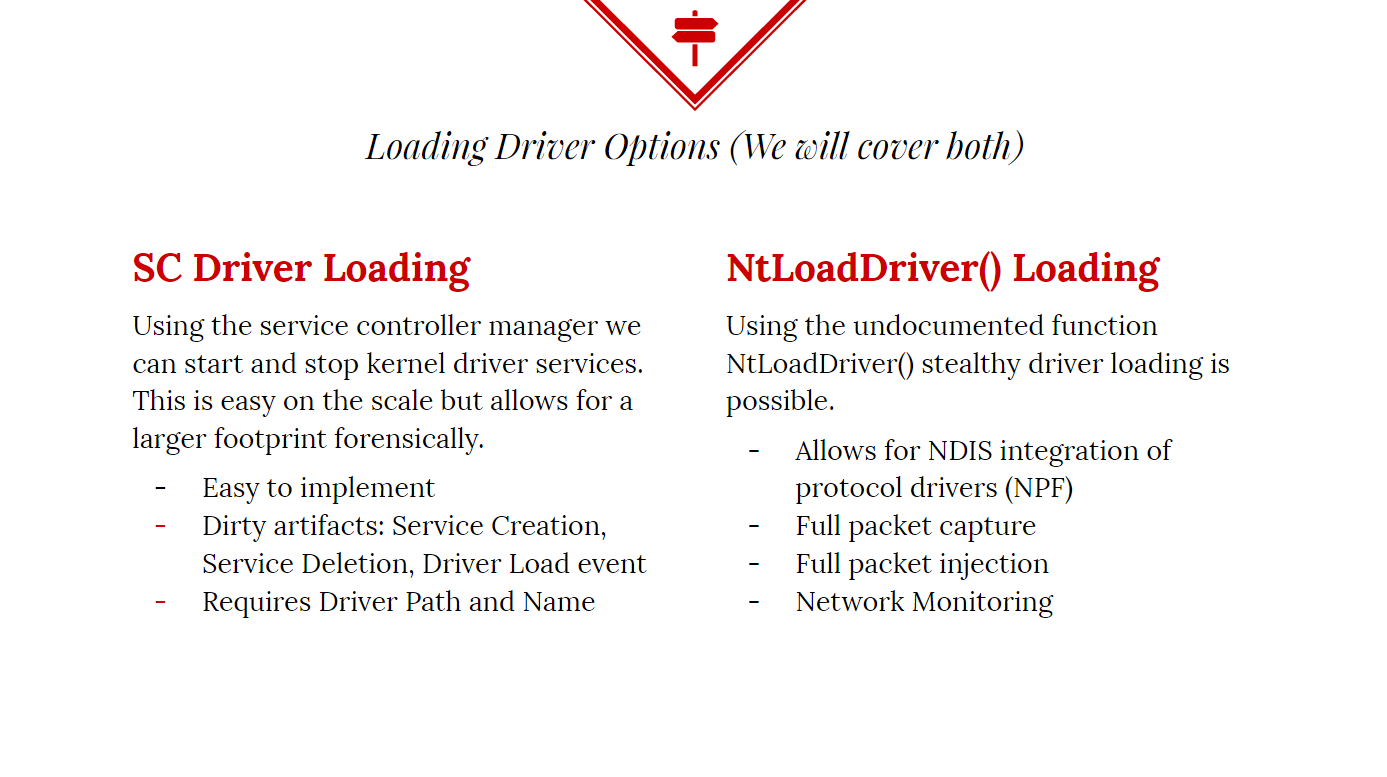 killswitch-gui/hotload-driver
C++
 m00nrise/processhider
Ferramenta de pós-exploração para ocultar processos de aplicações de monitoramento
 sw4mpf0x/powerlurk
Eventos WMI Maliciosos usando PowerShell
 d4vinci/palsy-virus
Vírus em Python que vai paralisar o seu PC assim que for aberto :D
 5alt/zerorat
ZeroRAT é um RAT de uma única linha para Windows.
 catatonicprime/tospovirus
Um worm que infecta WiFi Pineapple.
 malwaretech/fakembr
Rootkit estilo TDL4 para falsificar solicitações de leitura/gravação ao registro mestre de inicialização
 enzolovesbacon/inficere
Rootkit para Mac OS X - para fins de aprendizado
 igh0st/gh0st3.6_src
Código-fonte de Trojan de Acesso Remoto (RAT) para aprender comunicação C2, entrega de payload e técnicas de pós-exploração em ambientes Windows.
 enigma0x3/powershell-c2
Framework de comando e controle baseado em PowerShell que utiliza payloads hospedados em sites para acesso remoto persistente e pós-exploração em…
 rvazarkar/antipwny
Um IDS baseado em host escrito em C# direcionado ao Metasploit








