
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit

 prox0959/omnitriage
Mecanismo de triagem de forense digital e resposta a incidentes (DFIR) em tempo real para Windows, sem dependências e em menos de um segundo, para…
 adaptix-framework/adaptixc2
AdaptixC2 é um kit de ferramentas de red team avançado e altamente modular.
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 bmax121/apatch
O patch de kernel do Android e do sistema Android
 nikopmpm/fsociety-cve-2024-0670-checkmk-lpe
🔍 Explore a CVE-2024-0670 em agentes CheckMK para escalonamento local de privilégios usando uma ferramenta robusta em C++ projetada para…
 asmitdesai/ubuntils
CLI/TUI em Python para triagem forense de sistemas Ubuntu — detecta e corrige mecanismos de persistência com coleta de artefatos, correlação de linha…

 weedhashpeddler/rc4decryption
Abusa da LOLBin tlscsp.dll assinada pela Microsoft para executar criptografia/descriptografia RC4 via LsCsp_EncryptHwid, aplicando patch na chave…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Análise de engenharia reversa do RAT PureRAT abusando do msbuild.exe, extraindo infraestrutura de C2, APIs de evasão .NET, manipulação do sistema de…
 s3n4t0r-0x0/apts-adversary-simulation
Este repositório contém campanhas APT detalhadas de simulação de adversários direcionadas a diversos setores críticos. Cada simulação inclui…
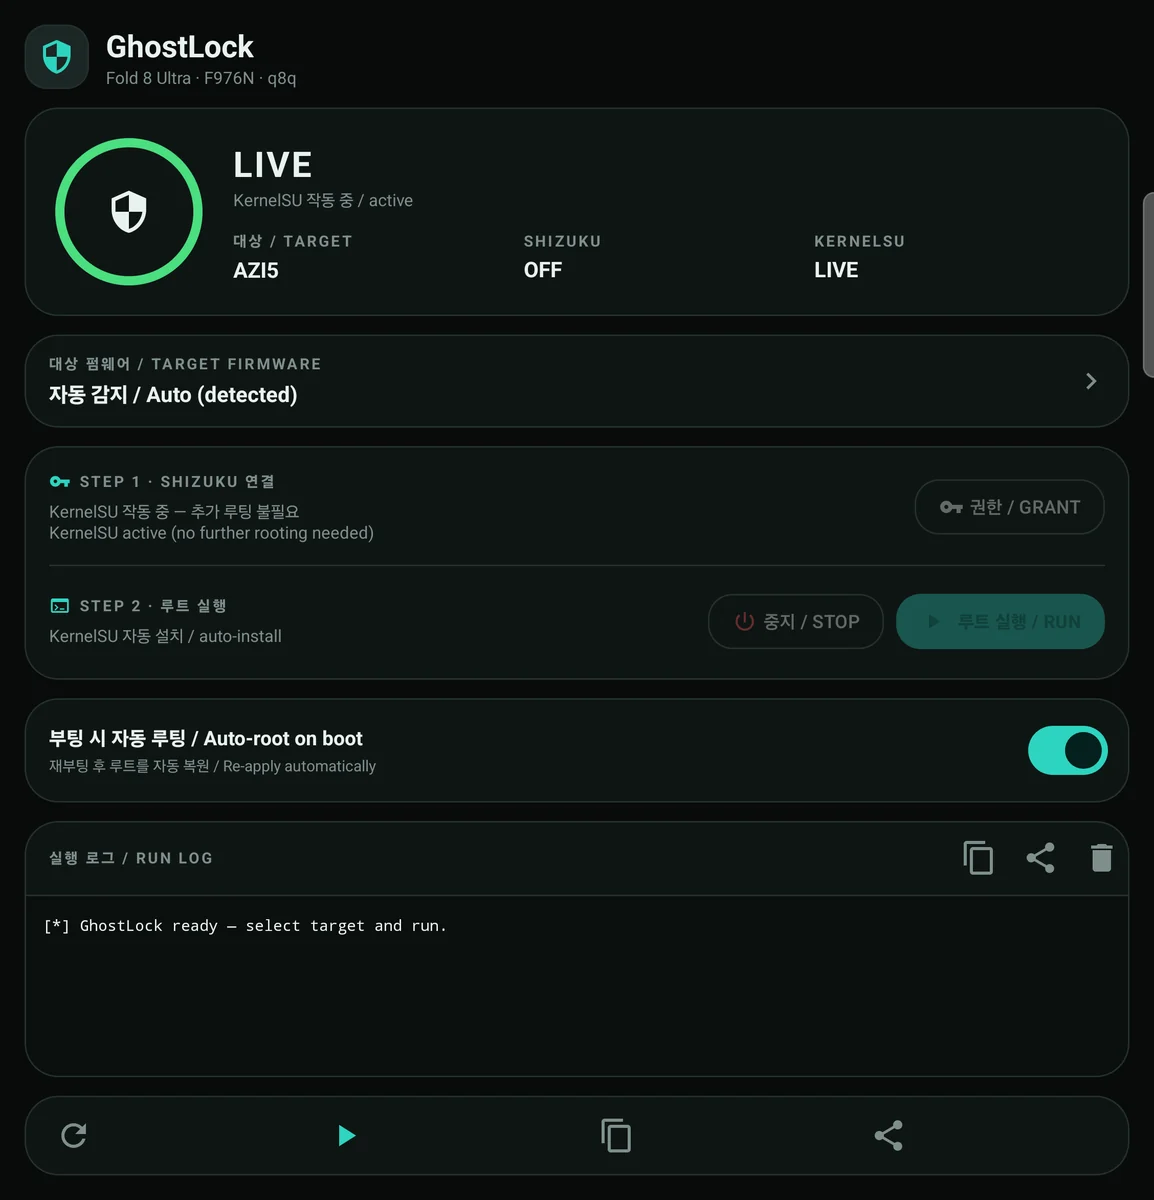 coey0814/fold8-ultra-root-f976n
Instalador KernelSU com um toque para o Galaxy Z Fold 8 Ultra (SM-F976N / q8q) usando o exploit late-load CVE-2026-43499 via Shizuku. Compatível com…
 buter-chkalova/project-rvbbit
PoC educacional de rootkit de kernel Linux explorando DKOM, hooking de syscalls, furtividade, observabilidade e detecção defensiva
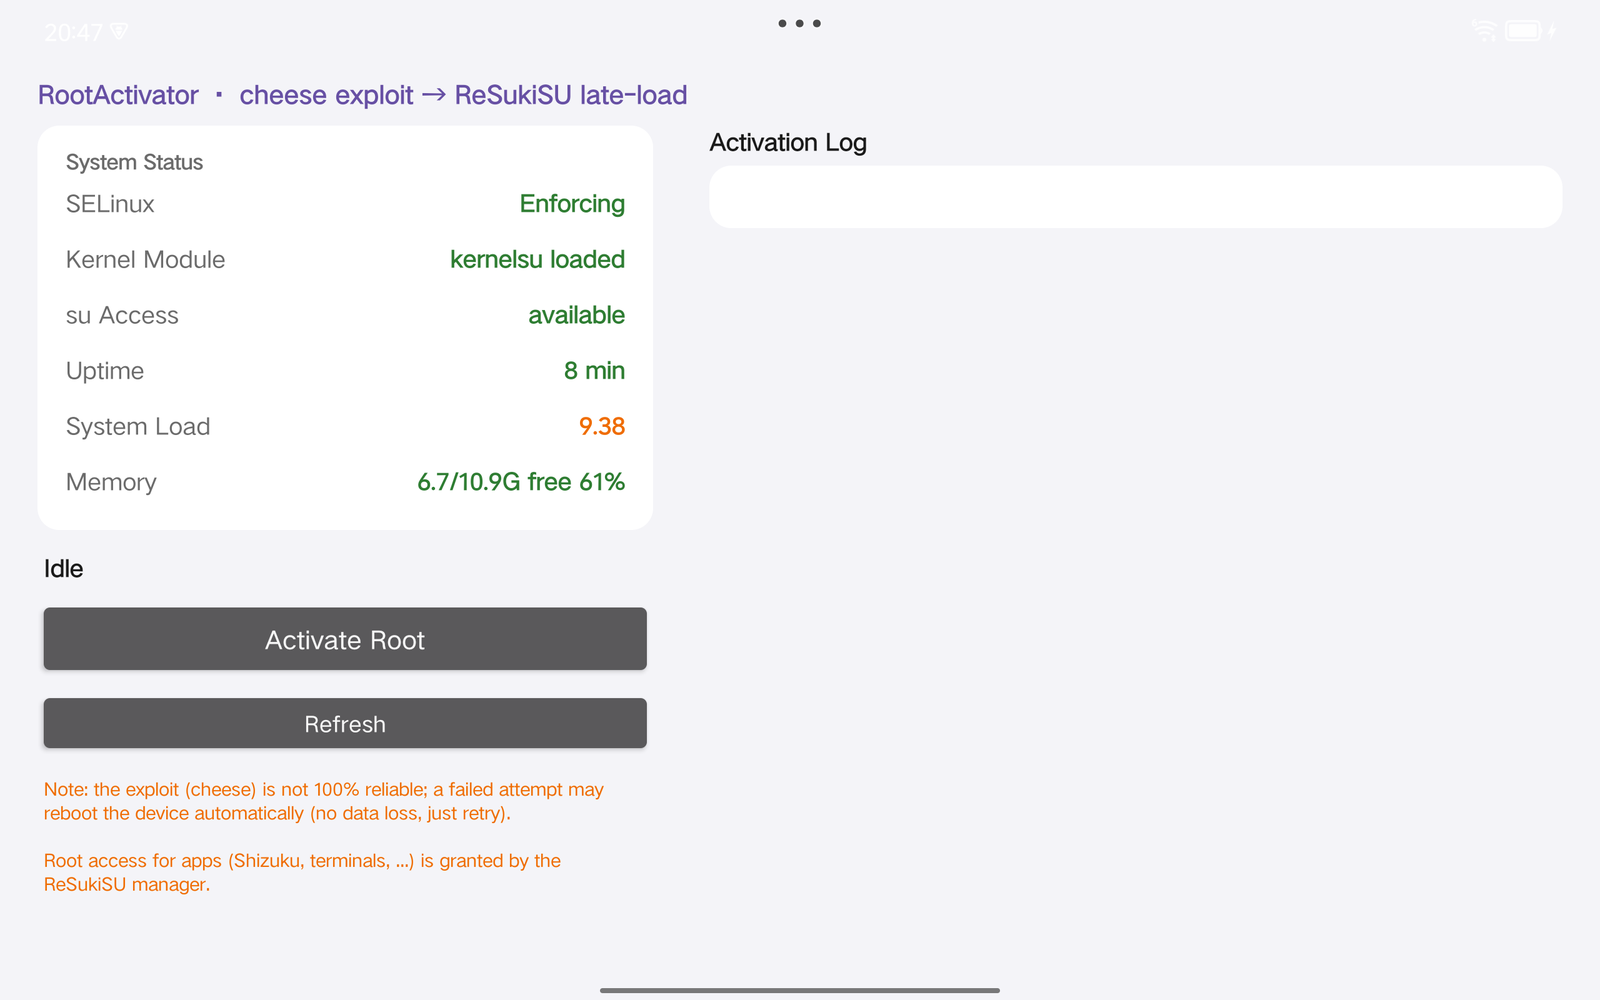 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
In-memory kernel privilege escalation for Lenovo Legion Y700 2023 (TB320FC) exploiting CVE-2025-21479, a Qualcomm Adreno GPU SMMU flaw, with ReSukiSU…
 ghostvectoracademy/dllhijackhunter
Descoberta, Validação e Confirmação Automatizada de DLL Hijacking. Transformando configurações incorretas locais em caminhos de ataque armados e…
 nickvourd/com-hunter
Ferramenta de persistência de sequestro de COM do Windows com modos de busca, clássico, Agendador de Tarefas e TreatAs. Disponível como executável…
 racoten/reflectivepluginloader
Um mapeador PE minimalista que carrega DLLs diretamente da memória e chama uma interface de plugin limpa, sem necessidade de LoadLibrary.
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 e automação de exploit DirtyCOW + debloat pós-root + módulos Magisk para Sony BRAVIA KDL-43W800C








