
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit

 xi0onamdev/winrar-cve-2025-8088-exploitation-toolkit
Ferramenta GUI para criar arquivos RAR maliciosos explorando o path traversal da CVE-2025-8088. Usa furtividade NTFS ADS e injeção de cabeçalho RAR5…
 100hnomeunome/zerologon-cve-2020-1472-lab
Explicação e demonstração da vulnerabilidade ZeroLogon (CVE-2020-1472)
 je5442804/wptaskscheduler_cve-2024-49039
WPTaskScheduler Persistência RPC & CVE-2024-49039 via Agendador de Tarefas
 knight0x07/winrar-cve-2025-8088-poc-rar
WinRAR 0day CVE-2025-8088 PoC Arquivo RAR
 restdone/cve-2024-31771
Exploit de prova de conceito para CVE-2024-31771 demonstrando escrita arbitrária de arquivos no TotalAV via ataque de link simbólico, permitindo…
 homjxi0e/cve-2017-9779
Execução automática de payload do Windows pelo caminho de todos os usuários, exploit via arquivo bashrc
 twosevenonet/edrchoker
Uma ferramenta usa a Política de QoS (Pacer.sys) para limitar a conexão dos agentes de Endpoint Detection and Response (EDR) ao servidor.
 nccgroup/gitpwnd
GitPwnd é uma ferramenta de penetração de rede que permite usar um repositório git para comando e controle de máquinas comprometidas
 ianxtianxt/apache-
Backdoor de manutenção de privilégios do Apache
 phackt/wptsextensions.dll
WptsExtensions.dll para explorar o sequestro de DLL do agendador de tarefas.
 pentestfunctions/cve-2025-8088-multi-document
Explora sistemas usando WinRAR antigo sem saber o nome de usuário (ao contrário de outros projetos)
 shadowforge-cyber/cve-2026-65660-poc
Exploit de Injeção de Código em Diretiva de Registro Maliciosa
 deancyl/s9180-rootmygalaxy
RootMyGalaxy para Galaxy S23 Ultra SM-S9180 (FZG1) - root temporário via CVE-2026-43499, KernelSU late-load, sem flash de partição, sem Knox
 gmh5225/icall-gadget
Exploit para redirecionar o fluxo de controle de um módulo de kernel legítimo para o seu próprio módulo de kernel ilegítimo, a fim de evadir a…
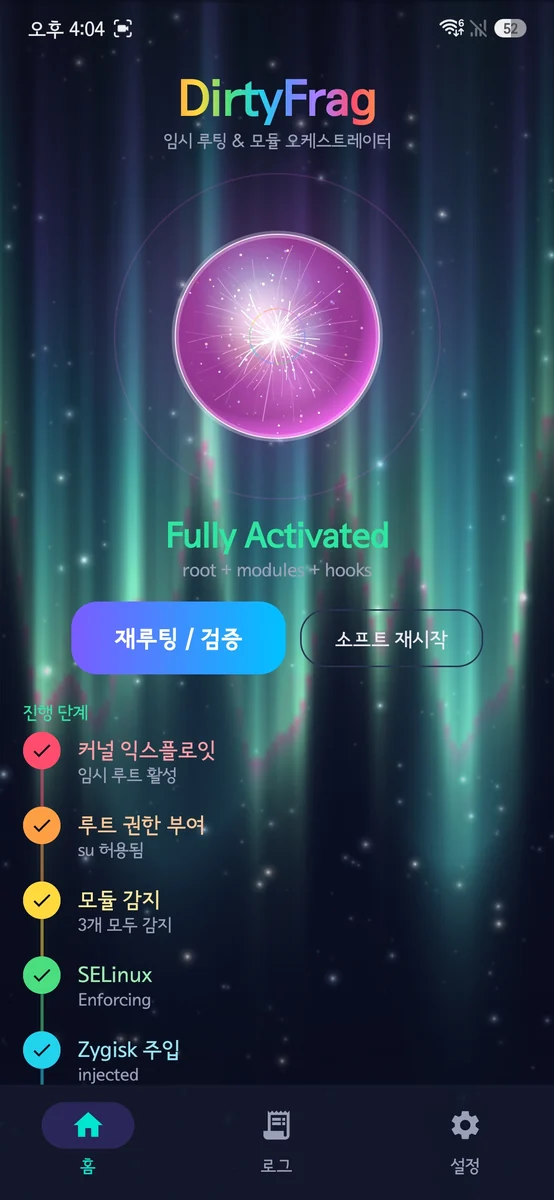 coey0814/dirtyfrag-galaxy
Root temporário do KernelSU com um clique (late-load) para Samsung Galaxy via DirtyFrag (CVE-2026-43284). Sem Shizuku/PC/ADB.
 atlasvector/kestra-cve-2026-53576
Reprodução ponta a ponta e detecção em múltiplas camadas da CVE-2026-53576, a RCE não autenticada no Kestra — levada além do PoC básico para mostrar…
 gmh5225/iat-hook
DLL em C++ que realiza hooking da Import Address Table analisando cabeçalhos PE e redirecionando endereços de funções importadas para um hook…








