
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit

 asekon/rootkit
Um rootkit para ubuntu-16.04.6 (Linux 4.4). Pode ocultar um processo, dar acesso root e se ocultar
 spiralbl0ck/bios-stuff-related-programming
OBJETIVO FINAL:ROOTKIT DE BIOS E RSHELL USANDO A PILHA DE REDE DA BIOS
 gmh5225/driver-hidekernelthread-iocancelirp
Técnica de driver de kernel do Windows que oculta threads de kernel abusando de IoCancelIrp e rotinas de cancelamento de IRP, com métodos de detecção…
 epsilonpoint88-glitch/epsilonpoint-
Framework de exploração modular direcionado à CVE-2026-23550 no WordPress, com exploração em massa, ofuscação, pós-exploração e infraestrutura C2…
 mandiant/sharpersist
Kit de ferramentas em C# para estabelecer e gerenciar persistência no Windows por meio de chaves de registro, tarefas agendadas, serviços, pastas de…
 lintstar/lstar
LSTAR - Plugin abrangente de pós-exploração do CobaltStrike
 malwaretech/edr-preloader
Um bypass de EDR que impede que EDRs façam hook ou carreguem DLLs em nosso processo ao sequestrar a camada do AppVerifier
 0xthirteen/sharpstay
Ferramenta .NET para instalar persistência no Windows via chaves de registro, tarefas agendadas, serviços, eventos WMI, sequestros COM e backdoors…
 improsec/sharpeventpersist
Persistência através da escrita/leitura de shellcode do Event Log
 imcpwn/browser-backdoor
BrowserBackdoor é uma aplicação Electron com um backdoor JavaScript WebSocket e um listener de linha de comando Ruby
 xforcered/scmkit
Kit de Ferramentas de Ataque para Gerenciamento de Código-Fonte
 mattiaalessi/phantom-keylogger
Phantom Keylogger é um sistema avançado de coleta de inteligência de teclado e visual, habilitado para furtividade.
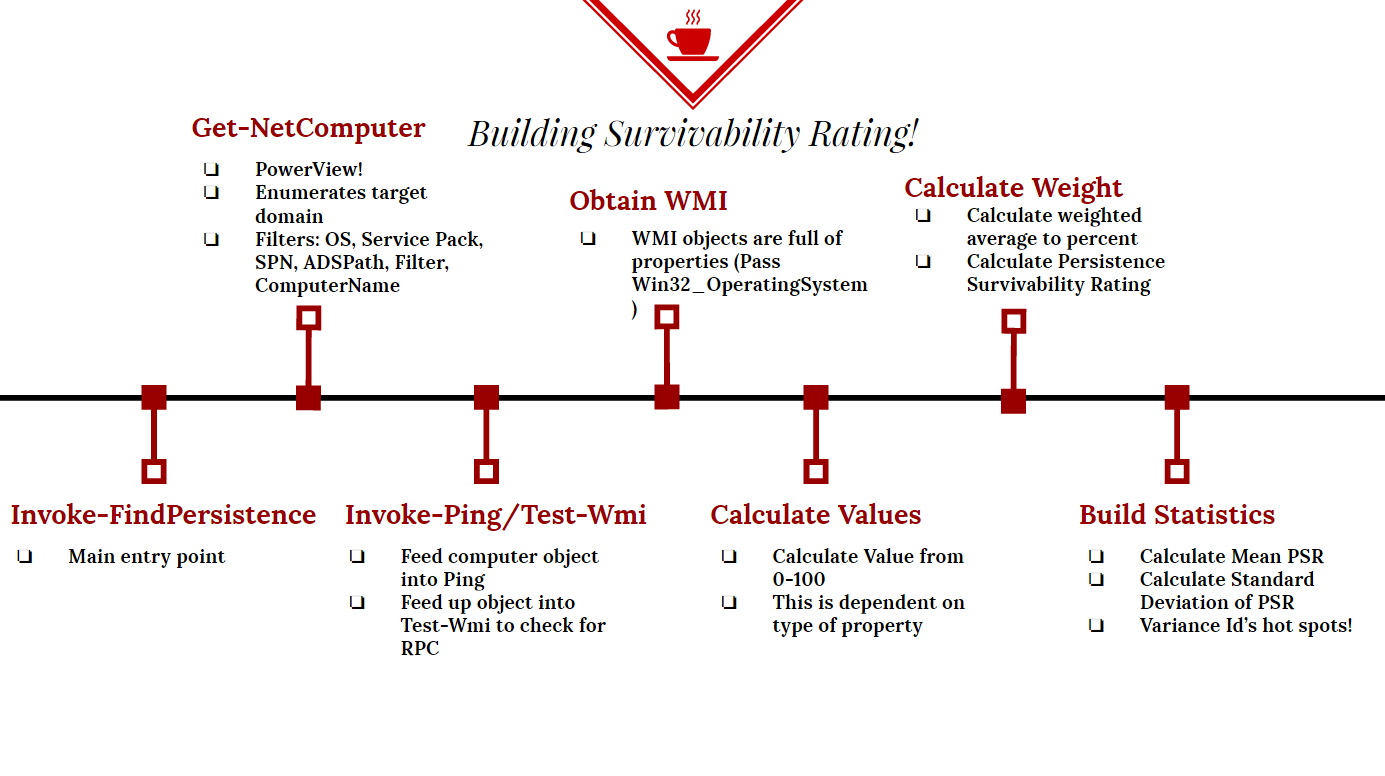 killswitch-gui/persistence-survivability
Powershell Persistence Locator
 xcellerator/freebsd_kernel_hacking
Aprendendo Hacking do Kernel FreeBSD - Exercícios
 rbowes-r7/refreshing-soap-exploit
Um exploit PoC para o CVE-2022-41622 - um CSRF no plano de controle do F5 BIG-IP que leva a root remoto.
 blue0x1/sqlwinds
SQLWinds - Kit de ferramentas de avaliação de segurança e pós-exploração do SQL Server
 xi0onamdev/winrar-cve-2025-8088-exploitation-toolkit
Ferramenta GUI para criar arquivos RAR maliciosos explorando o path traversal da CVE-2025-8088. Usa furtividade NTFS ADS e injeção de cabeçalho RAR5…
 t4e-3/cve-2025-63296
KERUI K259 5MP Wi-Fi (Tuya Smart Security Camera) contém uma vulnerabilidade de execução de código








