
 #1
Metodologias, frameworks, relatórios e ferramentas de automação de testes de penetração.
Recomendado pelo Kitploit

 peterferrie/win-exec-calc-shellcode
Um pequeno shellcode para Windows, sem bytes nulos, que executa calc.exe (x86/x64, todos os SOs/SPs)
 al1ex/linuxeelvation
Escalonamento de privilégios no Linux (atualização contínua)
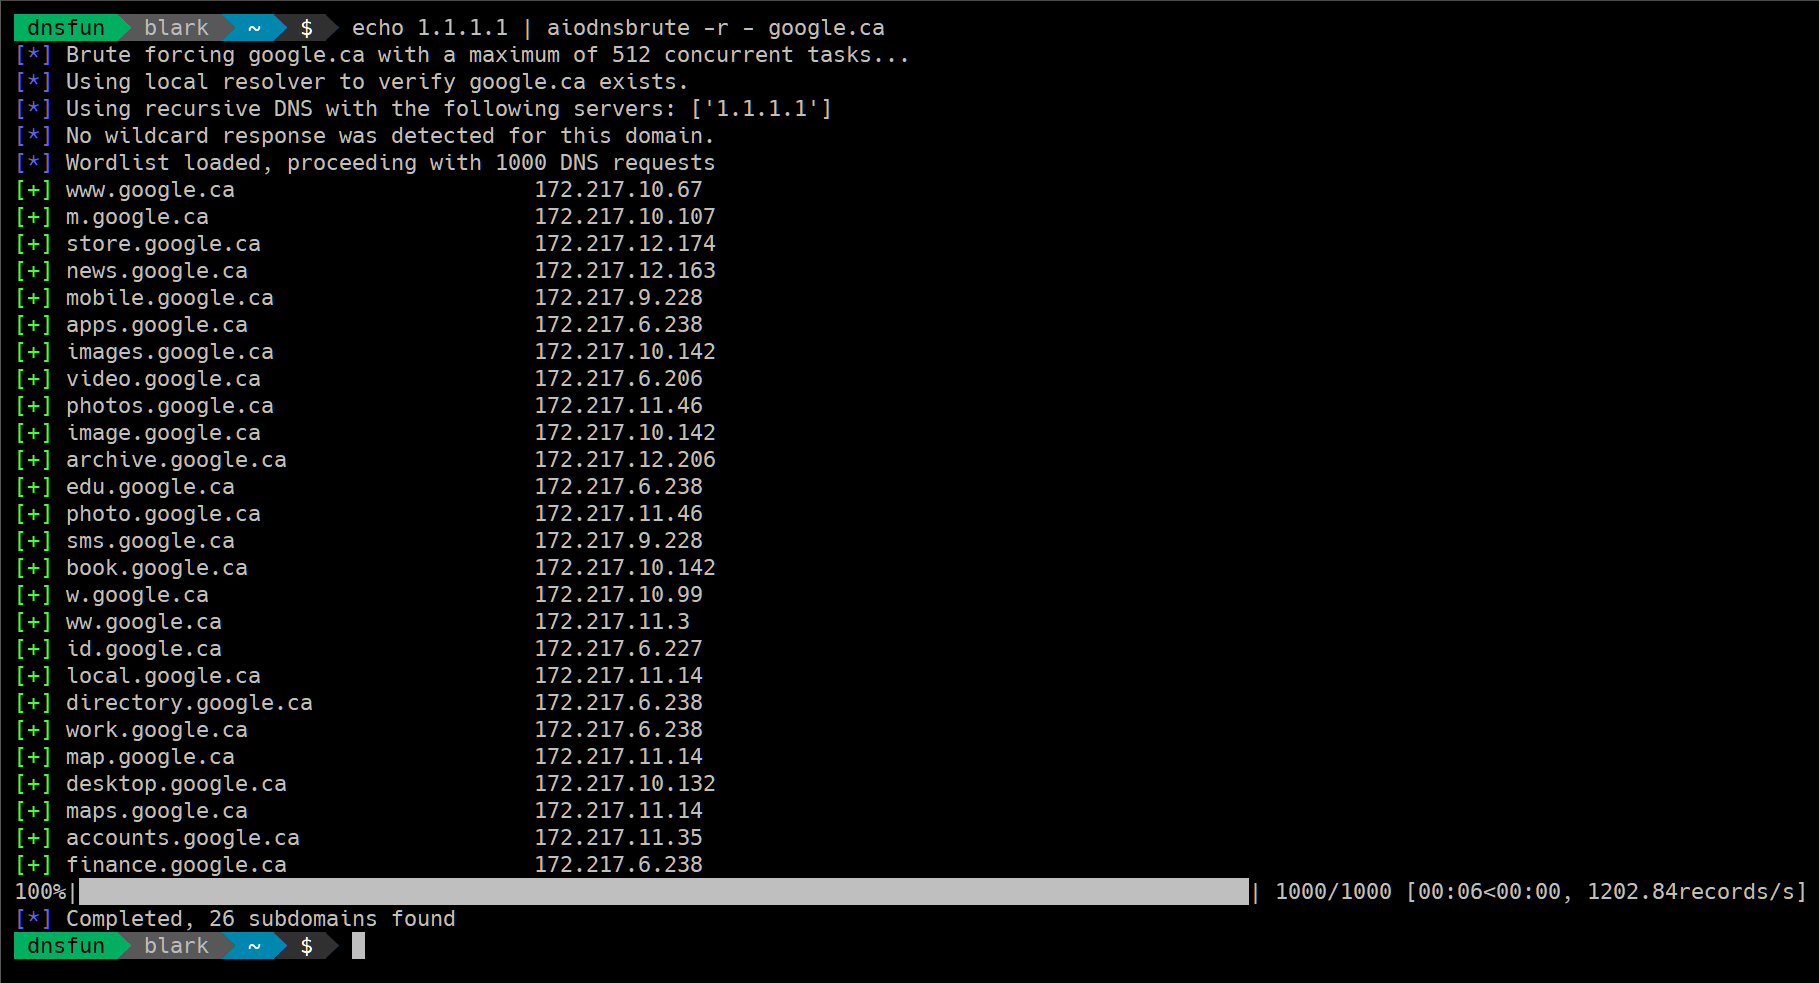 blark/aiodnsbrute
Utilitário de força bruta DNS assíncrono para Python 3.5+
 d4vinci/pastejacker
Invadindo sistemas com a automação de ataques PasteJacking.
 orleven/tentacle
Tentacle é um framework de verificação de vulnerabilidade e exploração POC. Ele suporta extensão livre de exploits e usa scripts POC. Suporta…
 helich0pper/karkinos
Canivete Suíço de Testes de Penetração e Hacking CTF com: Manipulação de Reverse Shell - Codificação/Decodificação - Criptografia/Descriptografia -…
 star-sg/cve
Uma coleção de scripts de prova de conceito (proof-of-concept) escritos pela equipe do STAR Labs para diversas CVEs que eles descobriram ou…
 samhaxr/hackbox
HackBox é uma ferramenta poderosa e abrangente que combina uma variedade de técnicas para avaliações de segurança de aplicações web e redes,…
 signorrayan/redteam_toolkit
Red Team Toolkit é um Web-App Ofensivo Django de Código Aberto que mantém juntas as ferramentas ofensivas úteis usadas no red-teaming.
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
 owasp/igoat-swift
OWASP iGoat (Swift) - Uma Aplicação Swift Malditamente Vulnerável para iOS
 sslab-gatech/pwn2own2020
Comprometendo o kernel do macOS através do Safari ao encadear seis vulnerabilidades
 dievus/powershellforpentesters
Repositório do curso de PowerShell para Pentesters
 mwr-cybersec/pxethief
PXEThief é um conjunto de ferramentas que pode extrair senhas da funcionalidade de Implantação de Sistema Operacional do Microsoft Endpoint…
 kamorin/dhcpig
Script de exaustão DHCP escrito em Python usando a biblioteca de rede scapy.
 ambionics/cnext-exploits
Exploits para CNEXT (CVE-2024-2961), um buffer overflow no iconv() da glibc.
 00theway/ghostcat-cnvd-2020-10487
Ghostcat leitura de arquivo/execução de código,CNVD-2020-10487(CVE-2020-1938)
 tarlogicsecurity/kerbrute
Um script para realizar ataques de força bruta no Kerberos usando o impacket.








