 blark/aiodnsbrute
Utilitário de força bruta DNS assíncrono para Python 3.5+

Uma ferramenta Python 3.5+ que usa asyncio para realizar varredura de força bruta em nomes de domínio de forma assíncrona.
É rápido. Benchmarks em pequenos VPS colocam cerca de 100k resoluções DNS em 1,5-2 minutos. Uma máquina Amazon M3 foi usada para fazer 1 milhão de requisições em pouco mais de 3 minutos. Os resultados podem variar. Provavelmente é melhor evitar usar os resolvedores do Google se você estiver puramente interessado em velocidade.
AVISO
$ pip install aiodnsbrute
Nota: é altamente recomendável usar um virtualenv.
Alternativamente, você pode instalar da maneira usual:
$ git clone https://github.com/blark/aiodnsbrute.git
$ cd aiodnsbrute
$ python setup.py install .
Obter ajuda:
$ aiodnsbrute --help

Usage: cli.py [OPTIONS] DOMAIN

  aiodnsbrute is a command line tool for brute forcing domain names
  utilizing Python's asyncio module.

  credit: blark (@markbaseggio)

Options:
  -w, --wordlist TEXT           Wordlist to use for brute force.
  -t, --max-tasks INTEGER       Maximum number of tasks to run asynchronosly.
  -r, --resolver-file FILENAME  A text file containing a list of DNS resolvers
                                to use, one per line, comments start with #.
                                Default: use system resolvers
  -v, --verbosity               Increase output verbosity
  -o, --output [csv|json|off]   Output results to DOMAIN.csv/json (extension
                                automatically appended when not using -f).
  -f, --outfile FILENAME        Output filename. Use '-f -' to send file
                                output to stdout overriding normal output.
  --query / --gethostbyname     DNS lookup type to use query (default) should
                                be faster, but won't return CNAME information.
  --wildcard / --no-wildcard    Wildcard detection, enabled by default
  --verify / --no-verify        Verify domain name is sane before beginning,
                                enabled by default
  --version                     Show the version and exit.
  --help                        Show this message and exit.
Execute uma varredura de força bruta com algumas opções personalizadas:
$ aiodnsbrute -w wordlist.txt -vv -t 1024 domain.com
Execute uma varredura de força bruta, suprima a saída normal e envie apenas JSON para stdout:
$ aiodnbrute -f - -o json domain.com
...para um padrão avançado, use resolvedores personalizados e direcione a saída para o incrível jq:
$ aiodnsbrute -r resolvers.txt -f - -o json google.com | jq '.[] | select(.ip[] | startswith("172."))'
Detecção de curinga habilitada por padrão (--no-wildcard desativa):
$ aiodnsbrute foo.com

[*] Brute forcing foo.com with a maximum of 512 concurrent tasks...
[*] Using recursive DNS with the following servers: ['50.116.53.5', '50.116.58.5', '50.116.61.5']
[!] Wildcard response detected, ignoring answers containing ['23.23.86.44']
[*] Wordlist loaded, proceeding with 1000 DNS requests
[+] www.foo.com                         52.73.176.251, 52.4.225.20
100%|██████████████████████████████████████████████████████████████████████████████| 1000/1000 [00:05<00:00, 140.18records/s]
[*] Completed, 1 subdomains found
NOVO use gethostbyname (detecta CNAMEs, o que pode ser útil para detecção de potencial tomada de subdomínio)
$ aiodnsbrute --gethostbyname domain.com
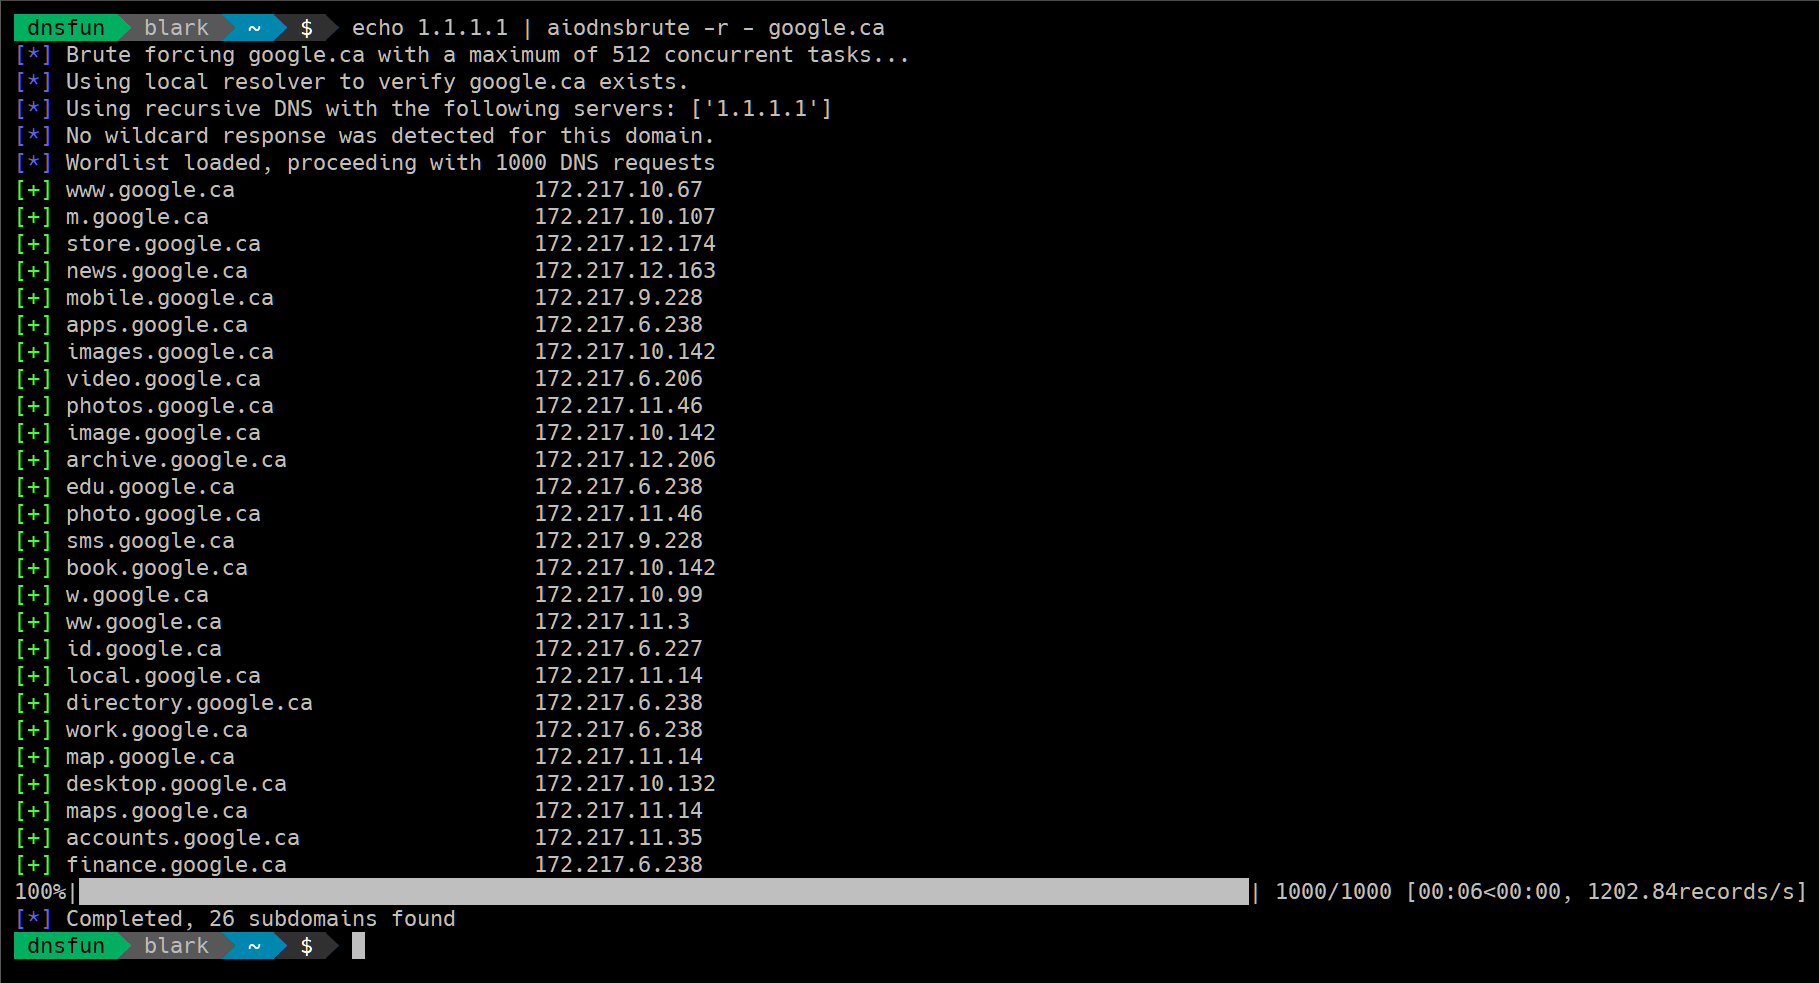
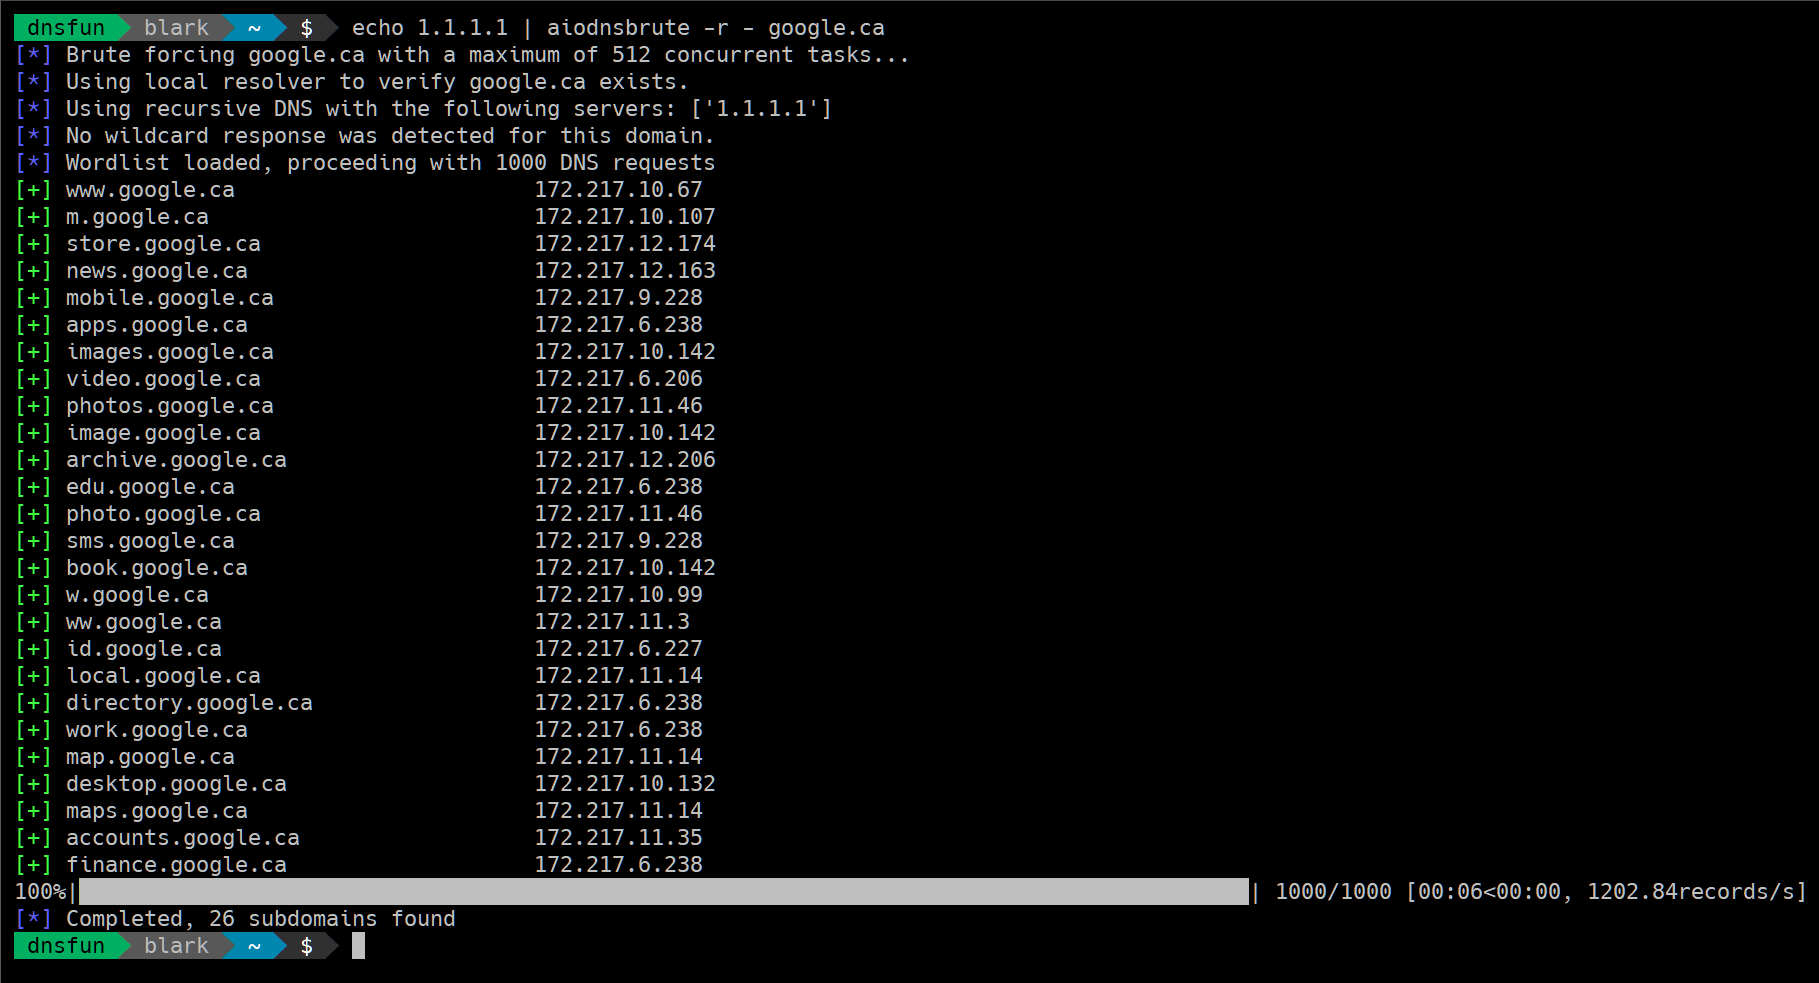
Forneça uma lista de resolvedores a partir de um arquivo (ignorando linhas em branco e começando com #), especifique -r - para ler a lista da entrada padrão (stdin).
$ aiodnsbrute -r resolvers.txt domain.com
ulimit -n para ver quantos arquivos abertos são permitidos. Você também pode aumentar esse número usando o mesmo comando, i.e., ulimit -n <2048>





