
 #1
Metodologias, frameworks, relatórios e ferramentas de automação de testes de penetração.
Recomendado pelo Kitploit

 the-viper-one/pentest-everything
Uma coleção de write-ups de CTF, tópicos de pentesting, guias e anotações. Anotações compiladas de múltiplas fontes e da minha própria pesquisa de…
 nilotpalbiswas/auto-root-exploit
Ferramenta de Exploração de Root Automática
 quitten/doser.go
Ferramenta de DoS para requisições HTTP (inspirada no hulk, mas com mais funcionalidades)
 chudry/xerror
Ferramenta de pentest totalmente automatizada
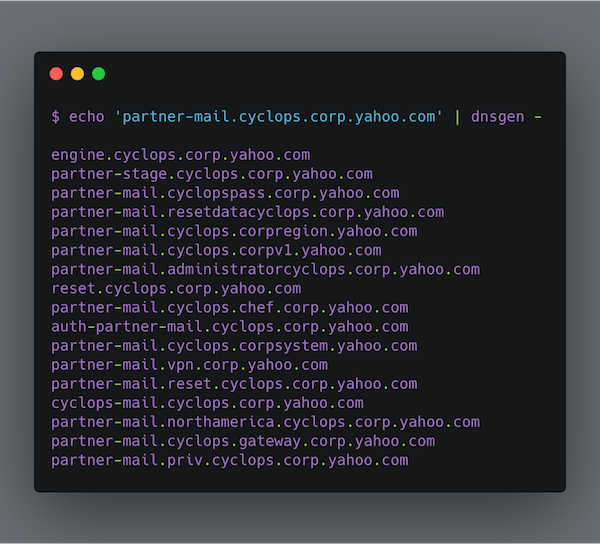 alephnullsk/dnsgen
Gera permutações de nomes de domínio para enumeração de subdomínios e reconhecimento, suportando wordlists personalizadas, padrões de nuvem e modo…
 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) é uma ferramenta para testar a segurança de ambientes de contêineres.
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC Sistema Multicall Brute Force Exploit (0day) por 1N3 @ CrowdShield
 phoenhex/files
Repositório curado de exploits, código de prova de conceito e apresentações de pesquisa de vulnerabilidades da equipe phoenhex, focado em exploração…
 sensepost/snoopy-ng
Snoopy v2.0 - framework modular de rastreamento terrestre digital
 mfthomps/labtainers
Labtainers: Um framework de laboratório cibernético baseado em Docker
 bhdresh/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v4.0 é um prático script Python que fornece a pentesters e pesquisadores de segurança uma forma rápida e eficaz de…

 mthbernardes/rsg
ReverShellGenerator - Uma ferramenta para gerar várias maneiras de fazer um reverse shell
 fahrj/reverse-ssh
Servidor ssh estaticamente vinculado com funcionalidade de shell reversa para CTFs e afins
 marco-lancini/goscan
Scanner de Rede Interativo
 dec0ne/hwsyscalls
HWSyscalls é um novo método para executar syscalls indiretas usando HWBP, HalosGate e um trampolim sintético no kernel32 com HWBP.
 orangetw/awesome-jenkins-rce-2019
Não existe RCE pré-autenticada no Jenkins desde maio de 2017, mas esta é a exceção!
 rastrea2r/rastrea2r
Coleta e Caça de IOCs com entusiasmo e estilo








