Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Xerror — Ferramenta de pentest totalmente automatizada | Kitploit

Ferramentas/GitHubGitHub/chudry/xerror
Frameworks de Testes de PenetraçãoScanners de VulnerabilidadesFrameworks de ExploraçãoExploraçãoPós-ExploraçãoTestes de Penetração
GitHubchudry/xerror

Xerror

Ferramenta de pentest totalmente automatizada

Ver Repositório
51511050há 5 anosRevisado pelo Kitploit
Compartilhar

Xerror

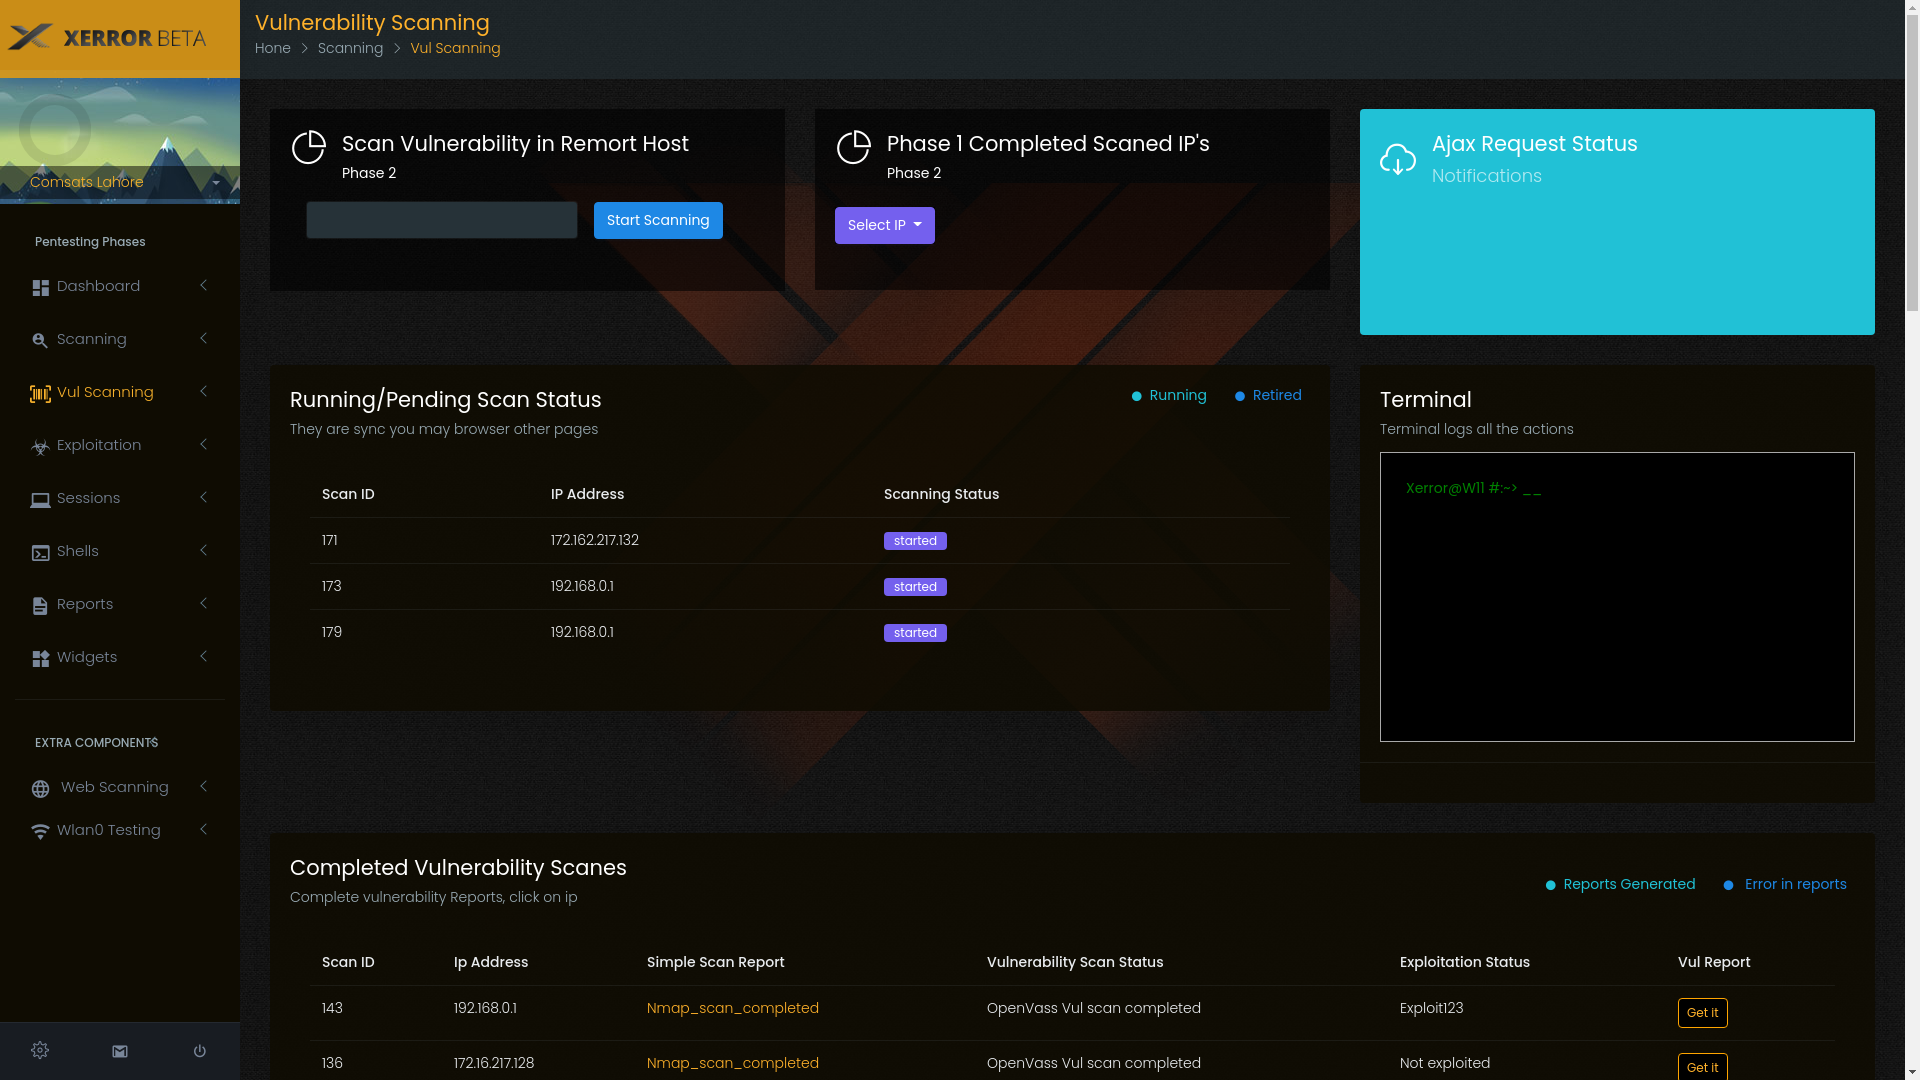
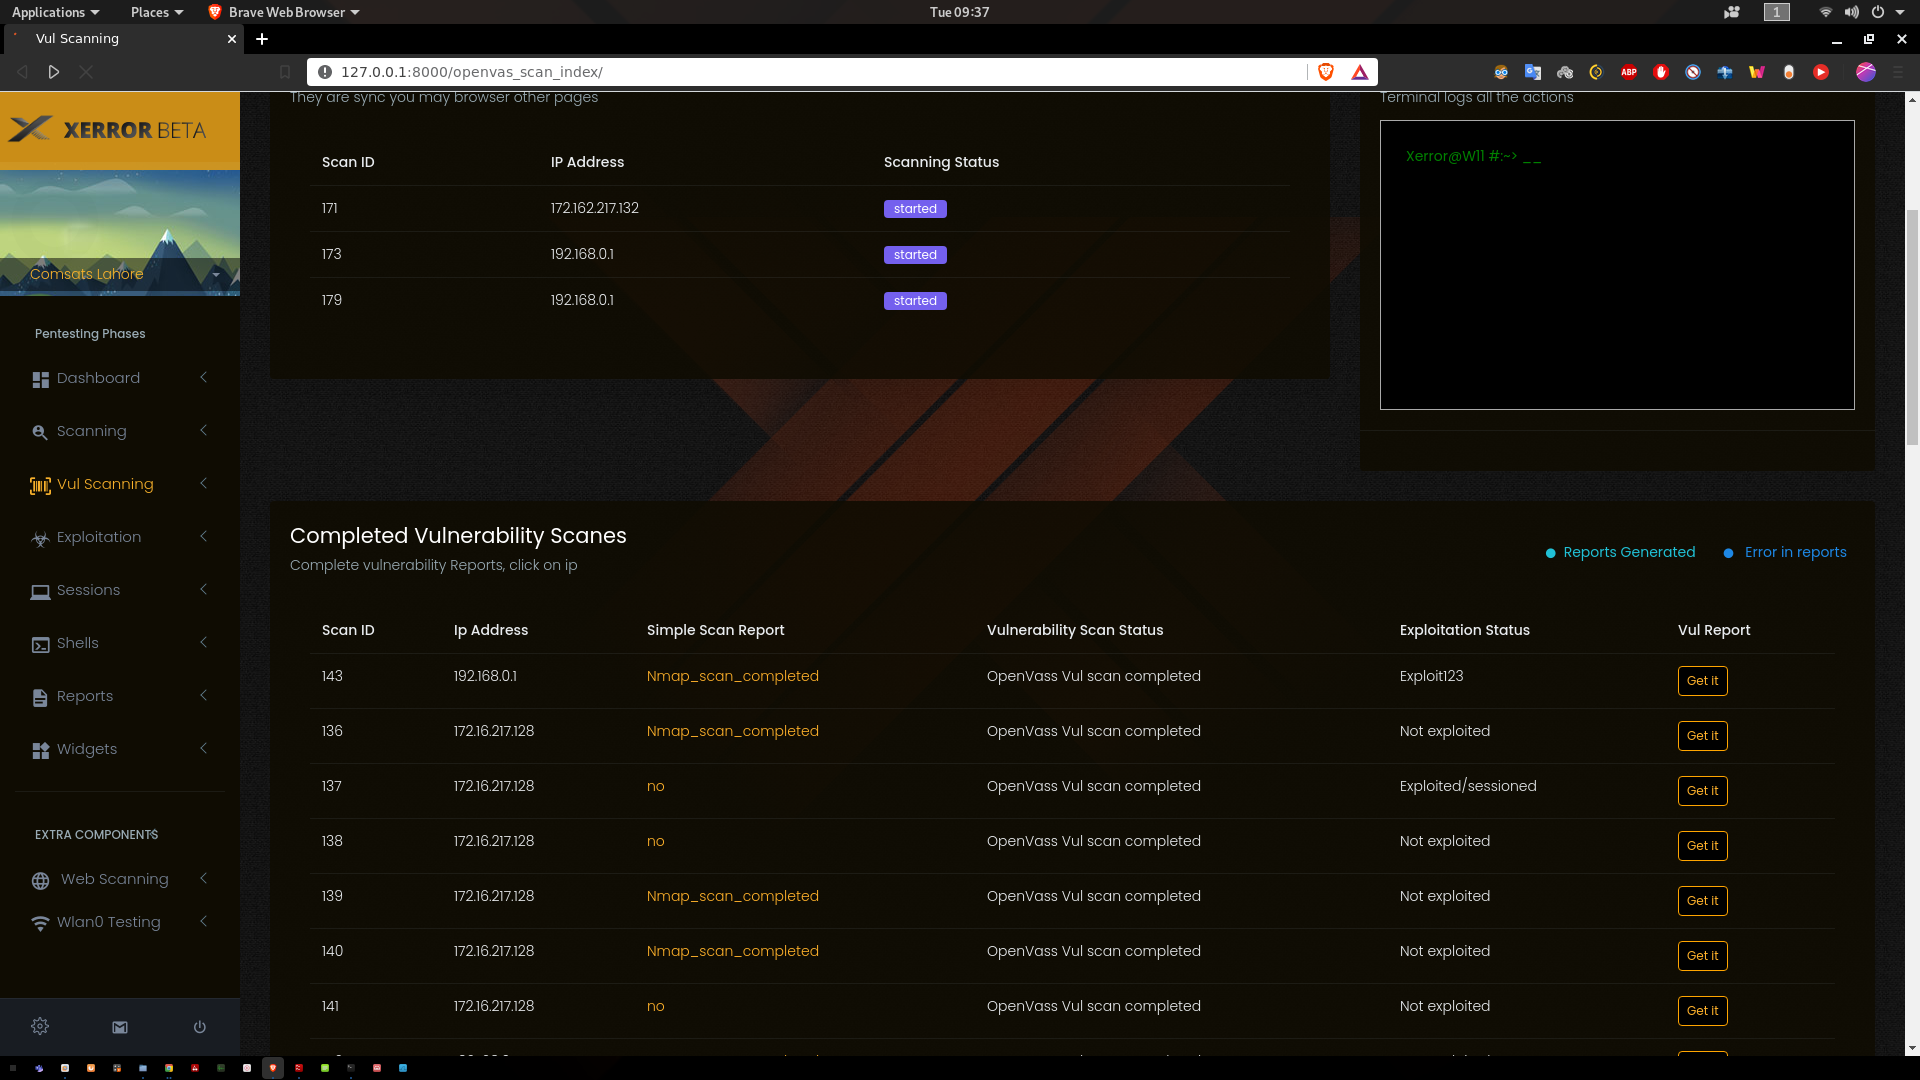
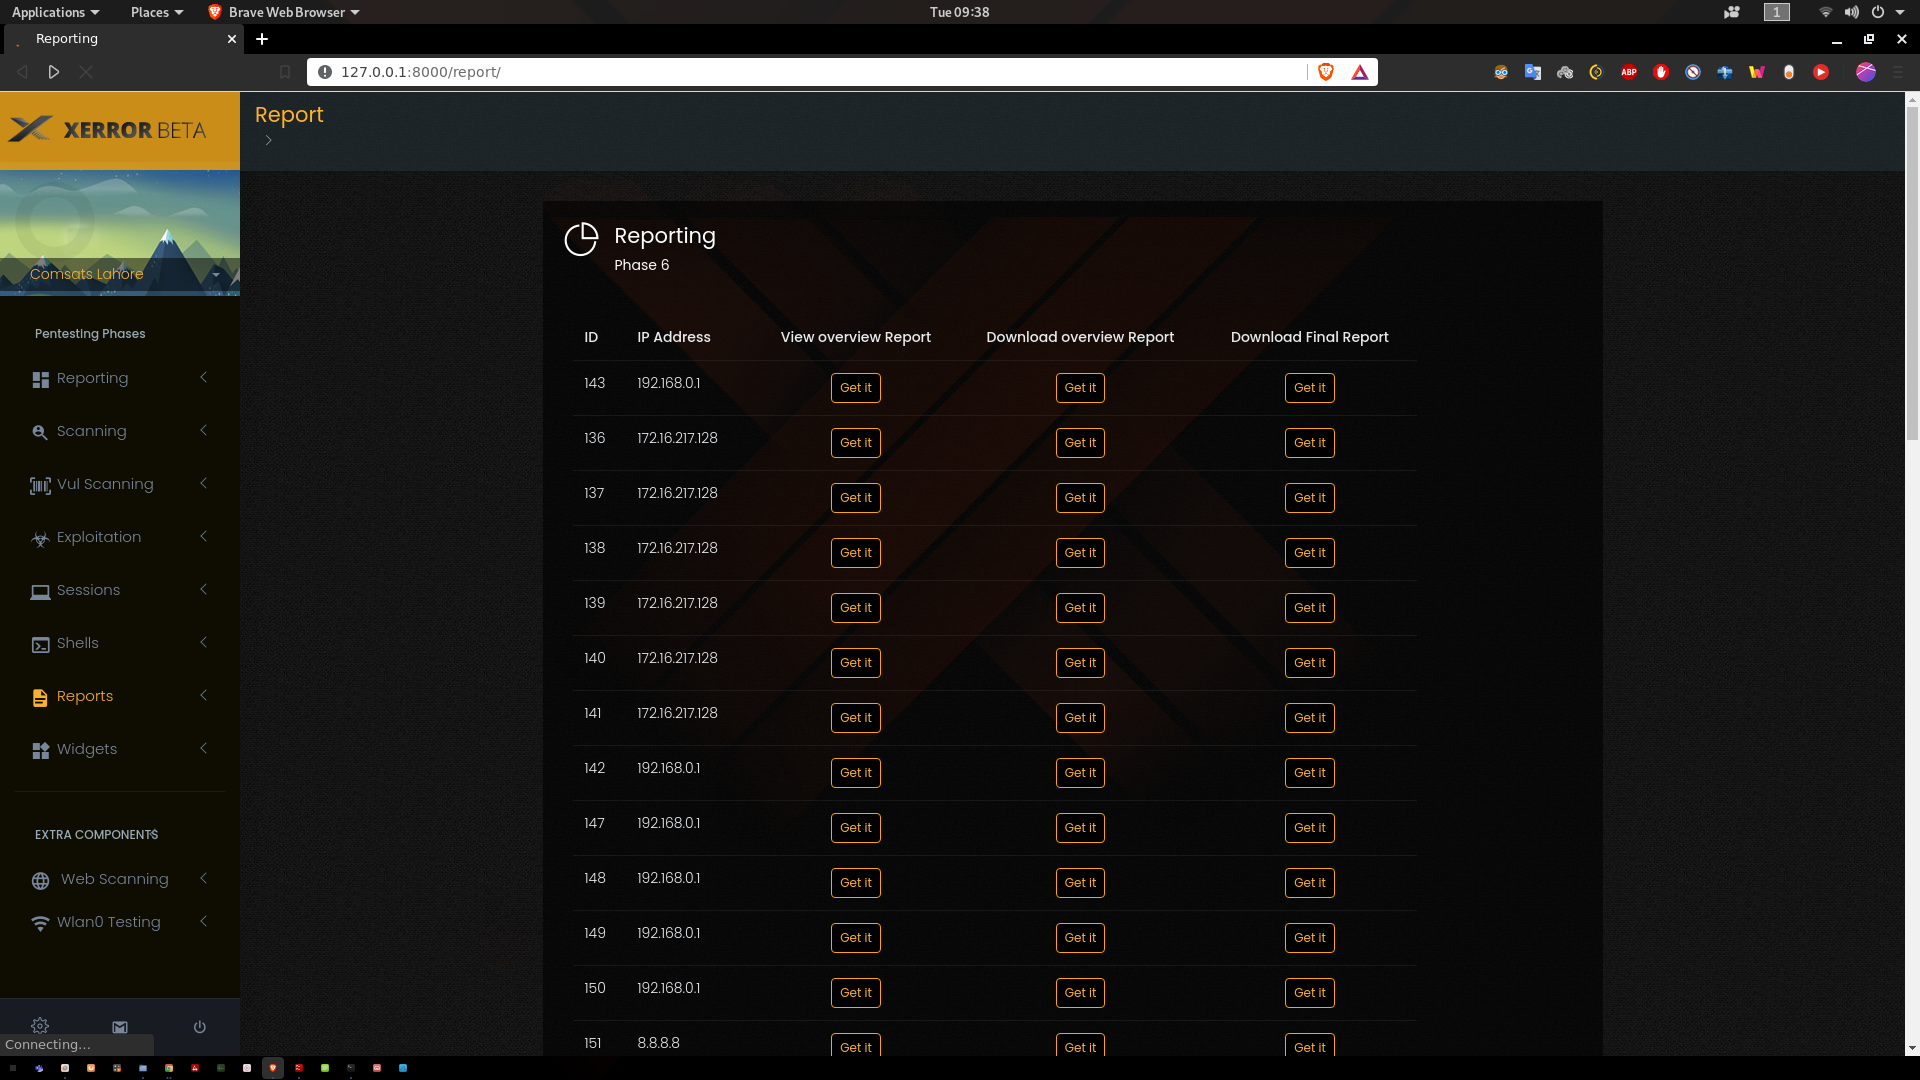
Xerror é uma ferramenta automatizada de penetração que ajudará profissionais e não profissionais de segurança a automatizar suas tarefas de pentest. O Xerror realizará todos os testes e, ao final, gerará dois relatórios para executivos e analistas.

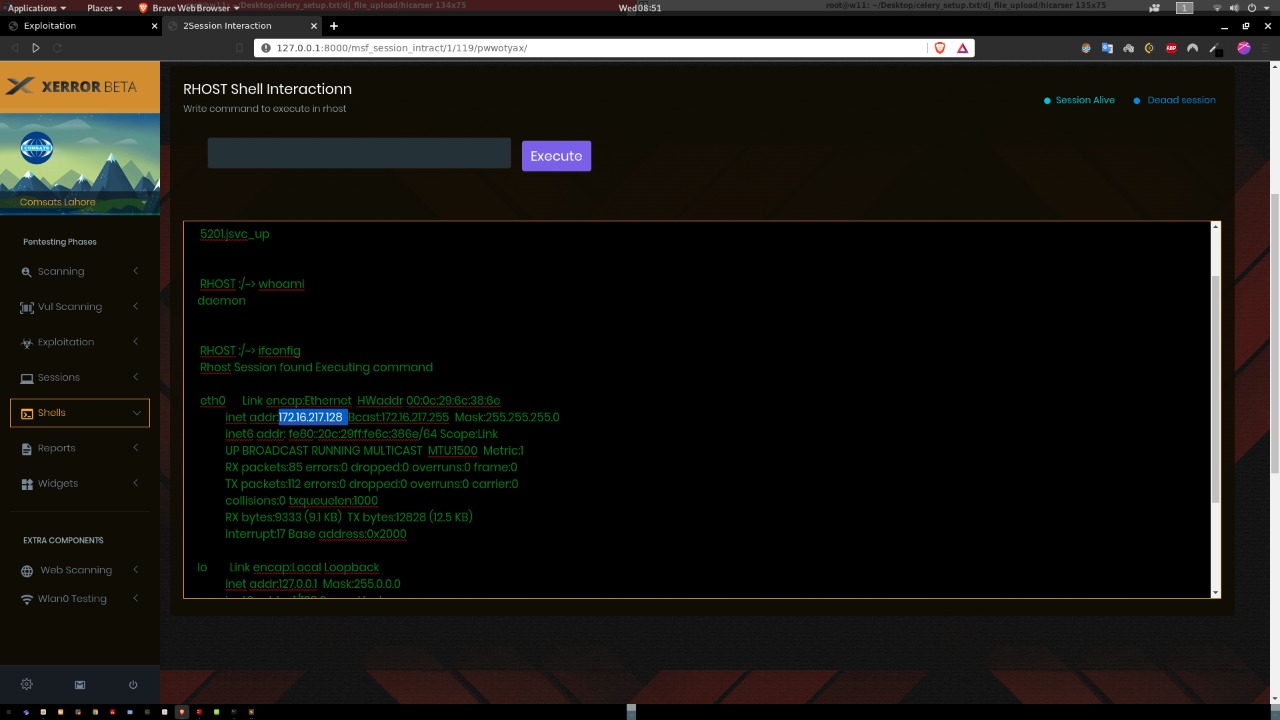
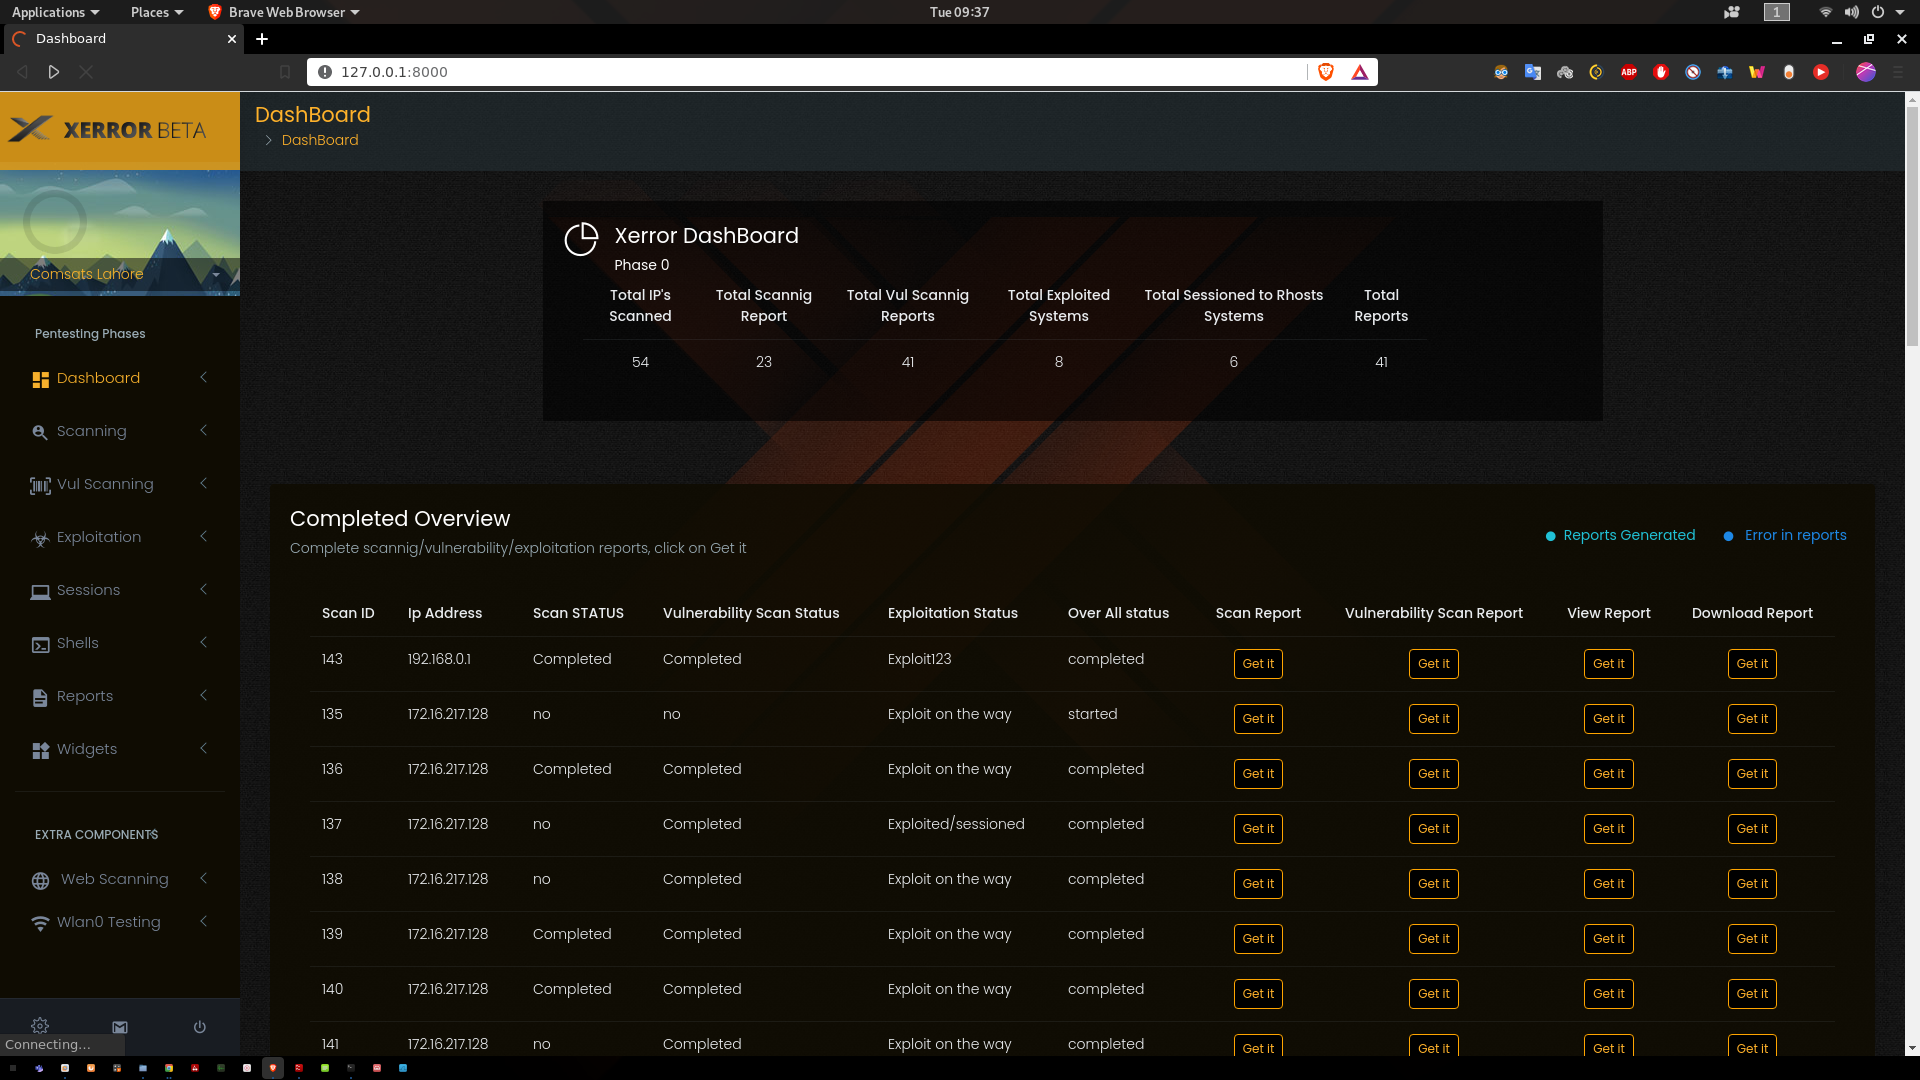
O Xerror oferece uma GUI fácil de usar com opções orientadas por menu. Internamente, ele suporta o OpenVAS para varredura de vulnerabilidades, o Metasploit para exploração e oferece opções baseadas em GUI após uma exploração bem-sucedida, como sessões do Meterpreter. Construído principalmente em Python.

O Xerror é construído em Python2 como linguagem principal e Django2 como framework web, juntamente com websockets (django channels) no servidor Celery e servidor Redis para alcançar assincronia. No front-end, ele utiliza a linguagem de template padrão do Django, que é Jinja2, e jQuery.

Como usar este projeto:

  1. Ative o ambiente virtual usando o seguinte comando (certifique-se de ter o py virtual env pré-instalado):
    source env/bin/activate
  2. Inicie o servidor Redis:
    service redis-server start
  3. Inicie o servidor Python:
    1. cd xerror
    2. python manage.py runserver
  4. Inicie o servidor Celery (execute isso em um novo terminal):
    1. cd xerror
    2. celery -A xerror worker -l info
  5. Inicie o servidor msfrpc para Metasploit:
    msfrpcd -P 123 -S -a 127.0.0.1
  6. Inicie o servidor OpenVAS e defina as credenciais do servidor OMP para admin@admin 127.0.0.1 9392

Você está pronto para prosseguir.

Esta é a versão Beta do Xerror; em breve, a versão completa será carregada com explicações completas e detalhes de cada etapa...
alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text


Contato : [email protected]

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →