Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
goscan — Scanner de Rede Interativo | Kitploit
Ferramentas/GitHubGitHub/marco-lancini/goscan
Scanners de VulnerabilidadesMapeamento de RedeEscaneamento de PortasColeta de InformaçõesTestes de Penetração
GitHubmarco-lancini/goscan

goscan

Scanner de Rede Interativo

Ver Repositório
1.0k14743há 6 anosRevisado pelo Kitploit
Compartilhar

GoScan é um cliente interativo de varredura de rede, com auto-completar, que fornece abstração e automação sobre o nmap.

Embora tenha começado como um pequeno projeto paralelo que desenvolvi para aprender @golang, o GoScan agora pode ser usado para realizar descoberta de hosts, varredura de portas e enumeração de serviços não apenas em situações onde ser furtivo não é prioridade e o tempo é limitado (pense em CTFs, OSCP, exames, etc.), mas também (com alguns ajustes em sua configuração) durante engajamentos profissionais.

GoScan também é particularmente adequado para ambientes instáveis (pense em conectividade de rede não confiável, falta de "screen", etc.), dado que ele dispara varreduras e mantém seu estado em um banco de dados SQLite. As varreduras são executadas em segundo plano (desanexadas da thread principal), então mesmo que a conexão com a máquina que executa o GoScan seja perdida, os resultados podem ser enviados de forma assíncrona (mais sobre isso abaixo). Ou seja, os dados podem ser importados para o GoScan em diferentes estágios do processo, sem a necessidade de reiniciar todo o processo do zero se algo der errado.

Além disso, a fase de Enumeração de Serviços integra uma coleção de outras ferramentas (ex.: EyeWitness, Hydra, nikto, etc.), cada uma adaptada para atingir um serviço específico.
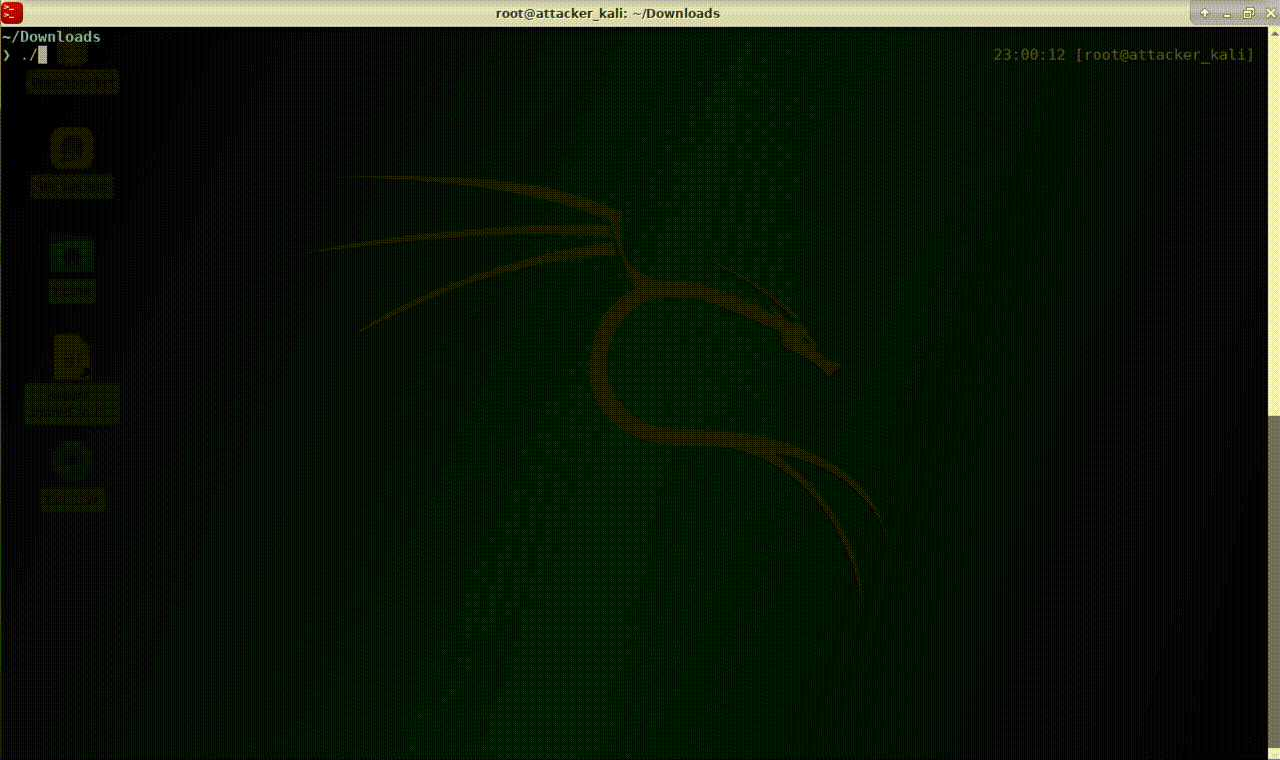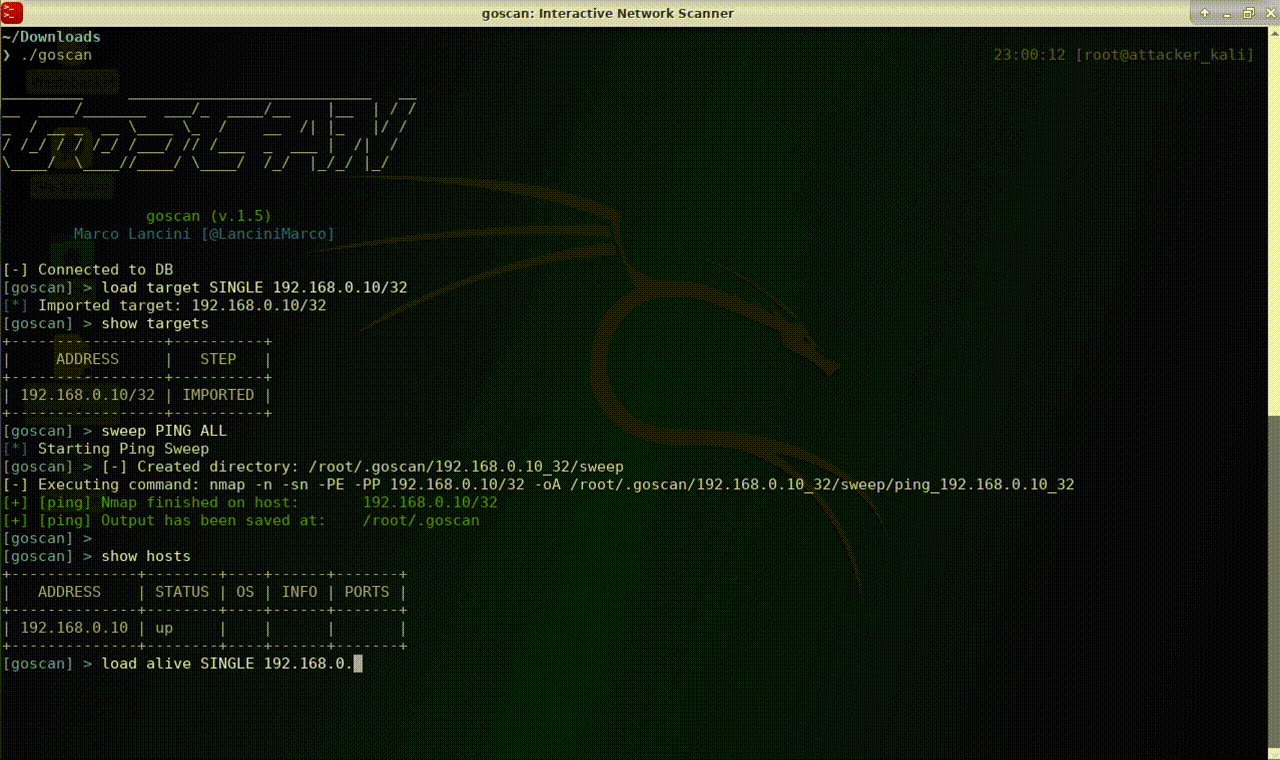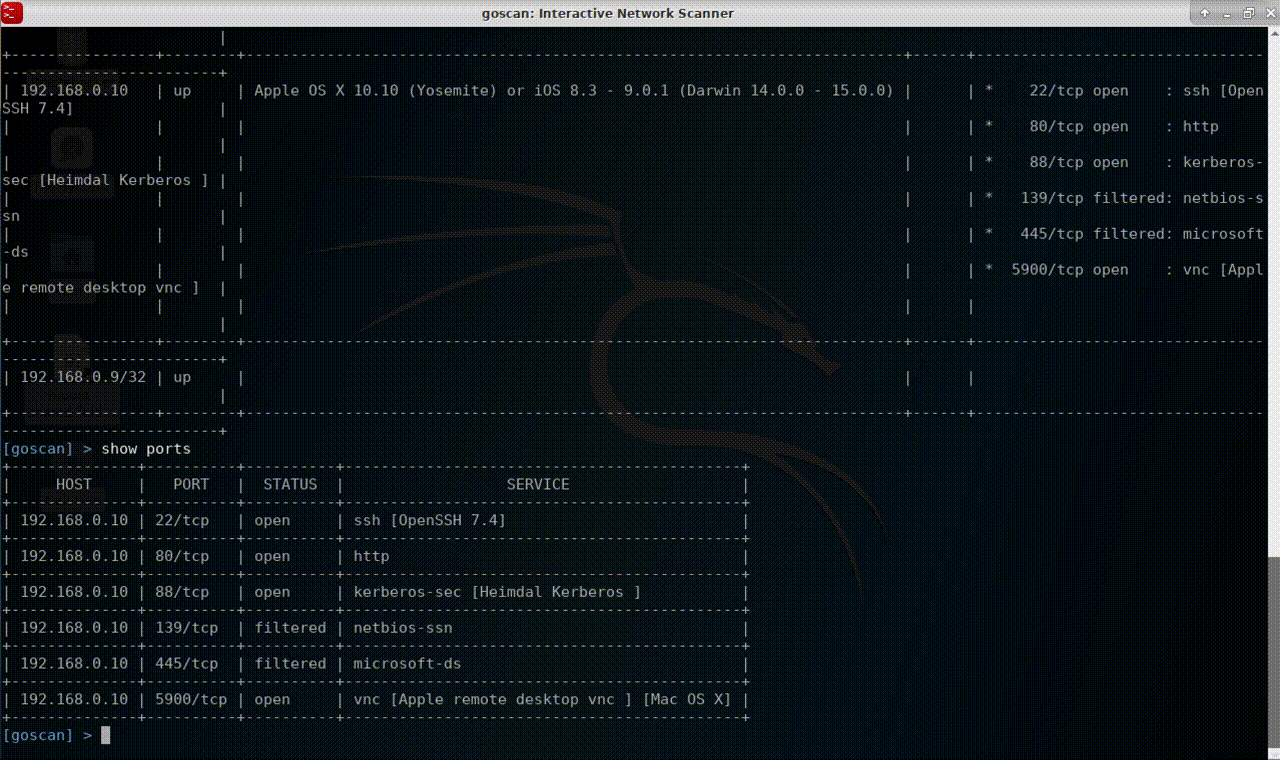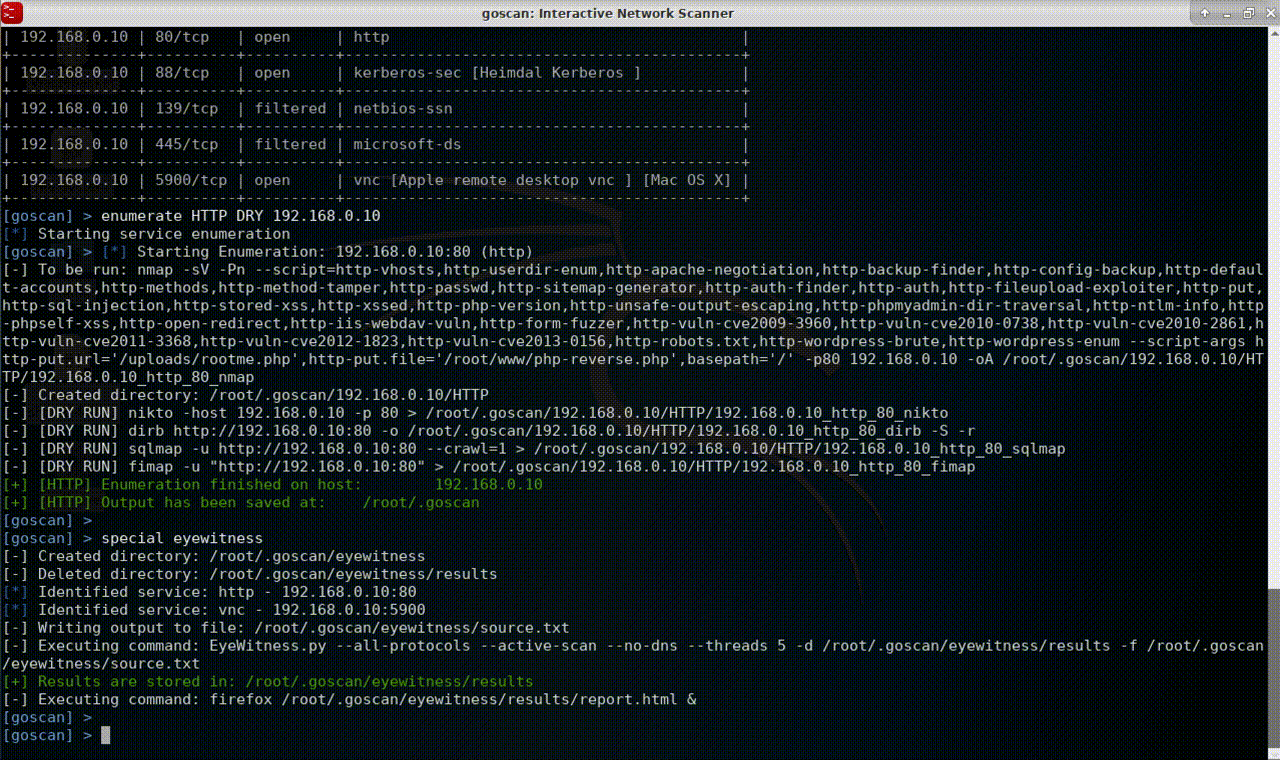
demo

Instalação

Instalação binária (Recomendado)

Binários estão disponíveis na página de Release.

# Linux (64bit)
$ wget https://github.com/marco-lancini/goscan/releases/download/v2.4/goscan_2.4_linux_amd64.zip
$ unzip goscan_2.4_linux_amd64.zip

# Linux (32bit)
$ wget https://github.com/marco-lancini/goscan/releases/download/v2.4/goscan_2.4_linux_386.zip
$ unzip goscan_2.4_linux_386.zip

# After that, place the executable in your PATH
$ chmod +x goscan
$ sudo mv ./goscan /usr/local/bin/goscan

Construir a partir do código fonte

# Clone and spin up the project
$ git clone https://github.com/marco-lancini/goscan.git
$ cd goscan/
$ docker-compose up --build
$ docker-compose run cli /bin/bash

# Initialize DEP
root@cli:/go/src/github.com/marco-lancini/goscan $ make init
root@cli:/go/src/github.com/marco-lancini/goscan $ make setup

# Build
root@cli:/go/src/github.com/marco-lancini/goscan $ make build

# To create a multi-platform binary, use the cross command via make
root@cli:/go/src/github.com/marco-lancini/goscan $ make cross

Uso

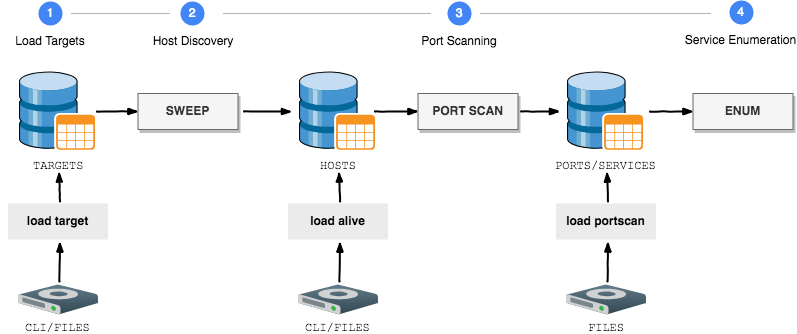
GoScan suporta todas as principais etapas da enumeração de rede:
process

EtapaComandos
1. Carregar alvos
  • Adicionar um único alvo via CLI (deve ser um CIDR válido): load target SINGLE <IP/32>
  • Carregar múltiplos alvos de um arquivo de texto ou pasta: load target MULTI <caminho-para-arquivo>
2. Descoberta de Hosts
  • Realizar um Ping Sweep: sweep <TYPE> <TARGET>
  • Ou carregar resultados de uma descoberta anterior:
    • Adicionar um único host ativo via CLI (deve ser /32): load alive SINGLE <IP>
    • Carregar múltiplos hosts ativos de um arquivo de texto ou pasta: load alive MULTI <caminho-para-arquivo>
3. Varredura de Portas
  • Realizar uma varredura de portas: portscan <TYPE> <TARGET>
  • Ou carregar resultados do nmap de arquivos XML ou pasta: load portscan <caminho-para-arquivo>
4. Enumeração de Serviços
  • Dry Run (apenas mostrar comandos, sem executá-los): enumerate <TYPE> DRY <TARGET>
  • Realizar enumeração dos serviços detectados: enumerate <TYPE> <POLITE/AGGRESSIVE> <TARGET>
5. Varreduras Especiais
  • EyeWitness
    • Tirar screenshots de sites, serviços RDP e servidores VNC abertos (APENAS KALI): special eyewitness
    • EyeWitness.py precisa estar no caminho do sistema
  • Extrair informações de domínio (Windows) dos dados de enumeração
    • special domain <users/hosts/servers>
  • DNS
    • Enumerar DNS (nmap, dnsrecon, dnsenum): special dns DISCOVERY <domain>
    • Bruteforce DNS: special dns BRUTEFORCE <domain>
    • Reverse Bruteforce DNS: special dns BRUTEFORCE_REVERSE <domain> <base_IP>
Utilitários
  • Mostrar resultados: show <targets/hosts/ports>
  • Configurar automaticamente as definições carregando um arquivo de configuração: set config_file <PATH>
  • Alterar a pasta de saída (por padrão ~/goscan): set output_folder <PATH>
  • Modificar os switches padrão do nmap: set nmap_switches <SWEEP/TCP_FULL/TCP_STANDARD/TCP_VULN/UDP_STANDARD> <SWITCHES>
  • Modificar as wordlists padrão: set_wordlists <FINGER_USER/FTP_USER/...> <PATH>

Integrações Externas

A fase de Enumeração de Serviços atualmente suporta as seguintes integrações:

O QUEINTEGRAÇÃO
ARP
  • nmap
DNS
  • nmap
  • dnsrecon
  • dnsenum
  • host
FINGER
  • nmap
  • finger-user-enum
FTP
  • nmap
  • ftp-user-enum
  • hydra [AGGRESSIVE]
HTTP
  • nmap
  • nikto
  • dirb
  • EyeWitness
  • sqlmap [AGGRESSIVE]
  • fimap [AGGRESSIVE]
RDP
  • nmap
  • EyeWitness
SMB
  • nmap
  • enum4linux
  • nbtscan
  • samrdump
SMTP
  • nmap
  • smtp-user-enum
SNMP
  • nmap
  • snmpcheck
  • onesixtyone
  • snmpwalk
SSH
  • hydra [AGGRESSIVE]
SQL
  • nmap
VNC
  • EyeWitness

Licença

GoScan é distribuído sob uma Licença MIT. Consulte o arquivo LICENSE para detalhes completos.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →