Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BadBlood — BadBlood de @davidprowe, Secframe.com, preenche um Domínio do Microsoft Active Directory com uma estrutura e milhares de objetos. A saída da ferramenta é um domínio semelhante a um domínio do mundo real. Depois que o BadBlood é executado em um domínio, analistas e engenheiros de segurança podem praticar o uso de ferramentas para obter compreensão e prescrever a segurança do Active Directory. Cada vez que esta ferramenta é executada, ela produz resultados diferentes. O domínio, usuários, grupos, computadores e permissões são diferentes. Toda. Única. Vez. | Kitploit
Ferramentas/GitHubGitHub/davidprowe/badblood
Testes de PenetraçãoGerenciamento de Identidade e Acesso (IAM)Aprendizado e EducaçãoLabs e Prática
GitHubdavidprowe/badblood

BadBlood

Ver Repositório
Site
2.3k29248há 3 anosRevisado pelo Kitploit

Sobre

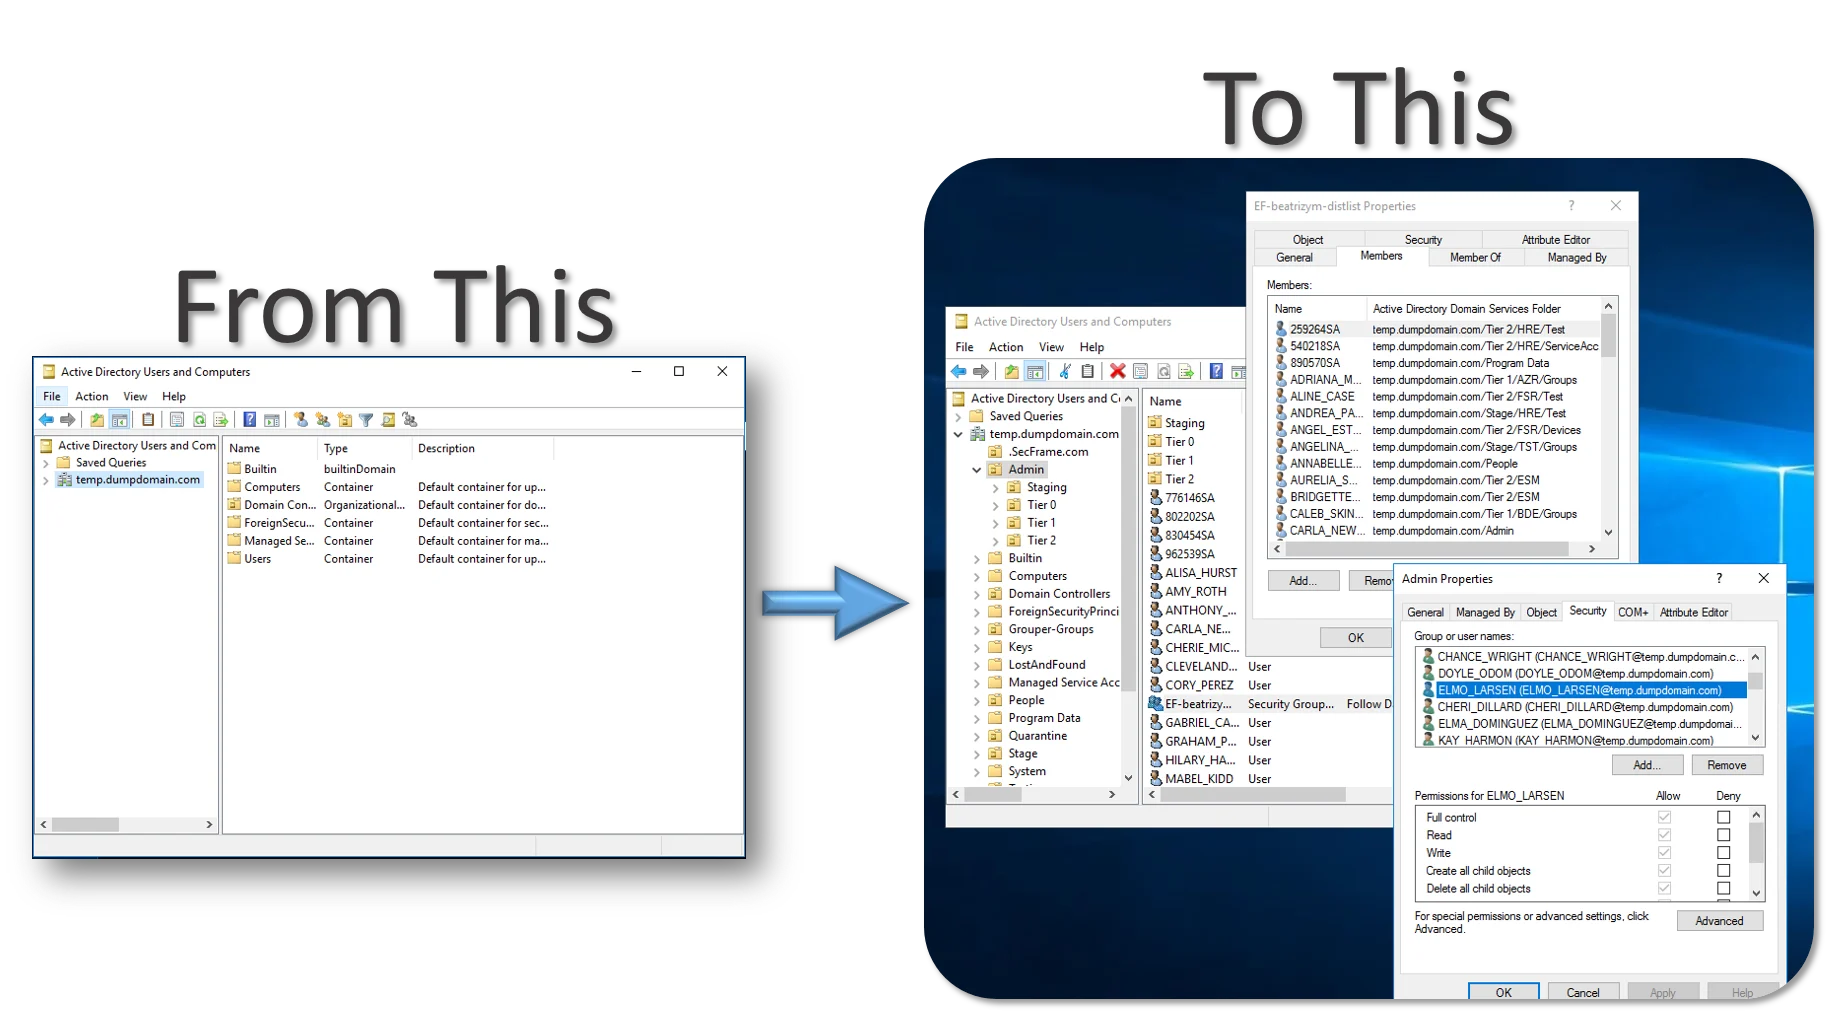
BadBlood de @davidprowe, Secframe.com, preenche um Domínio do Microsoft Active Directory com uma estrutura e milhares de objetos. A saída da ferramenta é um domínio semelhante a um domínio do mundo real. Depois que o BadBlood é executado em um domínio, analistas e engenheiros de segurança podem praticar o uso de ferramentas para obter compreensão e prescrever a segurança do Active Directory. Cada vez que esta ferramenta é executada, ela produz resultados diferentes. O domínio, usuários, grupos, computadores e permissões são diferentes. Toda. Única. Vez.

Compartilhar

BadBlood

O BadBlood, da Secframe, preenche um domínio do Microsoft Active Directory com uma estrutura e milhares de objetos. O resultado da ferramenta é um domínio semelhante a um domínio do mundo real. Depois que o BadBlood é executado num domínio, analistas e engenheiros de segurança podem praticar o uso de ferramentas para compreender e prescrever a segurança do Active Directory. Cada vez que esta ferramenta é executada, produz resultados diferentes. O domínio, os utilizadores, os grupos, os computadores e as permissões são diferentes. Sempre. Sem exceção.

  • Guia do Utilizador Completo e Informações
Ícone do BadBlood

Comandos

  • NONE: De momento, todos os itens do script estão configurados nos ficheiros .ps1. Os ficheiros estão descritos no Guia do Utilizador em Secframe.com

Agradecimentos

Gostaria de agradecer às inúmeras pessoas que queriam este produto e esperaram enquanto eu o fazia!
Screenshots

Introdução do BadBlood Tela inicial do badblood Descobertas Relatório IAM BadBlood de cada vez Amostra do Bloodhound após BadBlood

Instalação

Requisitos:

  • Permissões de Administrador de Domínio e Administrador de Schema
  • Active Directory PowerShell Instalado

Execução no Windows:

# clonar o repositório
git clone https://github.com/davidprowe/badblood.git
# Executar Invoke-badblood.ps1
./badblood/invoke-badblood.ps1

Fale Sobre o BadBlood

  1. Envie uma mensagem ou siga-me no twitter @ davidprowe
  2. Deixe uma nota em secframe.com
  3. Não sou responsável pela limpeza se isto for executado num domínio de produção

License

Este projeto está licenciado sob a licença gplv3 - consulte o ficheiro LICENSE.md para obter detalhes

Disclaimer

Por favor, note: todas as ferramentas/scripts neste repositório são lançados para uso "AS IS" sem quaisquer garantias de qualquer tipo, incluindo, mas não se limitando à sua instalação, uso ou desempenho. Isentamo-nos de quaisquer garantias, expressas ou implícitas, incluindo, mas não se limitando a qualquer garantia de não violação, comercialização e/ou adequação a um propósito específico. Não garantimos que a tecnologia atenda às suas necessidades, que a sua operação seja ininterrupta ou livre de erros, ou que quaisquer erros sejam corrigidos.

Qualquer utilização destes scripts e ferramentas é por sua conta e risco. Não há garantia de que tenham passado por testes minuciosos num ambiente comparável e não somos responsáveis por quaisquer danos, perda de dados ou perda de tempo decorrentes da sua utilização.

É da sua responsabilidade rever e testar exaustivamente quaisquer scripts que execute antes de os utilizar em qualquer ambiente que não seja de teste. Esta ferramenta não foi concebida para ambientes de produção.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →