
 #1
Plataformas integradas para desenvolver, executar e gerenciar testes de penetração.
Recomendado pelo Kitploit
 redsiege/graphstrike
Beaconing HTTPS do Cobalt Strike sobre a API Microsoft Graph
 olacabs/jackhammer
Jackhammer - Uma ferramenta de avaliação/gestão de vulnerabilidades de segurança para resolver todos os problemas da equipe de segurança.
 nccgroup/nccfsas
Informações divulgadas publicamente pela equipe Full Spectrum Attack Simulation (FSAS) do NCC Group.
 adshao/flounder
Auditor de segurança white-hat autônomo para revisão de código orientada por IA, pesquisa de bug bounty, construção de exploits e verificação…
 secdevops-cuse/cyberrange
O Cyber Range AWS de Código Aberto
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 e assim por diante
 rvn0xsy/cooolis-ms
Cooolis-ms é uma ferramenta de execução de código que inclui Metasploit Payload Loader, Cobalt Strike External C2 Loader e Reflective DLL injection.…
 sigploiter/sigploit
SigPloit: Framework de Exploração de Sinalização de Telecomunicações - SS7, GTP, Diameter & SIP
 postrequest/link
link é um framework de comando e controle escrito em Rust
 owasp/zsc
OWASP ZSC - Gerador de Shellcode/Código Ofuscado https://www.secologist.com/
 chvancooten/nimplant
Um implante C2 de primeiro estágio leve escrito em Nim (e Rust).
 allfro/sploitego
Maltego Penetration Testing Transforms
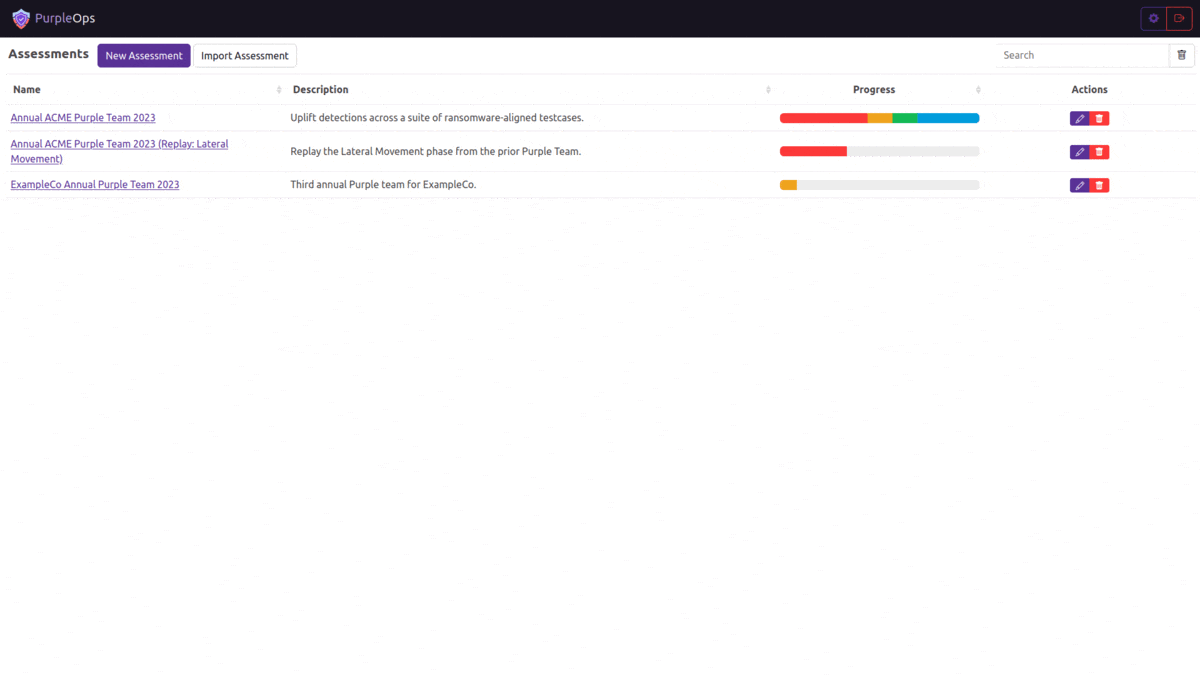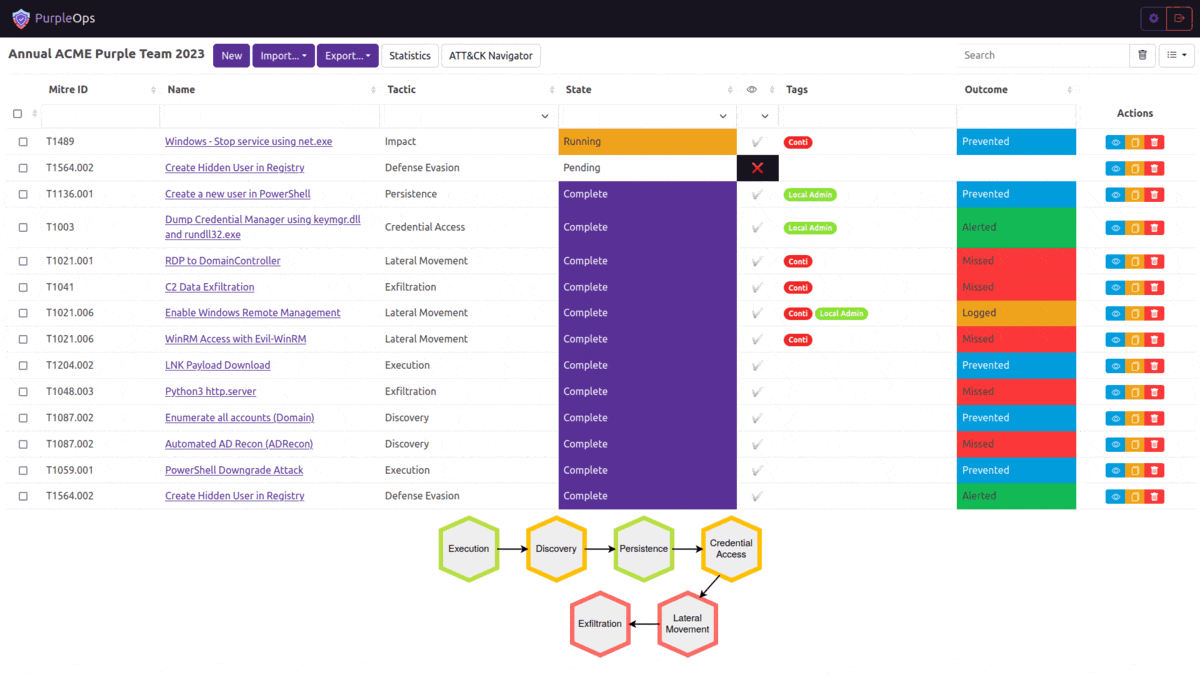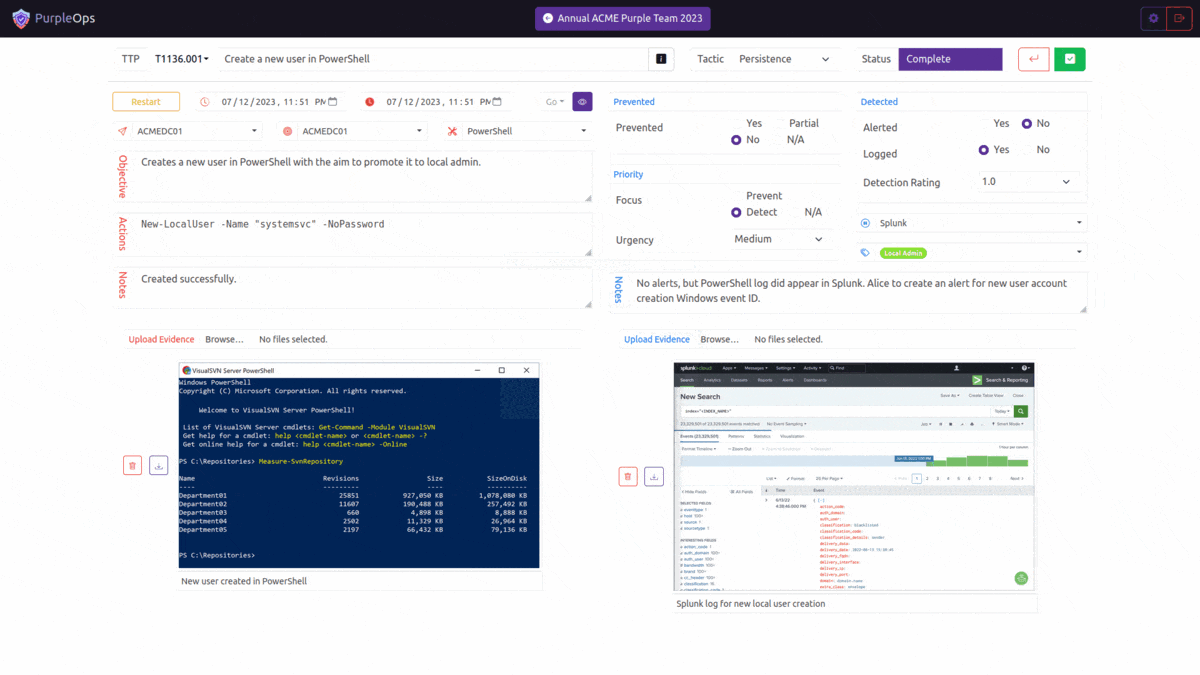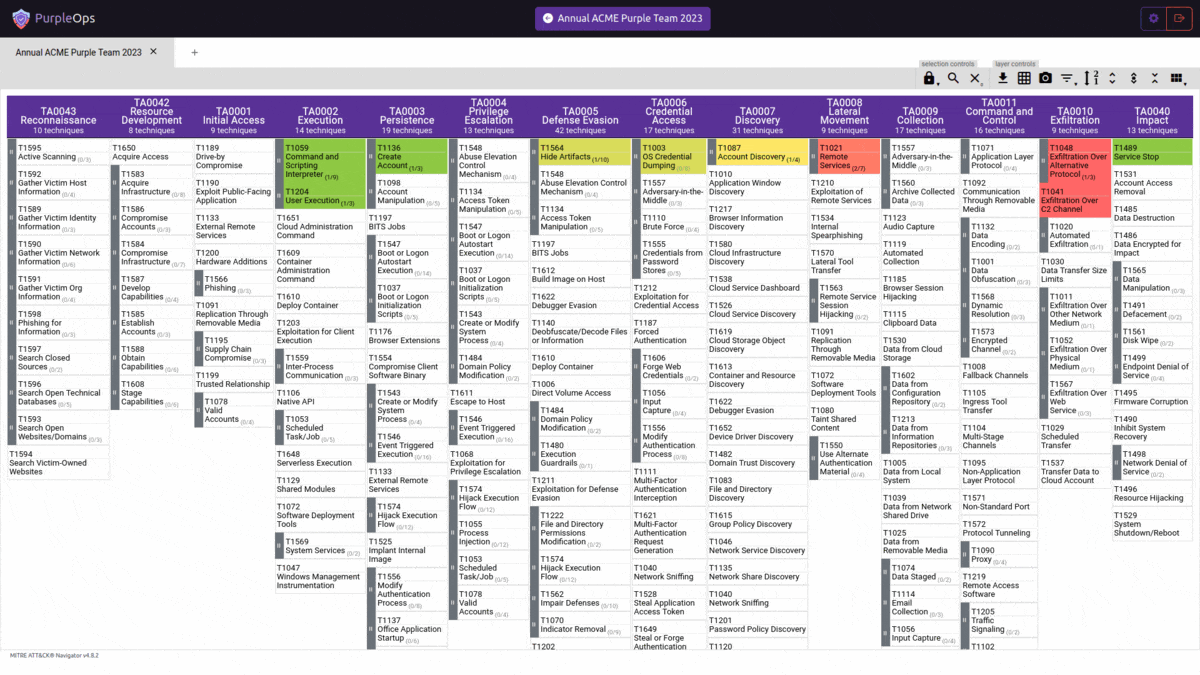 cybercx-sta/purpleops
Uma aplicação web auto-hospedada de código aberto para gerenciamento de equipes purple.
 aaaguirrep/offensive-docker
Offensive Docker é uma imagem com as ferramentas ofensivas mais utilizadas para criar um ambiente de forma fácil e rápida para lançar avaliações…
 r-s0n/ars0n-framework
Framework modular de caça a bugs (bug bounty) que automatiza reconhecimento, enumeração de subdomínios e varredura de vulnerabilidades com foco…
 rajanagori/nightingale
Nightingale Docker for Pentesters é um ambiente Dockerizado abrangente, adaptado para testes de penetração e avaliação de vulnerabilidades. Ele vem…
 ronin-rb/ronin
Ronin é um Kit de Ferramentas Ruby gratuito e de código aberto para Pesquisa e Desenvolvimento em Segurança. O Ronin também permite o rápido…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…







