
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit
 wrin9/cve-2022-22947
CVE-2022-22947_POC_EXP
 blueisbeautiful/cve-2025-3515
Exploit de RCE por Upload de Arquivo no WordPress
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
Use o burp para detectar automaticamente a vulnerabilidade CVE-2025-55182 RCE do Next.js.
 kimstars/ashwesker-cve-2026-21509
Prova de conceito de exploração para bypass do recurso de segurança do Microsoft Office (CVE-2026-21509). Gera arquivos DOCX maliciosos com objetos…
 cvencoder/cve-2019-0708
Script de exploit de prova de conceito para CVE-2019-0708 (BlueKeep) direcionado à vulnerabilidade RDP para alcançar execução remota de código em…
 vesche/cve-2019-10475
Exploit de prova de conceito de XSS refletido para o plugin build-metrics do Jenkins CVE-2019-10475, com um script de weaponization em Python para…
 redteampentesting/moodle-rce-calculatedquestions
Scripts para Análise de uma RCE em Questões Calculadas do Moodle (CVE-2024-43425)
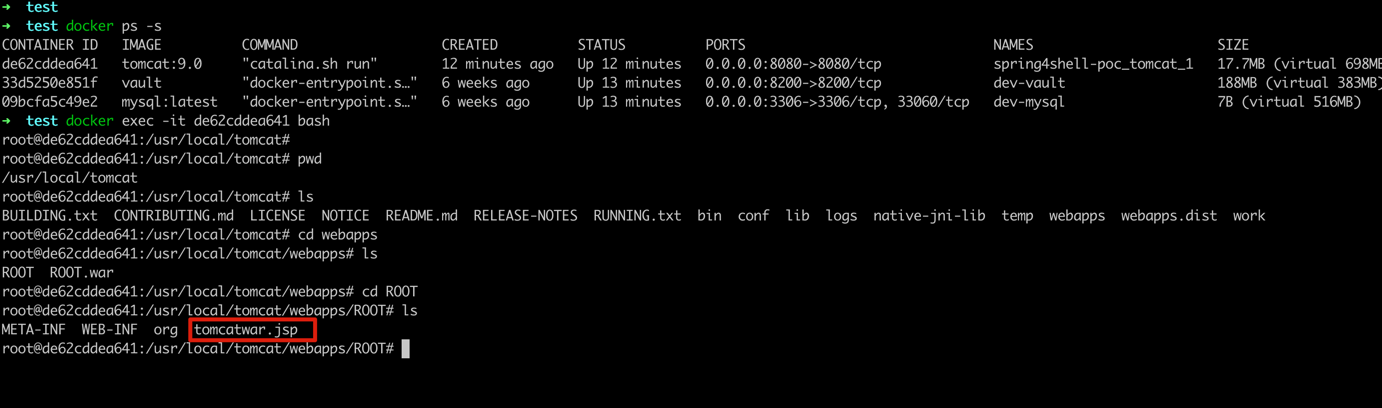 weijilab/spring4shell-poc
Reproduz a vulnerabilidade de execução remota de código Spring4Shell (CVE-2022-22965) com um script de exploração em Python, implantando um webshell…
 jakabakos/cve-2024-23692-rce-in-rejetto-hfs
Falha de RCE não autenticada no Rejetto HTTP File Server (CVE-2024-23692)
 aaaademo/confluence-eviljar
Usando CVE-2023-22515 para fazer upload de pacote jar no back-end e implementar RCE
 syfi/cve-2017-0199
Amostra de documento RTF malicioso explorando CVE-2017-0199 para pesquisa e desenvolvimento de detecção.
 hev0x/cve-2020-24186-wpdiscuz-7.0.4-rce
wpDiscuz 7.0.4 Execução Remota de Código
 b4kesn4ke/cve-2014-6271
Exploração Shellshock, também conhecida como CVE-2014-6271
 ajdumanhug/cve-2023-46818
CVE-2023-46818 Exploit em Python3 para ISPConfig <= 3.2.11 (language_edit.php) Vulnerabilidade de Injeção de Código PHP
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Bypass do filtro de symlink PATH_MAX no tarfile do Python
 user0x1337/cve-2022-39227
CVE-2022-39227 : Prova de Conceito
 me2nuk/cve-2022-22965
RCE do Spring Framework via Data Binding em JDK 9+ / spring4shell / CVE-2022-22965
 leoanggal1/cve-2023-3452-poc
Wordpress Plugin Canto < 3.0.5 - Inclusão Remota de Arquivo (RFI) e Execução Remota de Código (RCE)








