
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit

 securityward/mousejack
Todos os detalhes e passos necessários para realizar mousejacking tático usando Autojack
 doyensec/cve-2022-39299_poc_generator
Um simples gerador de exploits PoC do CVE-2022-39299 para contornar a autenticação em integrações SAML SSO usando versões vulneráveis do…
 samdecrock/node-cve-2018-4407
Código de exploit PoC em Node.js para CVE-2018-4407
 r00k5a58/pyc2
c2 simples escrito em python para demonstrar conceitos de segurança
 cybertechajju/cve-2025-55184-poc-expolit
# Estrutura de exploração de Negação de Serviço (DoS) de nível profissional para CVE-2025-55184, direcionada a React Server Components. Inclui 8…
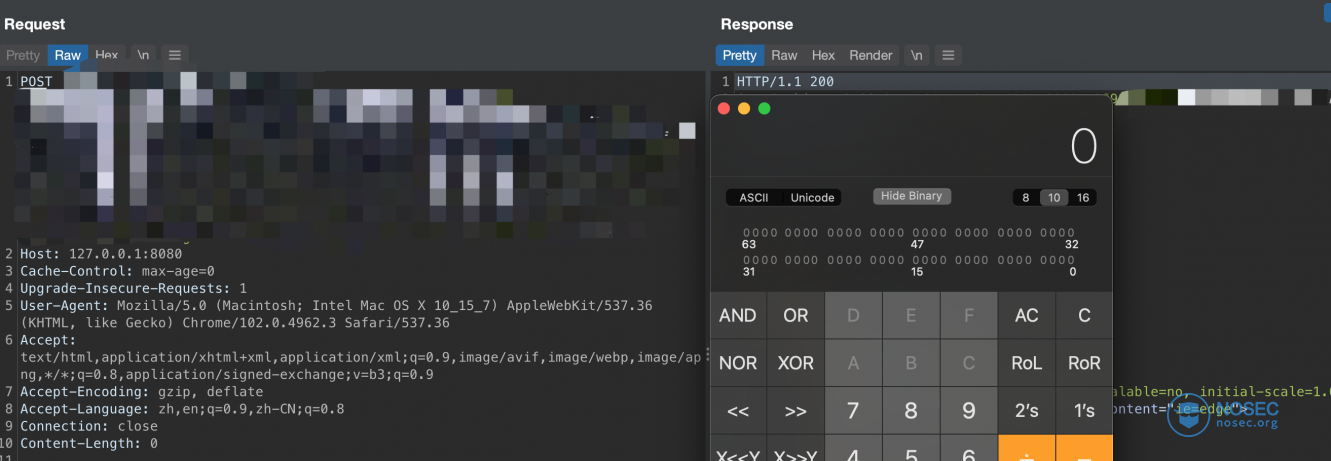 wjl110/cve-2022-22965_spring_core_rce
CVE-2022-22965\Spring-Core-RCE comparável ao exploit de RCE com um clique da vulnerabilidade de nível de bomba nuclear do Apache Log4j2
 whereisr0da/cve-2018-8414-poc
Prova de conceito simples da vulnerabilidade RCE Windows Package Setting CVE-2018-8414
 fallen-angel-systems/fas-judgement-oss
Console de ataque de injeção de prompt de código aberto. Teste a segurança de IA disparando ataques categorizados em qualquer endpoint.
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
POC da vulnerabilidade de execução remota de código do Spring Cloud Gateway, que adiciona uma operação de shell reverso com base na execução de…
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) é uma vulnerabilidade de dia zero do Microsoft Office que foi recentemente descoberta. É uma vulnerabilidade de alta…
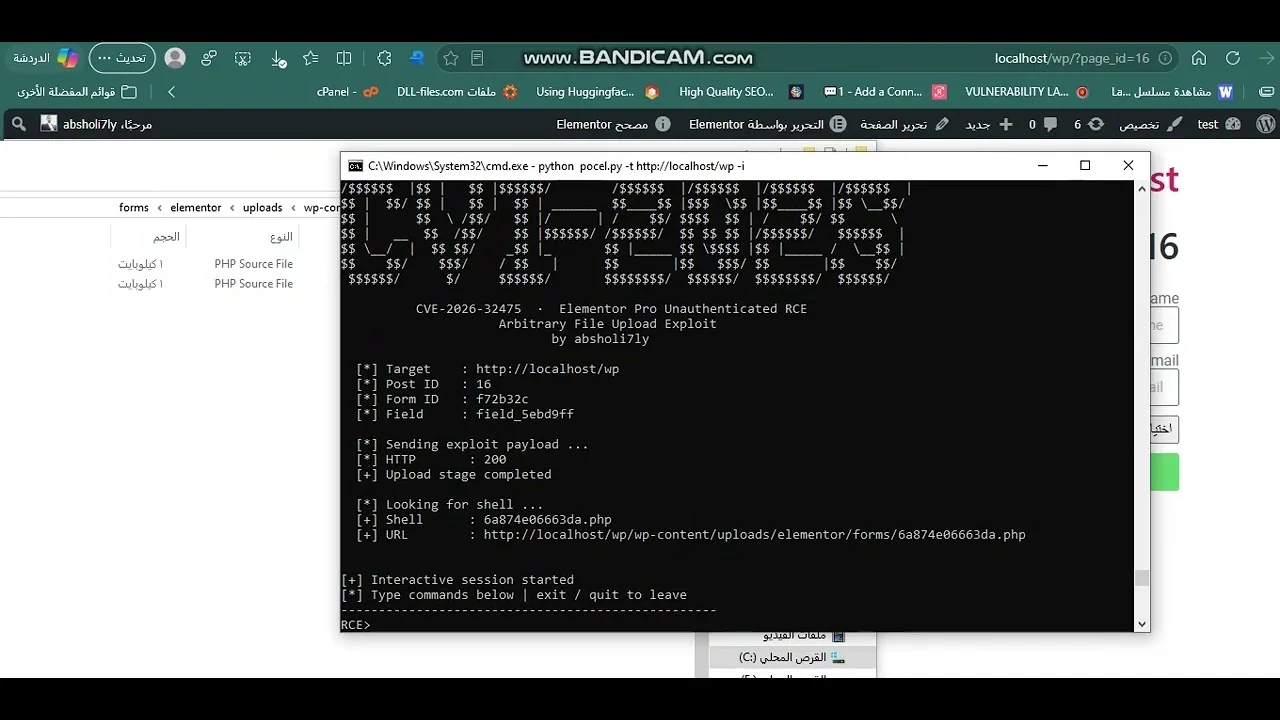 absholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce
CVE-2026-32475 O campo File Upload do Elementor Pro Forms trata a validação e o processamento de arquivos em dois loops separados, com tratamento…
 viemsr/spring_cloud_gateway_memshell
CVE-2022-22947 memshell
 rmikehodges/hidensneak
uma CLI para testes de penetração efêmeros
 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
Exploit para disparar RCE para CVE-2018-16763 no FuelCMS <= 1.4.1 e shell interativo.
 111ddea/cve-2018-2894
cve-2018-2894 método de exploração diferente dos outros.
 rvzsec/cve-2022-28368
Exploit PoC de RCE do Dompdf - CVE-2022-28368
 ianxtianxt/burpsuiefakeip
Script de força bruta de IP falsificado do Burp
 wrin9/cve-2022-22947
CVE-2022-22947_POC_EXP








