
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit
 pentestfunctions/blueducky
🚨 CVE-2023-45866 - Implementação BlueDucky (Usando DuckyScript) 🔓 Emparelhamento não autenticado levando à execução de código (Usando teclado HID)
 keystone-engine/keystone
Framework de montagem multiarquitetura que converte código-fonte de assembly em código de máquina para Arm, x86, MIPS, PowerPC, RISC-V e outros, com…
 assetnote/react2shell-scanner
Mecanismo de Detecção de Alta Fidelidade para RCE em RSC/Next.js (CVE-2025-55182 & CVE-2025-66478)
 tegal1337/cilocks
Quebrar bloqueio de tela de interface, Metasploit e mais Hacking de Android/iOS
 phra/pezor
Empacotar shellcode e executáveis PE em payloads evasivos com técnicas de anti-debug, unhooking, syscall e memory fluctuation para operações de…
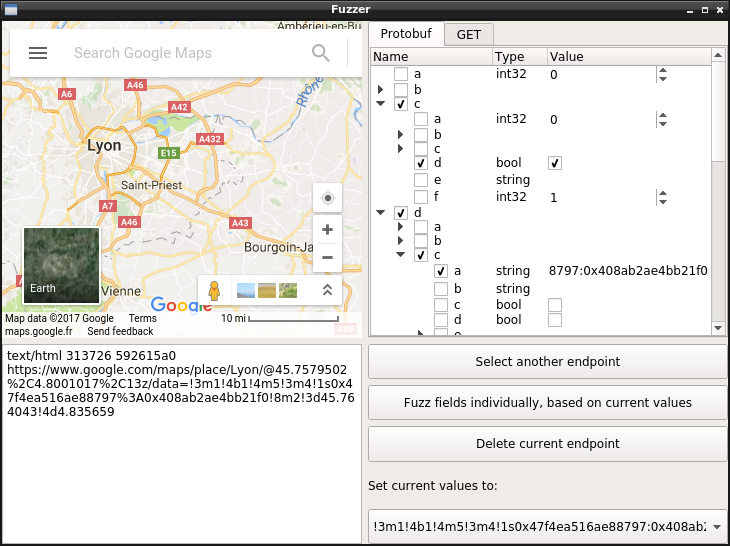 marin-m/pbtk
Um conjunto de ferramentas para engenharia reversa e fuzzing de aplicativos baseados em Protobuf
 lockedbyte/cve-2021-40444
Gera documentos DOCX maliciosos que exploram o CVE-2021-40444 (RCE do Microsoft Office) com um servidor hospedado para entrega de payload DLL,…
 sashs/ropper
Exibe informações sobre arquivos em diferentes formatos de arquivo e encontra gadgets para construir cadeias de ROP para diferentes arquiteturas…
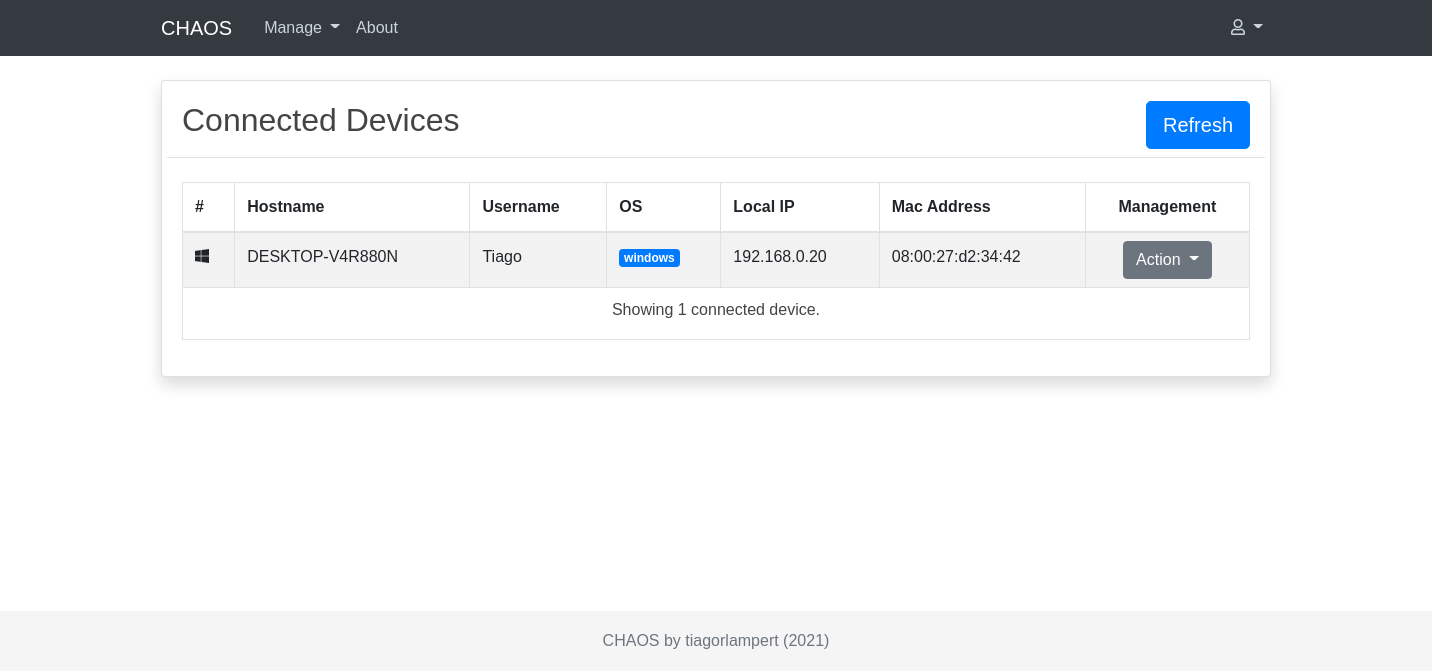 tiagorlampert/chaos
🔥 CHAOS é uma Ferramenta de Administração Remota gratuita e de código aberto que permite gerar binários para controlar sistemas operacionais remotos.
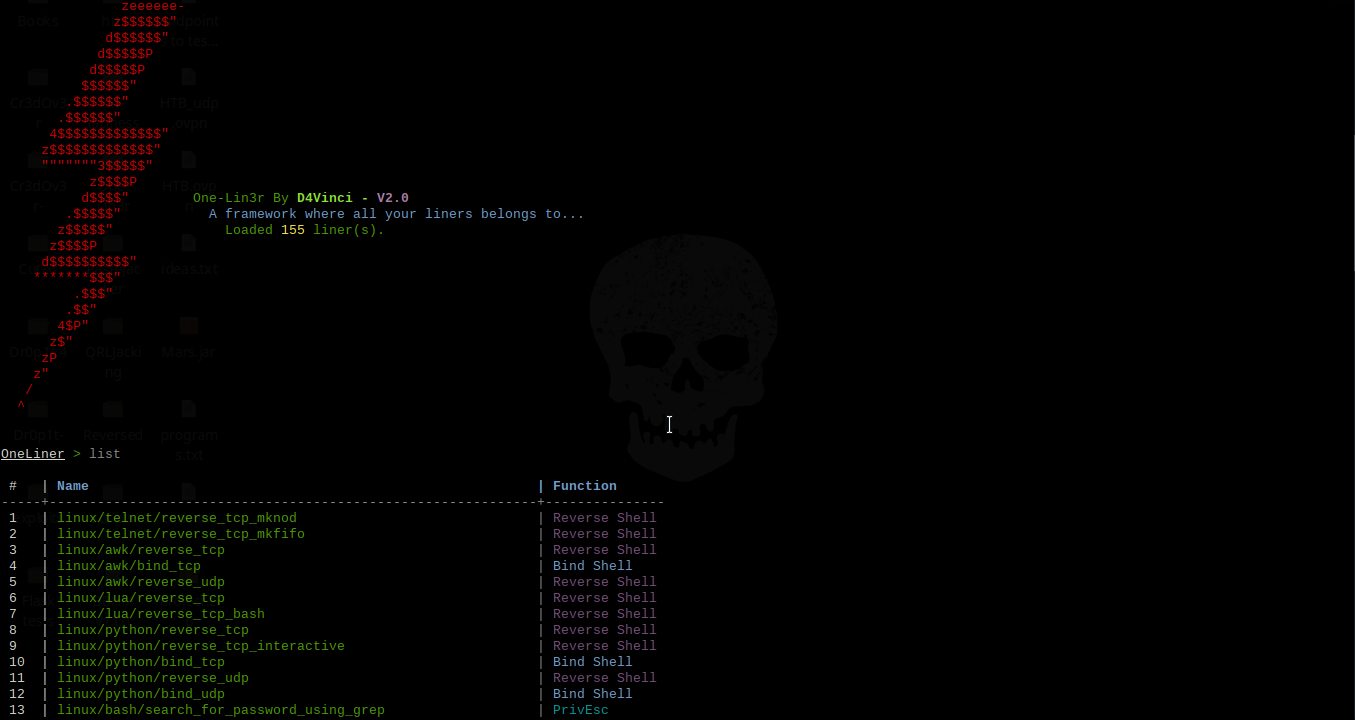 d4vinci/one-lin3r
Fornece one-liners que auxiliam em operações de teste de penetração, escalonamento de privilégios e mais.
 nccgroup/winpayloads
Geração de Payloads Indetectáveis para Windows
 androidmalware/android_hid
Use Android como Rubber Ducky contra outro dispositivo Android
 terjanq/tiny-xss-payloads
Uma coleção de pequenos Payloads XSS que podem ser usados em diferentes contextos. https://tinyxss.terjanq.me
 klezvirus/inceptor
Framework de Evasão AV/EDR Baseado em Modelos
 cn33liz/p0wnedshell
Kit de Pós-Exploração do Runspace PowerShell
 govolution/avet
Ferramenta de Evasão de Antivírus
 bashfuscator/bashfuscator
Um framework de ofuscação Bash totalmente configurável e extensível. Esta ferramenta tem o objetivo de ajudar tanto a equipe vermelha quanto a equipe…
 bytecode77/r77-rootkit
Rootkit ring 3 sem arquivo com instalador e persistência que oculta processos, arquivos, conexões de rede, etc.








