
 #1
Ferramentas de criação de payloads personalizados, ofuscação, evasão de AV e mecanismos de entrega.
Recomendado pelo Kitploit
 flangvik/cobaltbus
Integração do C2 Externo do Cobalt Strike com Azure Servicebus, tráfego C2 via Azure Servicebus
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
O CVE-2025-31200 é uma vulnerabilidade de RCE zero-day e zero-click no AudioConverterService do CoreAudio do iOS, acionada por um arquivo de áudio…
 ariary/fileless-xec
Stealth dropper executando binários remotos sem gravá-los no disco .(Suporte a HTTP3, suporte a ICMP, rastros invisíveis, multiplataforma,...)
 igh0st/gh0st3.6_src
Código-fonte de Trojan de Acesso Remoto (RAT) para aprender comunicação C2, entrega de payload e técnicas de pós-exploração em ambientes Windows.
 vysecurity/cve-2017-8759
CVE-2017-8759 - Uma vulnerabilidade no parser SOAP WDSL.
 getrektboy724/betterxencrypt
Uma versão melhor do Xencrypt. O próprio Xencrypt é um crypter de runtime do Powershell projetado para evadir AVs.
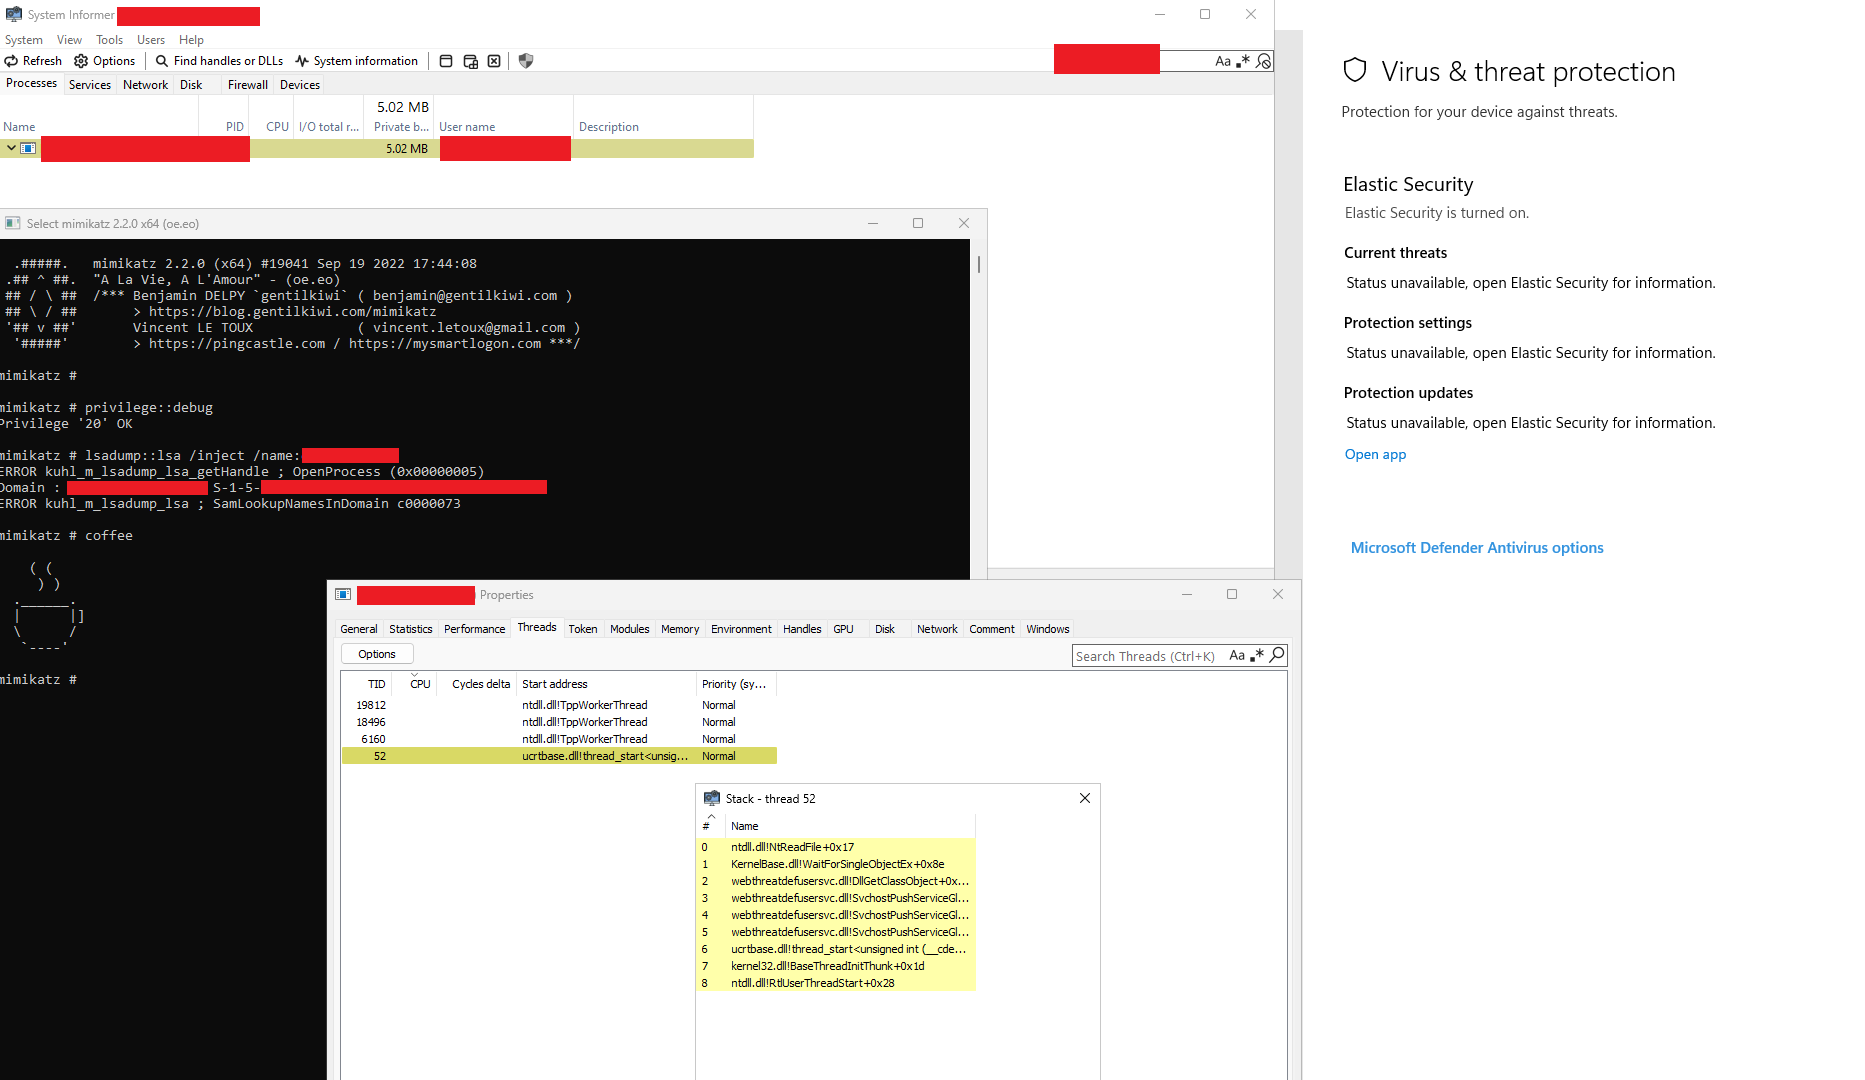 maldev-academy/maldevacademyldr.2
Implementação RunPE com múltiplas técnicas de evasão (2)
 maldev-academy/christmas
PoC demonstrando uma cadeia de injeção multiprocesso destinada a executar shellcode remotamente
 petitoto/chromium-exploit-dev
Kit de ferramentas para transformar vulnerabilidades do Chromium em exploits confiáveis, multiplataforma e de cadeia completa.
 iilegacyyii/shellcrypt
Uma ferramenta de QoL para ofuscar shellcode. No futuro poderá encadear métodos de codificação/criptografia/compressão.
 lloydlabs/wsb-detect
wsb-detect permite que você detecte se está executando no Windows Sandbox ("WSB")
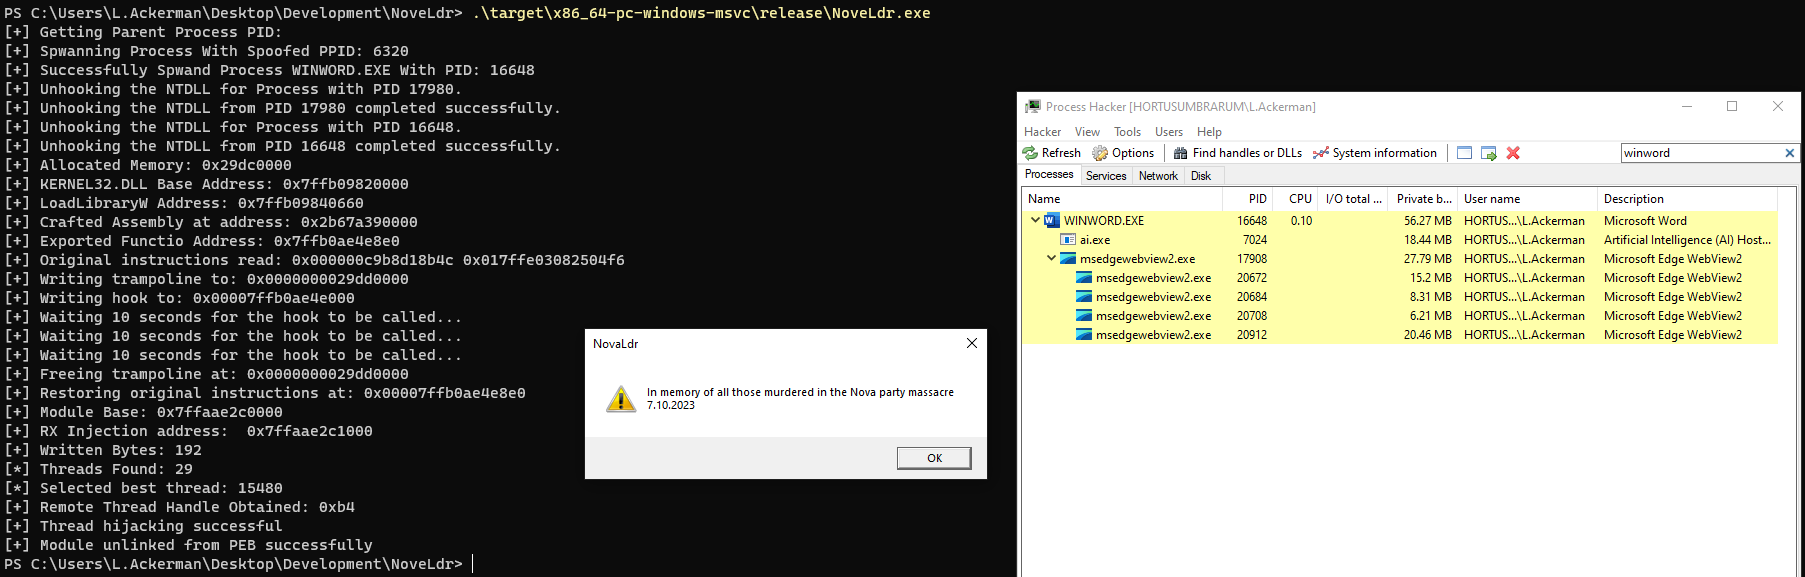 blacksnufkin/novaldr
Threadless Module Stomping In Rust com algumas funcionalidades (Em memória daqueles assassinados no massacre da Nova party)
 risksense-ops/cve-2016-6366
Repositório público para melhorias no exploit EXTRABACON
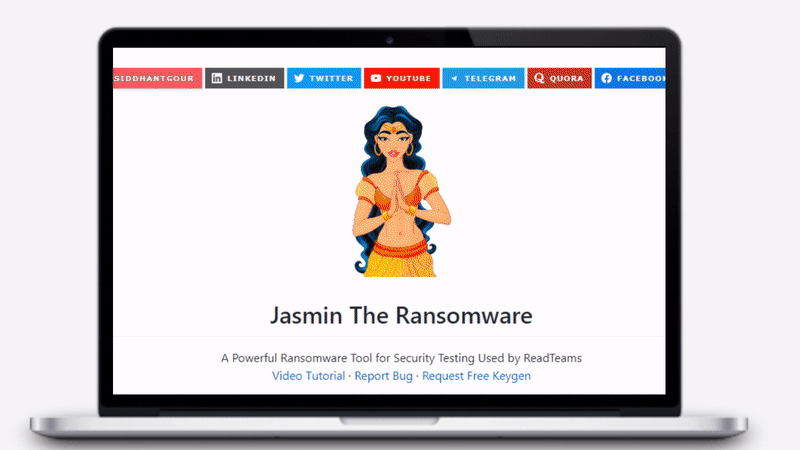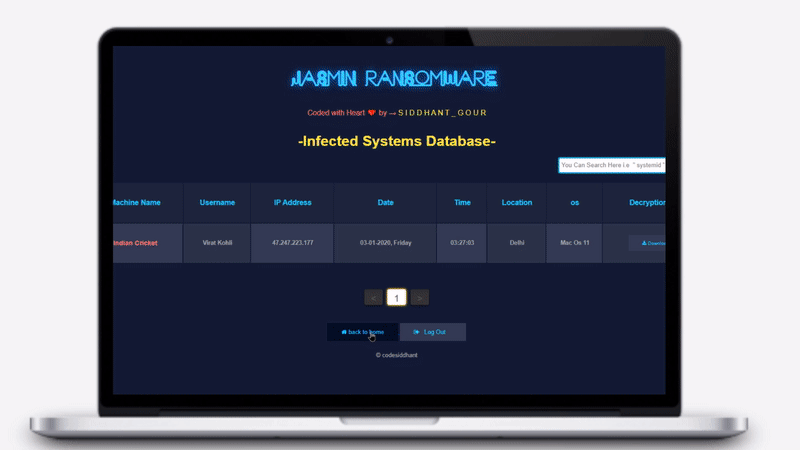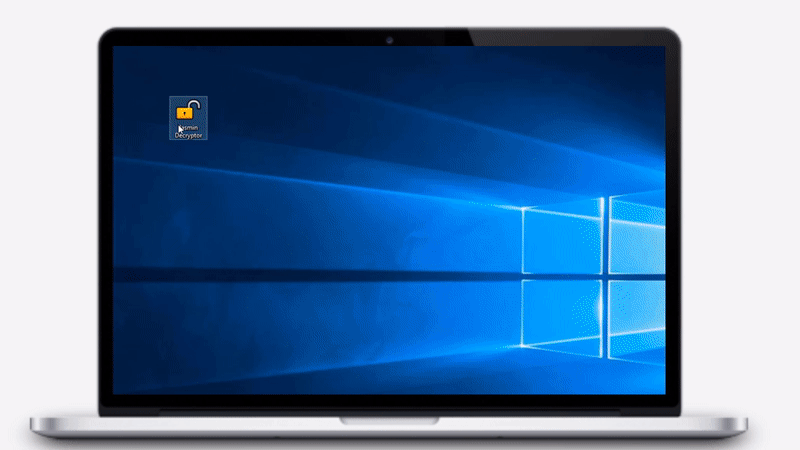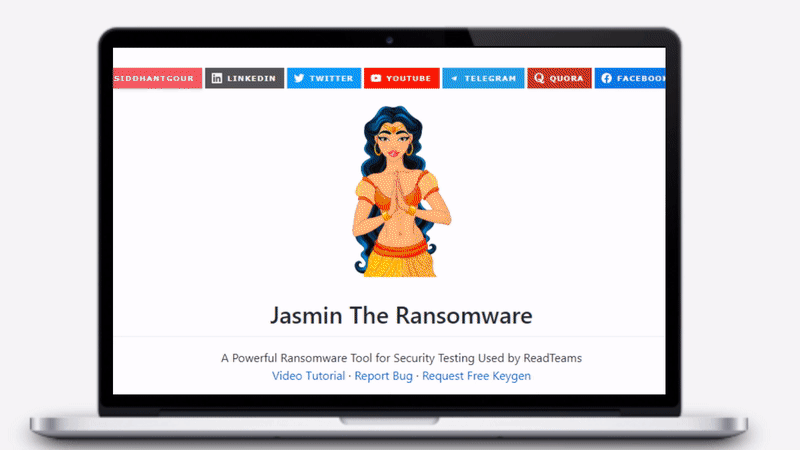 codesiddhant/jasmin-ransomware
Jasmin Ransomware é uma ferramenta avançada de red team (clone do WannaCry) usada para simular ataques reais de ransomware. O Jasmin ajuda…
 kozmic/laravel-poc-cve-2018-15133
Prova de Conceito para CVE-2018-15133 (vulnerabilidade de desserialização no Laravel)
 octoberfest7/zip_smuggling
Utilitário Python3 para criar arquivos zip que contrabandeiam dados adicionais para extração posterior.
 kleiton0x00/shelltropy
Uma técnica de ocultar shellcode malicioso via codificação de Shannon.
 connormcgarr/littlecorporal
LittleCorporal: Um Gerador Automatizado de Maldoc em C#








