#1
Ferramentas para recuperar senhas de hashes, fontes criptografadas ou através de ataques de força bruta/dicionário.
Recomendado pelo Kitploit
 gmikisilva/cve-2024-33901-proofofconcept
Pequeno programa que demonstra a vulnerabilidade CVE-2024-33901 no KeePassXC versão 2.7.7
 okymi-x/cve-2021-43798
Kit de ferramentas Python para testes autorizados da vulnerabilidade de path traversal CVE-2021-43798 no Grafana, com PoC de leitura arbitrária de…
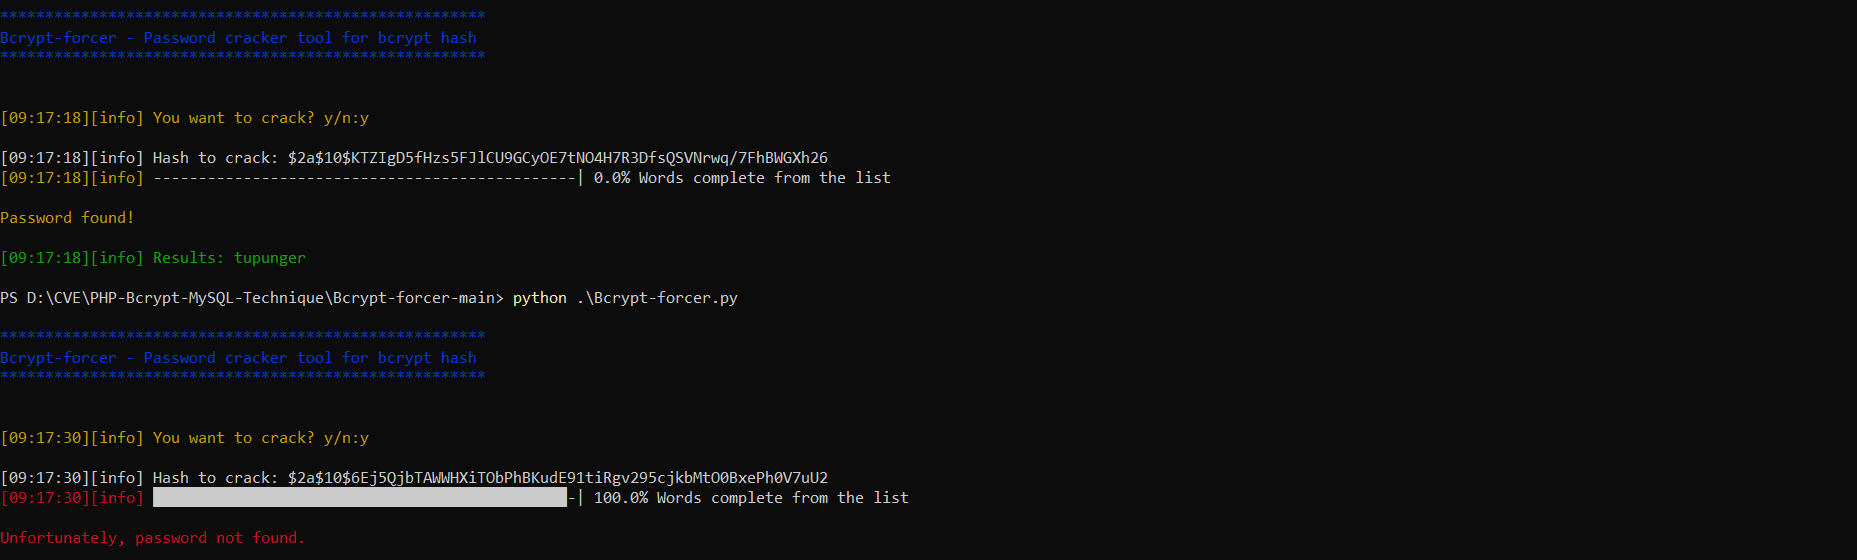 nu11secur1ty/bcrypt-forcer
Quebrador de hash Bcrypt para testes de penetração e recuperação de senhas. Descriptografa hashes Bcrypt usando métodos de dicionário ou força bruta.
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
Kit de exploração completo para CVE-2026-3180 - vulnerabilidade de injeção SQL no WordPress Contest Gallery. Inclui extração automatizada de dados,…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Este repositório contém notas de pesquisa e uma prova de conceito (PoC) de alto nível para o CVE-2024-21413, uma vulnerabilidade observada em…
 petergabaldon/cve-2024-1346
Senha fraca do root do banco de dados MySQL no LaborOfficeFree afeta a versão 19.10. Esta vulnerabilidade permite que um atacante calcule a senha do…
 jagdeepsinghceh/cms-made-simple-python3
Exploit convertido para Python3 e notas de pesquisa para CMS Made Simple (CVE-2019-9053) — vulnerabilidade de Injeção SQL não autenticada. Inclui o…
 xk3nf4/cve-2022-25012
Argus Surveillance DVR v4.0 utiliza criptografia fraca de senha.
 cybersecuritist/cve-2024-21754-forti-rce
Exploit para CVE-2024-21754 que visa hashing de senha insuficiente em FortiOS e FortiProxy, permitindo que atacantes privilegiados descriptografem…
 wrathfuldiety/zerologon
script zerologon para explorar CVE-2020-1472 CVSS 10/10
 vatsal200600/stegolab
Kit de esteganografia de imagem tudo-em-um para CTFs e forense digital
 p1ckzi/cve-2022-35513
CVE-2022-35513 | blink1-pass-decrypt
 bilalbaraz/passgen
Gerar senhas a partir do terminal
 magicbytes/magicarch
MagicArch é um script abrangente de pós-instalação construído com Ansible, projetado para transformar uma instalação básica do Arch Linux em uma…
 an00brektn/shirocrack
Cracker de hash simples para hashes do Apache Shiro escrito em Golang. Útil para explorar CVE-2024-4956.
 gquere/cve-2018-16987
Divulgação técnica do CVE-2018-16987: armazenamento em texto claro de senhas de serviços externos no painel de administração do Squash TM, com…
 iqbalx7/wp2shell
RCE não autenticado no núcleo do WordPress (CVE-2026-63030 + CVE-2026-60137)
 jeanback1/cve-2019-9053-exploit
Exploit automatizado para CVE-2019-9053, uma injeção SQL cega baseada em tempo no CMS Made Simple ≤2.2.9. Extrai credenciais de administrador (nome…