
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-21754-Forti-RCE — Exploit para CVE-2024-21754 que visa hashing de senha insuficiente em FortiOS e FortiProxy, permitindo que atacantes privilegiados descriptografem arquivos de backup e alcancem execução remota de código. | Kitploit
Ferramentas/GitHubGitHub/cybersecuritist/cve-2024-21754-forti-rce
Quebra de SenhasAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança de Rede
GitHubcybersecuritist/cve-2024-21754-forti-rce

CVE-2024-21754-Forti-RCE

Exploit para CVE-2024-21754 que visa hashing de senha insuficiente em FortiOS e FortiProxy, permitindo que atacantes privilegiados descriptografem arquivos de backup e alcancem execução remota de código.

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Ver Repositório
223há 2 anosAinda não revisado

Vulnerabilidade de Hash de Senha do FortiOS e FortiProxy para RCE (CVE-2024-21754)

Visão Geral

Uma vulnerabilidade crítica, classificada como CVE-2024-21754, foi identificada nas versões do FortiOS e FortiProxy até 7.4.3, 7.2, 7.0, 6.4 e 2.0. Essa vulnerabilidade, categorizada sob CWE-916, envolve o uso de hashes de senha com esforço computacional insuficiente, permitindo potencialmente que um atacante privilegiado com perfil de super-admin e acesso à CLI descriptografe arquivos de backup.

Detalhes

  • CVE ID: CVE-2024-21754
  • Descoberta: 2024-04-27
  • Publicada: 2024-06-27
  • Impacto: Confidencialidade
  • Disponibilidade do Exploit: Não público, apenas privado.

Descrição da Vulnerabilidade

A vulnerabilidade reside no mecanismo de hash de senha empregado pelo FortiOS e FortiProxy. O algoritmo de hash usado nas versões vulneráveis fornece esforço computacional insuficiente, tornando-o suscetível a ataques de força bruta. Um atacante com privilégios de super-admin e acesso à CLI pode explorar essa fraqueza para potencialmente descriptografar arquivos de backup contendo informações sensíveis.

Versões Afetadas

FortiOS:

  • 7.4.3 e abaixo
  • 7.2 todas as versões
  • 7.0 todas as versões
  • 6.4 todas as versões

FortiProxy:

  • 7.4.2 e abaixo
  • 7.2 todas as versões
  • 7.0 todas as versões
  • 2.0 todas as versões

Execução

Para executar o exploit, você precisa de Python 3.9. Execute:

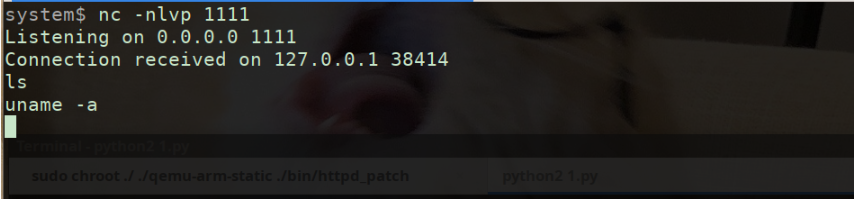
python exploit.py -h 10.10.10.10 -c 'uname -a'

Contato

Para dúvidas, entre em contato com [email protected]
Exploit:

Baixar aqui

image image

Baixar ferramenta