#1
Ferramentas para recuperar senhas de hashes, fontes criptografadas ou através de ataques de força bruta/dicionário.
Recomendado pelo Kitploit

 incommatose/cve-2023-6063-poc
Um Proof of Concept para CVE-2023-6063, uma vulnerabilidade de injeção SQL cega baseada em tempo no WP Fastest Cache ≤1.2.2.
 al1ex/gpocrack
Decifrador/descriptografador de cpassword das Preferências de Política de Grupo do Active Directory.
 0xcccc666/cve-2020-1472_tool-collection
cve-2020-1472_Coleção de ferramentas
 stiffies/airscout
Uma ferramenta legal que automatiza a captura de hashes de rede e tem uma interface gráfica legal. Leia o README.md para mais informações e NUNCA use…
 focused.hunts/the.vault
Gerenciador de senhas com foco em privacidade, com armazenamento local e sincronização traga sua própria nuvem via Google Drive, Microsoft OneDrive e…
 x3rx3ssec/cve-2022-0169
CVE-2022-0169 - PoC de SQLi para WordPress Photo Gallery
 azrenom/cms-made-simple-2.2.9-cve-2019-9053
Exploração para CVE-2019-9053, uma injeção SQL não autenticada no CMS Made Simple 2.2.9, que extrai credenciais de administrador e opcionalmente…
 0xsazzad/grafana-cve-2021-43798
Implementação em Python de uma ferramenta para descriptografar e criptografar dados sensíveis no Grafana, abordando especificamente as…
 xfox64x/cve-2016-5639
Módulos Metasploit de Traversal e Hashdump para Crestron AirMedia AM-100
 untouchable17/cve-2025-24054
Divulgação de Hash NTLMv2-SSP com Zero Clique no Windows File Explorer
 rayferrufino/make-and-break
Construída uma Máquina Virtual personalizada, executando Ubuntu 18.04.1 e Webmin 1.810. Usando CVE-2019-15107 para explorar uma backdoor na máquina…
 folks-iwd/cve-2025-68999-poc
Exploit PoC para CVE-2025-68999 - Injeção de SQL de segunda ordem no Happy Addons for Elementor <= 3.20.4
 ayham-megdadi/zero-day-legacy
Uma máquina de laboratório CTF Boot-to-Root vulnerável simulando um ambiente hospitalar. Apresenta uma cadeia de ataque realista de 17 etapas,…
 synacktiv/lehack-2026-challenge
Fontes do desafio da Synacktiv para o leHack 2026
 brodsbytes/cyberpup
Um aplicativo de cibersegurança gratuito e de código aberto para pessoas não técnicas.
 dopaminauta/onetwoseven-writeup
Passo a passo completo do HTB OneTwoSeven: credenciais determinísticas, escape de symlink em chroot, bypass de regra de reescrita para RCE,…
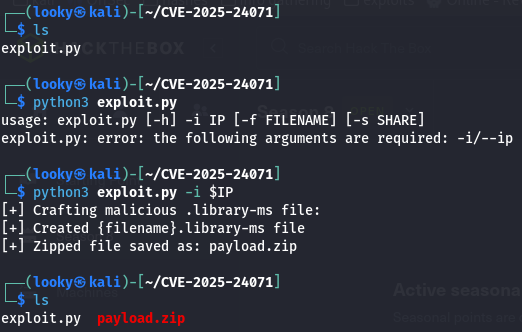 looky243/cve-2025-24071-poc
CVE-2025-24071 Prova de Conceito
 gmikisilva/cve-2024-33901-proofofconcept
Pequeno programa que demonstra a vulnerabilidade CVE-2024-33901 no KeePassXC versão 2.7.7