#1
Ferramentas para recuperar senhas de hashes, fontes criptografadas ou através de ataques de força bruta/dicionário.
Recomendado pelo Kitploit
 jaarden/cve-2024-22894
Exploit de prova de conceito para CVE-2024-22894, demonstrando extração de senha root criptografada com 3DES do firmware de bomba de calor Alpha…
 nyxrecon/sudo-agent-ctf-
Write-up do Sudo Agent CTF (TryHackMe), com enumeração, exploração web, esteganografia, SSH e privilege escalation via CVE-2019-14287.
 jas502n/publiccms_decrypt
publiccms_decrypt
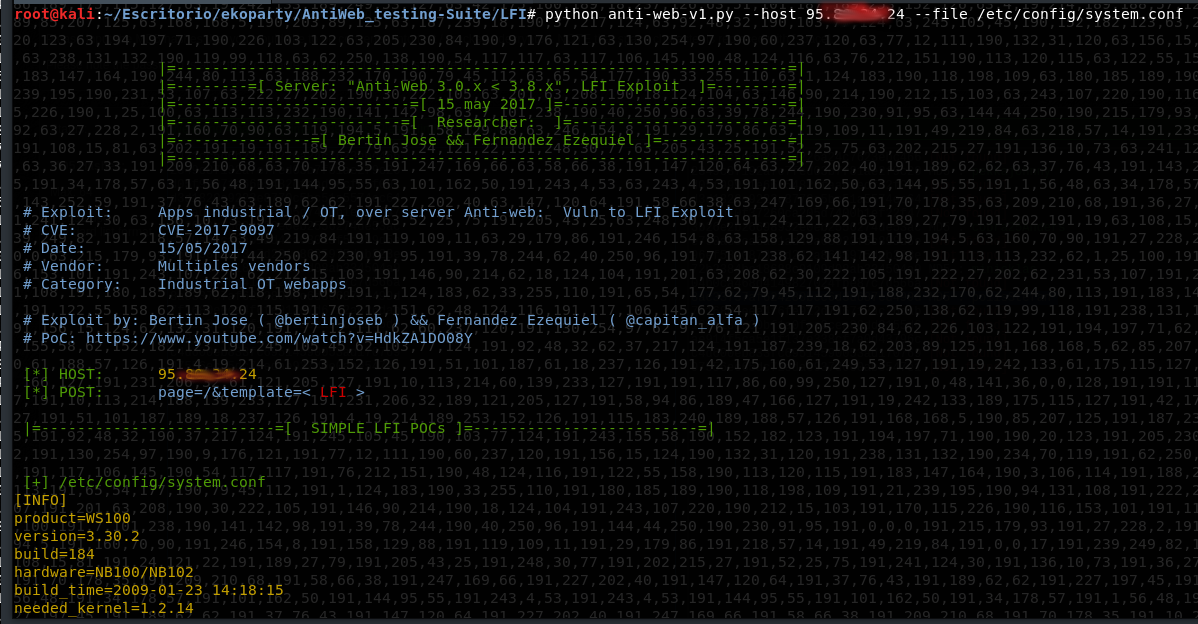 mdudek-ics/antiweb_testing-suite
Suíte de ferramentas que aproveitam o CVE-2017-9097 (+RCE)
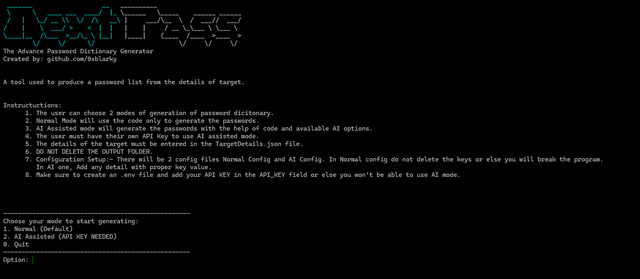 0xblarky/nextpass
Uma ferramenta que pode ser usada para gerar lista de senhas ou dicionário a partir dos detalhes do alvo.
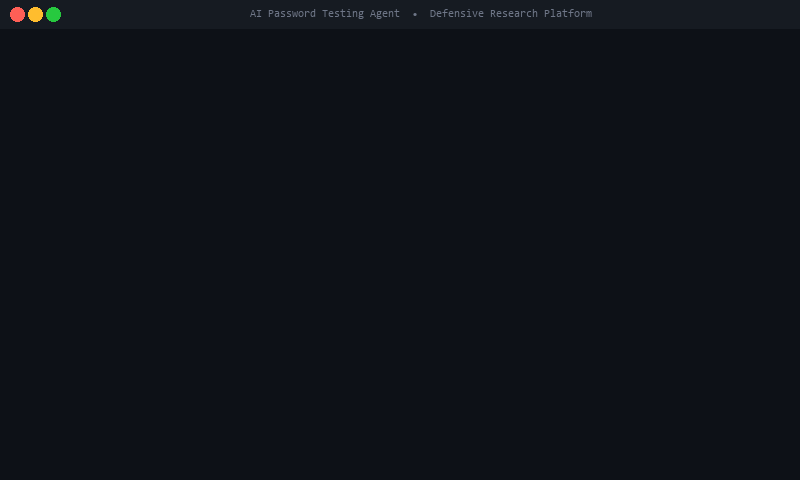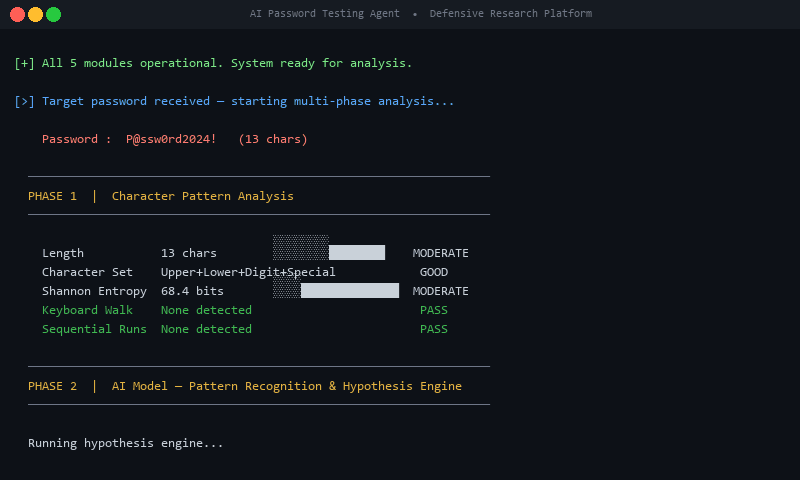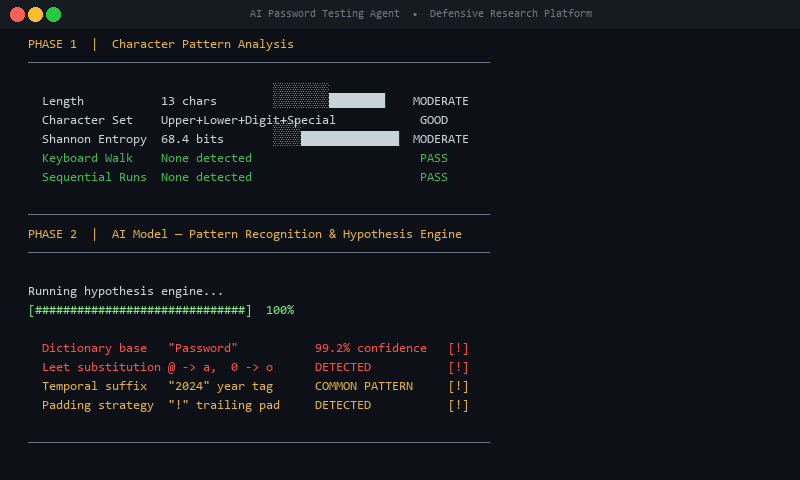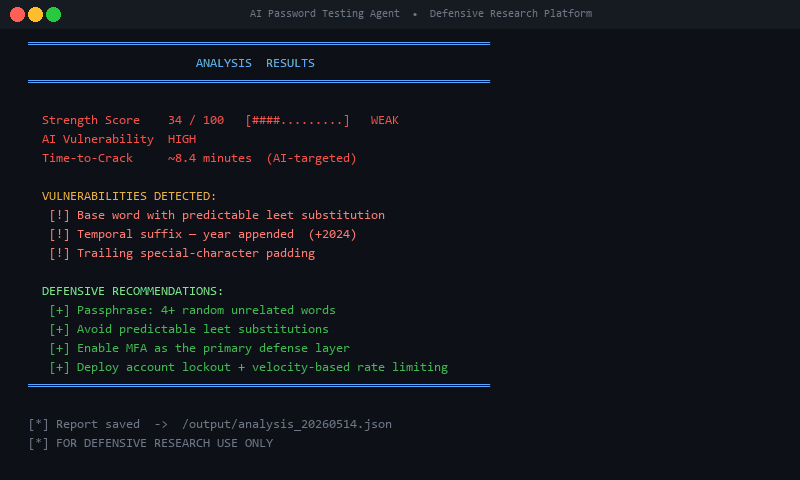 insider77circle/ai-password-testing-agent
Um agente inteligente para testar a força de senhas, identificar vulnerabilidades e explorar padrões na criação de senhas.
 lukejenkins/cve-2022-24693
Documentação e etapas de reprodução para CVE-2022-24693: credenciais codificadas no firmware Baicells Nova436Q e Neutrino 430, permitindo acesso…
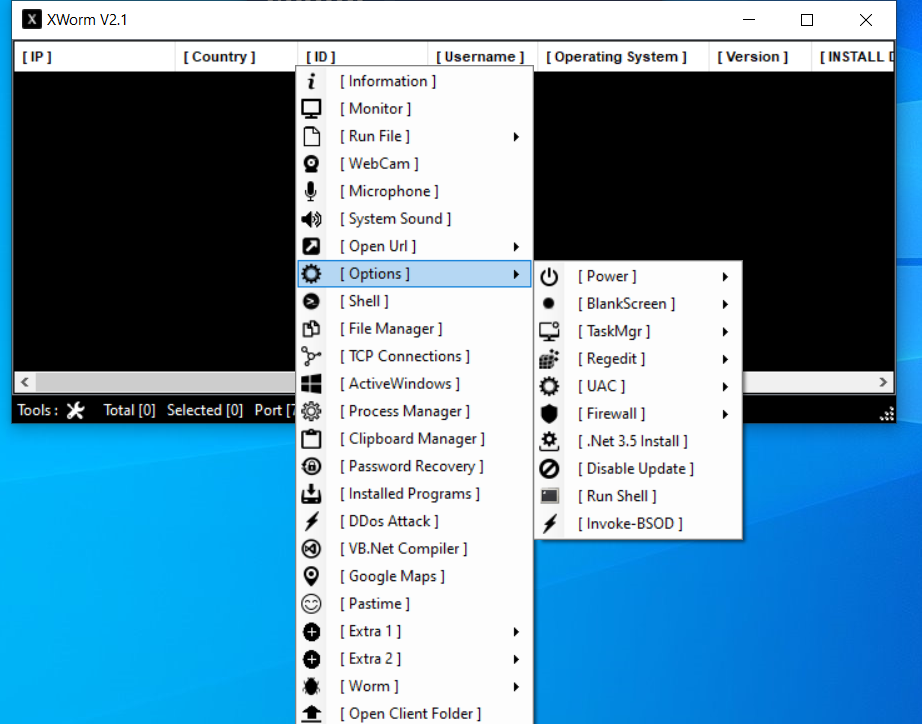
 manturever/xworm-rat
⭐️O famoso XWorm RAT, versão 2.1. Apenas para fins educacionais.
 danyw24/zyxel-p870hn-hardware-hacking
De uma PCB nua até root: hackeando o hardware de um ZyXEL P-870HN (BCM6368) via UART — CVE-2025-0890 + CVE-2024-40891, no meu próprio hardware.
 chron1k/oxide_hive
Exploit para CVE-2021-36934
 zhairiazzeddine/exploit-cve-2023-6063-poc-vuln
PoC em Python para CVE-2023-6063, uma injeção SQL cega baseada em tempo e não autenticada no WP Fastest Cache <=1.2.2, que extrai hashes de senha e…
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
Reprodução de CVE: cve-2024-43451-ntlm_hash_disclosure_reproduction
 ctm1/cve-2023-32784-keepass-linux
PoC de Extração da Senha Mestra do KeePass para Linux
 websecnl/cve-2021-36934
SeriousSAM Auto Exploiter
 d1se0/cve-2024-21413-vulnerabilidad-outlook-lab
Laboratório educacional demonstrando a exploração da vulnerabilidade CVE-2024-21413 do Outlook com ferramenta de exploit de e-mail em Python e…
 yucaerin/cve-2024-55555
Laravel Crypto Killer Mass Scanner (CVE-2024-55555)
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Walkthrough da sala TryHackMe sobre a CVE-2024-21413, abordando o bypass do Protected View via Outlook Moniker Link, o vazamento de hash NTLM e a…
 pugazhendii22/keepass-exfil-forensics
Writeup de forense de rede + ferramentas para um desafio DFIR do TryHackMe: reverte uma cadeia de exfiltração hex→Base64→XOR a partir do tráfego PCAP…