
 #1
Ferramentas para capturar, inspecionar e analisar o tráfego de rede em tempo real ou a partir de arquivos de captura.
Recomendado pelo Kitploit

 barghest-ngo/mesh
VPN mesh ponto a ponto criptografada para perícia forense móvel remota, permitindo aquisição sem fio via ADB e libimobiledevice, monitoramento de…
 pentesteracademy/patoolkit
PA Toolkit é uma coleção de plugins de análise de tráfego focados em segurança.
 gdssecurity/wifitap
wifitap atualizado para o BT5r3
 nccgroup/upnp-pentest-toolkit
Kit de Ferramentas de Pentest UPnP para Windows
 danmcinerney/creds.py
Colete credenciais FTP/POP/IMAP/HTTP/IRC
 danmcinerney/wifi-monitor
Exibe os IPs na sua rede local que estão enviando mais pacotes.
 josh0xa/espionage
Suite de Sniffing de Pacotes Linux para Ataques MiTM Automatizados
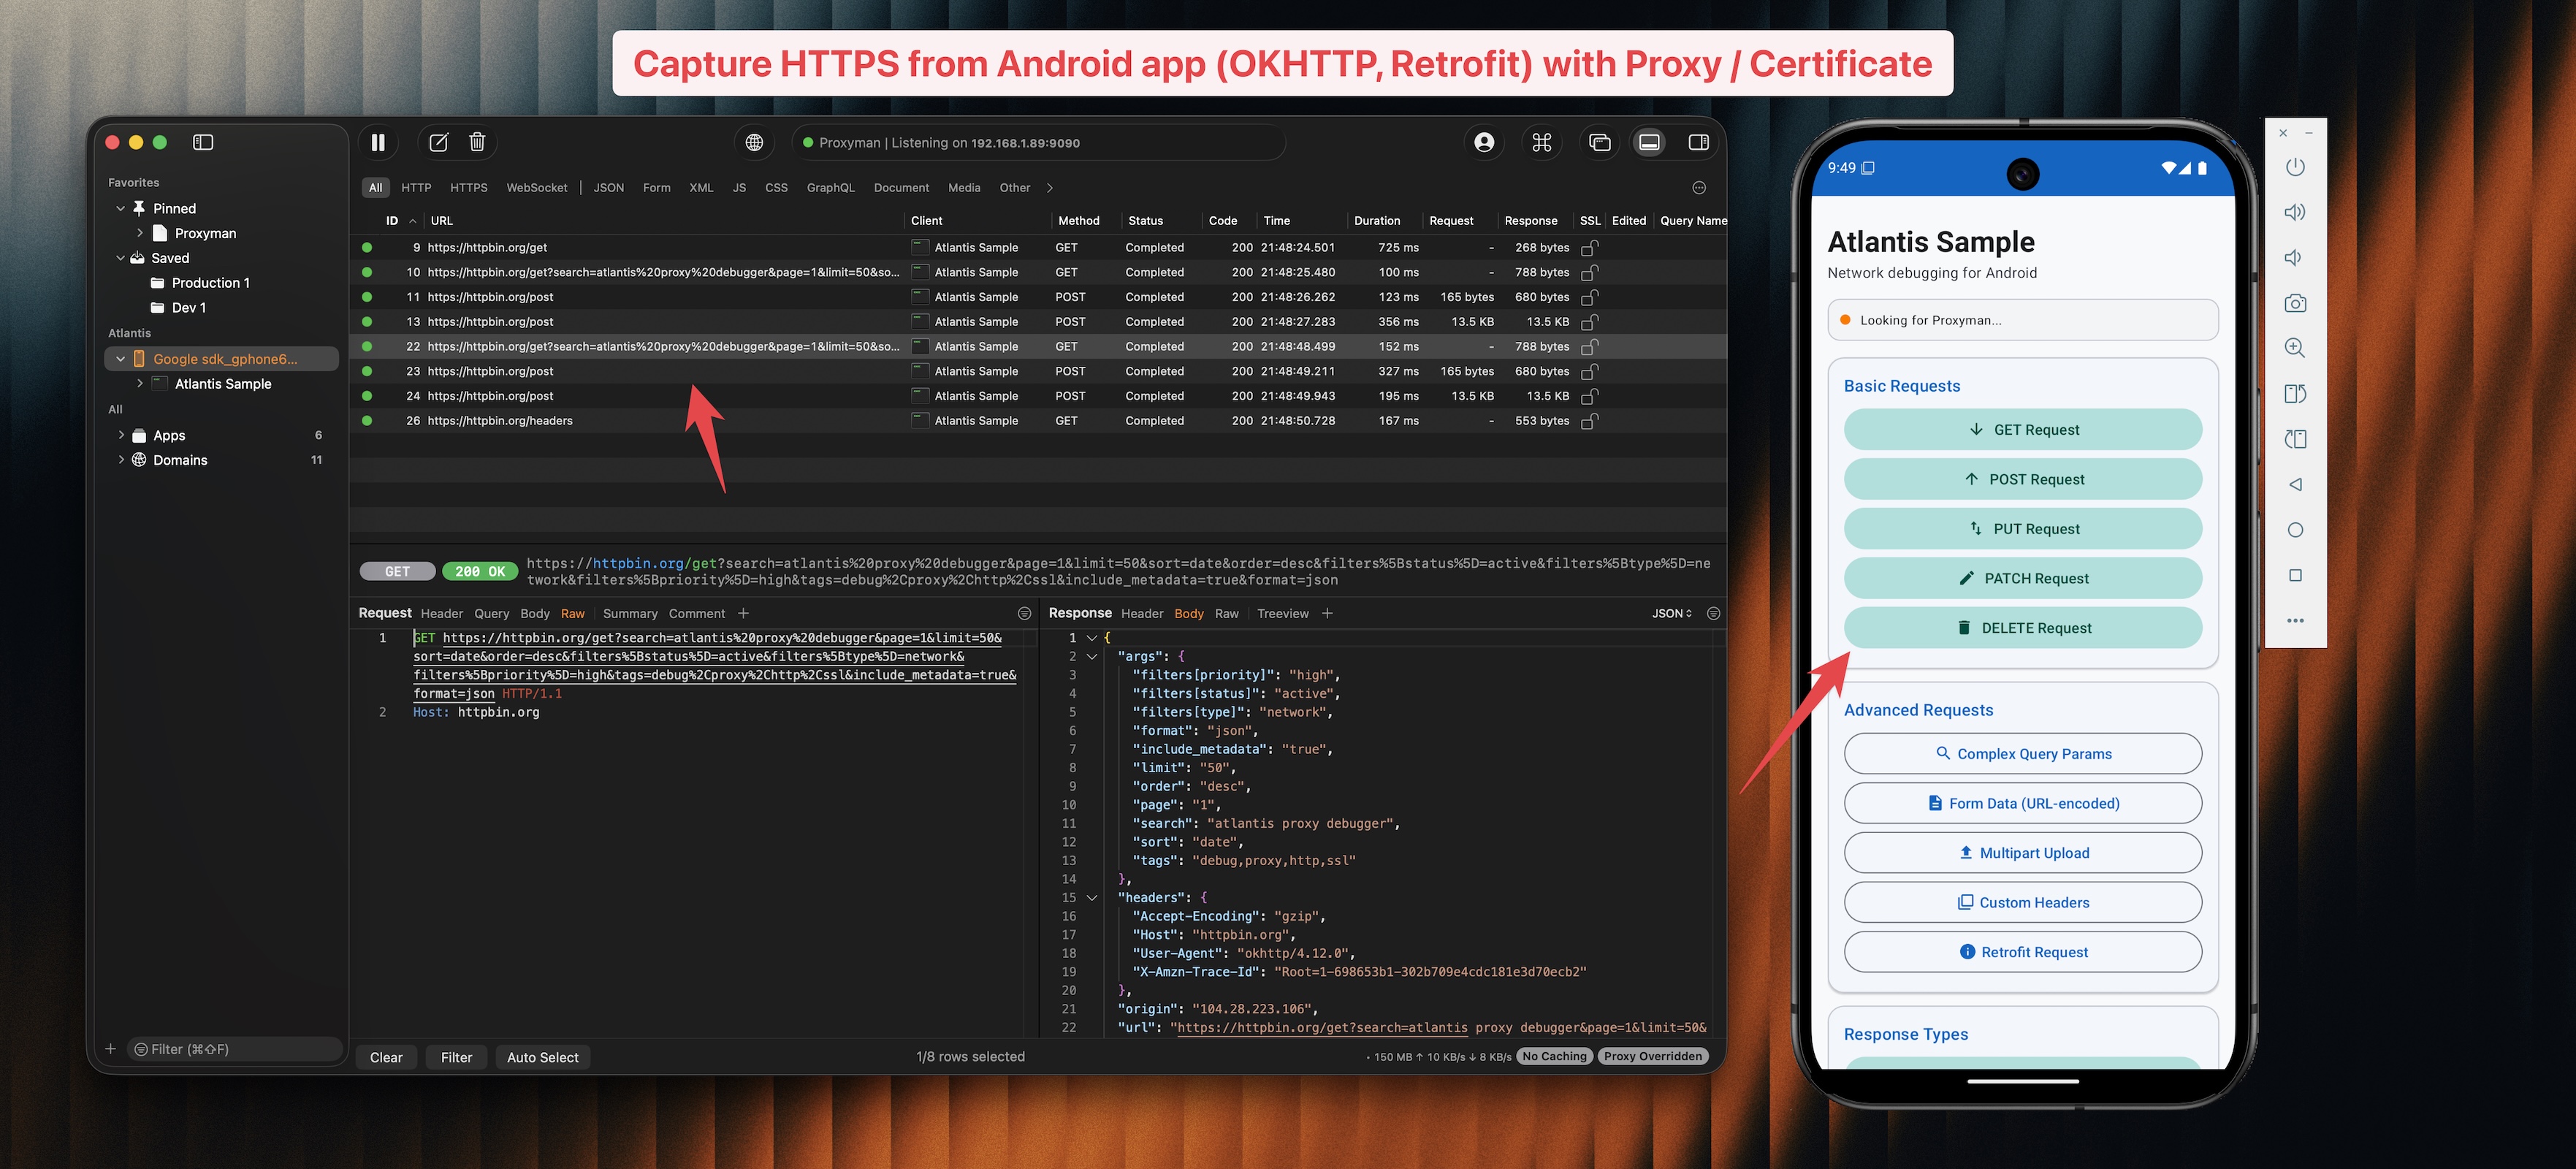 proxymanapp/atlantis-android
Capture o tráfego HTTP/HTTPS de aplicativos Android e envie para o Proxyman para depuração.
 cybermaggedon/cyberprobe
Capturar, analisar e responder a ataques cibernéticos
 benjeems/packetstrider
Uma ferramenta de forense de pacotes de rede para SSH
 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 de alto desempenho em Rust com interceptação TLS, reescrita de requisições baseada em regras, captura de tráfego,…
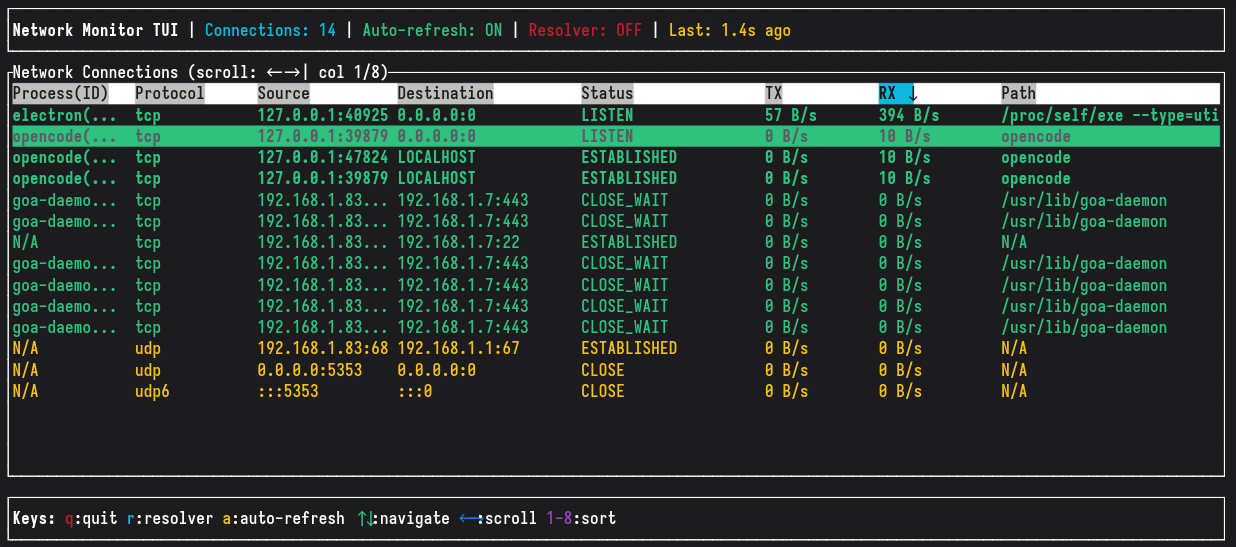 grigio/network-monitor
Uma ferramenta de monitoramento de conexões de rede em tempo real construída com Rust e GTK4, exibindo conexões ativas com estatísticas de I/O ao…
 skyplabs/probequest
Kit de ferramentas para Brincar com Solicitações de Sonda Wi-Fi
 nccgroup/blesuite
BLESuite é um pacote Python que fornece uma maneira mais fácil de testar dispositivos Bluetooth Low Energy (BLE)
 ioactive/laf
Este projeto pretende fornecer um conjunto de ferramentas para criar, interpretar, enviar, analisar e quebrar um conjunto de pacotes LoRaWAN, a fim…
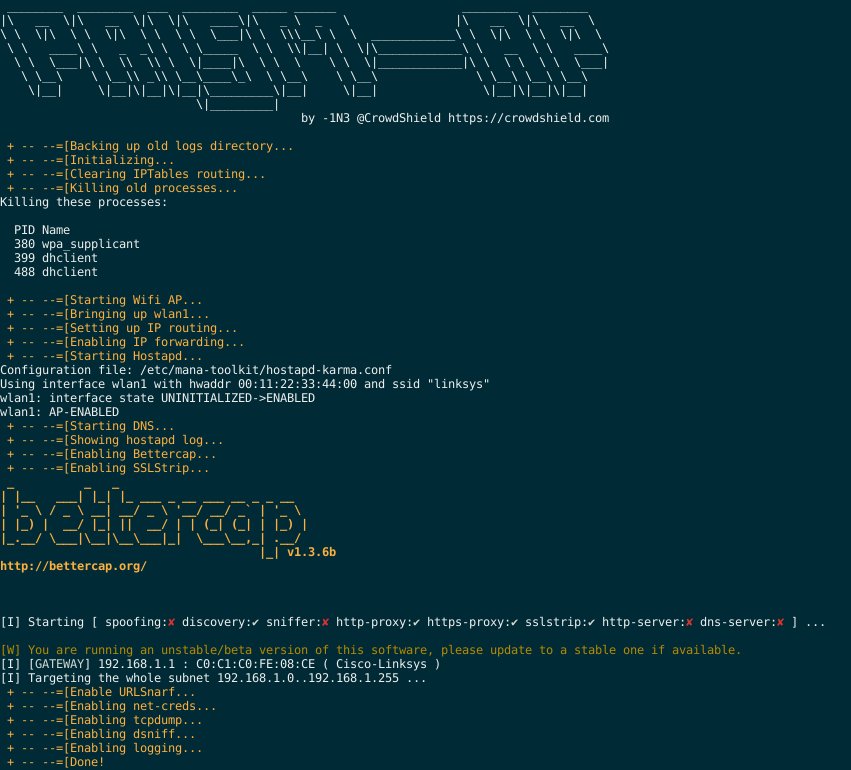 1n3/prism-ap
Um framework automatizado de ataque MITM com RogueAP sem fio.
 nccgroup/binproxy
BinProxy é um proxy para conexões TCP arbitrárias. Você pode definir formatos de mensagem personalizados usando a gem BinData.
 greatscottgadgets/libbtbb
Biblioteca em C para decodificar pacotes de banda base Bluetooth e extrair informações de piconet de hardware Ubertooth e USRP para análise sem fio.








