
 #1
Ferramentas para capturar, inspecionar e analisar o tráfego de rede em tempo real ou a partir de arquivos de captura.
Recomendado pelo Kitploit
 withsecurelabs/doublepulsar-c2-traffic-decryptor
Um script python2 para processar um arquivo PCAP e descriptografar o tráfego C2 enviado para o implant DOUBLEPULSAR
 basil00/tallow
Tallow - Tor Transparente para Windows
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 nccgroup/phantap
Phantom Tap (PhanTap) - um tap de rede ‘invisível’ voltado para equipes de red team
 eciavatta/caronte
Uma ferramenta para analisar o fluxo de rede durante competições Capture the Flag de ataque/defesa
 fenkohq/dnsmonster
Kit de Captura e Monitoramento Passivo de DNS
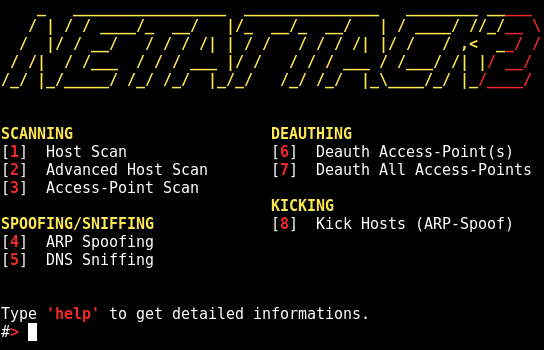 chrizator/netattack2
Um script avançado de varredura e ataque de rede baseado em GUI. 2ª versão do netattack sem GUI.
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py é um script Python3 projetado para analisar arquivos de captura de pacotes de rede e extrair hashes NTLMv2 em um formato que pode…
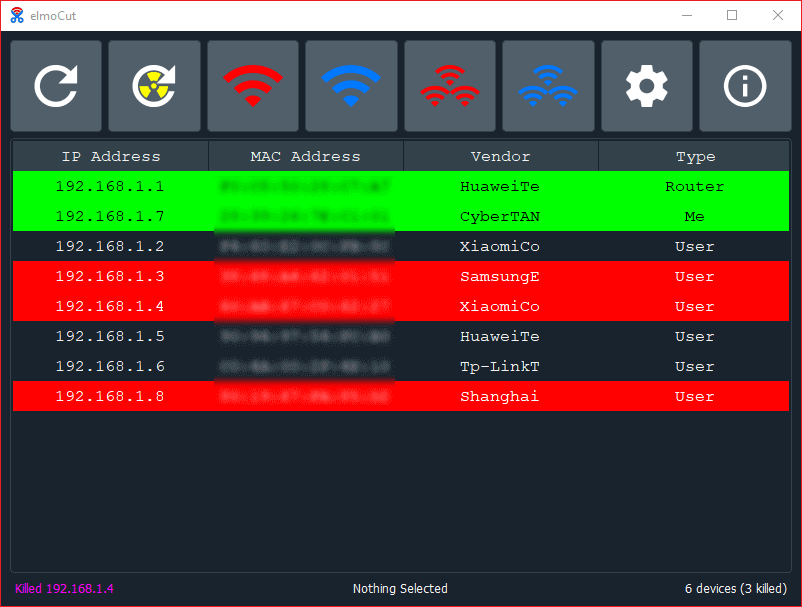 elmoiv/elmocut
Spoofer ARP visualmente atraente para Windows
 offensive-hub/black-widow
Ferramenta de teste de penetração ofensiva baseada em GUI (Código Aberto)
 1ultimat3/pcapviz
Visualize topologias de rede e colete estatísticas de grafos com base em arquivos pcap.
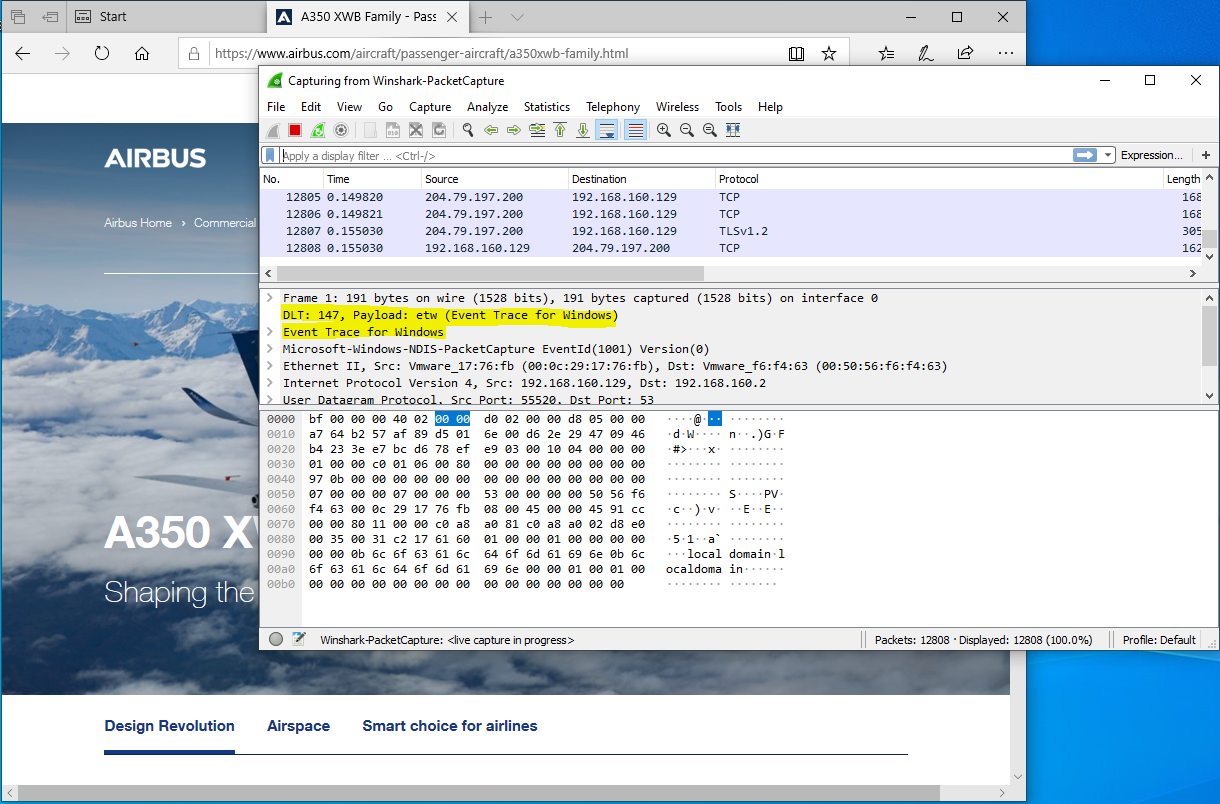 airbus-cert/winshark
Um plugin do Wireshark para instrumentar ETW
 sleinen/samplicator
Enviar cópias de datagramas (UDP) para múltiplos receptores, com amostragem e falsificação opcionais.
 libnet/nemesis
Utilitário de linha de comando para criação e injeção de pacotes de rede.
 robertdavidgraham/isowall
Este é um mini-firewall que isola completamente um dispositivo alvo da rede local.
 shramos/polymorph
Polymorph é um framework de manipulação de pacotes de rede em tempo real com suporte para quase todos os protocolos existentes.
 medpaf/hawk
Ferramenta de rede, reconhecimento e segurança ofensiva para Linux.
 nccgroup/solitude
Solitude é uma ferramenta de análise de privacidade que permite que qualquer pessoa conduza suas próprias investigações de privacidade. Seja um…








